

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
mi-x — यह निर्धारित करें कि आपका कंप्यूट वास्तव में किसी विशिष्ट भेद्यता के प्रति संवेदनशील है या नहीं, उन सभी कारकों को ध्यान में रखते हुए जो *वास्तविक* शोषणक्षमता को प्रभावित करते हैं (रनटाइम निष्पादन, कॉन्फ़िगरेशन, अनुमतियाँ, किसी शमन उपाय का अस्तित्व, OS, आदि..) | Kitploit
उपकरण/GitHubGitHub/rezilion/mi-x
भेद्यता स्कैनरकंटेनर सुरक्षाभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंग
GitHubrezilion/mi-x

mi-x

यह निर्धारित करें कि आपका कंप्यूट वास्तव में किसी विशिष्ट भेद्यता के प्रति संवेदनशील है या नहीं, उन सभी कारकों को ध्यान में रखते हुए जो *वास्तविक* शोषणक्षमता को प्रभावित करते हैं (रनटाइम निष्पादन, कॉन्फ़िगरेशन, अनुमतियाँ, किसी शमन उपाय का अस्तित्व, OS, आदि..)

रिपॉजिटरी देखें
14110383 साल पहलेKitploit द्वारा समीक्षित
वेबसाइट
साझा करें

License: AGPL v3 pylint blackhat-arsenal blackhat-arsenal

Am I Exploitable?

Author: 2022 - अब तक, Rezilion Description: भेद्यता सत्यापन Development: जनवरी 2022 - अब तक Documentation: वेबसाइट, README देखें

परिचय

विवरण

‘Am I Exploitable?’ एक python ओपन सोर्स प्रोजेक्ट है जो यह सत्यापित करने की आवश्यकता को पूरा करने के लिए आया है कि आपका सिस्टम विशिष्ट भेद्यताओं के लिए शोषणीय है या नहीं। यह प्रोजेक्ट आपको यह समझने में मदद कर सकता है कि क्या आप किसी विशिष्ट भेद्यता के लिए शोषणीय हैं, और आपको समझा सकता है कि आपके सिस्टम में भेद्य घटक या अभेद्य घटक कौन सा है। यह प्रोजेक्ट एक ग्राफ बना सकता है जो हमारे द्वारा किए गए भेद्यता जाँचों के अनुसार सत्यापन प्रवाह को प्रस्तुत करता है। MI-X मशीन-पठनीय आउटपुट का समर्थन करता है। परिणामों को तीन अलग-अलग फ़ाइल प्रारूपों में निर्यात किया जा सकता है: json, csv और text। उपकरण को चलाने के बाद, आप सत्यापन प्रवाह देखेंगे - यह प्रिंट करेगा कि होस्ट/कंटेनर पर कौन सी जाँचें की गईं, साथ ही सुधार और शमन अनुशंसाएँ। हम शोधकर्ताओं और प्रोग्रामरों का एक समुदाय बनाना चाहते हैं जो नई भेद्यताओं या गंभीर या प्रसिद्ध भेद्यताओं के लिए भेद्यता जाँच जोड़ सकें। जब भी कोई नई भेद्यता आती है, हम यह सेवा प्रदान कर सकते हैं जो लोगों को यह सत्यापित करने में मदद करती है कि वे शोषणीय हैं या नहीं। इसके अलावा, हमारे द्वारा अब तक लिखी गई भेद्यता जाँचों को कुछ जाँचों के साथ विस्तारित किया जा सकता है जिन्हें हम शायद चूक गए हों।

विशेषताएँ और उपयोग विकल्प:

  • प्रदान किए गए cve के लिए शोषणीयता सत्यापित करें
  • cves की श्रेणी के लिए शोषणीयता सत्यापित करें
  • भेद्यता विवरण प्राप्त करें
  • होस्ट कंटेनरों को सत्यापित करें
  • सत्यापन प्रवाह तर्क को ग्राफ के रूप में प्रस्तुत करें।
  • परिणामों को तीन आउटपुट प्रारूपों में से एक में निर्यात करें: json, csv, text।
  • सुधार और शमन अनुशंसाएँ प्राप्त करें।

CVE-2021-4034 (उर्फ PwnKit) के लिए एक उदाहरण प्रवाह ग्राफ:
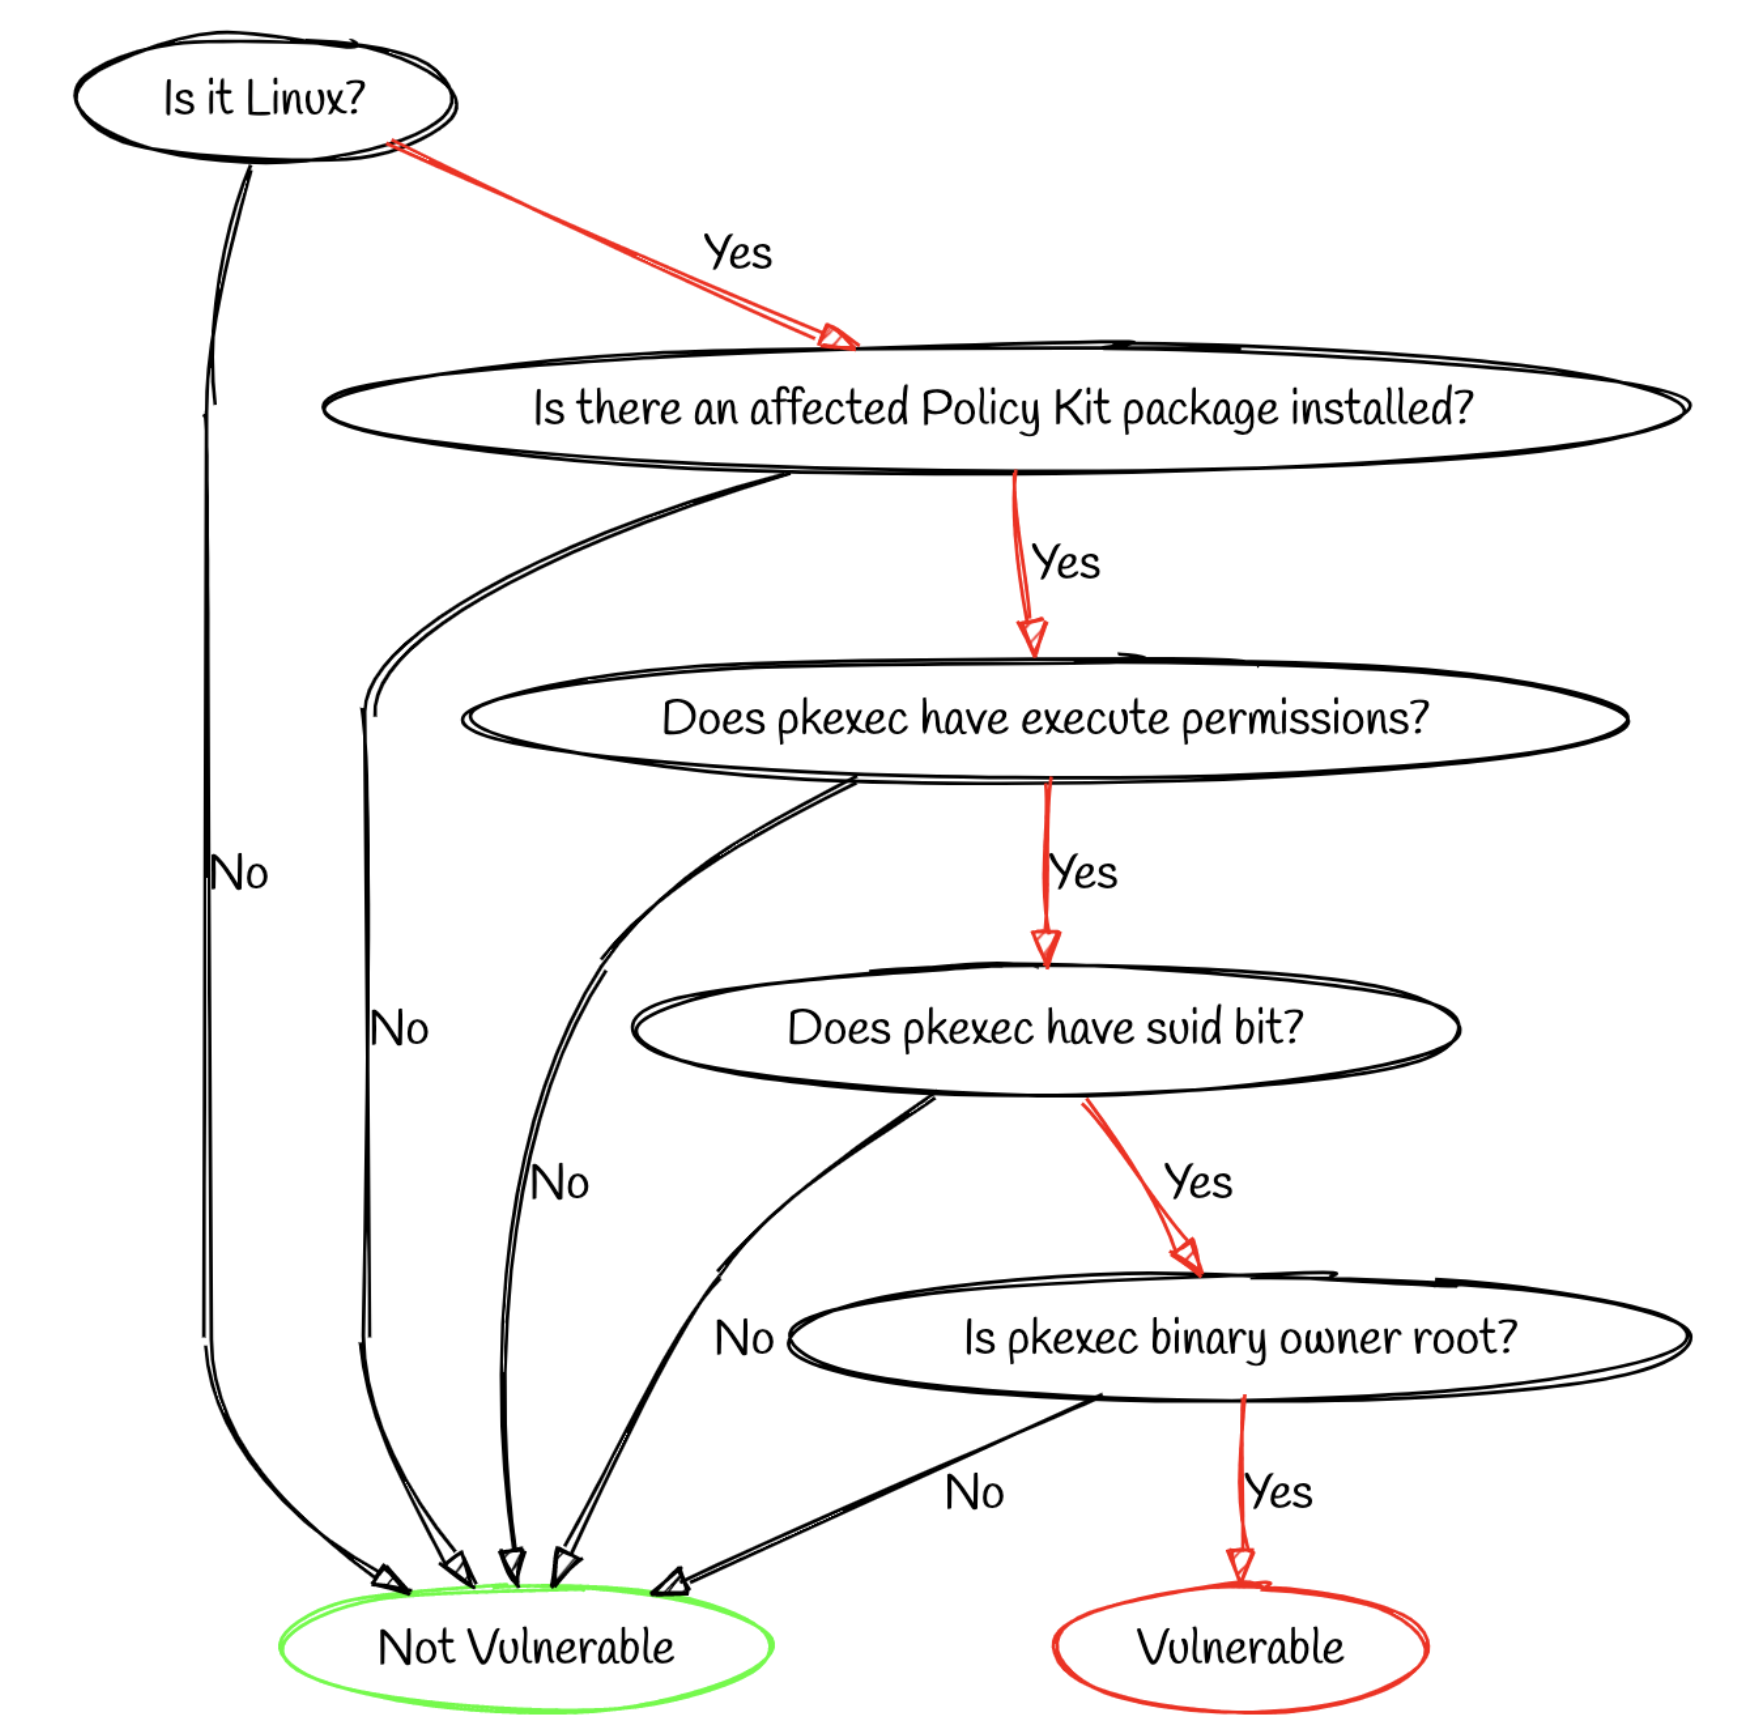
PwnKit सत्यापन प्रवाह ग्राफ

हर कोई AGPL-3.0 लाइसेंस की शर्तों के तहत 'Am I Exploitable?' का उपयोग करने के लिए स्वतंत्र है (LICENSE फ़ाइल देखें)।

त्वरित तथ्य

  • नाम: 'Am I Exploitable?'
  • प्रकार: भेद्यता सत्यापन
  • लाइसेंस: GNU AFFERO GENERAL PUBLIC LICENSE
  • भाषा: Python3
  • लेखक: Rezilion
  • आवश्यक अनुमतियाँ: root पसंदीदा है, आवश्यक नहीं (sudo उपयोग कर सकते हैं)

फ़ाइलें

  • am_i_exploitable.py - मुख्य फ़ाइल जो उपयोगकर्ता इनपुट और CVEs कॉल को संभालती है।
  • cves - Python पैकेज जिसमें प्रत्येक वर्तमान में समर्थित भेद्यता के लिए एक python फ़ाइल शामिल है।
  • modules - Python पैकेज जिसमें मॉड्यूल शामिल हैं। मॉड्यूल कोड कार्यान्वयन हैं जिनका उपयोग विभिन्न CVE फ़ाइलों में किया जाता है।

समर्थित OS और वितरण

यह उपकरण निम्नलिखित Linux वितरणों का समर्थन करता है:

Ubuntu, Debian, Red Hat, Centos, Fedora, SUSE, SLES, Amazon

Alpine के लिए आंशिक समर्थन

Windows के लिए आंशिक समर्थन
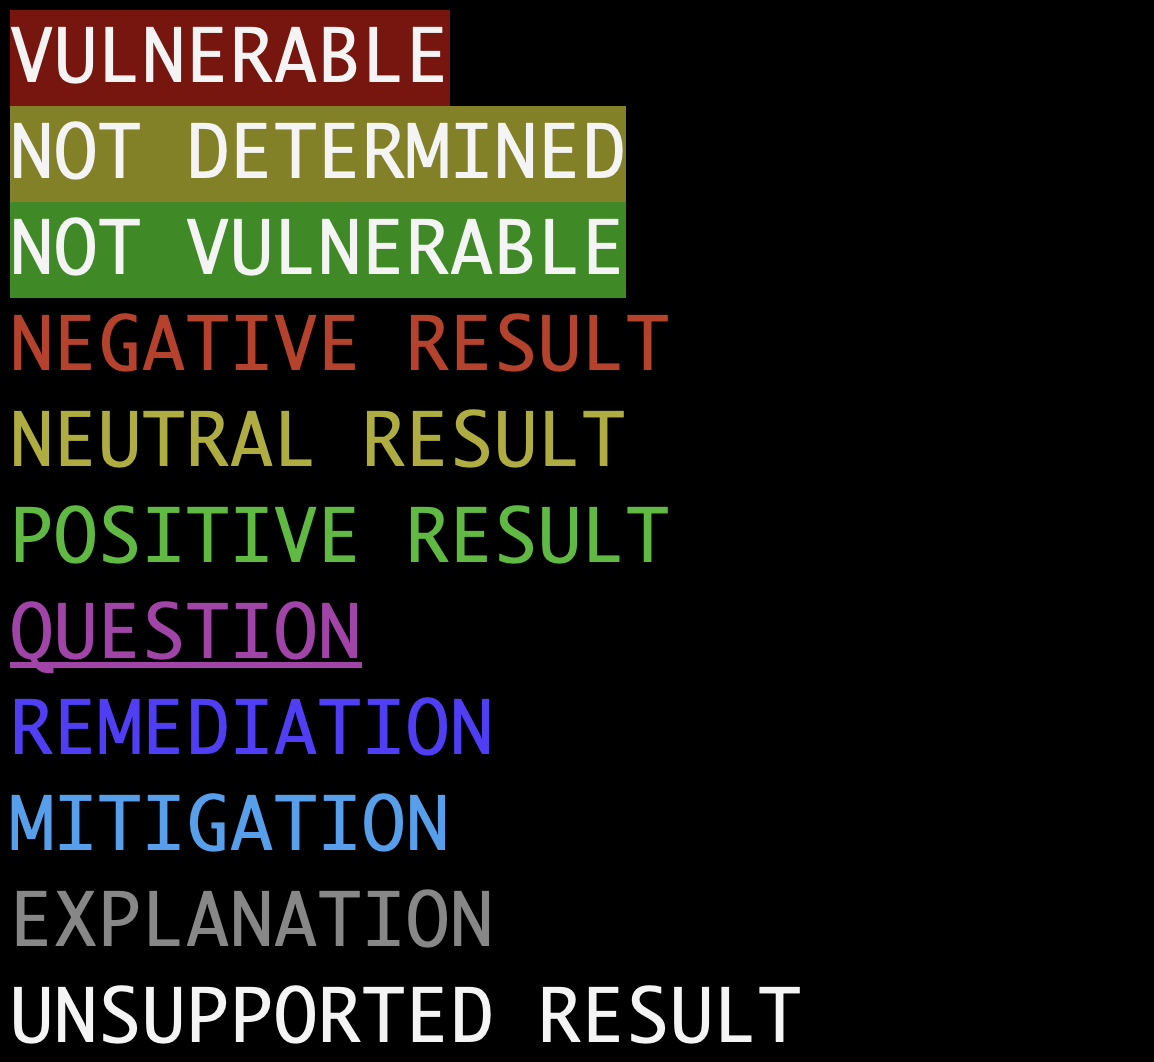
रंग कुंजी

mi-x_legend

स्थापना आवश्यकताएँ

MI-X स्थापित करने से पहले, सुनिश्चित करें कि आपकी मशीन में निम्नलिखित है:

  1. python संस्करण 3
  2. pip3
  3. graphviz (वैकल्पिक, केवल ग्राफ क्षमताओं के लिए आवश्यक)
  4. xdg-utils (वैकल्पिक, केवल ग्राफ क्षमताओं के लिए आवश्यक)
  5. openjdk जिसमें jcmd समर्थन हो (कंटेनर मोड में चलाते समय आवश्यक है और कंटेनर पर openjdk संस्करण openjdk10 से कम है)

आवश्यकताओं को स्थापित करने के लिए:

  1. अपने OS वितरण की जाँच करें, आप निम्न कमांड का उपयोग कर सकते हैं:

    cat /etc/os-release
    
  2. पता करें कि आपका OS वितरण किस पैकेज मैनेजर का उपयोग कर रहा है:

    apt - Ubuntu, Debian

    yum - Red Hat, CentOS, Fedora, SUSE, SLES, Amazon

    apk - Alpine

  3. अपने OS वितरण पैकेज मैनेजर का उपयोग करके प्रासंगिक पैकेज स्थापित करें

निर्भरताएँ स्थापित करने की आवश्यकताएँ

MI-X को सही ढंग से चलाने के लिए, आपको pip का उपयोग करके graphviz और packaging python मॉड्यूल आवश्यकताएँ स्थापित करनी होंगी:

pip install -r requirements.txt

MI-X स्थापित करें

नवीनतम विकास git के माध्यम से प्राप्त किए जा सकते हैं।

  1. प्रोजेक्ट फ़ाइलों को क्लोन करें या डाउनलोड करें (कोई संकलन या स्थापना आवश्यक नहीं है)
    git clone https://github.com/Rezilion/mi-x.git
    
  2. MI-X मेनू चलाएँ
    cd mi-x && python3 am_i_exploitable.py
    

स्कैनिंग टेम्पलेट चलाएँ

स्कैनिंग कमांड टेम्पलेट

python3 am_i_exploitable.py -v cve_yyyy_xxxx -c True -g True -f json

स्कैनिंग उदाहरण चलाएँ

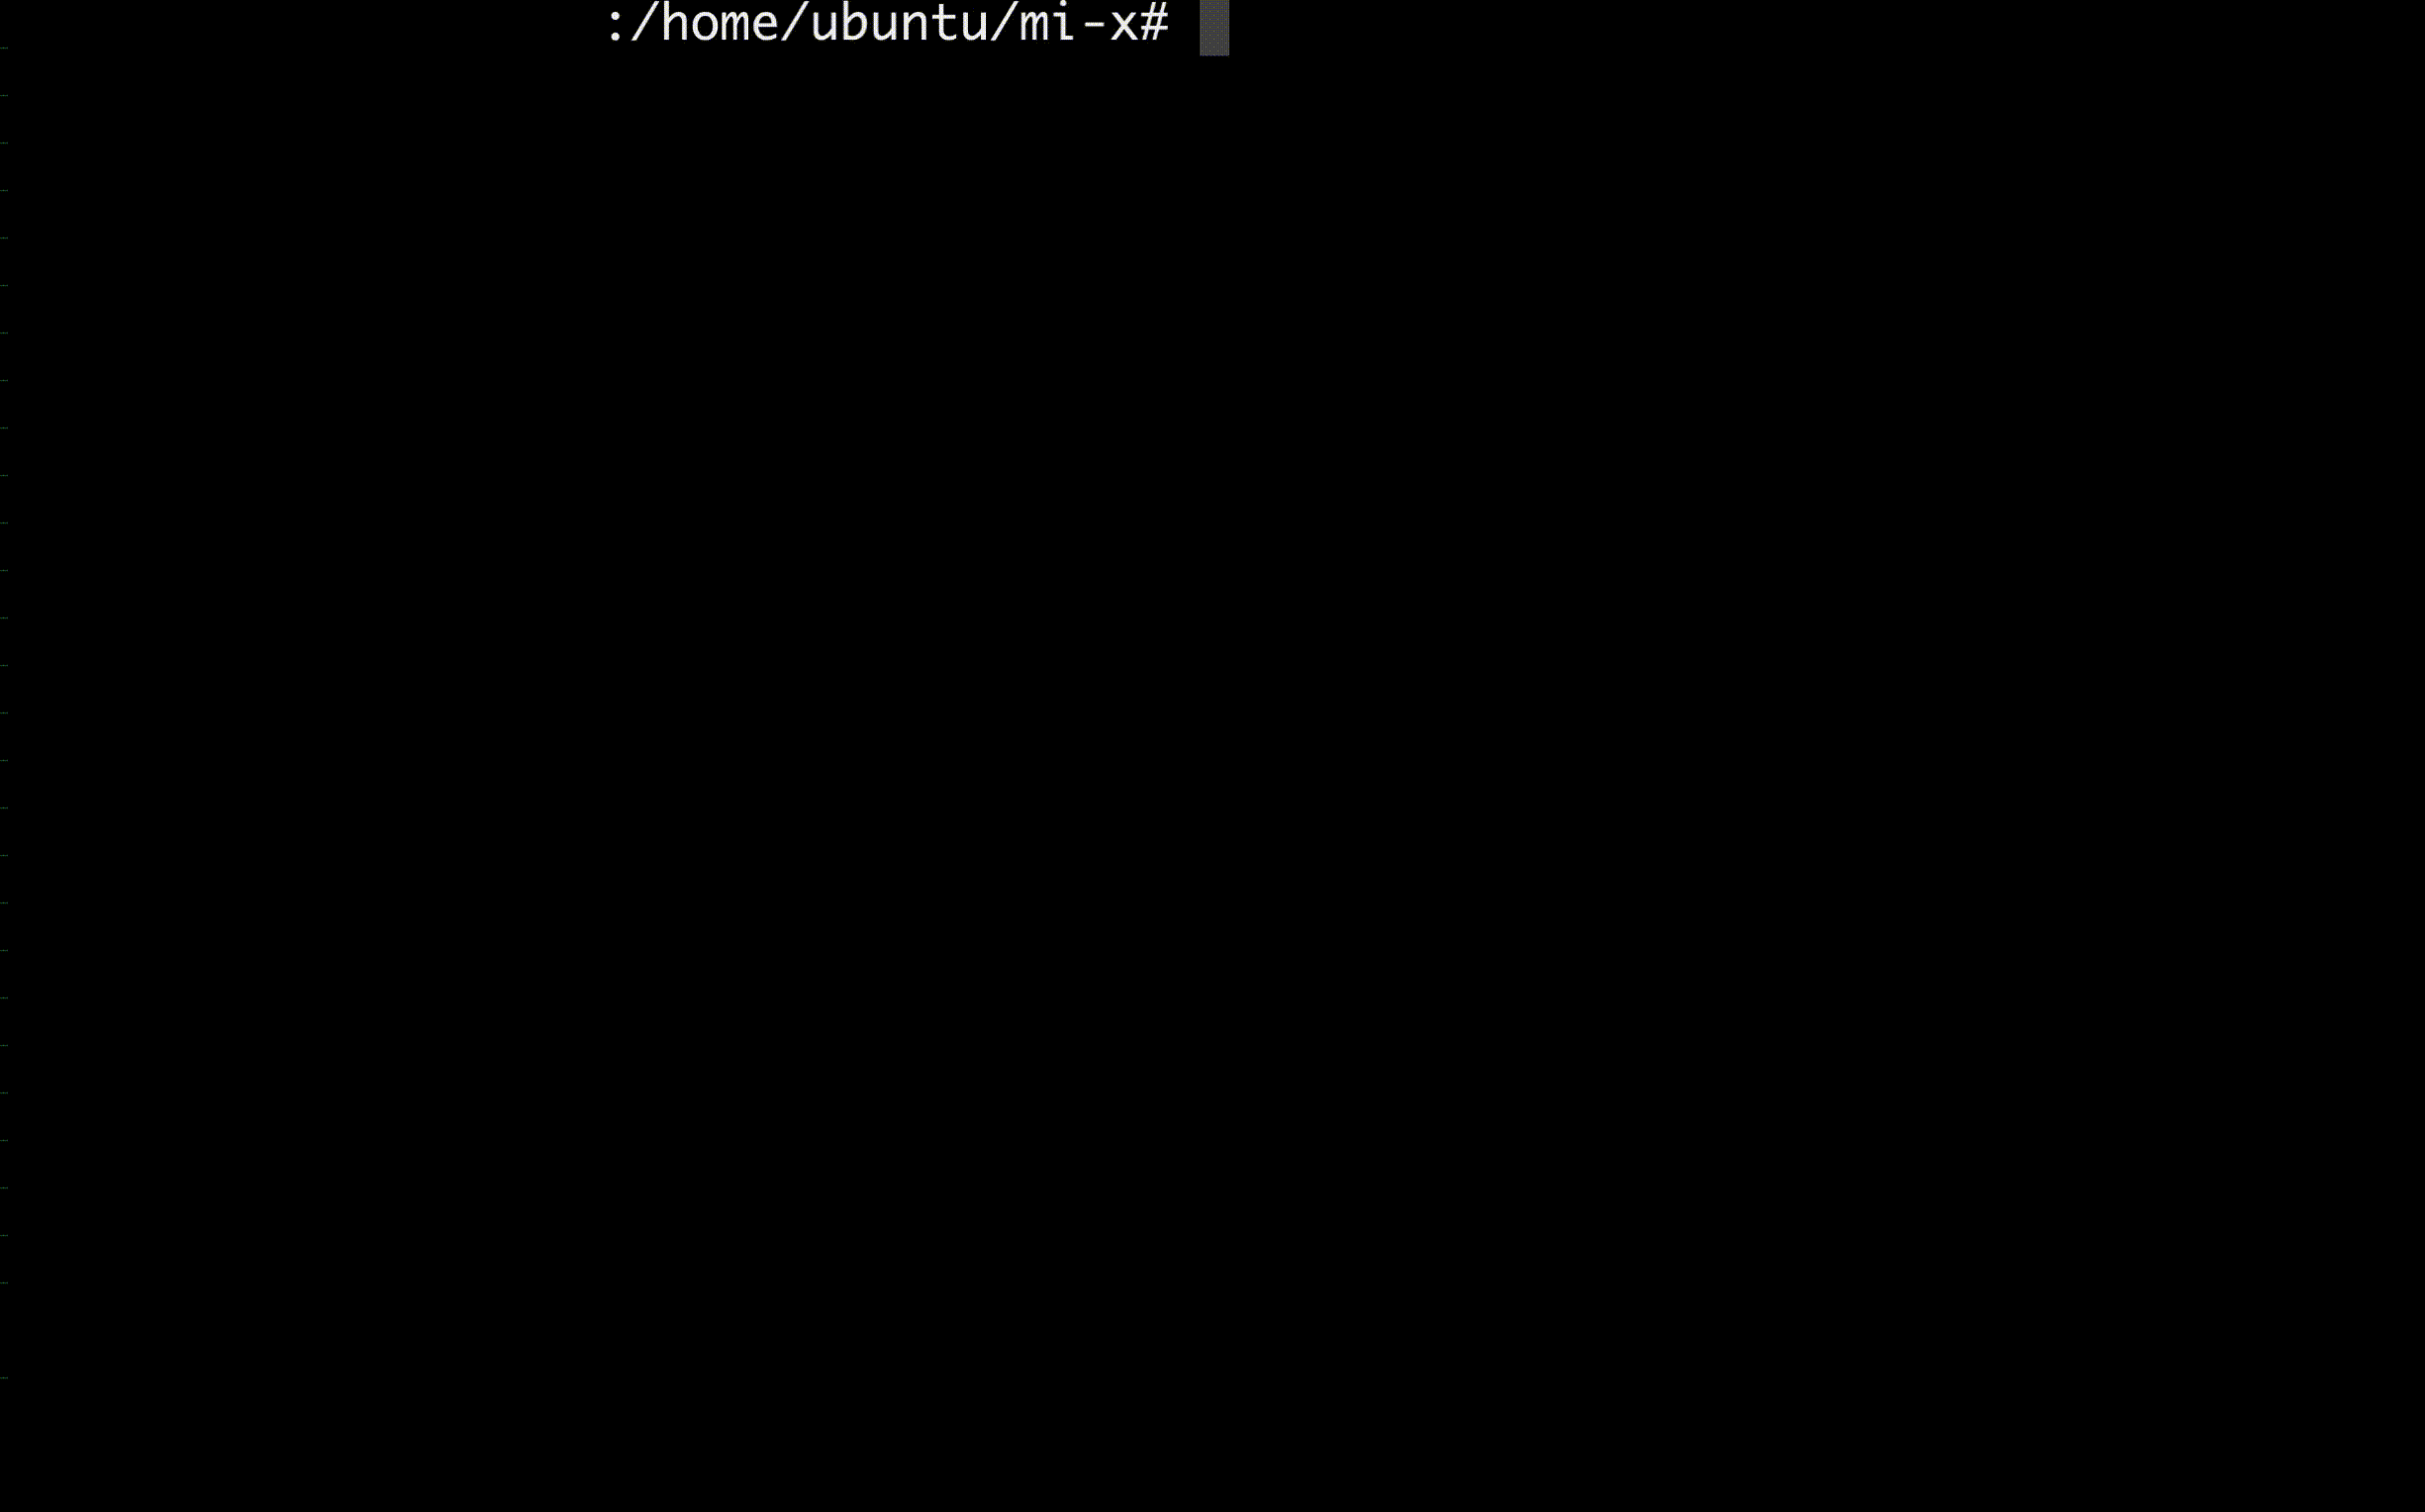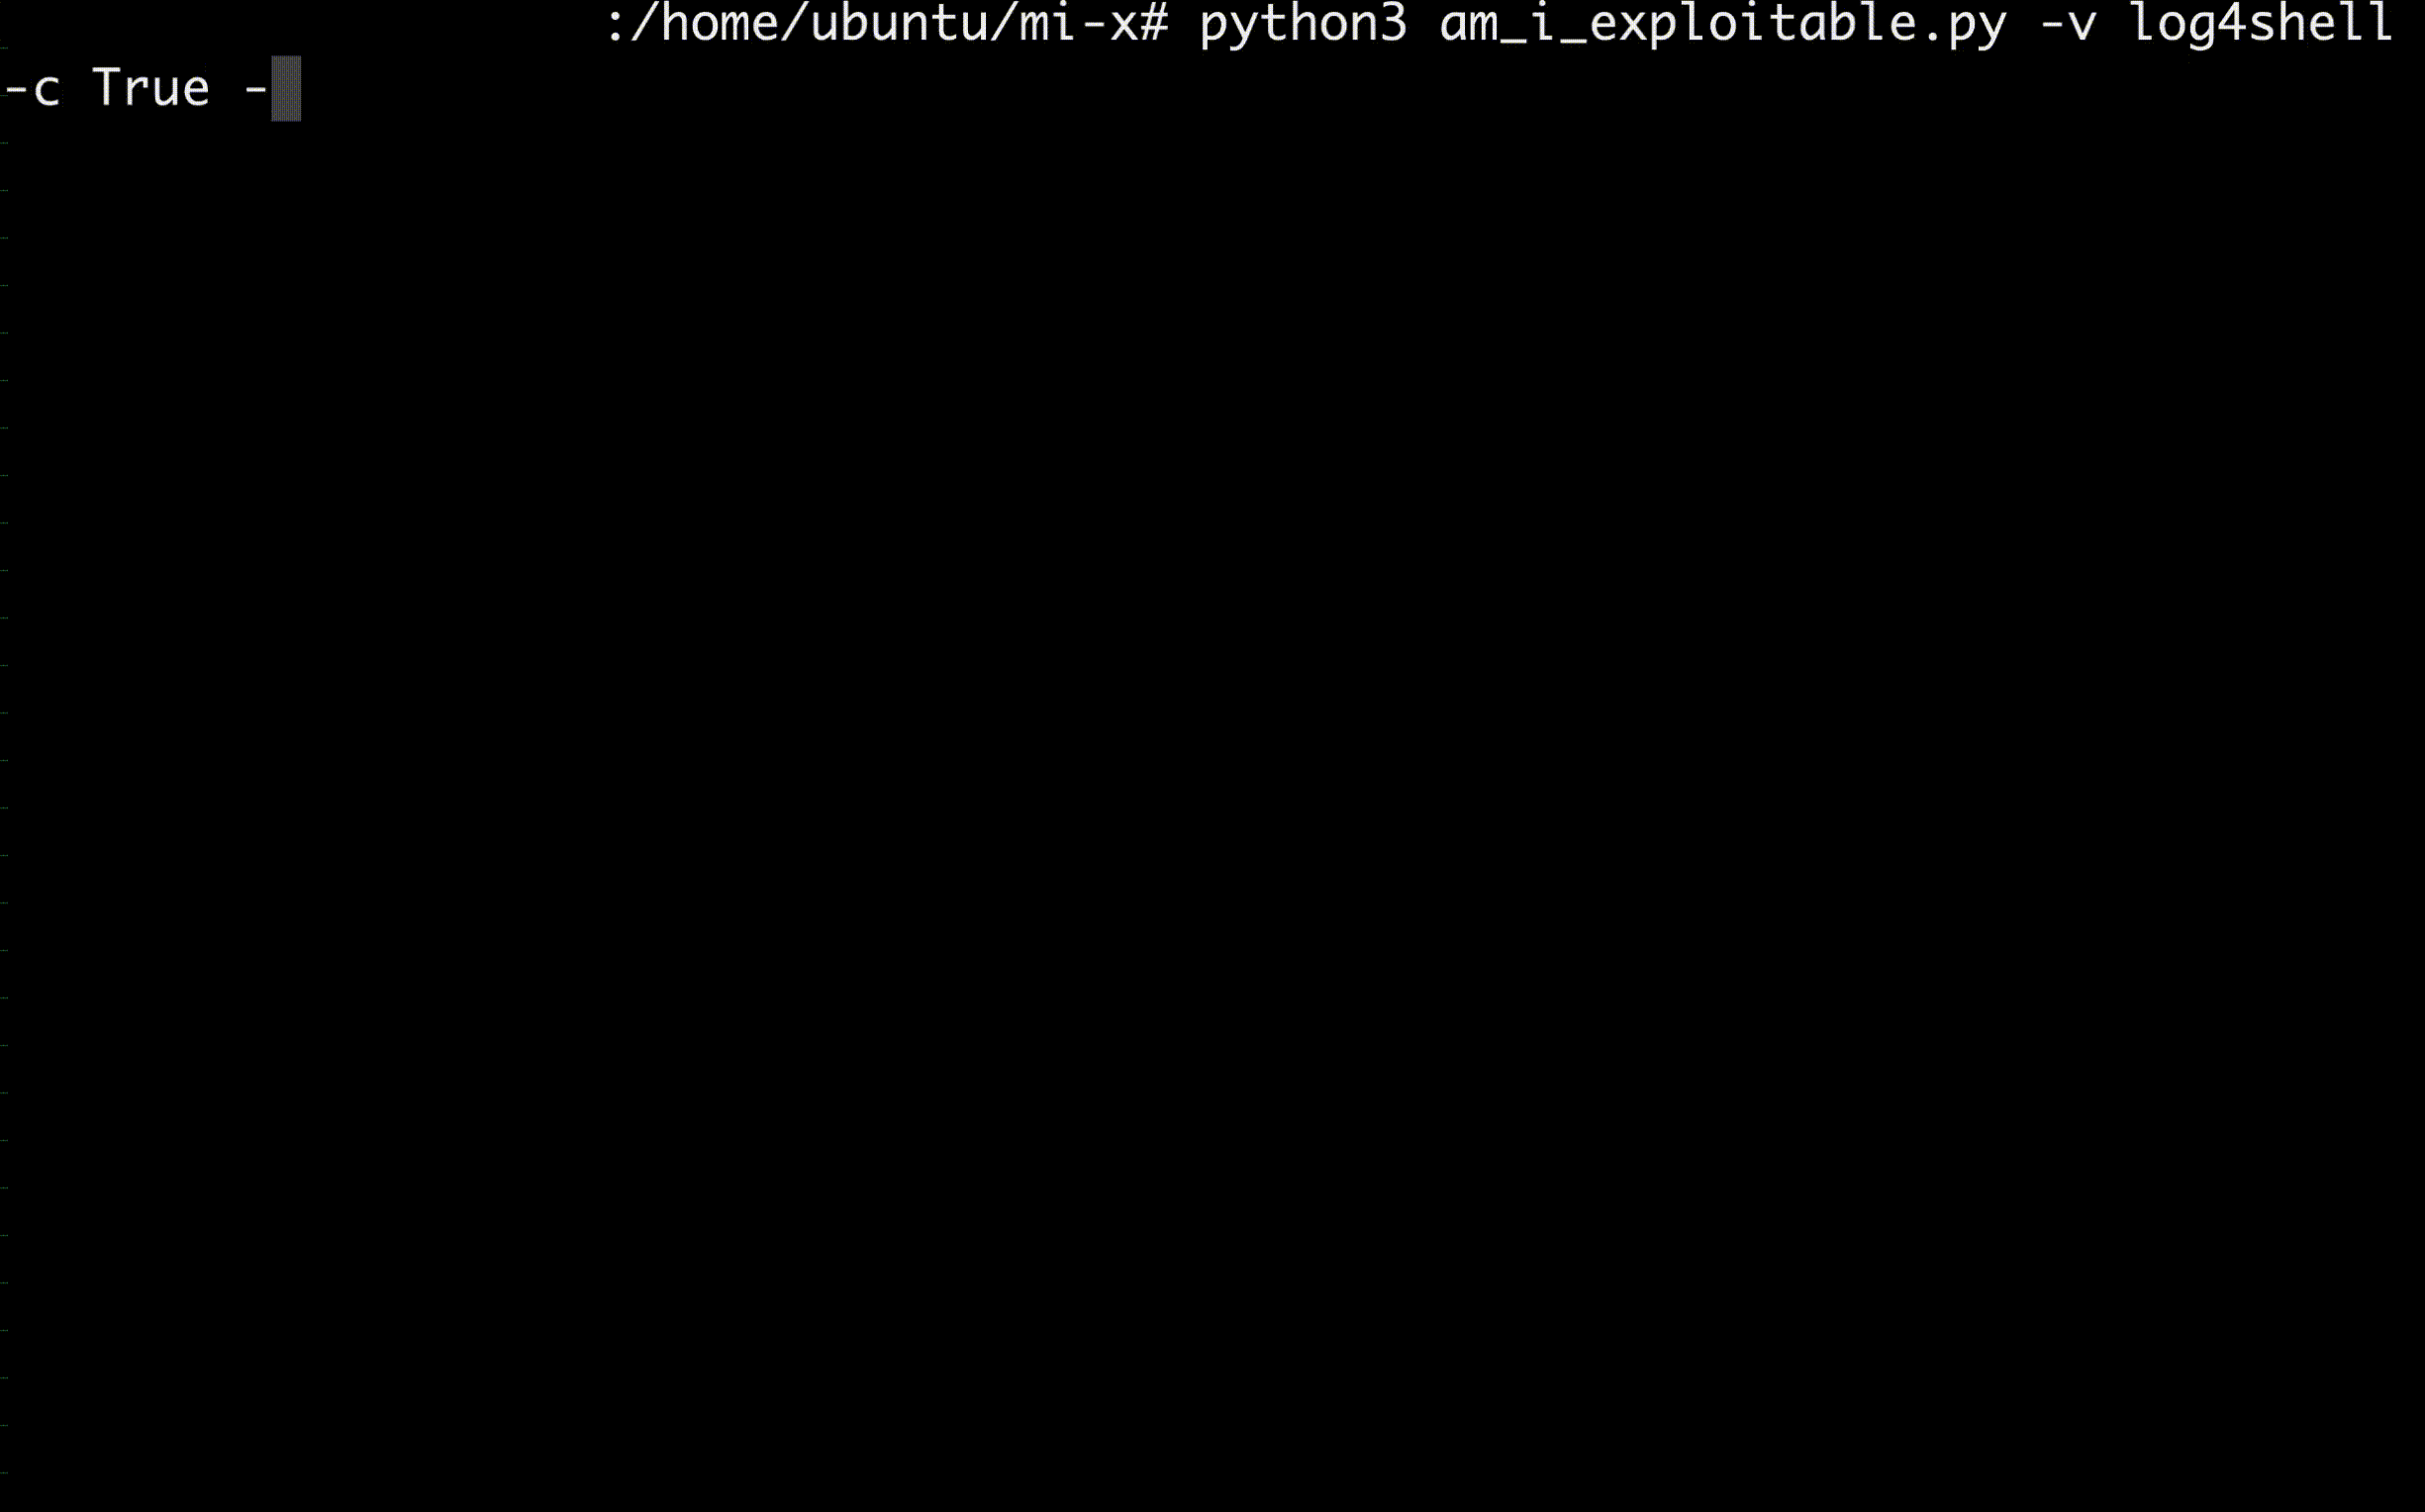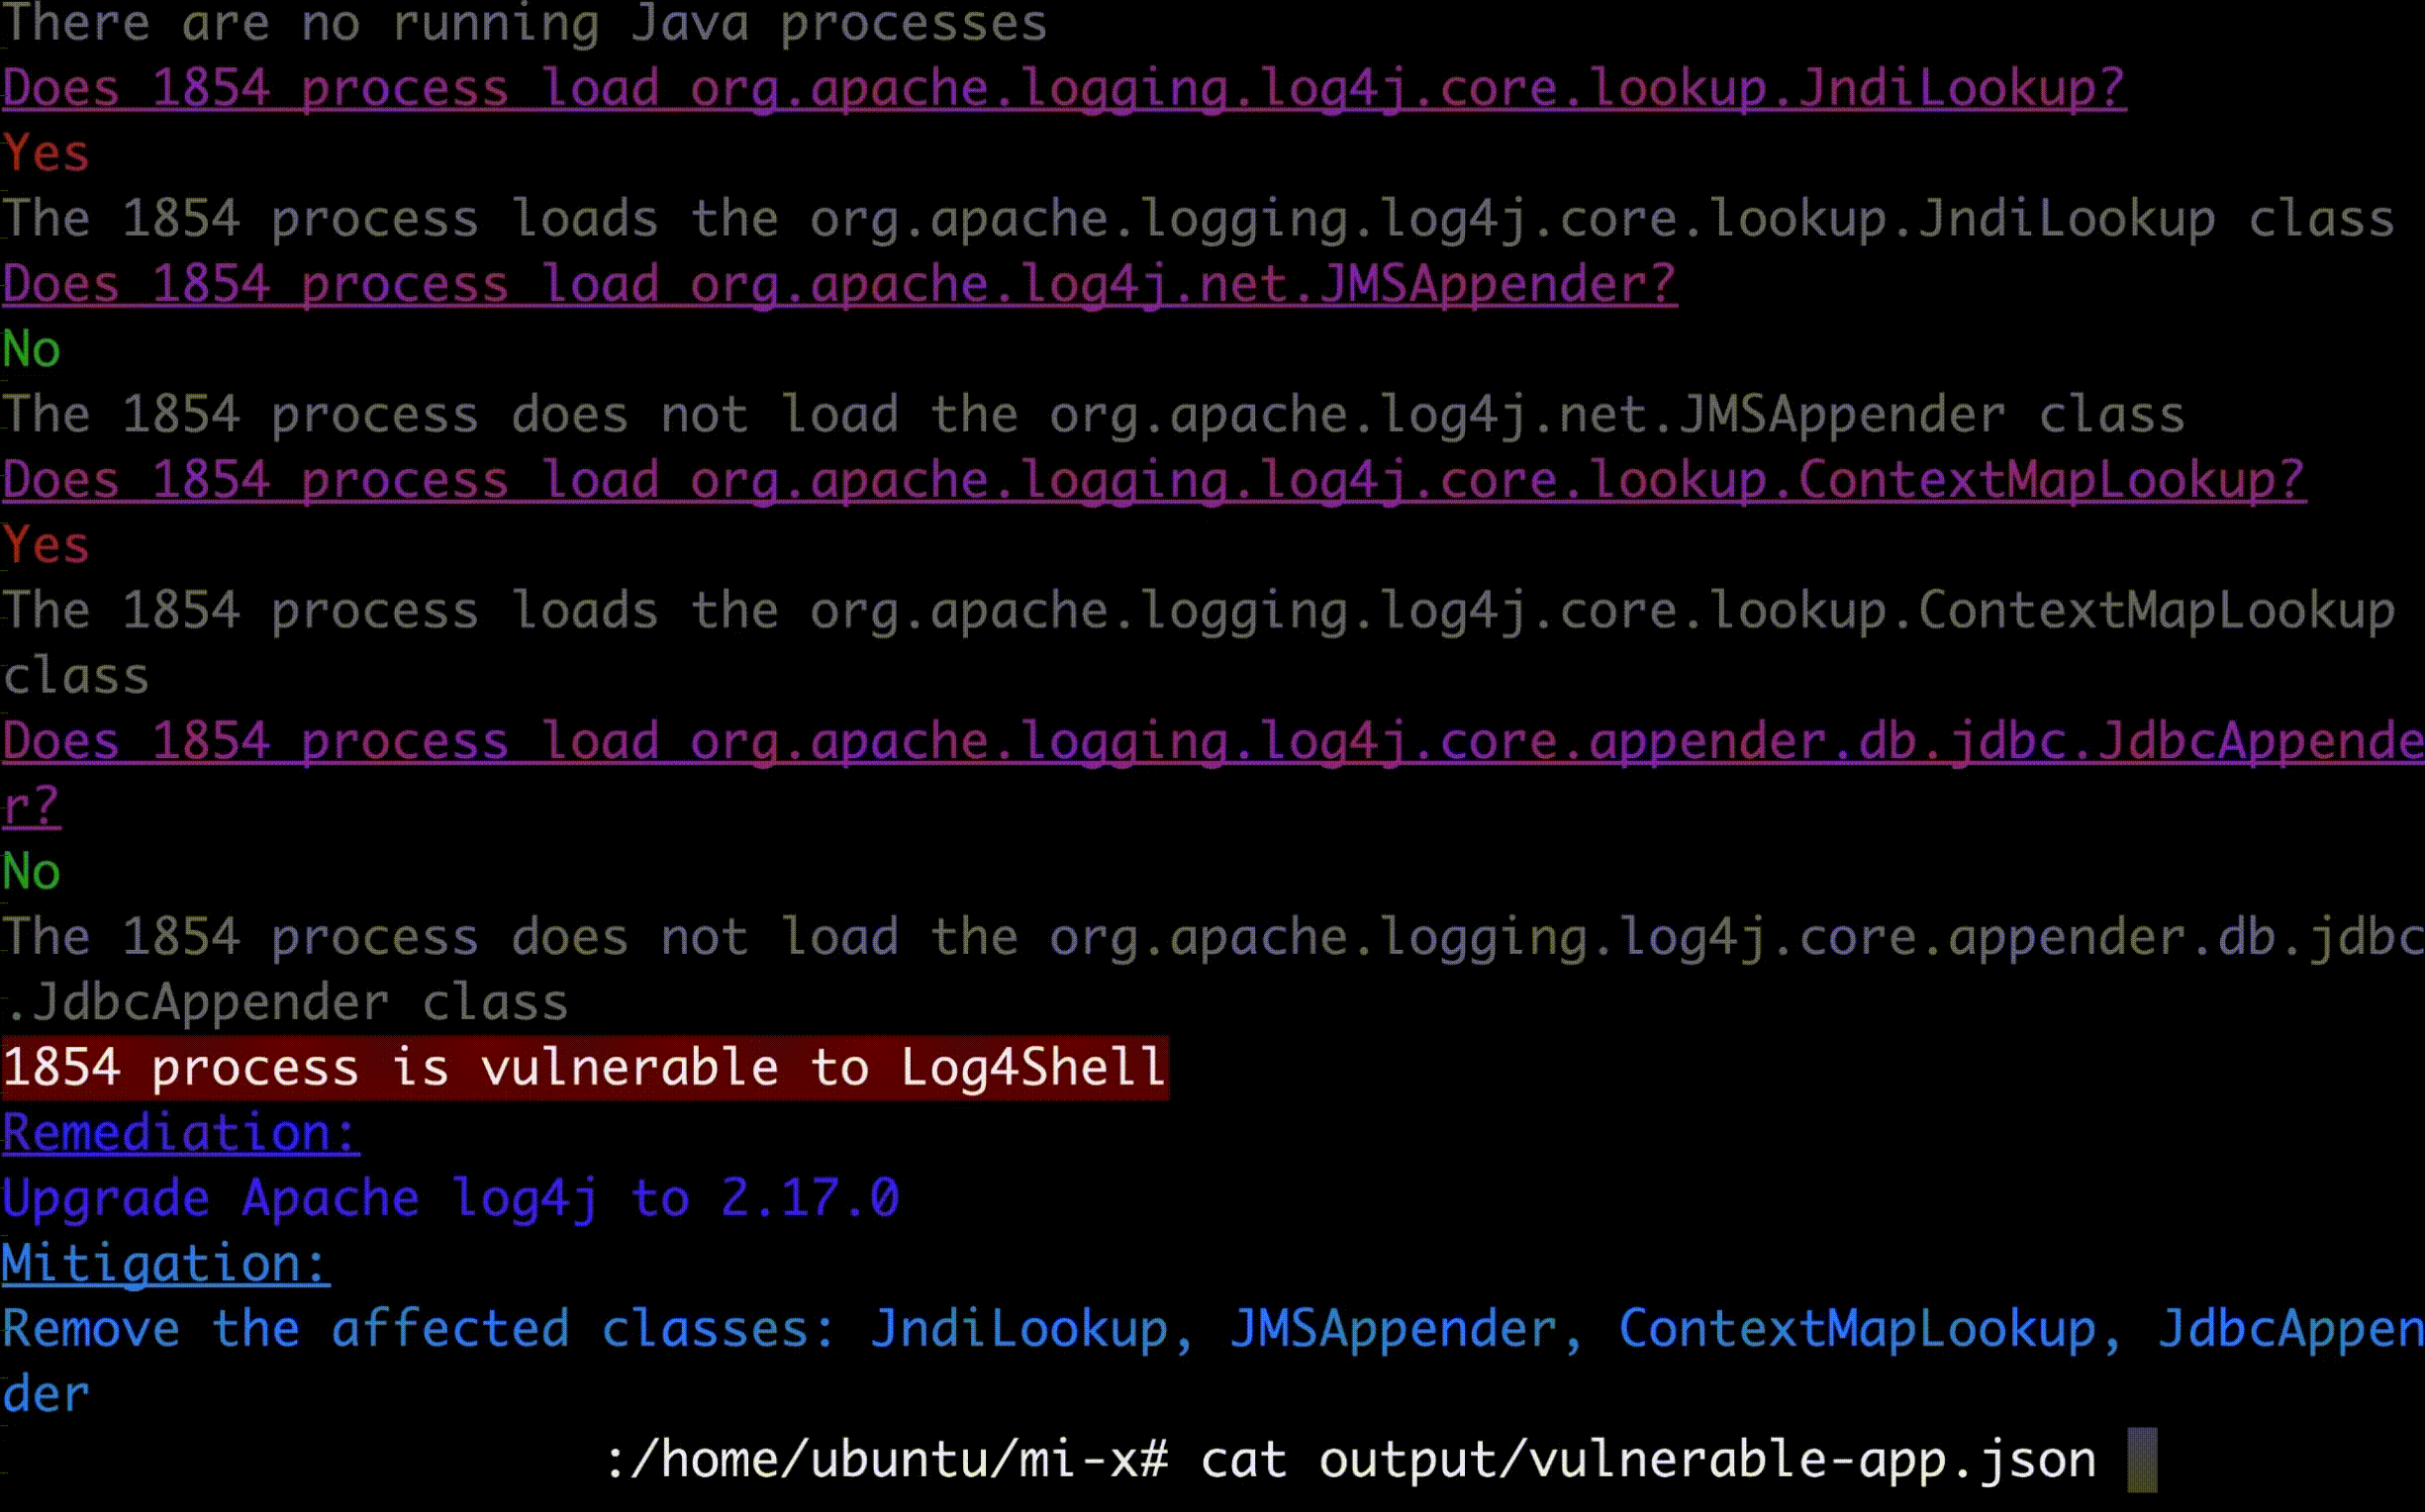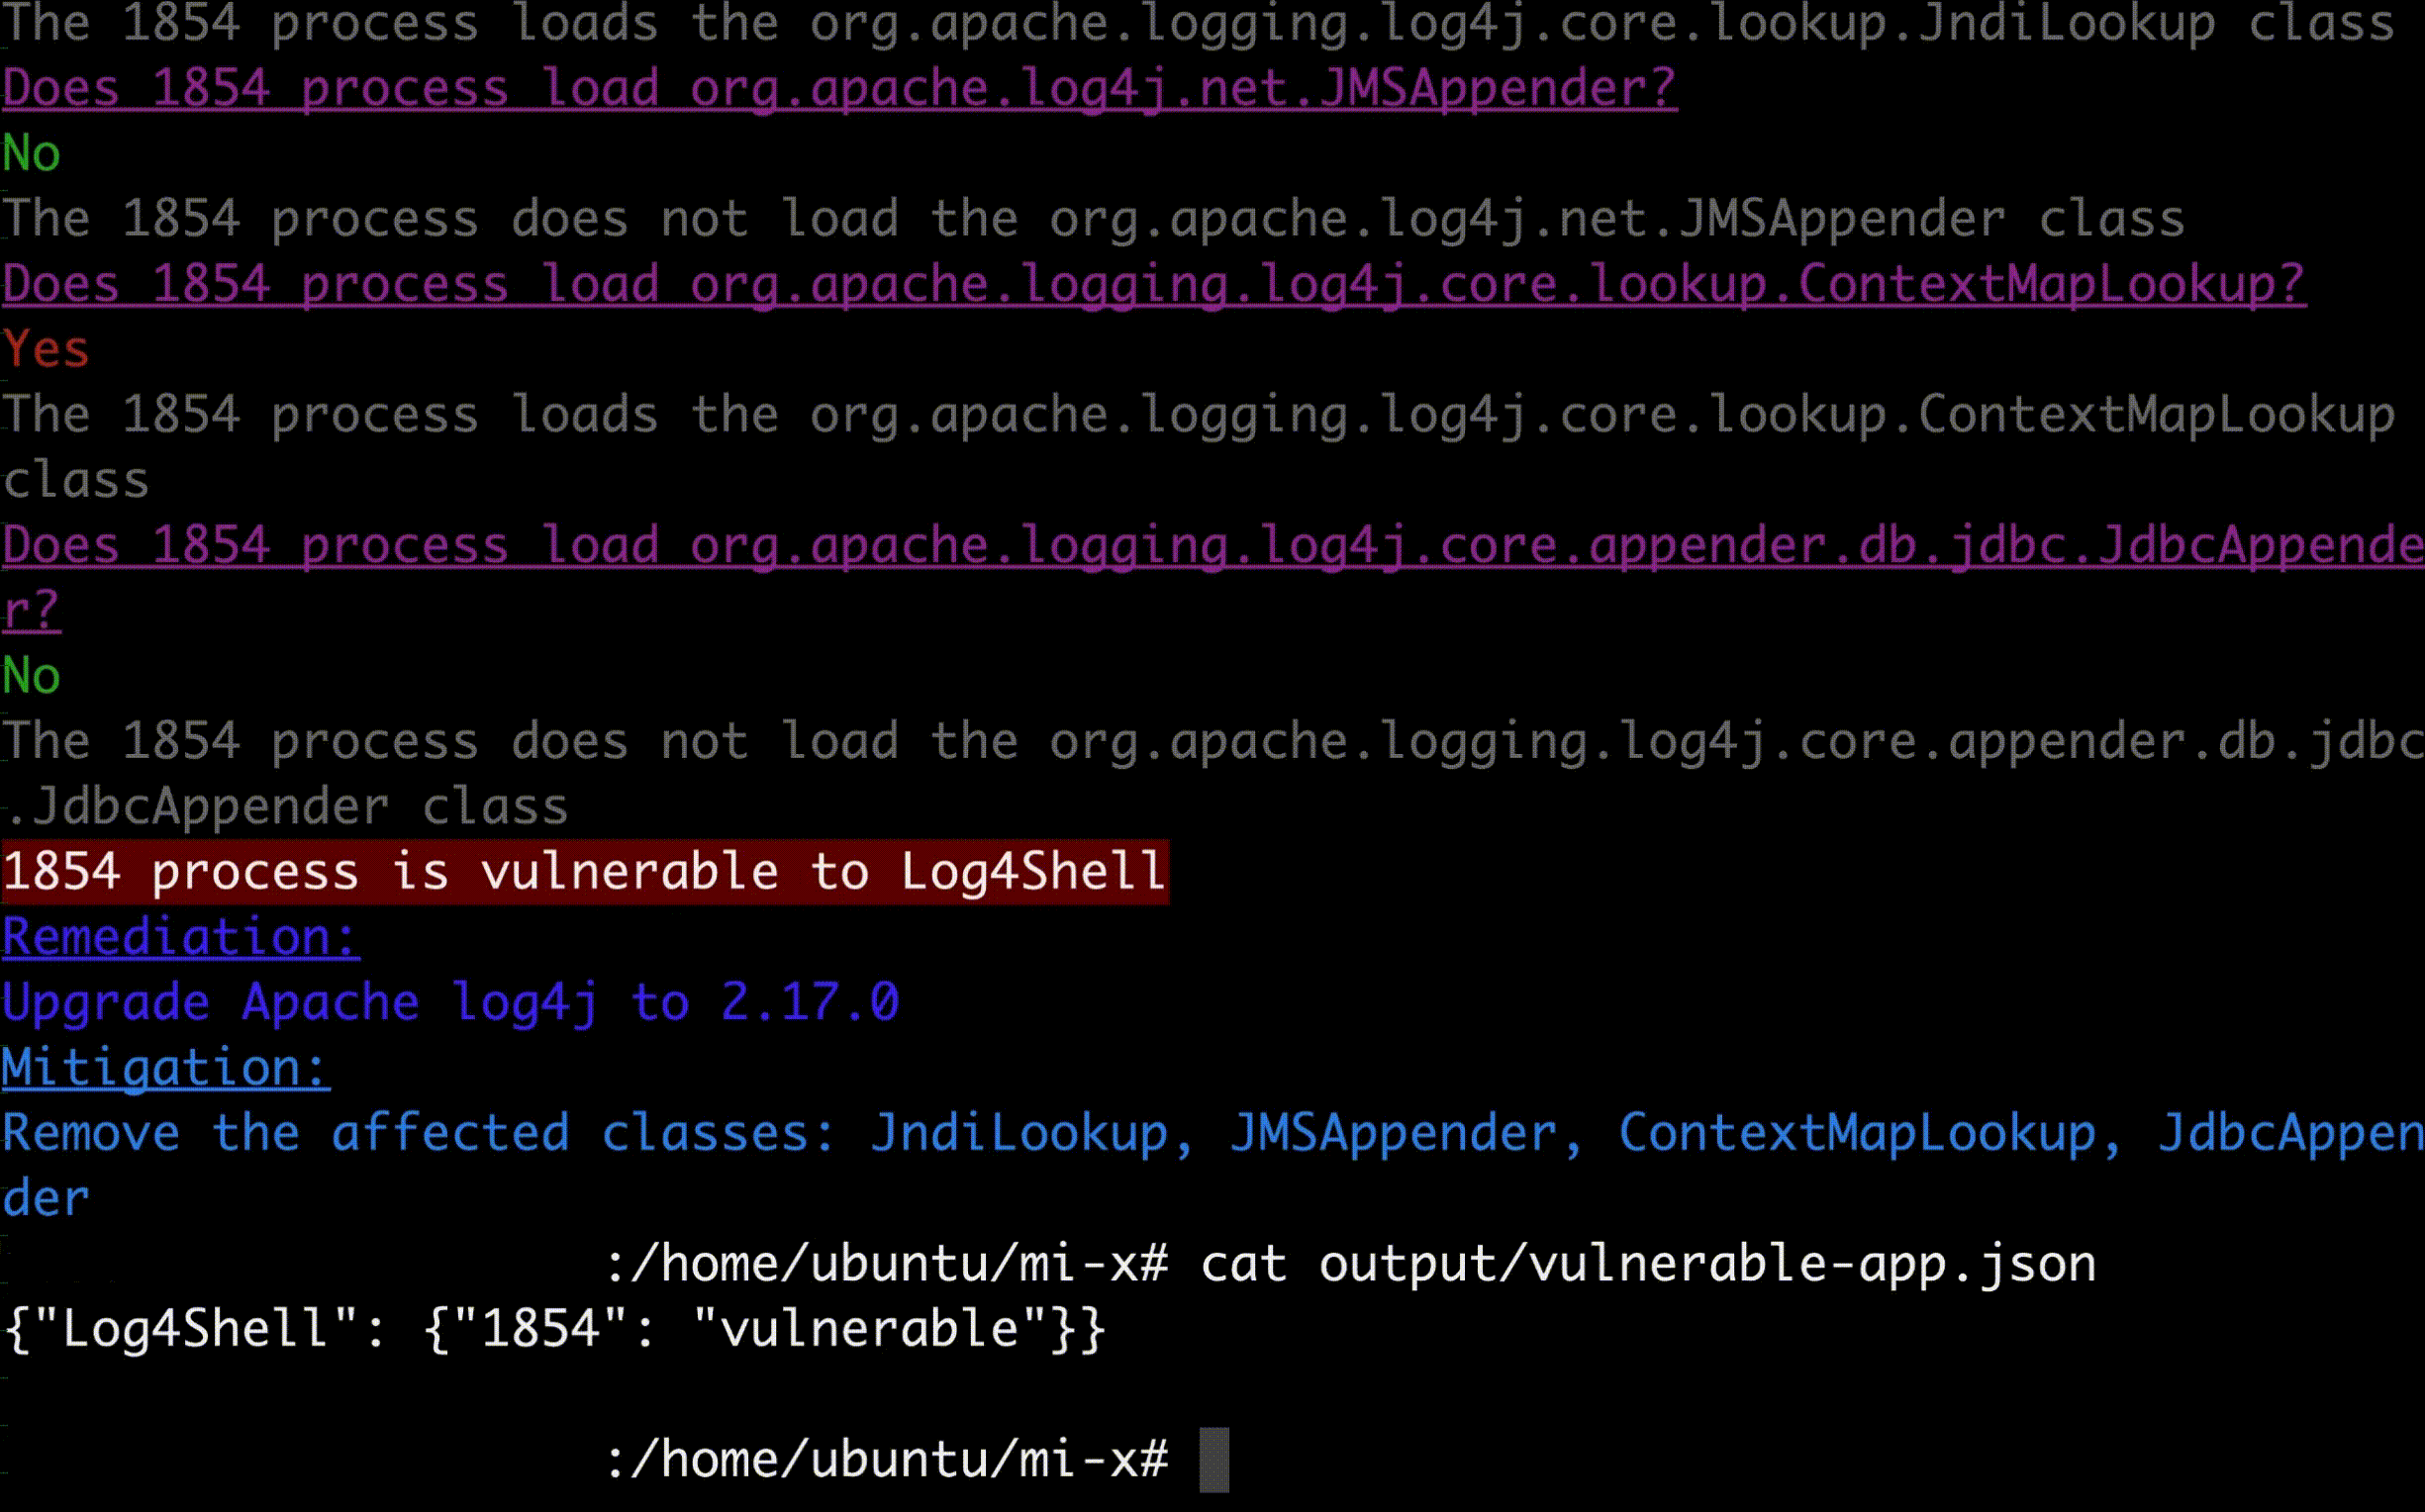
log4shell के लिए कंटेनर चला रही मशीन को स्कैन करें।

python3 am_i_exploitable.py -v log4shell -c True -f json
Executing

तर्क

-v --vulnerability_identifier

उस भेद्यता को निर्दिष्ट करता है जिसकी जाँच की जाएगी (डिफ़ॉल्ट रूप से सेट नहीं है)।

वाक्यविन्यास:

  • CVE-YEAR-ID - भेद्यता cve id द्वारा आपके सिस्टम को विशिष्ट भेद्यता के लिए स्कैन करता है
  • name - भेद्यता नाम द्वारा आपके सिस्टम को विशिष्ट भेद्यता के लिए स्कैन करता है
  • all - cves निर्देशिका में सभी भेद्यताओं के लिए आपके सिस्टम को स्कैन करता है

यदि तर्क सेट नहीं है, तो एक मेनू संदेश दिखाई देगा जो वर्तमान में समर्थित भेद्यताओं को प्रस्तुत करेगा।

-c --container

होस्ट पर सभी चालू कंटेनरों को स्कैन करता है (डिफ़ॉल्ट रूप से False)।

  • कंटेनर मोड में चलाते समय, उपयोगकर्ता को sudo उपयोग के लिए उपयोगकर्ता का पासवर्ड डालना होगा।

-n --container_name

होस्ट पर विशिष्ट कंटेनरों को स्कैन करता है, चालू कंटेनरों के नाम रिक्त स्थान से अलग करके डालें (डिफ़ॉल्ट रूप से सेट नहीं है)।

  • कंटेनर मोड में चलाते समय, उपयोगकर्ता को sudo उपयोग के लिए उपयोगकर्ता का पासवर्ड डालना होगा।

-f --format'

परिणामों को तीन संभावित आउटपुट प्रारूपों में से एक में निर्यात करता है: json, csv, text

  • उपयोगकर्ता को निर्दिष्ट करना होगा कि परिणाम किस प्रारूप प्रकार में निर्यात किए जाएंगे।

--description

निर्दिष्ट करता है कि भेद्यता विवरण देखना है या नहीं (डिफ़ॉल्ट रूप से True)।

-g --graph

निर्दिष्ट करता है कि सत्यापन फ़्लोचार्ट देखना है या नहीं (डिफ़ॉल्ट रूप से False)।

-h --help

कोड कैसे चलाएँ यह समझने में सहायता

विकास और बग्स

कोई समस्या मिली, या कोई बढ़िया विचार है? हमें बताएं:

  • GitHub - https://github.com/Rezilion/mi-x.git
  • ईमेल - [email protected]

योगदान की सराहना की जाती है और GitHub के माध्यम से किया जा सकता है।

उन्हें कैसे जमा करें, इसके बारे में अधिक जानकारी के लिए CONTRIBUTING.md देखें।

समर्थन

'Am I Exploitable?' को Windows और अधिकांश सामान्य Linux ऑपरेटिंग सिस्टम पर परीक्षण किया गया है। दस्तावेज़ीकरण (README) और डिबगिंग जानकारी (debug पैरामीटर को 'True' पर सेट करें), अधिकांश प्रश्नों और समस्याओं को कवर करनी चाहिए।

बग्स की रिपोर्ट GitHub के माध्यम से, या ऊपर दिए गए ईमेल पते पर ईमेल भेजकर की जा सकती है।

धन्यवाद

ओपन सोर्स सॉफ्टवेयर का उपयोग करने और समर्थन करने के लिए समुदाय को धन्यवाद।

कई टिप्पणियाँ, बग/पैच और प्रश्न इस तरह के उपकरणों को विकसित करने में सफलता और निरंतर प्रेरणा की कुंजी हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    280

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




