

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/redrum0381/ataboy
एम्बेडेड सिस्टम सुरक्षाफोरेंसिकडेटा रिकवरीडिजिटल फोरेंसिकहार्डवेयर हैकिंगहार्डवेयर सुरक्षाहार्डवेयर और IoT सुरक्षा
GitHubredrum0381/ataboy

ATAboy

ATAboy एक उपयोगकर्ता-अनुकूल ब्रिज है जो पुराने CHS केवल शैली IDE (PATA) हार्ड ड्राइव को एक आधुनिक कंप्यूटर से मानक USB Mass Storage उपकरण के रूप में जोड़ने की अनुमति देता है।

रिपॉजिटरी देखें
2027605 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

यदि आप अपना खुद का निर्माण नहीं करना चाहते हैं, तो हार्डवेयर यहां से खरीदा जा सकता है: https://obsoletetech.us/products/ataboy-an-open-source-legacy-ide-usb-bridge

image

ATAboy को रेट्रो कंप्यूटिंग उत्साही, डेटा रिकवरी विशेषज्ञों और पुरालेखपालों के लिए डिज़ाइन किया गया है। सबसे पुरानी IDE हार्ड ड्राइव को पढ़ें और लिखें, बिना किसी "बीच के" विंटेज कंप्यूटर की आवश्यकता के!

ATAboy एक उपयोगकर्ता-अनुकूल ब्रिज है जो क्लासिक IDE (PATA) हार्ड ड्राइव को USB Mass Storage डिवाइस के रूप में आधुनिक कंप्यूटर से कनेक्ट करने की अनुमति देता है। जबकि सस्ते, आधुनिक एडाप्टर आमतौर पर केवल नए "LBA" प्रकार की ड्राइव के साथ काम करते हैं, ATAboy सबसे पुरानी CHS केवल, PIO Mode 0, ATA डिस्क तक भी काम करता है। (यह नए LBA प्रकार की IDE डिस्क के साथ भी काम करेगा, लेकिन इसके लिए डिज़ाइन नहीं किया गया है।) ATAboy में ड्राइव कॉन्फ़िगरेशन और सेटअप के लिए "Award BIOS प्रेरित" उपयोगकर्ता-अनुकूल UI है।


कनेक्ट होने पर:

  • IDE ड्राइव आपके कंप्यूटर को सामान्य USB Mass Storage डिवाइस की तरह दिखाई देता है
  • कोई विशेष ड्राइवर आवश्यक नहीं है (Windows, Linux, macOS समर्थित)
  • डिवाइस USB Mass Storage कमांड को IDE रीड/राइट ऑपरेशन में अनुवादित करता है

हार्डवेयर आवश्यकताएँ

आरंभ करने के लिए, आपको इसकी भी आवश्यकता होगी:
  • कोई भी 40-पिन IDE (PATA) हार्ड ड्राइव। इसे मास्टर, स्लेव या केबल सेलेक्ट पर जम्पर किया जा सकता है।
  • ड्राइव को पावर देने के लिए एक बाहरी PSU।
  • ATAboy को होस्ट कंप्यूटर से कनेक्ट करने के लिए एक USB-C केबल।
  • कोई भी मानक ANSI संगत सीरियल टर्मिनल एमुलेटर (जैसे PuTTY, Tera Term, minicom, screen, आदि)

ATABoy का उपयोग करके बेसिक ड्राइव माउंट

  1. IDE रिबन केबल को ड्राइव और ATAboy से कनेक्ट करें (Pin 1 ओरिएंटेशन पर ध्यान दें, आमतौर पर केबल पर एक पट्टी द्वारा चिह्नित)
  2. ATAboy को USB के माध्यम से अपने कंप्यूटर से कनेक्ट करें
  3. बाहरी आपूर्ति का उपयोग करके ड्राइव को पावर दें
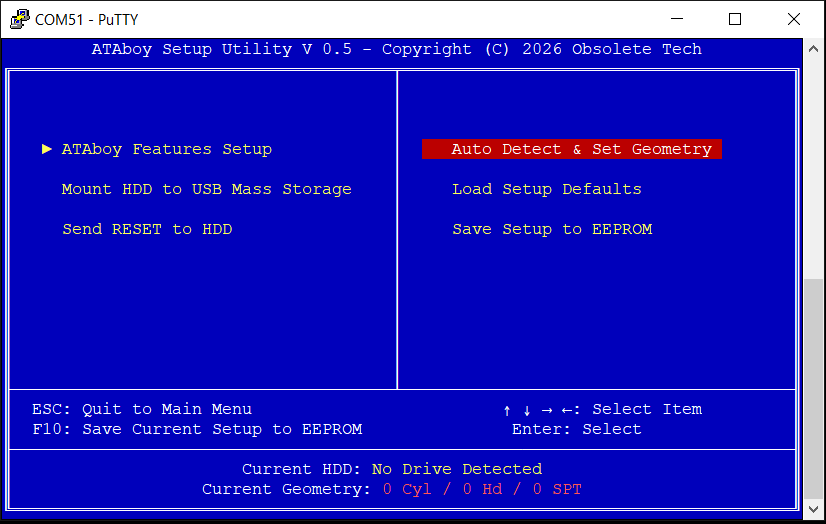
  4. अपनी पसंद के टर्मिनल (PuTTY दिखाया गया है) से सीरियल कंसोल से कनेक्ट करें। 9600 8N1, कोई फ्लो कंट्रोल नहीं। आपको टर्मिनल में एक Award BIOS "प्रेरित" टेक्स्ट-आधारित UI दिखाई देना चाहिए।
  5. "Auto Detect & Set Geometry" मेनू में प्रवेश करें
  6. डिफ़ॉल्ट चुनें, या यदि आवश्यक हो तो ज्यामिति मैन्युअल रूप से दर्ज करें
  7. "Mount HDD to USB Mass Storage" चुनें
  8. बस इतना ही! अब आप अपने आधुनिक OS से ड्राइव पढ़ सकते हैं!

image

आप वर्तमान ATAboy सेटिंग्स, ज्यामिति आदि को EEPROM में सहेज सकते हैं, जो डिवाइस के अगले बूट पर पुनर्स्थापित हो जाएगी। (यह ऑटो-माउंटिंग की भी अनुमति देता है।)

महत्वपूर्ण! यदि आप मूल्यवान या अपूरणीय डेटा के साथ काम कर रहे हैं, तो माउंट करने से पहले सुनिश्चित करें कि राइट प्रोटेक्शन सक्षम है। सुरक्षा के लिए यह डिफ़ॉल्ट रूप से सक्षम है। आप नहीं चाहते कि होस्ट OS डिस्क को छूए या आशीर्वाद दे! यदि Windows VDS/RPC सेवाएं क्षतिग्रस्त/लेगेसी MBR और/या पार्टीशन टेबल वाली ड्राइव पर लिखने में असमर्थ हैं तो वे अक्सर क्रैश हो सकती हैं। इसके परिणामस्वरूप विभिन्न Windows त्रुटियां, ड्राइव को माउंट करने में असमर्थता आदि हो सकती है। हालांकि, कच्चे डेटा तक आमतौर पर dd, या अन्य कच्ची डिस्क बैकअप सॉफ़्टवेयर के माध्यम से पहुँचा जा सकता है। फिर भी, राइट प्रोटेक्शन को अक्षम करने से पहले पूरी ड्राइव को एक इमेज फ़ाइल में डंप करने की दृढ़ता से अनुशंसा की जाती है, फिर ड्राइव को Explorer में माउंट करें।


सुरक्षित निष्कासन

निम्नलिखित से पहले हमेशा अपने ऑपरेटिंग सिस्टम की Safely Remove / Eject सुविधा का उपयोग करें:

  • USB केबल अनप्लग करना
  • IDE ड्राइव को बंद करना

यह रोकने में मदद करता है:

  • फ़ाइल सिस्टम भ्रष्टाचार
  • अधूरे लेखन
  • OS-पक्ष की त्रुटियाँ

ज्ञात सीमाएँ

ATAboy एक शौकिया और प्रायोगिक परियोजना है। आपको पता होना चाहिए कि:

  • प्रदर्शन आधुनिक USB से IDE ब्रिज की तुलना में काफी धीमा है। हम अभी USB 1.1 पर काम कर रहे हैं। इससे लंबे माउंट समय हो सकते हैं, विशेष रूप से Windows में यदि डिस्क में फ़ाइल सिस्टम विचित्रताएँ हैं।
  • कई लेगेसी डिस्क असामान्य ज्यामिति का उपयोग करती हैं, और प्रयोग की आवश्यकता हो सकती है।
  • सभी OS डिस्क उपयोगिताएँ एक जैसा व्यवहार नहीं करती हैं

कृपया ध्यान दें!

फर्मवेयर कोड का कुछ भाग AI सहायता से लिखा गया था। इसका दर्जनों ड्राइव के साथ परीक्षण किया गया है, और अधिकांश के साथ अच्छी तरह से काम करता है। लेकिन कुछ ड्राइव के साथ बगी, धीमी या अनुत्तरदायी हो सकता है। कृपया हमें बताएं यदि आपको ऐसी ड्राइव मिलती है जो सही ढंग से काम करती है या नहीं करती है। हम जल्द ही एक संगतता सूची बनाएंगे।

अपने जोखिम पर उपयोग करें!

  • VS Code में Raspberry Pi Pico Extension के साथ फर्मवेयर लिखा गया
  • Kicad में PCB डिज़ाइन किया गया
  • Freecad में केस डिज़ाइन किया गया

ATAboy को हैक करने, सीखने और सुधारने के लिए बनाया गया है। मज़े करें, और ATAboy आज़माने के लिए धन्यवाद!

लाइसेंसिंग

"ATAboy" JJ Dasher का एक ट्रेडमार्क है। ओपन सोर्स लाइसेंस इन ट्रेडमार्क का उपयोग करने के अधिकार प्रदान नहीं करते हैं।

फर्मवेयर

GNU GPLv3 के अंतर्गत लाइसेंस प्राप्त। /firmware/LICENSE देखें।

हार्डवेयर

CERN-OHL-W v2 के अंतर्गत लाइसेंस प्राप्त। /PCB/LICENSE देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





