ragnt/angryoxide
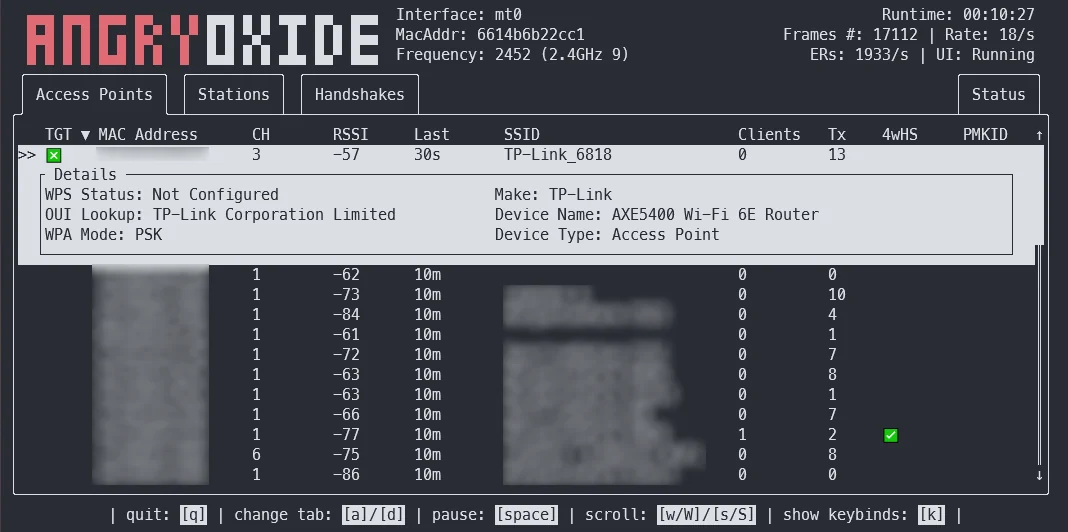
ऑफेंसिव 802.11 ऑडिटिंग टूल जो डीऑथेंटिकेशन, रॉग-क्लाइंट और चैनल-स्विच अटैक का उपयोग करके WPA/WPA2 हैंडशेक और PMKID कैप्चर को स्वचालित करता है, साथ ही हेडलेस मोड, GPS लॉगिंग और हैशकैट-अनुकूल आउटपुट के साथ।

यह उपकरण केवल शोध उद्देश्यों के लिए है। AngryOxide का उपयोग करते समय आपके द्वारा किए गए किसी भी कार्य या क्षति के लिए मैं जिम्मेदार नहीं हूं। केवल उन नेटवर्कों के विरुद्ध उपयोग करें जिनकी आपके पास अनुमति है।
AngryOxide को एक साथ Rust, netlink, kernel sockets, और WiFi शोषण सीखने के तरीके के रूप में विकसित किया गया था।
आप User Guide में AngryOxide का उपयोग करने के बारे में जानकारी प्राप्त कर सकते हैं।
नोट: यह परियोजना भारी विकास के अधीन है और आप बहुत तेज़ रिलीज़ चक्र की उम्मीद कर सकते हैं।
इस उपकरण का समग्र लक्ष्य उन्नत स्वचालित आक्रमणों के साथ एकल-इंटरफ़ेस सर्वेक्षण क्षमता प्रदान करना है जिसके परिणामस्वरूप मान्य हैशलाइन प्राप्त होती हैं जिन्हें आप Hashcat से क्रैक कर सकते हैं।
यह उपकरण hcxdumptool से काफी प्रेरित है और ZerBea की मदद के बिना विकास संभव नहीं होता।
यदि आपके पास प्रश्न या कोई समस्या है, तो आप मुझसे AngryOxide Discord पर संपर्क कर सकते हैं।
आप releases में AngryOxide के प्री-संकलित बाइनरी डाउनलोड कर सकते हैं।
tar -xf angryoxide-linux-x86_64.tar.gz # Untar
chmod +x install.sh # Make executable
sudo ./install.sh # Install (as root, including zsh/bash completions)
आप User Guide में AngryOxide का उपयोग करने के बारे में जानकारी प्राप्त कर सकते हैं।
sudo ./install.sh uninstall # Uninstall
डिफ़ॉल्ट रूप से सीमा में सभी एक्सेस पॉइंट्स पर आक्रमण करेगा, जब तक कि कम से कम एक लक्ष्य प्रदान न किया जाए, उस स्थिति में उपकरण केवल परिभाषित लक्ष्यों के विरुद्ध संचारण करेगा। (लेकिन फिर भी अन्य एक्सेस पॉइंट्स पर निष्क्रिय रूप से डेटा एकत्र करेगा।)
ये सभी आक्रमण दर-नियंत्रित हैं, दोनों गलत EAPOL टाइमर रीसेट को रोकने के लिए और कुछ स्तर की परिचालन सुरक्षा बनाए रखने के लिए।
❯ angryoxide --help
Does awesome things... with wifi.

Usage: angryoxide [OPTIONS] --interface <INTERFACE>

Options:
  -i, --interface <INTERFACE>     Interface to use
  -c, --channel <CHANNEL>         Optional - Channel to scan. Will use "-c 1,6,11" if none specified
  -b, --band <2 | 5 | 6 | 60>     Optional - Entire band to scan - will include all channels interface can support
  -o, --output <Output Filename>  Optional - Output filename
  -h, --help                      Print help
  -V, --version                   Print version

Targeting:
  -t, --target-entry <Target MAC/SSID>
          Optional - Target (MAC or SSID) to attack - will attack everything if none specified
  -w, --whitelist-entry <WhiteList MAC/SSID>
          Optional - Whitelist (MAC or SSID) to NOT attack
      --targetlist <Targets File>
          Optional - File to load target entries from
      --whitelist <Whitelist File>
          Optional - File to load whitelist entries from

Advanced Options:
  -r, --rate <Attack Rate>            Optional - Attack rate (1, 2, 3 || 3 is most aggressive) [default: 2]
      --combine                       Optional - Combine all hc22000 files into one large file for bulk processing
      --active                        Optional - Use Active Monitor mode - WARNING, may cause bugs.
      --rogue <MAC Address>           Optional - Tx MAC for rogue-based attacks - will randomize if excluded
      --gpsd <GPSD Host:Port>         Optional - Alter default HOST:Port for GPSD connection [default: 127.0.0.1:2947]
      --autohunt                      Optional - AO will auto-hunt all channels then lock in on the ones targets are on
      --headless                      Optional - Set the tool to headless mode without a UI. (useful with --autoexit)
      --autoexit                      Optional - AO will auto-exit when all targets have a valid hashline
      --notransmit                    Optional - Do not transmit - passive only
      --notar                         Optional - Do not tar output files
      --disablemouse                  Optional - Disable mouse capture (scroll wheel)
      --dwell <Dwell Time (seconds)>  Optional - Adjust channel hop dwell time [default: 2]

Geofencing:
      --geofence
          Optional - Enable geofencing using a specified latlng and distance
      --center <CENTER>
          Lat,Lng for geofencing (required if geofence is enabled)
      --distance <DISTANCE>
          Distance in meters from the center (required if geofence is enabled)
      --geofence-timeout <GEOFENCE_TIMEOUT>
          Timeout to disable geofence if GPS is lost. (default 300 seconds) [default: 300]