 rabobank-cdc/dettect
रणनीतियों, तकनीकों और युद्ध खतरों का पता लगाएं

नवीनतम संस्करण: 2.2.0
DeTT&CT के साथ शुरुआत करने के लिए, इन संसाधनों में से एक देखें:
वीडियो
DeTT&CT का उद्देश्य ब्लू टीमों की ATT&CK का उपयोग करके डेटा लॉग स्रोत गुणवत्ता, दृश्यता कवरेज, डिटेक्शन कवरेज और खतरे के अभिनेता व्यवहार को स्कोर और तुलना करने में सहायता करना है। ये सभी, विभिन्न तरीकों से, आपके संगठन को लक्षित करने वाले हमलों के प्रति अधिक लचीला बनने में मदद कर सकते हैं। DeTT&CT फ्रेमवर्क में एक Python टूल (DeTT&CT CLI), YAML प्रशासन फ़ाइलें, DeTT&CT Editor (YAML प्रशासन फ़ाइलें बनाने और संपादित करने के लिए) और डिटेक्शन, डेटा स्रोत और दृश्यता के लिए स्कोरिंग टेबल शामिल हैं।
DeTT&CT ATT&CK डोमेन Enterprise, ICS और Mobile के लिए निम्नलिखित कार्यक्षमता प्रदान करता है:
रंगीन विज़ुअलाइज़ेशन MITRE के ATT&CK™ Navigator की सहायता से बनाए गए हैं। DeTT&CT द्वारा बनाई गई लेयर फ़ाइलों के लिए, हम Navigator के लिए इस URL का उपयोग करने की सलाह देते हैं क्योंकि यह सुनिश्चित करेगा कि लेयर फ़ाइल में मेटाडेटा में पीली रेखांकन न हो: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
यह प्रोजेक्ट Marcus Bakker (Twitter: @Bakk3rM) और Ruben Bouman (Twitter: @rubinatorz) द्वारा विकसित और अनुरक्षित है। बेझिझक संपर्क करें, DM खुले हैं। हम सराहना करते हैं यदि आप GitHub issue बनाकर DeTT&CT का उपयोग करने के तरीके के बारे में कोई प्रश्न पूछते हैं। वहां प्रश्न और उत्तर होने से समान प्रश्नों और चुनौतियों वाले अन्य लोगों को बहुत मदद मिलेगी।
हम योगदान का स्वागत करते हैं! योगदान कोड और उन विचारों दोनों में हो सकते हैं जो आपके पास आगे के विकास, उपयोगिता सुधार आदि के लिए हो सकते हैं।
निम्नलिखित पक्षों ने DeTT&CT के विकास में समय या आर्थिक रूप से सहायता की है।
Rabobank - डच बहुराष्ट्रीय बैंकिंग और वित्तीय सेवा कंपनी। खाद्य और कृषि व्यवसाय Rabobank का प्राथमिक अंतरराष्ट्रीय फोकस है।
DeTT&CT के महत्वपूर्ण हिस्से उस समय में विकसित किए गए हैं जब हमने Rabobank में ठेकेदार के रूप में काम किया।
Cyber Security Sharing & Analytics (CSSA) - नवंबर 2014 में सात प्रमुख जर्मन कंपनियों द्वारा साइबर सुरक्षा चुनौतियों का सक्रिय, तेज़ और प्रभावी तरीके से सामना करने के लिए एक गठबंधन के रूप में स्थापित। वर्तमान में, CSSA के 13 सदस्य कंपनियां हैं।
CSSA के वित्तीय प्रायोजन के साथ, हमने DeTT&CT में ATT&CK ICS के लिए समर्थन जोड़ा।
Dutch National Police. डच नेशनल पुलिस के वित्तीय प्रायोजन के साथ, हमने DeTT&CT में ATT&CK Mobile के लिए समर्थन जोड़ा।
दूसरों के काम ने DeTT&CT के भीतर कुछ कार्यक्षमता को प्रेरित किया:
आपकी DeTT&CT YAML फ़ाइलों के लिए Python लाइब्रेरी।
Dettectinator को आपके SOC स्वचालन टूलिंग में शामिल करने के लिए बनाया गया है। इसे Python लाइब्रेरी के रूप में शामिल किया जा सकता है या कमांड लाइन के माध्यम से उपयोग किया जा सकता है।
Dettectinator आपके SIEM या EDR से डिटेक्शन पढ़ने और DeTT&CT YAML फ़ाइल बनाने/अपडेट करने के लिए प्लगइन प्रदान करता है, ताकि आप इसका उपयोग ATT&CK Navigator में अपने ATT&CK डिटेक्शन कवरेज को विज़ुअलाइज़ करने के लिए कर सकें।
अधिक जानकारी Github पर पाई जा सकती है: Dettectinator।
YAML फ़ाइलों का उपयोग स्कोर और प्रासंगिक गुणों के प्रशासन के लिए किया जाता है। इन सभी को ATT&CK Navigator में JSON लेयर फ़ाइलें लोड करके विज़ुअलाइज़ किया जा सकता है (कुछ प्रकार के स्कोर और गुण Excel में भी निर्यात किए जा सकते हैं)।
नीचे ATT&CK में अपने डेटा स्रोतों को मैप करने का एक उदाहरण देखें, जो आपको आपके दृश्यता कवरेज का एक मोटा अवलोकन देता है:
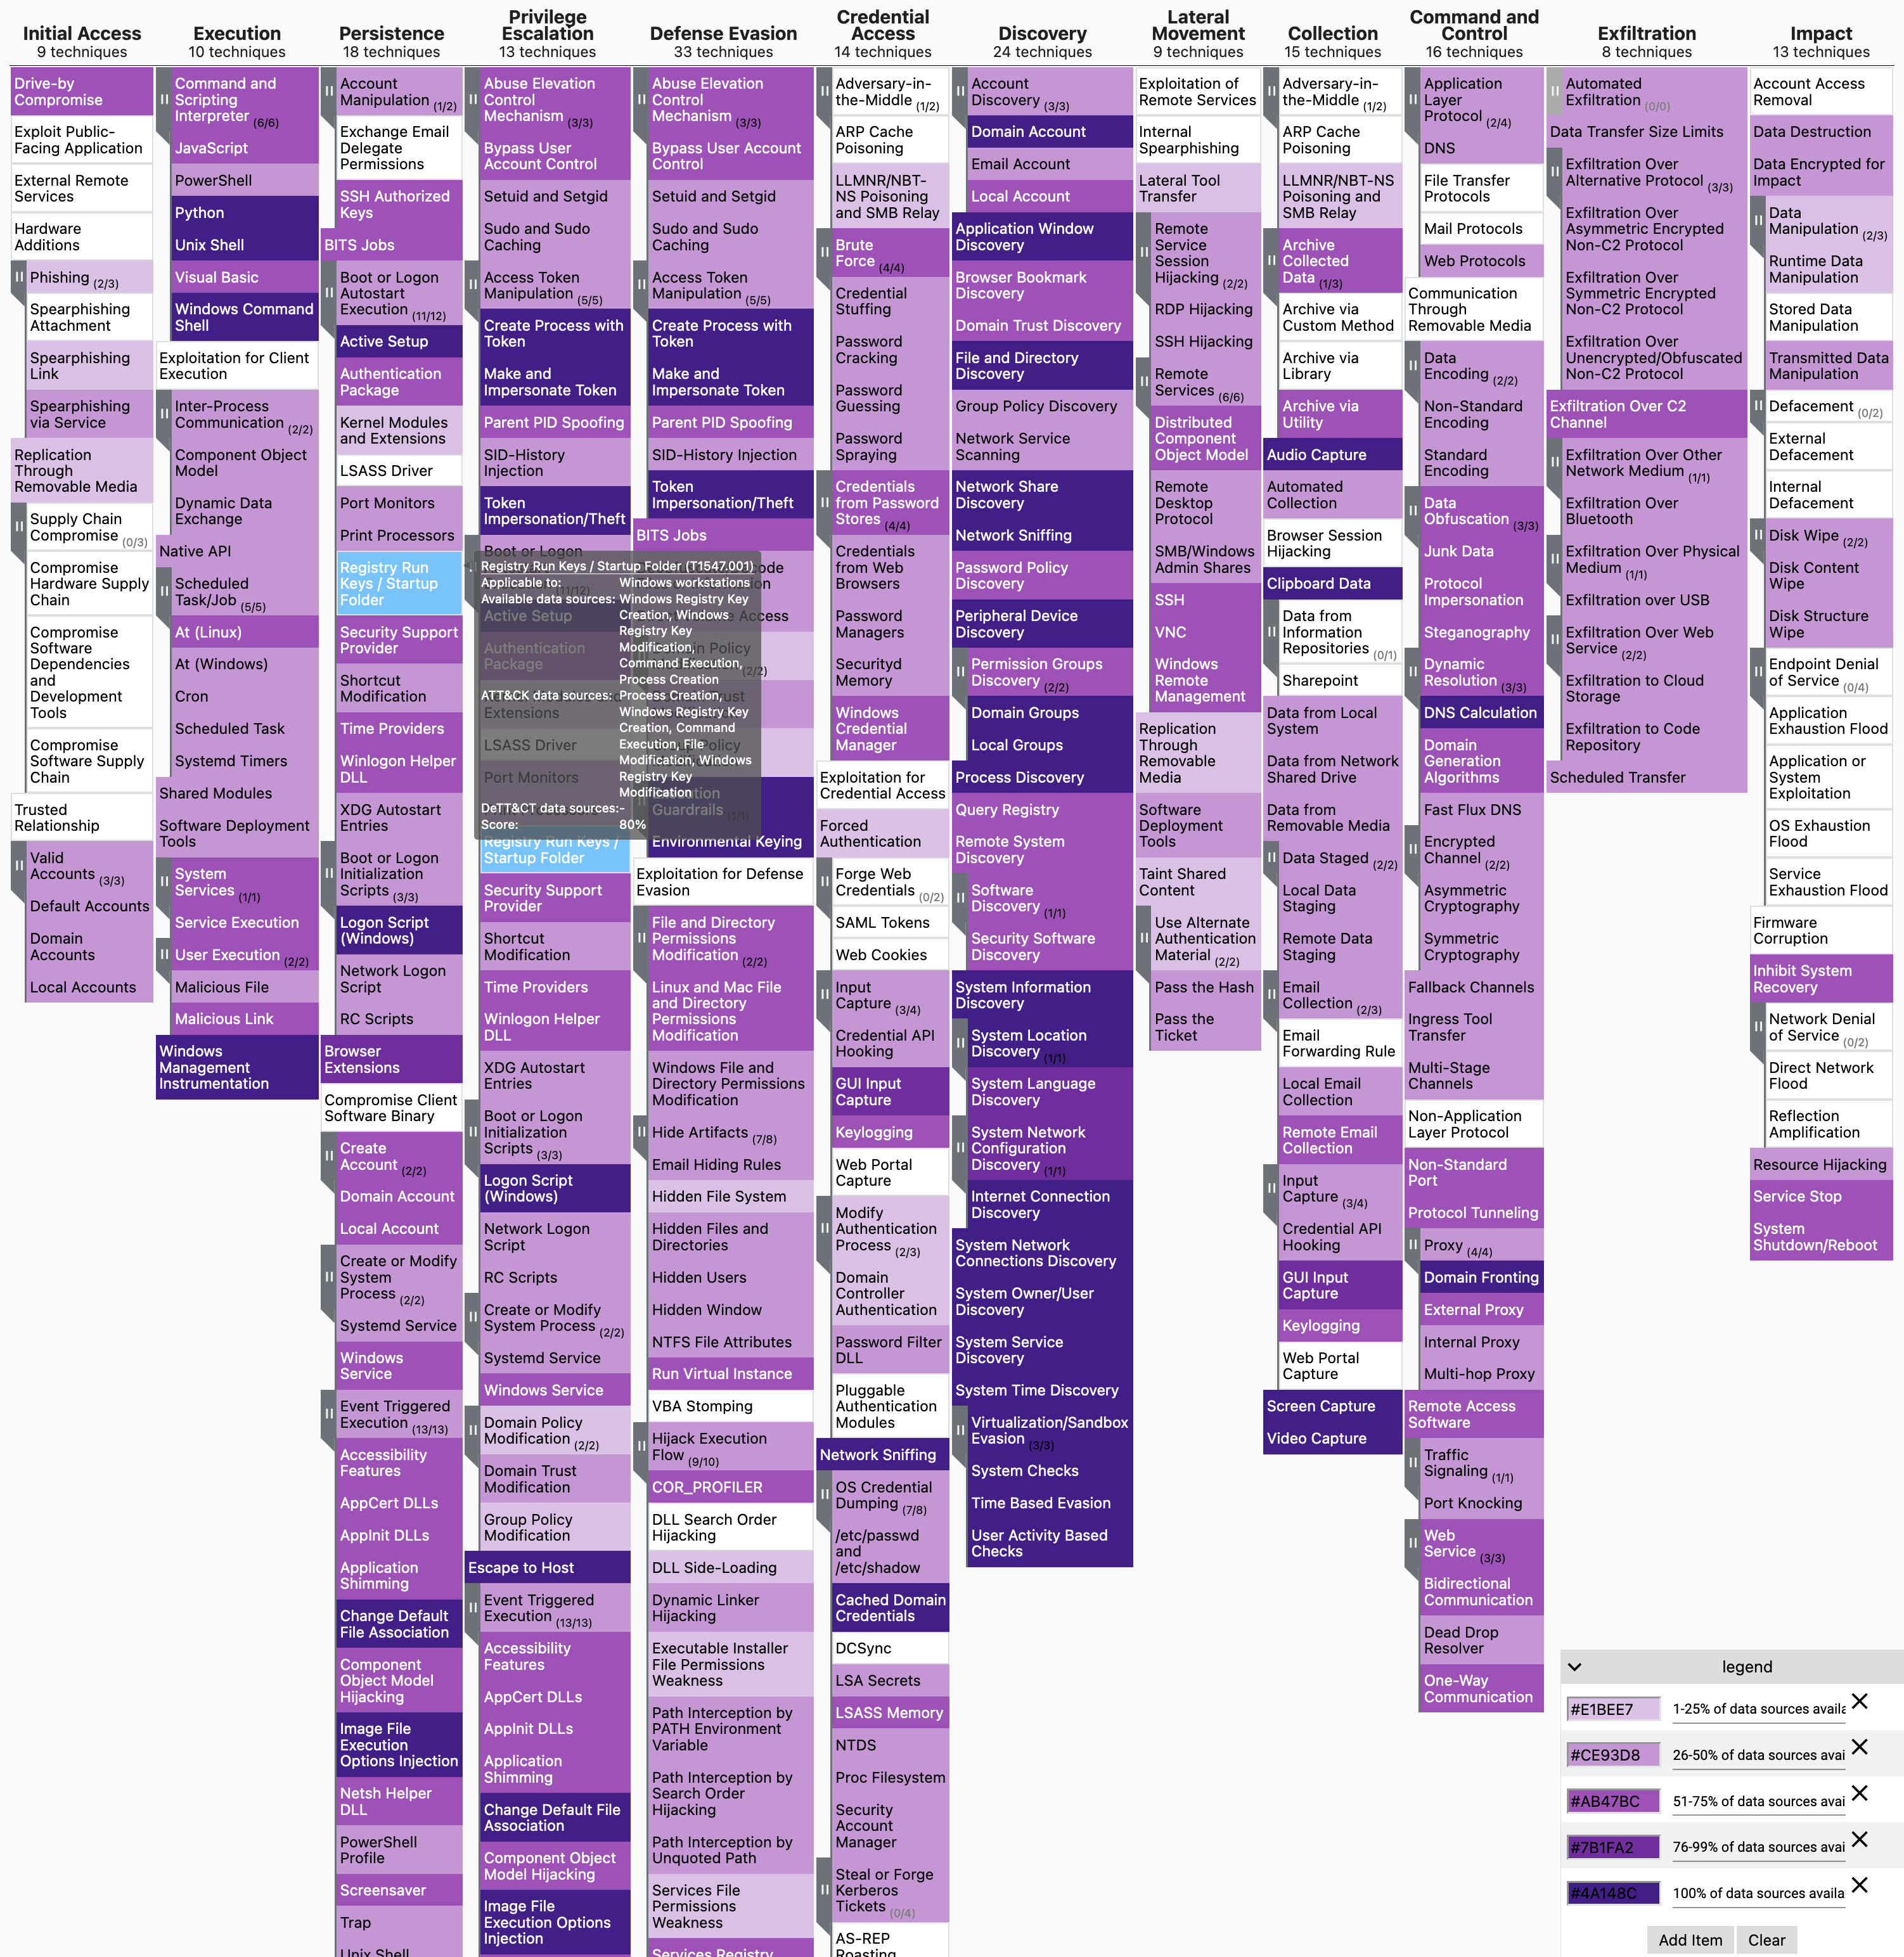
python dettect.py generic -ds कमांड का उपयोग करके, आप निर्धारित कर सकते हैं कि ATT&CK के भीतर कौन से डेटा स्रोत सबसे अधिक तकनीकों को कवर करते हैं। यह, उदाहरण के लिए, यह पहचानने में आपका मार्गदर्शन करने के लिए उपयोगी हो सकता है कि कौन से डेटा स्रोत आपको बहुत अधिक दृश्यता प्रदान करेंगे और इसलिए SIEM (जैसे) समाधान में उपलब्ध होने के लिए एक अच्छे उम्मीदवार हैं।
