
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
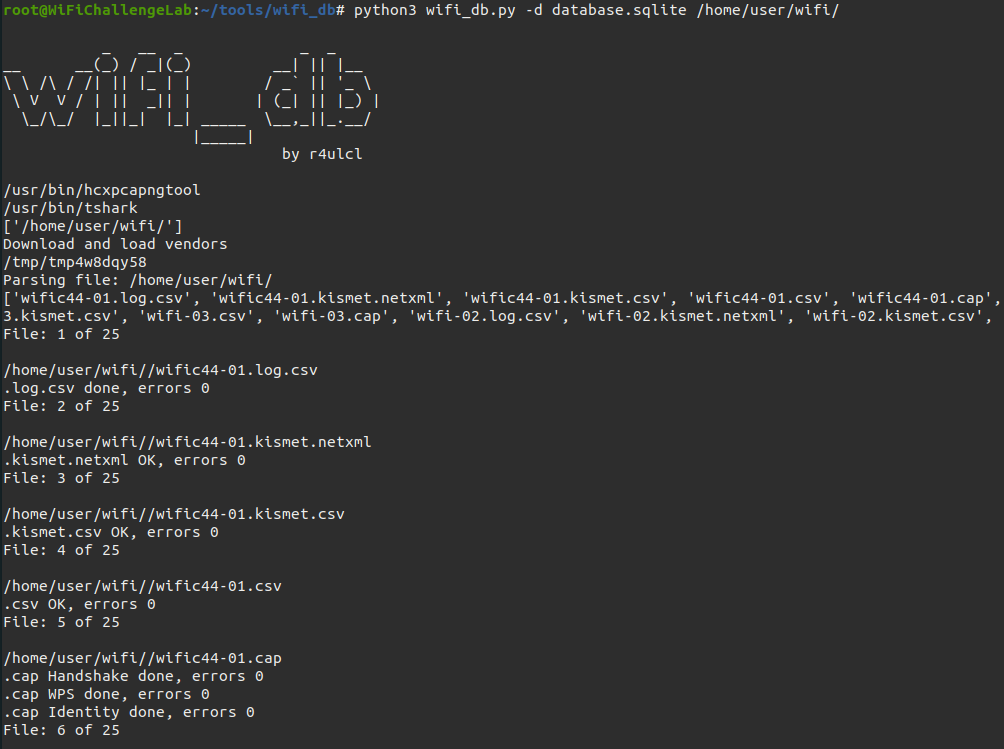
wifi_db — Aircrack-ng कैप्चर को SQLite डेटाबेस में पार्स करने और उपयोगी जानकारी जैसे हैंडशेक, MGT पहचान, AP, क्लाइंट और उनके प्रोब के बीच दिलचस्प संबंध, WPS जानकारी और देखे गए सभी AP का वैश्विक दृश्य निकालने के लिए स्क्रिप्ट। | Kitploit
उपकरण/GitHubGitHub/r4ulcl/wifi_db
पासवर्ड क्रैकिंगवाई-फाई ऑडिटिंगफोरेंसिकजानकारी एकत्र करनावायरलेस सुरक्षा
GitHubr4ulcl/wifi_db

wifi_db

Aircrack-ng कैप्चर को SQLite डेटाबेस में पार्स करने और उपयोगी जानकारी जैसे हैंडशेक, MGT पहचान, AP, क्लाइंट और उनके प्रोब के बीच दिलचस्प संबंध, WPS जानकारी और देखे गए सभी AP का वैश्विक दृश्य निकालने के लिए स्क्रिप्ट।

रिपॉजिटरी देखें
13811257 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

wifi_db

Latest release License Last commit (master) Last commit (dev) Top language

Docker Image build Docker Image (dev) build CodeFactor Lines of code Docker image size

Stars Forks Open issues Contributors Docker pulls

wifi_db

Aircrack-ng कैप्चर को SQLite डेटाबेस में पार्स करने और उपयोगी जानकारी निकालने की स्क्रिप्ट, जैसे हैंडशेक (22000 hashcat फ़ॉर्मेट में), एंटरप्राइज़ (MGT) पहचान और EAP-MD5 चैलेंज/प्रतिक्रिया जोड़ियाँ, प्रत्येक नेटवर्क के X.509 प्रमाणपत्र और RSN/WPA सुरक्षा कॉन्फ़िगरेशन, AP द्वारा विज्ञापित 802.11r/k/v, मल्टीपल BSSID और चैनल स्विच क्षमताएँ, AP, क्लाइंट और उनके प्रोब के बीच रोचक संबंध, WPS जानकारी, और सभी देखे गए AP का एक वैश्विक दृश्य।

विषय सूची

  • विशेषताएँ
  • इंस्टॉल
  • उपयोग
  • डेटाबेस
  • दृश्य
  • TODO
  • लाइसेंस

विशेषताएँ

  • यदि ESSID उपलब्ध हो तब भी बताता है कि नेटवर्क छिपा हुआ (हिडन) है या नहीं।
  • जुड़े हुए क्लाइंट और उनके संबंधित AP की विस्तृत तालिका दिखाता है।
  • AP से जुड़े क्लाइंट प्रोब की पहचान करता है, जो रोग AP का उपयोग करके संभावित सुरक्षा जोखिमों का संकेत देता है।
  • पासवर्ड क्रैकिंग की सुविधा के लिए hashcat के साथ उपयोग हेतु हैंडशेक निकालता है।
  • एंटरप्राइज़ नेटवर्क से पहचान जानकारी प्रदर्शित करता है, जिसमें प्रमाणीकरण के लिए उपयोग की जाने वाली EAP विधि शामिल है।
  • एंटरप्राइज़ (802.1X) EAP-TLS/PEAP/TTLS प्रमाणीकरण में आदान-प्रदान किए गए X.509 प्रमाणपत्र (AP/सर्वर और क्लाइंट प्रमाणपत्र दोनों) निकालता है, प्रति AP BSSID सभी प्रमाणपत्र फ़ील्ड को Certificate तालिका में संग्रहीत करता है।
  • बीकन से प्रत्येक AP की RSN/WPA सुरक्षा (WPA संस्करण, AKM सूट, पेयरवाइज़/ग्रुप सिफर, एंटरप्राइज़ फ़्लैग, और प्रबंधन-फ्रेम सुरक्षा) को AP तालिका में विभाजित करता है।
  • ऑफ़लाइन क्रैकिंग (hashcat -m 4800) के लिए EAP-MD5 चैलेंज/प्रतिक्रिया जोड़ियों को EAPMD5 तालिका में कैप्चर करता है।
  • रैंडमाइज़्ड (स्थानीय रूप से प्रशासित) क्लाइंट MAC पते का पता लगाता है और प्रोब-अनुरोध सूचना तत्वों द्वारा क्लाइंट का फ़िंगरप्रिंट करता है (Probe तालिका में संग्रहीत)।
  • ESSID और एन्क्रिप्शन के आधार पर AP का सारांश (SummaryAP दृश्य) उत्पन्न करता है, जिसमें AP और क्लाइंट गणना, WPA संस्करण और PMF स्थिति, और प्रति समूह प्रत्येक निर्माता दिखाया जाता है, ताकि आस-पास के नेटवर्क की सुरक्षा स्थिति का त्वरित अवलोकन प्राप्त हो सके (और मिश्रित/डाउनग्रेडेड सुरक्षा चला रहे SSID को चिह्नित किया जा सके)।
  • प्रत्येक AP का Wi-Fi Protected Setup (WPS) कॉन्फ़िगरेशन सीधे उसकी AP पंक्ति पर रिकॉर्ड करता है।
  • हर बार जब कोई क्लाइंट या AP देखा गया है, उसे GPS डेटा और टाइमस्टैम्प के साथ लॉग करता है, जिससे स्थान-आधारित विश्लेषण संभव होता है।
  • कैप्चर फ़ोल्डर या फ़ाइल के साथ फ़ाइलें अपलोड करता है। यह विकल्प एकाधिक फ़ाइलों या फ़ोल्डरों का चयन करने के लिए वाइल्डकार्ड (*) के उपयोग का समर्थन करता है।
  • निर्भरताओं से बचने के लिए Docker Hub में Docker संस्करण।
  • प्रदर्शनों और सम्मेलनों के लिए अस्पष्ट (obfuscated) मोड।
  • स्थिर GPS डेटा जोड़ने की संभावना।
  • प्रत्येक AP की Management Frame Protection (802.11w / PMF) स्थिति की रिपोर्ट करता है: mfpc (सक्षम) और mfpr (आवश्यक) फ़्लैग जो RSN क्षमताओं से बिटवाइज़ पढ़े जाते हैं, और व्युत्पन्न pmf स्थिति (Required, Capable जब वैकल्पिक हो, या Disabled), AP तालिका में संग्रहीत होता है।
  • प्रत्येक AP द्वारा विज्ञापित फ़ास्ट-रोमिंग और प्रबंधन समर्थन का पता लगाता है: 802.11r Fast BSS Transition (ft_80211r, mobility_domain_id के साथ), 802.11k Radio Resource Measurement / पड़ोसी रिपोर्ट (rrm_80211k), और 802.11v BSS Transition Management (bss_transition_80211v).
  • उन एक्सेस पॉइंट्स को चिह्नित करता है जो मल्टीपल BSSID सेट (mbssid, max_bssid_indicator के साथ) और चैनल स्विच घोषणाएँ (csa, csa_new_channel लक्ष्य चैनल के साथ) भेजते हैं।
  • प्रोब प्रतिक्रियाओं और (पुनः) सहयोग अनुरोधों से छिपे (हिडन) SSID का खुलासा करता है, AP का नाम तब भी भरता है जब बीकन इसे छिपाता है (ssid_revealed इस तरह से सीखे गए नामों को चिह्नित करता है)।

इंस्टॉल

DockerHub से (अनुशंसित)``` bash

docker pull r4ulcl/wifi_db

### मैन्युअल स्थापना

#### डेबियन-आधारित सिस्टम (उबंटू, काली, पैरट, आदि)

निर्भरताएँ:

- python3 
- python3-pip
- tshark
- hcxtools``` bash
sudo apt install tshark
sudo apt install python3 python3-pip

sudo apt install pkg-config libcurl4-openssl-dev libssl-dev zlib1g-dev make gcc


git clone https://github.com/ZerBea/hcxtools.git
cd hcxtools
make 
sudo make install
cd ..

स्थापना (एक वर्चुअल वातावरण का उपयोग करके)``` bash

Download repo

git clone https://github.com/r4ulcl/wifi_db cd wifi_db

Create and activate a venv

sudo apt update ; sudo apt install python3-venv python3 -m venv wifi_db_env source wifi_db_env/bin/activate

Install dependencies

pip3 install -r requirements.txt

> वेन्व को हर नए (`source wifi_db_env/bin/activate`)
> शेल में `wifi_db.py` चलाने से पहले सक्रिय किया जाना चाहिए। `deactivate` का उपयोग करके इसे छोड़ें।

#### Arch

निर्भरताएँ:
टूल डाउनलोड करें