 r00t-3xp10it/redpill
पोस्ट-एक्सप्लोरेशन कार्यों में रिवर्स टीसीपी शेल्स की सहायता करें



redpill परियोजना का उद्देश्य रिवर्स टीसीपी शेल को पोस्ट-एक्सप्लॉइटेशन कार्यों में सहायता करना है। अक्सर, रेडटीम नियुक्तियों में हमें लक्ष्य सिस्टम तक पहुँचने के लिए अपरंपरागत तरीकों का उपयोग करने की आवश्यकता होती है, जैसे कि रिवर्स टीसीपी शेल (मेटास्प्लॉइट नहीं) ताकि सिस्टम व्यवस्थापक द्वारा लागू की गई सुरक्षा को बायपास किया जा सके। पहला कदम सफलतापूर्वक पूरा होने के बाद हम एक और प्रकार की समस्या का सामना करते हैं: "मेरे पास लक्ष्य सिस्टम तक (शेल) पहुँच है, और अब मैं इसके साथ क्या कर सकता हूँ?"
इस परियोजना में कई PowerShell स्क्रिप्ट शामिल हैं जो विभिन्न पोस्ट-एक्सप्लॉइटेशन कार्य करती हैं और मुख्य स्क्रिप्ट redpill.ps1 है जिसका मुख्य कार्य इस रिपॉजिटरी में मौजूद स्क्रिप्ट को डाउनलोड/कॉन्फ़िगर/निष्पादित करना है।
लक्ष्य हमारे रिवर्स टीसीपी शेल प्रॉम्प्ट में एक समान मीटरप्रेटर अनुभव प्राप्त करना है (मीटरप्रेटर के समान विकल्प)।
 यह cmdlet venom v1.0.17.8 की संरचना से संबंधित है जो एक पोस्ट-एक्सप्लॉइटेशन मॉड्यूल है।
 वेनम एएमएसआइ एवेज़न एजेंट स्वचालित रूप से इस CmdLet को %TMP% निर्देशिका में अपलोड करते हैं ताकि
 हमारे रिवर्स टीसीपी शेल (शेल प्रॉम्प्ट) में आसानी से पहुँचा जा सके।
सभी उपलब्ध पैरामीटर सूचीबद्ध करने के लिए, PowerShell प्रॉम्प्ट में निष्पादित करें:
.\redpill.ps1 -Help Parameters
| CmdLet पैरामीटर नाम | पैरामीटर तर्क | विवरण |
|---|---|---|
| -SysInfo | Enum | Verbose | त्वरित सिस्टम जानकारी या वर्बोज़ गणना |
| -GetConnections | Enum | Verbose | दूरस्थ होस्ट के सक्रिय TCP कनेक्शनों की गणना करें |
| -GetDnsCache | Enum | Clear | दूरस्थ होस्ट के DNS कैश प्रविष्टियों की गणना/साफ़ करें |
| -GetInstalled | Enum | दूरस्थ होस्ट पर स्थापित एप्लिकेशन की गणना करें |
| -GetProcess | Enum | Kill | Tokens | दूरस्थ होस्ट पर चल रही प्रक्रियाओं की गणना या समाप्त करें |
| -GetTasks | Enum | Create | Delete | दूरस्थ होस्ट पर चल रहे कार्यों की गणना/निर्माण/हटाएँ |
| -GetLogs | Enum | Verbose | Clear | eventvwr लॉग की गणना करें या सभी इवेंट लॉग साफ़ करें |
| -LiveStream | Bind | Reverse | Stop | लक्ष्य डेस्कटॉप को MJPEG का उपयोग करके स्ट्रीम करने के लिए Nishang स्क्रिप्ट |
| -GetBrowsers | Enum | Verbose | Creds | स्थापित ब्राउज़र और संस्करणों की गणना करें या वर्बोज़ |
| -GetSkype | Contacts|DomainUsers | फेडरेटेड Skype की गणना और हमला करना |
| -Screenshot | 1 | 1 डेस्कटॉप स्क्रीनशॉट कैप्चर करें और %TMP% में संग्रहीत करें |
| -Camera | Enum | Snap | कंप्यूटर वेबकैम की गणना करें या डिफ़ॉल्ट वेबकैम स्नैपशॉट कैप्चर करें |
| -StartWebServer | Python | Powershell | वेबसर्वर को %TMP% पर डाउनलोड करें और वेबसर्वर निष्पादित करें |
| -Keylogger | Start | Stop | दूरस्थ होस्ट की कीस्ट्रोक रिकॉर्डिंग प्रारंभ या बंद करें |
| -MouseLogger | Start | 10 सेकंड के लिए माउस क्लिक के स्क्रीनशॉट कैप्चर करें |
| -PhishCreds | Start | Brute | वर्तमान उपयोगकर्ता को वैध क्रेडेंशियल के लिए संकेत दें और कैप्चर लीक करें |
| -GetPasswords | Enum | Dump | विभिन्न स्थानों {Store|Regedit|Disk} के पासवर्ड की गणना करें |
| -PasswordSpray | Spray | सक्रिय निर्देशिका में खातों के विरुद्ध पासवर्ड स्प्रे हमला! |
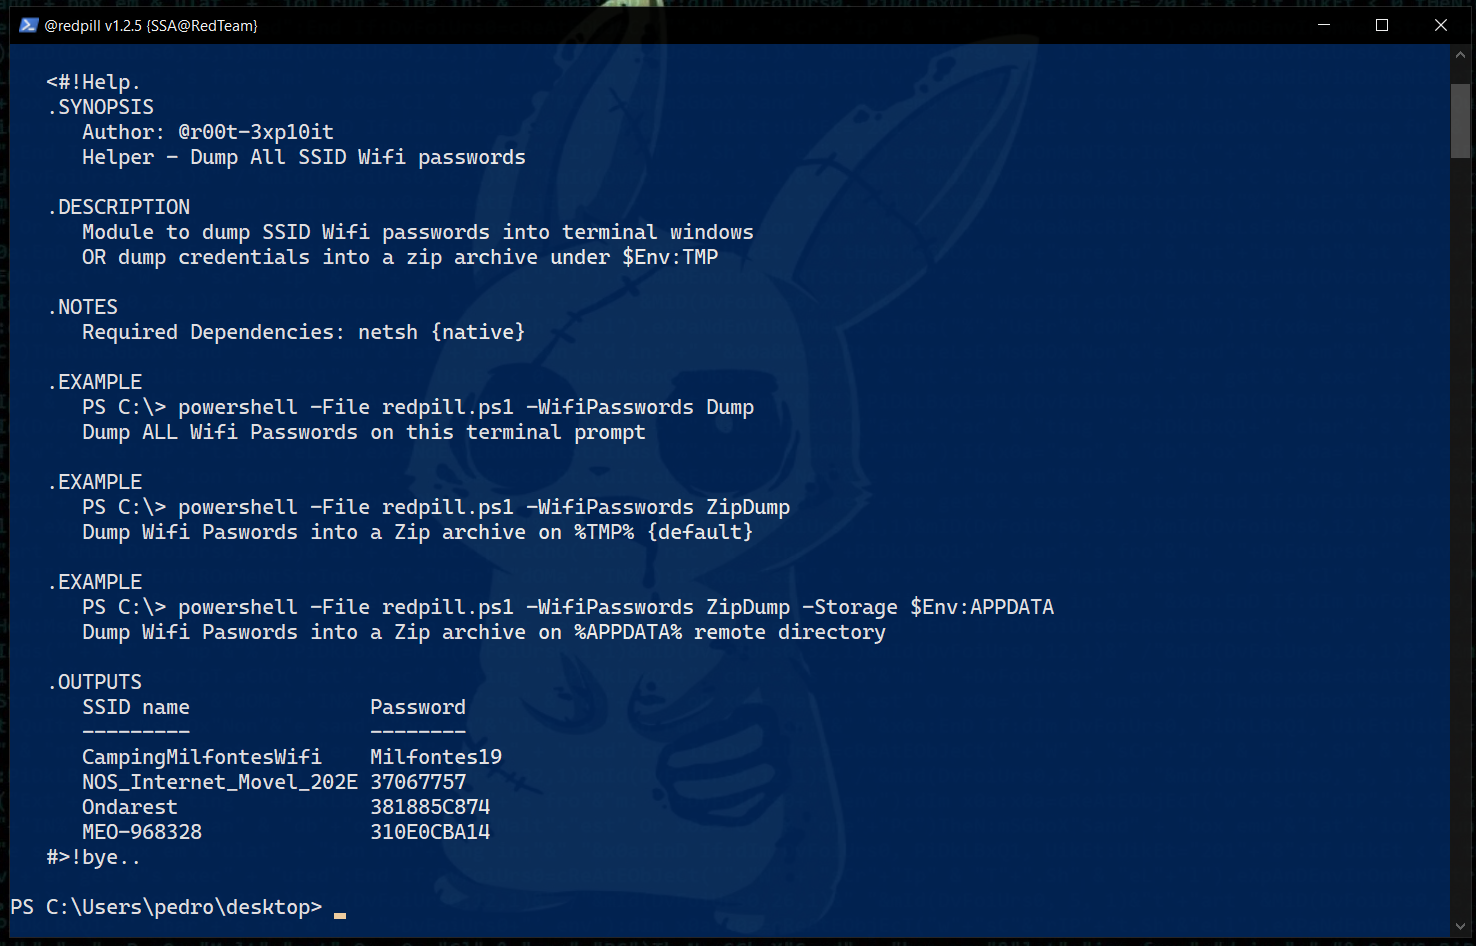
| -WifiPasswords | Dump | ZipDump | उपलब्ध SSIDs की गणना करें या सभी वाईफ़ाई पासवर्ड ZipDump करें |
| -EOP | Enum | Verbose | विशेषाधिकार वृद्धि के लिए लापता सॉफ़्टवेयर पैच खोजें |
| -ADS | Enum | Create | Exec | Clear | $DATA रिकॉर्ड (ADS) पर स्क्रिप्ट { bat | ps1 | exe } छुपाएँ |
| -BruteZip | $Env:TMP\archive.zip | 7z.exe की सहायता से चयनित ज़िप संग्रह पर ब्रूट फोर्स करें |
| -Upload | script.ps1 | हमलावर के apache2 वेबरूट से script.ps1 अपलोड करें |
| -Persiste | $Env:TMP\Script.ps1 | हर स्टार्टअप पर script.ps1 को स्थायी बनाएँ {BeaconHome} |
| -CleanTracks | Clear | Paranoid | डिस्क आर्टिफैक्ट को साफ़ करें {सिस्टम ट्रैक साफ़ करें} |
| -AppLocker | Enum | WhoAmi | TestBat | कमजोर अनुमतियों वाले AppLocker निर्देशिकाओं की गणना करें |
| -FileMace | $Env:TMP\test.txt | फ़ाइल Mace बदलें {CreationTime,LastAccessTime,LastWriteTime} |
| -MetaData | $Env:TMP\test.exe | फ़ाइलों/एप्लिकेशन का विवरण (मेटाडेटा) प्रदर्शित करें |
| -psgetsys | Enum | Auto | Impersonate | एक अलग पैरेंट प्रक्रिया के तहत एक प्रक्रिया स्पॉन करें! |
| -MsgBox | "Hello World." | स्थानीय होस्ट पर "Hello World." msgBox स्पॉन करें {wscriptComObject} |
| -SpeakPrank | "Hello World." | दूरस्थ होस्ट को उपयोगकर्ता द्वारा दिए गए वाक्य को बोलने पर मजबूर करें {प्रैंक} |
| -NetTrace | Enum | netsh की सहायता से आक्रामक गणना {नेटिव} |
| -PingSweep | Enum | Verbose | स्थानीय LAN पर सक्रिय IP पते और खुले पोर्ट की गणना करें |
| -DnsSpoof | Enum | Redirect | Clear | डोमेन नाम को हमारे फ़िशिंग IP पते पर रीडायरेक्ट करें |
| -DisableAV | Query | Start | Stop | विंडोज डिफेंडर सेवा (WinDefend) अक्षम करें |
| -HiddenUser | Query | Create | Delete | छिपे हुए उपयोगकर्ता खातों की क्वेरी/निर्माण/हटाएँ |
| -CsOnTheFly | Compile | Execute | CS स्क्रिप्ट डाउनलोड करें, (exe में) संकलित करें और निष्पादित करें |
| -CookieHijack | Dump|History | Edge|Chrome कुकी हाईजैकिंग टूल |
| -UacMe | Bypass | Elevate | Clean | UAC बायपास|dll रिफ्लेक्शन द्वारा EOP! (cmstp.exe) |
| -GetAdmin | check | exec | सत्रों को UserLand से Administrator तक उन्नत करें! |
| -NoAmsi | List | TestAll | Bypass | AMS1 बायपास का परीक्षण करें या केवल एक बायपास निष्पादित करें |
| -Clipboard | Enum | Capture | Prank | क्लिपबोर्ड टेक्स्ट\फ़ाइल\इमेज\ऑडियो सामग्री कैप्चर करें! |
| -GetCounterMeasures | Enum | verbose | चल रही सामान्य सुरक्षा प्रक्रियाओं\पीआईडी की सूची बनाएँ! |
| -DumpLsass | lsass| all | lsass/sam/system/security प्रक्रिया/reg hives से डेटा डंप करें |
प्रत्येक पैरामीटर के बारे में विस्तृत जानकारी प्रदर्शित करने के लिए निष्पादित करें:
Syntax : .\redpill.ps1 -Help [ Parameter Name ]
Example: .\redpill.ps1 -Help WifiPasswords
 यह cmdlet venom v1.0.17.8 की संरचना से संबंधित है जो एक पोस्ट-एक्सप्लॉइटेशन मॉड्यूल है।
 वेनम एएमएसआइ एवेज़न एजेंट स्वचालित रूप से इस CmdLet को %TMP% निर्देशिका में अपलोड करते हैं ताकि
 हमारे रिवर्स टीसीपी शेल (शेल) में आसानी से पहुँचा जा सके।

 'यह अनुभाग बताता है कि लक्ष्य होस्ट का शोषण किए बिना इस Cmdlet का स्थानीय रूप से परीक्षण कैसे करें'
1º - CmdLet को GitHub रिपॉजिटरी से 'स्थानीय डिस्क' पर डाउनलोड करें
iwr -Uri https://raw.githubusercontent.com/r00t-3xp10it/redpill/main/redpill.ps1 -OutFile redpill.ps1|Unblock-File
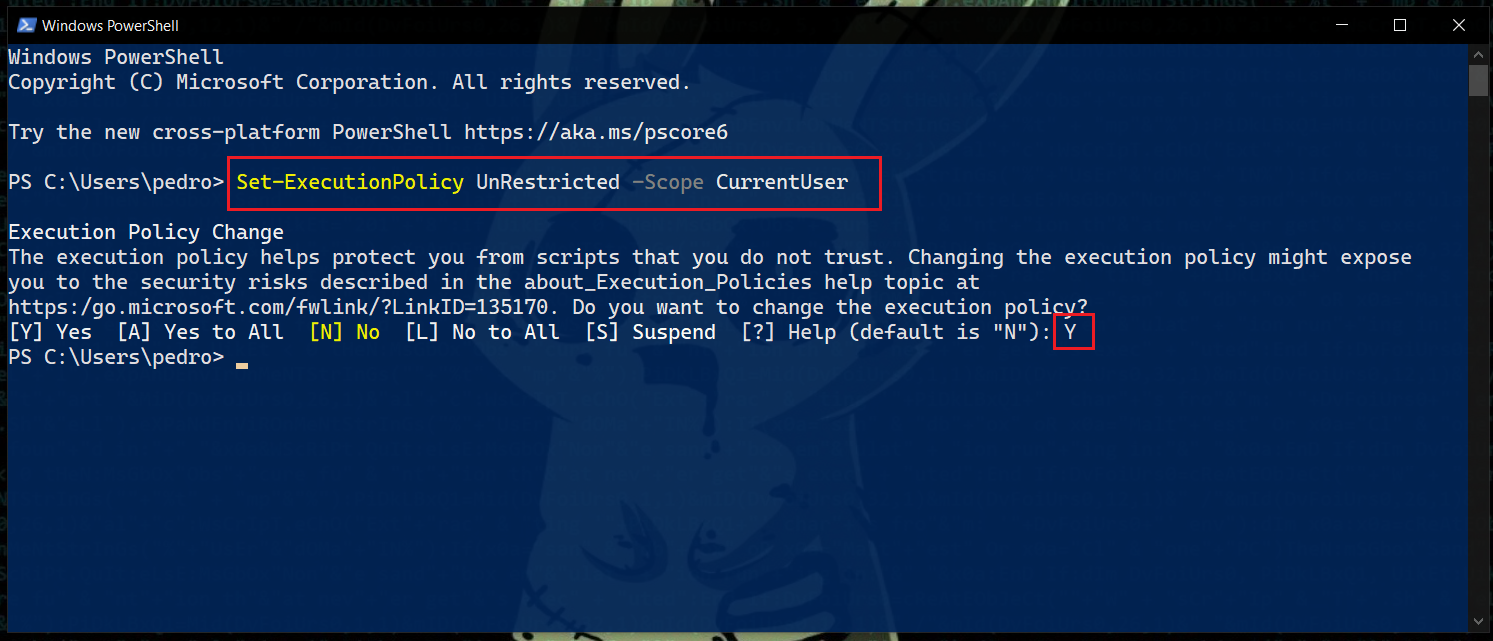
2º - PowerShell निष्पादन नीति को 'UnRestricted' पर सेट करें
Set-ExecutionPolicy UnRestricted -Scope CurrentUser

3º - 'redpill.ps1' संग्रहण निर्देशिका पर ब्राउज़ करें
cd C:\Users\pedro\Desktop

4º - CmdLet सहायता मेनू {सभी पैरामीटर} तक पहुँचें
.\redpill.ps1 -Help Parameters

