
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Invoke-EDRChecker — एक PowerShell स्क्रिप्ट जो चल रही प्रक्रियाओं, लोड किए गए DLLs, सेवाओं, रजिस्ट्री और ड्राइवरों की गणना करती है ताकि AV, EDR और लॉगिंग टूल्स की उपस्थिति का पता लगाया जा सके, जो रेड टीम रिकॉनिसेंस के लिए है। | Kitploit
उपकरण/GitHubGitHub/pwndexter/invoke-edrchecker
रक्षात्मक उपकरणटोहीजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubpwndexter/invoke-edrchecker

Invoke-EDRChecker

एक PowerShell स्क्रिप्ट जो चल रही प्रक्रियाओं, लोड किए गए DLLs, सेवाओं, रजिस्ट्री और ड्राइवरों की गणना करती है ताकि AV, EDR और लॉगिंग टूल्स की उपस्थिति का पता लगाया जा सके, जो रेड टीम रिकॉनिसेंस के लिए है।

साझा करें
रिपॉजिटरी देखें
28051383 साल पहलेKitploit द्वारा समीक्षित

Invoke-EDRChecker

स्क्रिप्ट चल रही प्रक्रियाओं, प्रक्रिया मेटाडेटा, आपकी वर्तमान प्रक्रिया में लोड किए गए DLLs और प्रत्येक DLL के मेटाडेटा, सामान्य इंस्टॉल निर्देशिकाओं, इंस्टॉल की गई सेवाओं, रजिस्ट्री और चल रहे ड्राइवरों की जाँच करेगी ताकि ज्ञात डिफेंसिव उत्पादों जैसे AV, EDR और लॉगिंग टूल्स की उपस्थिति का पता लगाया जा सके।

यह स्क्रिप्ट आपके C2 सर्वर में भी लोड की जा सकती है, उदाहरण के लिए PoshC2 में, स्क्रिप्ट को अपने modules निर्देशिका में रखें, मॉड्यूल लोड करें और फिर इसे चलाएँ। ध्यान दें: यह स्क्रिप्ट अब PoshC2 में शामिल है, इसलिए इसे मैन्युअल रूप से जोड़ने की आवश्यकता नहीं है।

स्क्रिप्ट में दूरस्थ लक्ष्यों के विरुद्ध जाँच करने की क्षमता भी है यदि आपके पास ऐसा करने के विशेषाधिकार हैं, हालाँकि ये जाँच वर्तमान में प्रक्रिया जाँच, सामान्य इंस्टॉल निर्देशिकाओं और इंस्टॉल की गई सेवाओं तक सीमित हैं।

मैं समय मिलने पर सूची को जोड़ता और सुधारता रहूँगा। पूर्ण रोडमैप नीचे पाया जा सकता है।

इस टूल का C# संस्करण PowerShell संस्करण की तुलना में काफी बेहतर है और इसे यहाँ पाया जा सकता है:

https://github.com/PwnDexter/SharpEDRChecker

किसी भी समस्या या प्रश्न के लिए मुझे Twitter पर @PwnDexter पर खोजें!

Install

git clone https://github.com/PwnDexter/Invoke-EDRChecker.git

Usage

एक बार स्क्रिप्ट आपके होस्ट या पसंद के C2 में लोड हो जाने पर, आप निम्नलिखित कमांड का उपयोग कर सकते हैं:

स्थानीय होस्ट के विरुद्ध स्क्रिप्ट चलाएँ और वर्तमान उपयोगकर्ता अखंडता के आधार पर जाँच करें:

Invoke-EDRChecker

स्क्रिप्ट चलाएँ और रजिस्ट्री जाँच को बाध्य करें (जब आप व्यवस्थापक के रूप में नहीं चल रहे हों तो उपयोग के लिए):

Invoke-EDRChecker -Force

दूरस्थ होस्ट के विरुद्ध स्क्रिप्ट चलाएँ, यह कनेक्टिविटी का परीक्षण करता है और चलाने से पहले होस्टनाम को हल करने का प्रयास करता है:

Invoke-EDRChecker -Remote <hostname>

दूरस्थ होस्ट के लिए पूर्व-जाँच को बायपास करने के लिए कनेक्टिविटी जाँच को बायपास करने के लिए -Ignore फ़्लैग का उपयोग करें

Invoke-EDRChecker -Remote <hostname> -Ignore

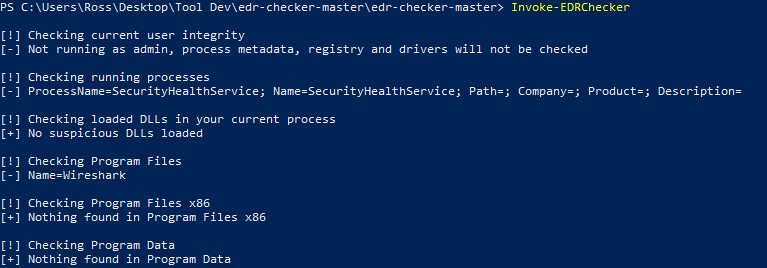
Example Output - Note: इन स्क्रीनशॉट को अपडेट करने की आवश्यकता है और इसका केवल Windows 10 पर परीक्षण किया गया है, और अधिक परीक्षण आने वाले हैं।

यदि प्रक्रियाएँ और ड्राइवर छिपे हुए हैं और फिर भी मिल जाते हैं:

यदि दृश्यता अंतर दिखाने के लिए गैर-व्यवस्थापक के रूप में चल रहे हैं:
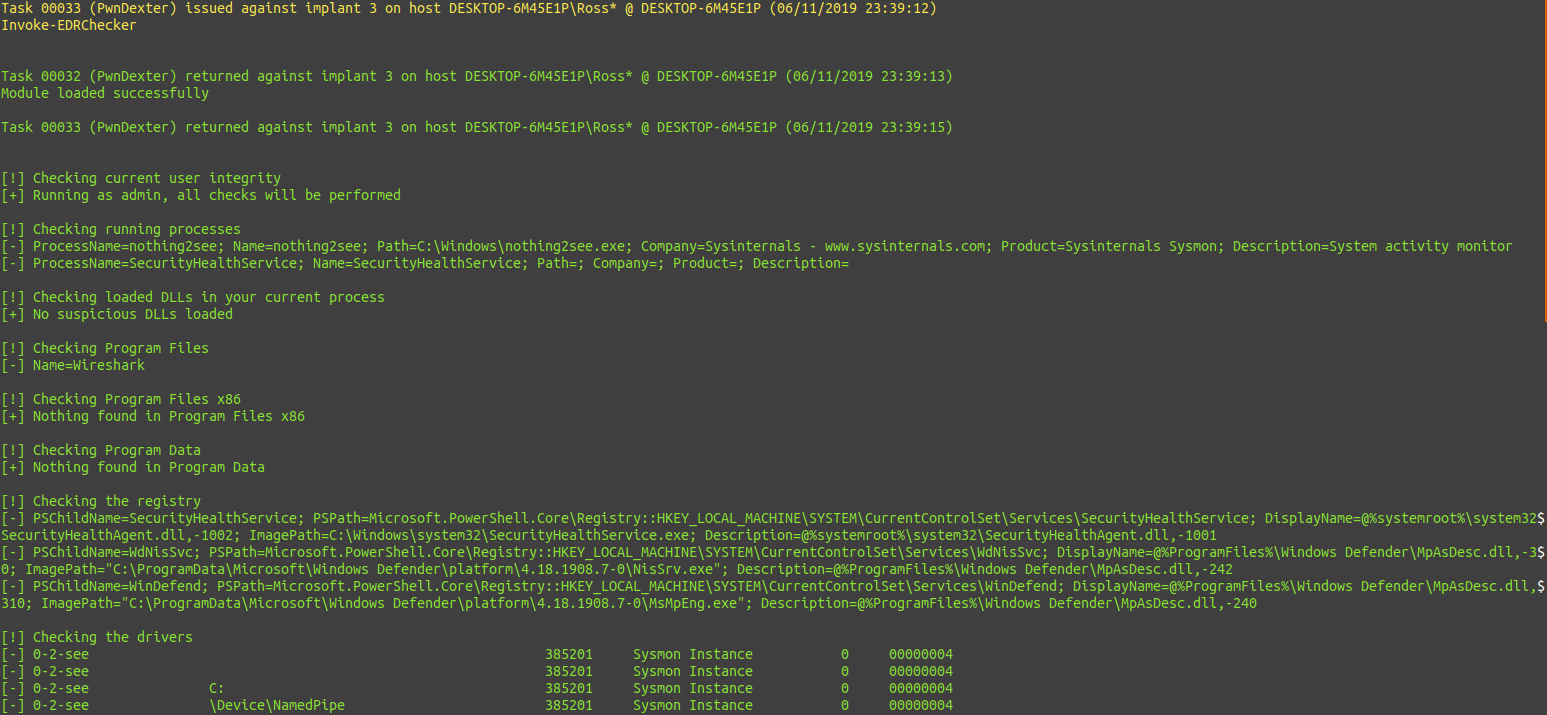
PoshC2 के साथ EDR-Checker का उपयोग करना:

Roadmap

  • - और EDR उत्पाद जोड़ें - कभी न खत्म होने वाला
  • - रजिस्ट्री जाँच के लिए बीटा फ़ंक्शन को परिष्कृत करें
    • - यदि व्यवस्थापक के रूप में नहीं चल रहे हैं तो फोर्स रेग जाँच जोड़ें
  • - अधिक Windows और .NET संस्करणों पर परीक्षण करें
  • - c# पर पोर्ट करें -
  • - आउटपुट साफ करें
  • - अपनी वर्तमान प्रक्रिया में वर्तमान में लोड किए गए DLL प्राप्त करें
    • - वर्तमान में लोड किए गए DLL का DLL मेटाडेटा प्राप्त करें
  • - दूरस्थ होस्ट क्वेरी क्षमता जोड़ें
    • - edr जाँच करने से पहले कनेक्टिविटी और DNS जाँच जोड़ें
    • - edr जाँच करने से पहले दूरस्थ विशेषाधिकार जाँच जोड़ें
  • - इंस्टॉल की गई सेवाओं की जाँच जोड़ें
  • - unix/macos समर्थन के लिए python में पोर्ट करें
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    395
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





