
 pptx704/domainim
एक संगठनात्मक नेटवर्क स्कैनिंग के लिए तेज़ और व्यापक उपकरण

विशेषताएँ • इंस्टॉलेशन • उपयोग • योगदान • अतिरिक्त नोट्स
Domainim संगठनात्मक नेटवर्क स्कैनिंग के लिए एक तेज़ डोमेन रेकॉनिसेंस टूल है। यह टूल OSINT, ब्रूटफोर्सिंग, DNS रिज़ॉल्विंग आदि तकनीकों का उपयोग करके किसी संगठन की संरचना का संक्षिप्त अवलोकन प्रदान करने का लक्ष्य रखता है।
वर्तमान विशेषताएँ (v1.4.0)-
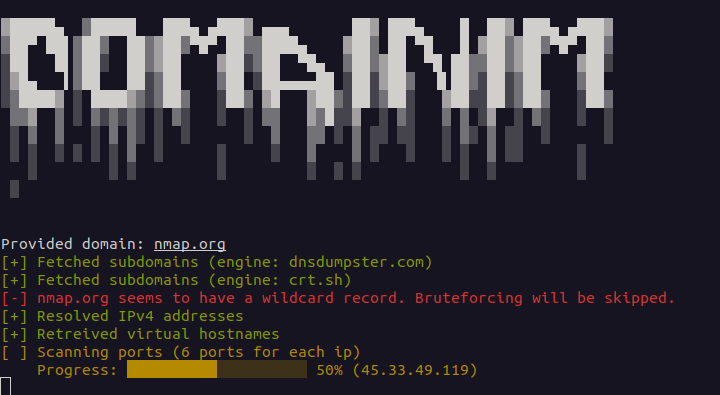
वर्चुअल होस्टनेम एन्यूमरेशन
रिवर्स DNS लुकअप
वाइल्डकार्ड सबडोमेन का पता लगाता है (IPv4 और IPv6)। जो पैसिव परिणाम केवल वाइल्डकार्ड IP पर रिज़ॉल्व होते हैं, उन्हें छिपा दिया जाता है, जब तक कि वे किसी TLS प्रमाणपत्र में न देखे गए हों। ब्रूटफोर्सिंग को --force-brute के साथ बाध्य किया जा सकता है, जिस स्थिति में केवल वाइल्डकार्ड IP पर रिज़ॉल्व होने वाले परिणामों को त्याग दिया जाता है
बेसिक TCP पोर्ट स्कैनिंग
बेसिक UDP पोर्ट स्कैनिंग (--udp-ports के साथ ऑप्ट-इन, रूट की आवश्यकता नहीं)
सबडोमेन को इनपुट के रूप में स्वीकार किया जाता है
एकाधिक डोमेन एन्यूमरेशन। कई डोमेन को आर्ग्युमेंट के रूप में या किसी फ़ाइल में (--list | -i) दिया जा सकता है, और उन्हें एक के बाद एक एन्यूमरेट किया जाता है
डायरेक्टरी बस्टिंग (--dir-wordlist के साथ ऑप्ट-इन)। वर्डलिस्ट से पाथ को मिले प्रत्येक सबडोमेन के http और https पर प्रोब किया जाता है, सॉफ्ट-404 फ़िल्टरिंग के साथ। देखें डायरेक्टरी बस्टिंग
परिणामों को JSON फ़ाइल में एक्सपोर्ट करें
यह प्रोजेक्ट Sublist3r से प्रेरित है। पोर्ट स्कैनर मॉड्यूल काफी हद तक NimScan पर आधारित है।
आप इस रेपो को सोर्स से बिल्ड कर सकते हैं-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
या, आप सीधे release page से बाइनरी डाउनलोड कर सकते हैं। ध्यान रखें कि बाइनरी का परीक्षण केवल Debian आधारित सिस्टम पर किया गया है।
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... एक या अधिक डोमेन हैं जिन्हें एन्यूमरेट किया जाना है। प्रत्येक एक सबडोमेन भी हो सकता है। देखें Multiple domains।--list | -i लक्ष्य डोमेन वाली फ़ाइल का पथ है। देखें Multiple domains। मान को --list=<filename> या -i:<filename> के रूप में लिखें; स्पेस के साथ --list <filename> काम नहीं करता।--ports | -p स्कैन किए जाने वाले पोर्ट्स का स्ट्रिंग स्पेसिफिकेशन है। यह निम्नलिखित में से एक हो सकता है-
all - सभी पोर्ट्स स्कैन करें (1-65535)none - पोर्ट स्कैनिंग छोड़ें (डिफ़ॉल्ट)t<n> - शीर्ष n सबसे सामान्य पोर्ट्स स्कैन करें (nmap के समान)। अर्थात् t100 शीर्ष 100 पोर्ट्स स्कैन करता है। अधिकतम मान 5000 है। यदि n 5000 से अधिक है, तो इसे 5000 पर सेट किया जाएगा।80 पोर्ट 80 स्कैन करता है80-100 पोर्ट 80 से 100 तक स्कैन करता है80,443,8080 पोर्ट 80, 443 और 8080 स्कैन करता है80,443,8080-8090,t500 पोर्ट 80, 443, 8080 से 8090 तक और शीर्ष 500 पोर्ट्स स्कैन करता है--udp-ports स्कैन किए जाने वाले UDP पोर्ट्स का स्ट्रिंग स्पेसिफिकेशन है। यह --ports के समान ग्रामर का उपयोग करता है (all, none, t<n>, एकल मान, रेंज मान, कॉमा से अलग किए गए मान और संयोजन)। UDP स्कैनिंग बंद है जब तक यह विकल्प कम से कम एक पोर्ट के साथ न दिया जाए; --ports केवल TCP ही रहता है और कभी UDP सक्षम नहीं करता। ध्यान दें कि t<n> TCP स्कैन के समान शीर्ष पोर्ट्स सूची का उपयोग करता है, जो TCP लोकप्रियता के अनुसार क्रमबद्ध है। अर्थात्
--udp-ports=53 UDP पोर्ट 53 स्कैन करता है--udp-ports=53,123,161 UDP पोर्ट 53, 123 और 161 स्कैन करता है--udp-ports=1-1024 UDP पोर्ट 1 से 1024 तक स्कैन करता है--udp-ports=t100 शीर्ष 100 पोर्ट्स को UDP के रूप में स्कैन करता है--ports=80,443 --udp-ports=53,t20 TCP पोर्ट 80 और 443, तथा UDP पोर्ट 53 और शीर्ष 20 पोर्ट्स स्कैन करता है--dns | -d dns सर्वर का पता है। यह एक वैध IPv4 पता होना चाहिए और वैकल्पिक रूप से पोर्ट नंबर शामिल कर सकता है-
a.b.c.d - पोर्ट 53 पर a.b.c.d पर DNS सर्वर का उपयोग करेंa.b.c.d#n - पोर्ट n पर a.b.c.d पर DNS सर्वर का उपयोग करें--wordlist | -l - वर्डलिस्ट फ़ाइल का पथ। इसका उपयोग सबडोमेन ब्रूटफोर्सिंग के लिए किया जाता है। यदि फ़ाइल अमान्य है, तो ब्रूटफोर्सिंग छोड़ दी जाएगी। खाली पंक्तियाँ और # से शुरू होने वाली पंक्तियाँ अनदेखी की जाती हैं। आप SecLists से एक वर्डलिस्ट प्राप्त कर सकते हैं। रिलीज़ पेज में भी एक वर्डलिस्ट प्रदान की गई है।--force-brute | -f - वाइल्डकार्ड रिकॉर्ड मिलने पर भी ब्रूटफोर्स करें। केवल वाइल्डकार्ड IPs पर रिज़ॉल्व होने वाले सबडोमेन को छोड़ दिया जाता है।--rps | -r - ब्रूटफोर्स के दौरान प्रति सेकंड किए जाने वाले अनुरोधों की संख्या। डिफ़ॉल्ट मान 1024 req/s है। ध्यान दें कि, DNS क्वेरीज़ बैचों में की जाती हैं और अगला बैच पिछले के पूरा होने के बाद ही किया जाता है। चूँकि क्वेरीज़ रेट लिमिटेड हो सकती हैं, मान बढ़ाना हमेशा तेज़ परिणाम की गारंटी नहीं देता।--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency - डायरेक्टरी बस्टिंग। बंद है जब तक --dir-wordlist न दिया जाए। देखें Directory busting।--out | -o - आउटपुट फ़ाइल का पथ। आउटपुट JSON प्रारूप में सहेजा जाएगा। फ़ाइल नाम .json पर समाप्त होना चाहिए।उदाहरण
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10सहायता मेनू का उपयोग ./domainim --help या ./domainim -h का उपयोग करके किया जा सकता है।
Usage:
    domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
    domainim (-h | --help)






