
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Simple-Polymorphic-Engine-SPE32 — डेटा एन्क्रिप्ट करने के लिए अद्वितीय पॉलीमॉर्फिक डिक्रिप्शन कोड उत्पन्न करता है, जिसमें यादृच्छिक रूप से चयनित निर्देश और कुंजियाँ उपयोग होती हैं, साथ ही जंक ऑपकोड जनरेशन भी शामिल है। 32-बिट MASM असेंबली में लिखा गया। | Kitploit
उपकरण/GitHubGitHub/pelock/simple-polymorphic-engine-spe32
एन्क्रिप्शन/डिक्रिप्शन उपकरणरिवर्स इंजीनियरिंगशेलकोडमालवेयर विश्लेषण
GitHubpelock/simple-polymorphic-engine-spe32

Simple-Polymorphic-Engine-SPE32

डेटा एन्क्रिप्ट करने के लिए अद्वितीय पॉलीमॉर्फिक डिक्रिप्शन कोड उत्पन्न करता है, जिसमें यादृच्छिक रूप से चयनित निर्देश और कुंजियाँ उपयोग होती हैं, साथ ही जंक ऑपकोड जनरेशन भी शामिल है। 32-बिट MASM असेंबली में लिखा गया।

रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
वेबसाइट
15437633 साल पहलेKitploit द्वारा समीक्षित

सरल पॉलीमॉर्फिक इंजन — SPE32

सरल पॉलीमॉर्फिक इंजन (SPE32) कोड और डेटा को एन्क्रिप्ट करने के लिए एक सरल पॉलीमॉर्फिक इंजन है।

SPE32 आपको किसी भी डेटा को एन्क्रिप्ट करने और इस डेटा के लिए एक अद्वितीय डिक्रिप्शन कोड उत्पन्न करने की अनुमति देता है। एन्क्रिप्शन एल्गोरिदम यादृच्छिक रूप से चयनित निर्देशों और एन्क्रिप्शन कुंजियों का उपयोग करता है।

उत्पन्न डिक्रिप्शन कोड हर बार अलग होगा।
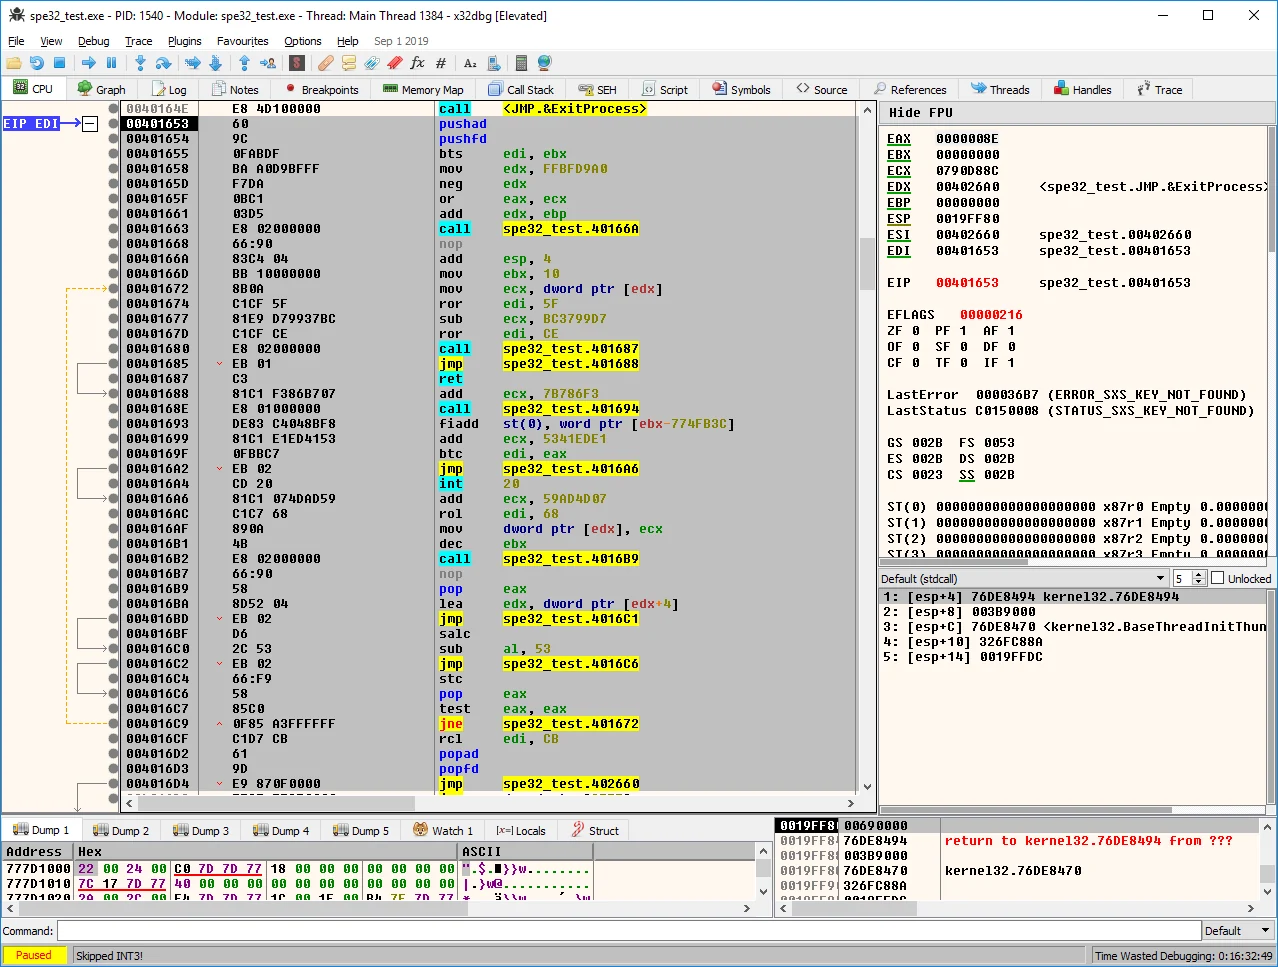
x86dbg डीबगर में देखा गया पॉलीमॉर्फिक डिक्रिप्शन कोड

Polymorphic code in x86dbg debugger

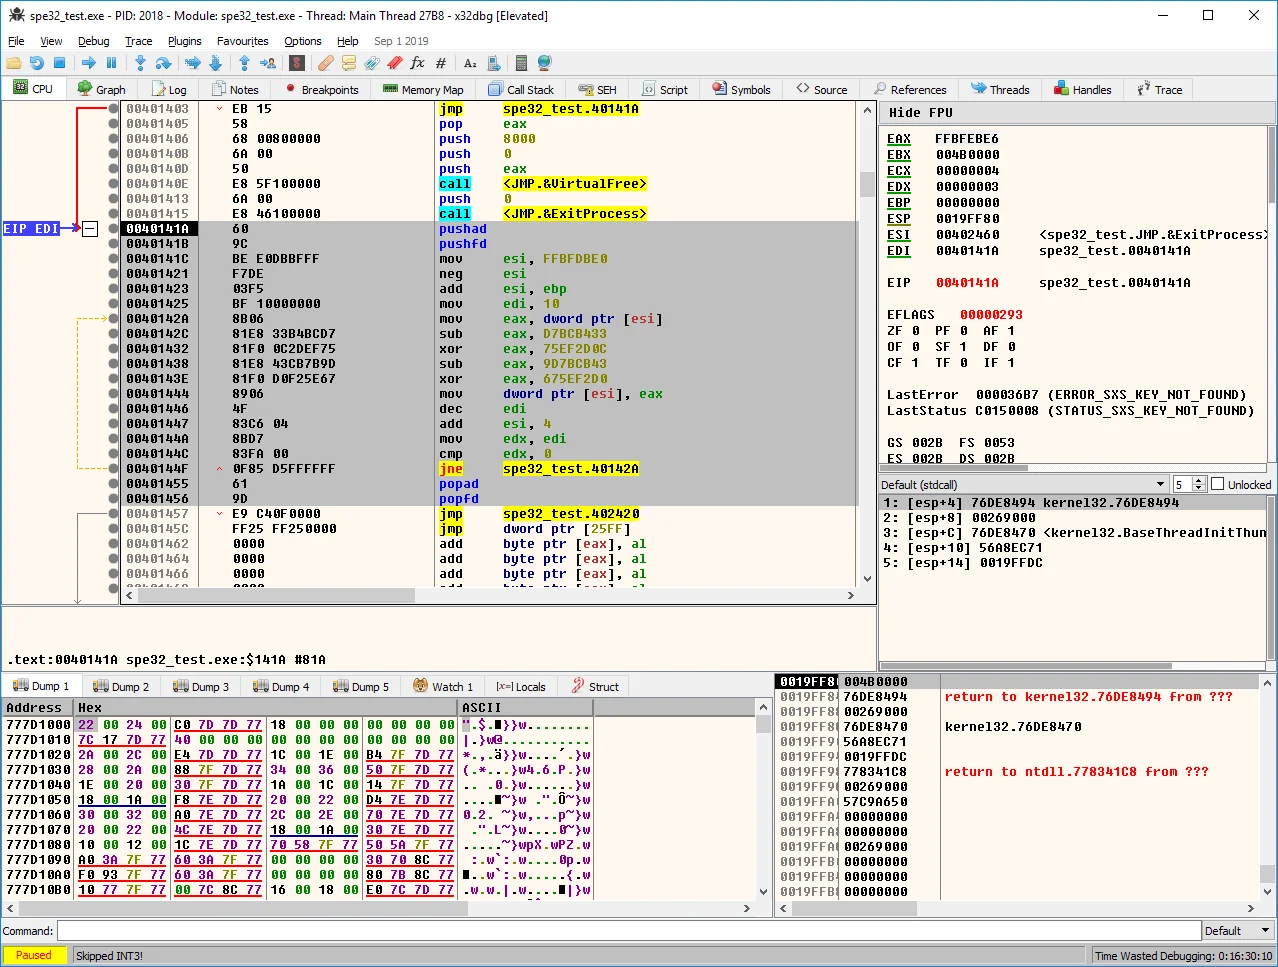
एक और पॉलीमॉर्फिक कोड म्यूटेशन, इस बार जंक निर्देशों के साथ

Polymorphic code in x86dbg debugger with junk instructions

SPE32 की विशेषताएं और स्थिति

SPE32 इंजन एक शौकिया प्रोजेक्ट है जिसका उपयोग यह प्रदर्शित करने के लिए किया जा सकता है कि पॉलीमॉर्फिक इंजन क्या होते हैं। मैंने इसे कुछ समय पहले लिखा था, लेकिन मुझे लगा कि इसे सार्वजनिक करना एक अच्छा विचार होगा।

पूरा कोड MASM कंपाइलर के लिए 32-बिट असेंबलर में लिखा गया था।

विशेषताएं:

  • पूरा कोड पोजीशन इंडिपेंडेंट है (डेटा तक पहुंचने के लिए डेल्टा ऑफसेट का उपयोग किया जाता है)
  • एन्क्रिप्शन के लिए XOR, ADD, SUB का उपयोग किया जाता है
  • जंक ऑपकोड जनरेशन - ADD,ADC,SUB,SBB,ROL,ROR,RCR,RCL,SHL,SHR,NOT,NEG,DEC,INC

मैं SPE32 के लिए तकनीकी सहायता प्रदान नहीं करता, इसे अपने जोखिम पर उपयोग करें।

पूर्ण रूप से विकसित व्यावसायिक पॉलीमॉर्फिक इंजन

यदि आप पेशेवर समाधान की तलाश में हैं, तो हमारे Poly Polymorphic Engine पर एक नज़र डालें।

  • https://www.pelock.com/products/poly-polymorphic-engine

Poly Polymorphic Engine बाजार में उपलब्ध एकमात्र व्यावसायिक पॉलीमॉर्फिक इंजन है। यह एक अत्यधिक विशिष्ट क्रिप्टोग्राफिक समाधान है जिसका उपयोग एंटी-क्रैकिंग सॉफ्टवेयर सुरक्षा प्रणालियों और एंटी-रिवर्स इंजीनियरिंग प्रणालियों में किया जाता है। उनके कोड की जटिल प्रकृति के कारण, पॉलीमॉर्फिक इंजन सार्वजनिक रूप से उपलब्ध नहीं हैं, और एक बनाने के लिए निम्न-स्तरीय असेंबली प्रोग्रामिंग और रिवर्स इंजीनियरिंग में अत्यधिक विशिष्ट ज्ञान के साथ-साथ एक व्यापक परीक्षण प्रक्रिया की आवश्यकता होती है।

Poly Polymorphic Engine

Bartosz Wójcik

  • मेरी साइट पर जाएँ — https://www.pelock.com
  • Twitter — https://twitter.com/PELock
  • GitHub — https://github.com/PELock
टूल डाउनलोड करें