 oxfemale/cve-2026-2636_poc
CVE-2026-2636 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एक Windows CLFS.sys भेद्यता जो CreateLogFile हैंडल पर ReadFile के माध्यम से BSoD उत्पन्न करती है, जिससे बिना विशेषाधिकार वाला denial of service संभव होता है।

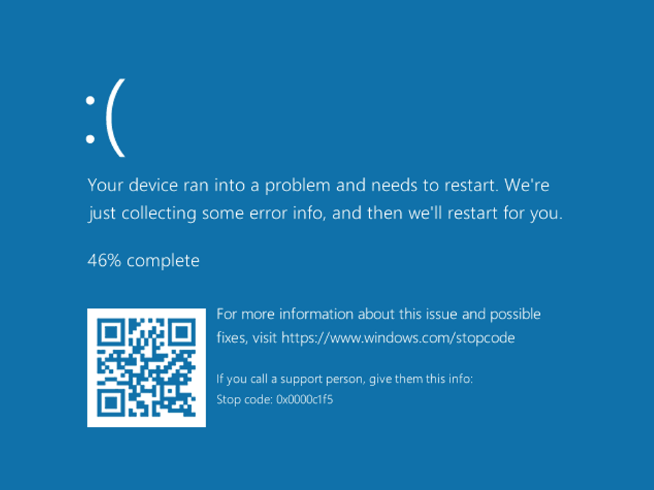
CVE-2026-2636 विंडोज कॉमन लॉग फाइल सिस्टम (CLFS) ड्राइवर (CLFS.sys) में एक भेद्यता है। एक अन-प्रिविलेज्ड उपयोगकर्ता CreateLogFile के माध्यम से खोले गए हैंडल पर ReadFile API को कॉल करके एक अप्राप्य सिस्टम स्थिति उत्पन्न कर सकता है। इसके परिणामस्वरूप ब्लू स्क्रीन ऑफ डेथ (BSoD) होता है, जिससे सेवा से वंचित (DoS) की स्थिति उत्पन्न होती है।
CVSS वेक्टर: (आधिकारिक असाइनमेंट की प्रतीक्षा में)
प्रभाव: सेवा से वंचित (सिस्टम क्रैश)
खोज: 2025
पैच रिलीज़: सितंबर 2025 संचयी अपडेट
| संस्करण | स्थिति |
|---|
| Windows 11 23H2 और पुराने | ? असुरक्षित |
| Windows 11 2024 LTSC (सितंबर 2025 से पहले) | ? असुरक्षित |
| Windows Server 2025 (सितंबर 2025 से पहले) | ? असुरक्षित |
| Windows 11 2024 LTSC (सितंबर 2025 अपडेट के साथ) | ? पैच किया गया |
| Windows Server 2025 (सितंबर 2025 अपडेट के साथ) | ? पैच किया गया |
| Windows 25H2 (सितंबर 2025 में जारी) | ? पैच किया गया |
यह भेद्यता CWE-159: विशेष तत्वों के अमान्य उपयोग का अनुचित प्रबंधन से उत्पन्न होती है। विशेष रूप से, CLFS ड्राइवर CLFS लॉग फ़ाइल पर रीड ऑपरेशन से जुड़े I/O रिक्वेस्ट पैकेट (IRP) में फ्लैग्स के संयोजन को सही ढंग से मान्य नहीं करता है।
जब CreateLogFile द्वारा बनाए गए हैंडल पर ReadFile के माध्यम से रीड ऑपरेशन शुरू किया जाता है, तो सिस्टम विशिष्ट फ्लैग्स के साथ एक IRP उत्पन्न करता है:
| फ्लैग | मान | विवरण |
|---|---|---|
IRP_PAGING_IO | 0x02 | इंगित करता है कि I/O मेमोरी पेजिंग से संबंधित है (पेजिंग फ़ाइल या मेमोरी-मैप्ड फ़ाइलें) |
IRP_INPUT_OPERATION | भिन्न | इंगित करता है कि I/O ऑपरेशन में इनपुट डेटा ट्रांसफर शामिल है |
महत्वपूर्ण अंतर्दृष्टि: सही फ़ंक्शन व्यवहार के लिए, इनमें से कम से कम एक फ्लैग सक्षम होना चाहिए। PoC परिदृश्य में, दोनों अक्षम हैं, जो गलत हैंडलिंग पथ की ओर ले जाता है जो BSoD को ट्रिगर करता है।
जबकि CLFS सबसिस्टम पिछली भेद्यताओं का स्रोत रहा है (अक्सर निर्मित .blf फ़ाइलों से संबंधित), यह समस्या अद्वितीय है क्योंकि:
PoC जानबूझकर न्यूनतम है और इसमें केवल दो मुख्य API कॉल्स शामिल हैं, जो ट्रिगर की सरलता को प्रदर्शित करते हैं:
