
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-20817 — CVE-2026-20817 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Error Reporting (WER) में ALPC के माध्यम से एक स्थानीय विशेषाधिकार वृद्धि है, जो कम-विशेषाधिकार वाले उपयोगकर्ताओं को SYSTEM के रूप में कोड निष्पादित करने की अनुमति देता है। | Kitploit
उपकरण/GitHubGitHub/oxfemale/cve-2026-20817
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कभेद्यता विश्लेषणशोषणबाइनरी शोषण
GitHuboxfemale/cve-2026-20817

CVE-2026-20817

CVE-2026-20817 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Error Reporting (WER) में ALPC के माध्यम से एक स्थानीय विशेषाधिकार वृद्धि है, जो कम-विशेषाधिकार वाले उपयोगकर्ताओं को SYSTEM के रूप में कोड निष्पादित करने की अनुमति देता है।

रिपॉजिटरी देखें
1282356 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-20817 - विंडोज एरर रिपोर्टिंग (WER) ALPC विशेषाधिकार वृद्धि

CVE-2026-20817

विवरण

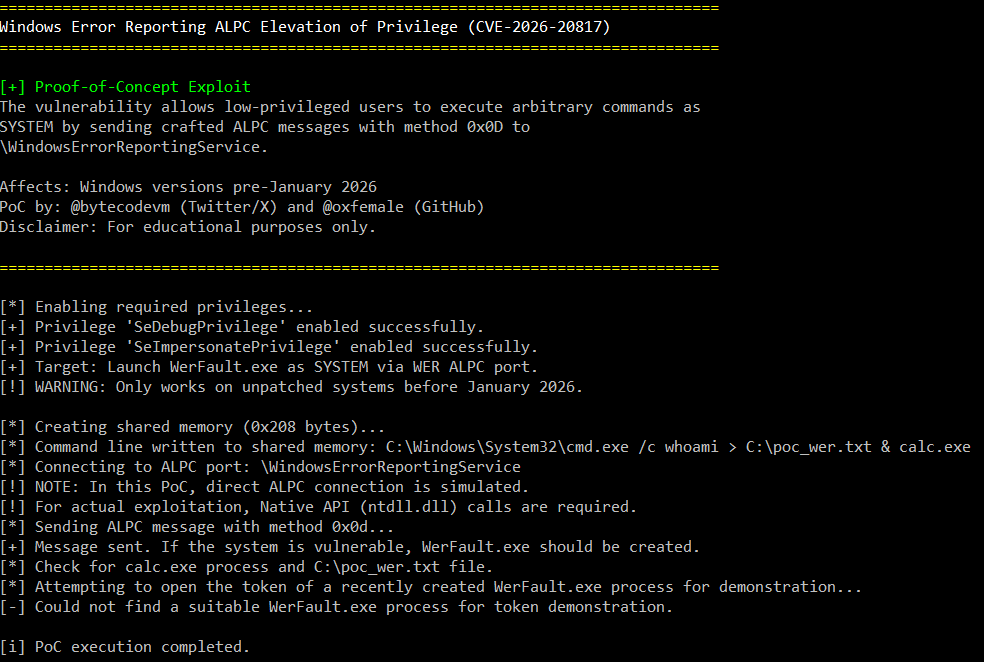
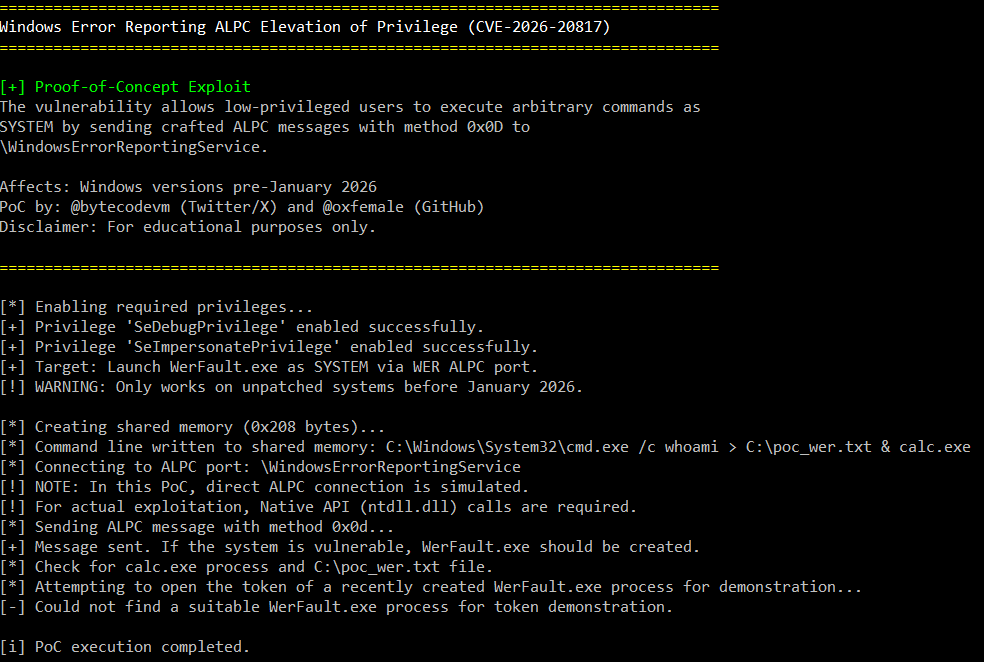
इस रिपॉजिटरी में CVE-2026-20817 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) शामिल है, जो विंडोज एरर रिपोर्टिंग (WER) सेवा में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है। यह भेद्यता एक प्रमाणित निम्न-विशेषाधिकार वाले उपयोगकर्ता को WER सेवा में विशेष रूप से तैयार किए गए ALPC संदेश भेजकर SYSTEM विशेषाधिकारों के साथ मनमाना कोड निष्पादित करने की अनुमति देती है।

लेखक

मूल शोध और PoC द्वारा:

  • Twitter/X: @bytecodevm
  • GitHub: @oxfemale

भेद्यता विवरण

  • CVE ID: CVE-2026-20817
  • घटक: विंडोज एरर रिपोर्टिंग (WER) सेवा
  • हमला वेक्टर: स्थानीय (ALPC)
  • आवश्यक विशेषाधिकार: निम्न (प्रमाणित उपयोगकर्ता)
  • प्रभाव: SYSTEM तक वृद्धि
  • पैच किया गया: जनवरी 2026 सुरक्षा अद्यतन

तकनीकी अवलोकन

WER सेवा \WindowsErrorReportingService नामक एक ALPC पोर्ट उजागर करती है और अंतर-प्रक्रिया संचार के लिए विभिन्न विधियाँ प्रदान करती है। यह भेद्यता SvcElevatedLaunch विधि (0x0D) में मौजूद है, जहाँ सेवा साझा मेमोरी से उपयोगकर्ता-आपूर्ति किए गए कमांड लाइन पैरामीटर के साथ WerFault.exe लॉन्च करने से पहले कॉलर के विशेषाधिकारों को ठीक से सत्यापित करने में विफल रहती है।

यह कैसे काम करता है

  1. मनमाना कमांड लाइन युक्त साझा मेमोरी बनाएँ
  2. WER ALPC पोर्ट से कनेक्ट करें
  3. विधि 0x0D के साथ ALPC संदेश भेजें, जिसमें शामिल हैं:
    • क्लाइंट प्रक्रिया ID
    • साझा मेमोरी हैंडल
    • कमांड लाइन लंबाई
  4. WER सेवा हैंडल की नकल करती है और प्रदान की गई कमांड लाइन के साथ WerFault.exe लॉन्च करती है
  5. परिणामी प्रक्रिया SYSTEM विशेषाधिकारों के साथ चलती है

प्राप्त विशेषाधिकार

स्पॉन की गई WerFault.exe प्रक्रिया एक SYSTEM टोकन के साथ चलती है जिसमें शामिल हैं:

विशेषाधिकारविवरण
SeDebugPrivilegeकिसी भी प्रक्रिया को डीबग करें
SeImpersonatePrivilegeकिसी भी उपयोगकर्ता का प्रतिरूपण करें
विभिन्न मानक SYSTEM विशेषाधिकारपूर्ण सिस्टम पहुँच

नोट: टोकन में SeTcbPrivilege (ऑपरेटिंग सिस्टम के भाग के रूप में कार्य करें) शामिल नहीं है।

प्रभावित सिस्टम

  • विंडोज 10 (जनवरी 2026 से पहले के सभी संस्करण)
  • विंडोज 11 (जनवरी 2026 से पहले के सभी संस्करण)
  • विंडोज सर्वर 2019 (जनवरी 2026 से पहले)
  • विंडोज सर्वर 2022 (जनवरी 2026 से पहले)

चेतावनी

यह PoC केवल शैक्षिक और शोध उद्देश्यों के लिए है। केवल उन सिस्टमों पर उपयोग करें जिनके आप स्वामी हैं या जिनके परीक्षण की स्पष्ट अनुमति आपके पास है। अनधिकृत उपयोग कानूनों और विनियमों का उल्लंघन कर सकता है।

PoC का निर्माण

आवश्यकताएँ

  • विंडोज SDK
  • विजुअल स्टूडियो (2019 या बाद का अनुशंसित)
  • C++17 संगत कंपाइलर

संकलन

root@kitploit:~
# विजुअल स्टूडियो डेवलपर कमांड प्रॉम्प्ट का उपयोग करके
cl /EHsc CVE-2026-20817_PoC.cpp
टूल डाउनलोड करें