 owasp/ninja-pingu
उच्च-प्रदर्शन नेटवर्क स्कैनर जो बड़े पैमाने पर IP और पोर्ट स्कैनिंग के लिए है, जिसमें सेवा पहचान, एम्बेडेड डिवाइस डिटेक्शन, और प्लगइन फ्रेमवर्क के माध्यम से भेद्यता विश्लेषण शामिल है।

NINJA-PingU Is Not Just a Ping Utility बड़े पैमाने पर विश्लेषण के लिए एक मुफ्त ओपन-सोर्स उच्च-प्रदर्शन नेटवर्क स्कैनर उपकरण है। इसे प्रदर्शन को प्राथमिक लक्ष्य बनाकर डिज़ाइन किया गया है और इसे एक फ्रेमवर्क के रूप में विकसित किया गया है ताकि आसान प्लगइन निर्माण संभव हो सके।
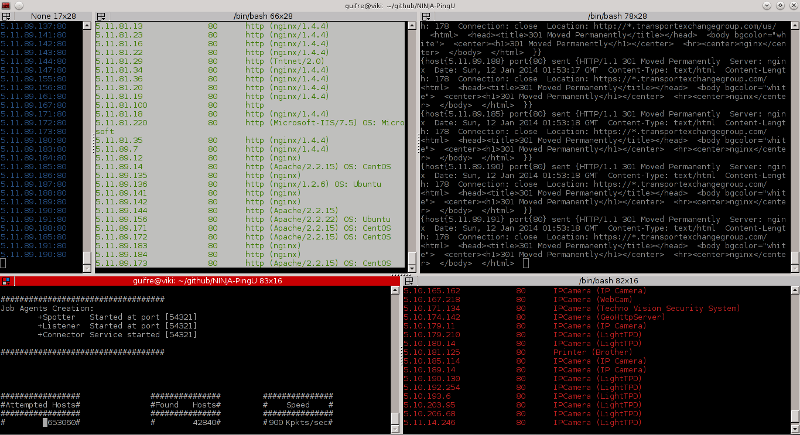
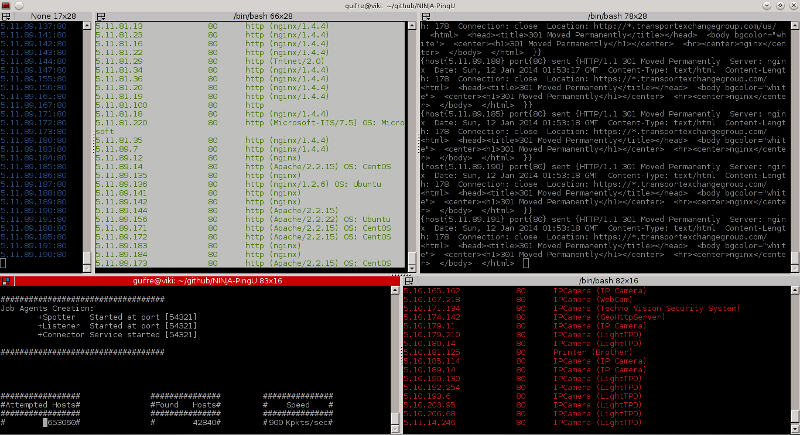
NINJA PingU डिफ़ॉल्ट रूप से सेवा विश्लेषण और एम्बेडेड डिवाइस पहचान के लिए प्लगइन्स का एक सेट लेकर आता है। इनके बारे में अधिक जानकारी इसके होम पेज http://owasp.github.io/NINJA-PingU पर पाई जा सकती है।
  - gcc
  - लिनक्स मशीन। यह न तो *BSD पर काम करेगा और न ही Windows OS पर।
  - रूट विशेषाधिकार
$ cd /tmp; wget https://github.com/OWASP/NINJA-PingU/archive/v1.0.tar.gz; tar -xvf v1.0.tar.gz; cd NINJA-PingU-1.0/; ./npingu.sh
   # sudo ./bin/npingu [OPTIONS] targets

  -t    Number of sender threads.
  -p	Port scan range. For instance, 80 or 20-80.
  -d	Delay between packages sent (in usecs).
  -s	No service identification (less bandwith load, more hosts/time).
  -m	Module to run. For instance, Service.
  -h	Show this help.
  [targets] Ip address seed. For instance, 192.168.1. or 1.1.1.1-255.0.0.0
NINJA Pingu एक bash स्क्रिप्ट के साथ आता है जो प्रक्रिया संकलन, ऑपरेटिंग सिस्टम प्रदर्शन ट्यूनिंग, और टर्मिनेटर एकीकरण के साथ बेहतर यूज़र इंटरफ़ेस को स्वचालित करता है। इसे निम्न कमांड चलाकर चलाया जा सकता है।
$ ./npingu.sh
Example to scan some OVH servers:
   # ./bin/npingu -t 3 -p 20-80 188.1.1.1-188.255.1.1 -d 1 -m Service

  -Targeted Hosts [188.165.83.148-188.255.83.148]
  -Targeted Port Range [20-80]
  -Threads [3]
  -Delay 1 usec
  -Use the Service identification Module
Example to scan several google web servers:
  # ./bin/npingu -t 5 -p 80 -s 74.125.0.0-74.125.255.255

  -Targeted Hosts [74.125.0.0-74.125.255.255]
  -Targeted Port [80]
  -Threads [5]
  -s synOnly scan
Example for scanning the 32764/TCP Backdoor
  # ./bin/npingu -t 2 1.1.1.1-255.1.1.1 -m Backdoor32764 -p 32764

  -Targeted Hosts [1.1.1.1-255.1.1.1]
  -Targeted Port [32764]
  -Threads [2]
  -Use the 32764/TCP Backdoor Module
किसी भी समस्या, बग, सुझाव या सुधार के लिए बेझिझक मुझे मेल करें: Guifre Ruiz [email protected]
NINJA PingU के बारे में अधिक जानकारी के लिए http://owasp.github.io/NINJA-PingU देखें।
कोड GPL v3.0 के अंतर्गत लाइसेंस प्राप्त है।
