
 owasp/abap-code-scanner
ABAP कोड विश्लेषक


SAP ABAP के लिए Static Application Security Testing (SAST)। कस्टम ABAP कोड में सुरक्षा कमजोरियों को खोजने के लिए एक मुफ़्त, ओपन-सोर्स CLI - ऑफ़लाइन और CI में।


| संस्करण | यह क्या है | कहाँ |
|---|---|---|
| ओपन-सोर्स CLI (मुफ़्त, MIT) | निर्यात किए गए ABAP स्रोत को स्थानीय रूप से या CI में स्कैन करें | यह रेपो (नीचे) |
| क्लाउड (SAP BTP) | व्यावसायिक SaaS जो BTP डेस्टिनेशन के माध्यम से ABAP पढ़ता है | क्लाउड / BTP संस्करण |
| वेब (प्रबंधन कंसोल) | व्यावसायिक वेब SAST जो JCo / RFC के माध्यम से SAP से जुड़ता है | वेब संस्करण |
व्यावसायिक संस्करण RedRays द्वारा हैं; यह OWASP प्रोजेक्ट (ओपन-सोर्स CLI) मुफ़्त और ओपन सोर्स है।
SAP कस्टम ABAP कोड पर चलता है - अक्सर लाखों लाइनें, दशकों में लिखी गई, जो पेरोल, वित्त और लॉजिस्टिक्स को संचालित करती हैं। उस कोड की सुरक्षा समीक्षा शायद ही की जाती है और यह इंजेक्शन, पाथ-ट्रैवर्सल और हार्ड-कोडेड-सीक्रेट बग्स का एक सामान्य स्रोत है, जबकि मानक SAP टूलिंग भारी और सिस्टम-बाउंड है।
यह CLI निर्यात किए गए ABAP स्रोत का ऑफ़लाइन स्टैटिक विश्लेषण करता है - कोई SAP कनेक्शन नहीं, कोई एजेंट नहीं, कोई टेलीमेट्री नहीं - और एक XLSX रिपोर्ट लिखता है जिस पर आप कार्रवाई कर सकते हैं। पुल रिक्वेस्ट को गेट करने के लिए इसे CI में डालें।
Python 3.9+ और
pipआवश्यक है।
git clone https://github.com/OWASP/abap-code-scanner.git
cd abap-code-scanner
pip install -r requirements.txt

python main.py path/to/abap/source
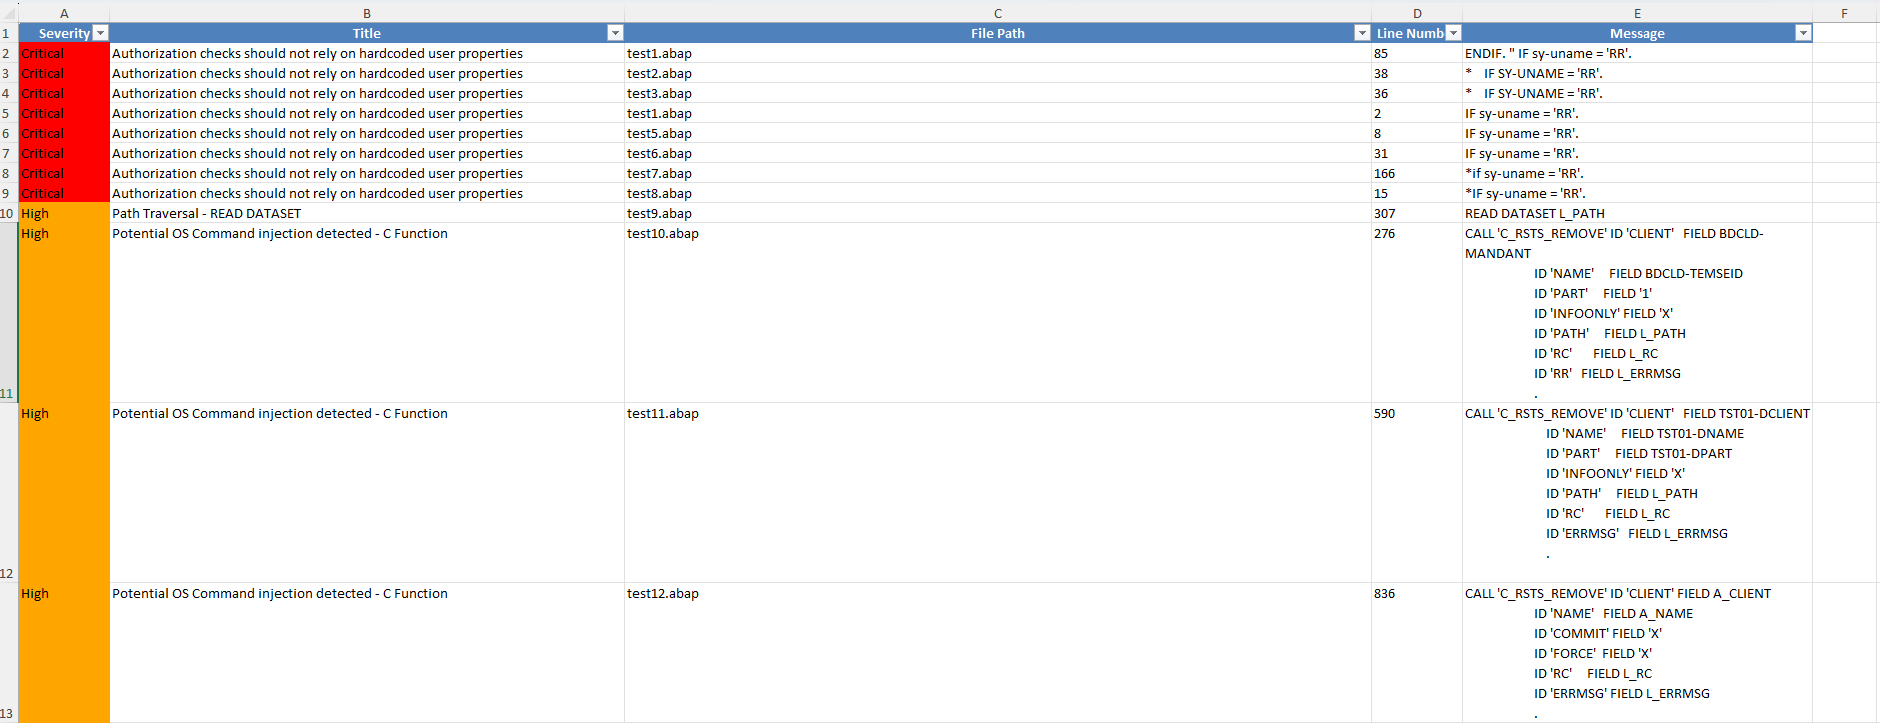
जब स्कैन पूरा हो जाएगा, तो आपको प्रोजेक्ट फ़ोल्डर में abap_security_scan_report.xlsx मिलेगी:
| विकल्प | विवरण | डिफ़ॉल्ट |
|---|---|---|
path | स्कैन करने के लिए ABAP स्रोत की डायरेक्टरी | (आवश्यक) |
-c, --config | YAML कॉन्फ़िग फ़ाइल का पथ | config.yml |
स्कैनर एक YAML फ़ाइल पढ़ता है (डिफ़ॉल्ट config.yml, -c से ओवरराइड करें)। चलाने के लिए चेक, शामिल करने के लिए फ़ाइल एक्सटेंशन, और बाहर करने के लिए पैटर्न चुनें:
checks:
  - CheckCrossSiteScripting
  - CheckSQLInjection
  - CheckDirectoryTraversal

file_extensions:
  - .abap
  - .txt

exclude_patterns:
  - "**/test/**"
checks/ डायरेक्टरी में एक नई Python फ़ाइल बनाएँ।run मेथड भी शामिल है।checks: सूची में क्लास का नाम जोड़ें।# Unix-like
./run_tests.sh
# Windows
run_tests.bat
पुल रिक्वेस्ट का स्वागत है - नए चेक, टेस्ट केस, बग फ़िक्स और डॉक्स सभी मदद करते हैं। CONTRIBUTING.md देखें और कृपया OWASP Code of Conduct का पालन करें।
स्कैनर में ही कोई कमजोरी मिली? कृपया SECURITY.md में जिम्मेदार-प्रकटीकरण प्रक्रिया का पालन करें - सुरक्षा रिपोर्ट के लिए सार्वजनिक इश्यू न खोलें।
MIT। मूल रूप से RedRays द्वारा योगदान और अनुरक्षित। क्लाउड (SAP BTP) और वेब (प्रबंधन कंसोल) संस्करण व्यावसायिक उत्पाद हैं; यह OWASP प्रोजेक्ट (ओपन-सोर्स CLI) मुफ़्त और ओपन सोर्स है।

