
 ostorlab/rasp
रनटाइम को निर्मित APK, AAB या IPA फ़ाइलों में पैक करता है ताकि रनटाइम पर root, jailbreak, डीबगर, Frida हुक, एमुलेटर, VPN/proxy इंटरसेप्शन और रीपैकेजिंग का पता लगाया जा सके।



Android और iOS ऐप्स के लिए रनटाइम एप्लिकेशन सेल्फ-प्रोटेक्शन (RASP)।
rasp उस ऐप की सुरक्षा करता है जिसे आप पहले ही बना चुके हैं। यह APK, AAB या IPA में एक छोटा रनटाइम जोड़ता है, और सुरक्षित ऐप उपयोग के दौरान उस डिवाइस की जाँच करता है जिस पर वह चल रहा है और स्वयं की भी जाँच करता है। ऐप के सोर्स कोड में किसी बदलाव की आवश्यकता नहीं है।
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
एक प्लगइन रनटाइम में संकलित कोड होता है (API, उदाहरण)। यह अपनी स्वयं की जाँचें जोड़ सकता है, और इसे प्रत्येक रन के अवलोकन प्राप्त होते हैं, उदाहरण के लिए उन्हें कहीं भेजने के लिए। बिना प्लगइन के बनाया गया रनटाइम अवलोकनों को अपने पास ही रखता है, और रिलीज़ बिल्ड उन्हें लॉग नहीं करता है।
packer/, Python) ऐप में रनटाइम जोड़ता है और इसे अहस्ताक्षरित लौटाता है।runtime/, C++) संरक्षित ऐप के अंदर चलता है और जाँचें चलाता है।अपने प्लेटफ़ॉर्म के लिए रनटाइम बनाएँ (विवरण):
cd runtime
cmake --preset android
cmake --build --preset android
निर्मित फ़ाइलों को वहाँ रखें जहाँ packer उन्हें खोजता है: देखें
packer/src/rasp_packer/android/resources/ और
packer/src/rasp_packer/ios/resources/ में READMEs।
packer इंस्टॉल करें:
cd packer
uv sync --locked
किसी ऐप को सुरक्षित करें:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
app-protected.apk को अपनी रिलीज़ कुंजी से साइन करें, फिर उसे शिप करें।
पैकर एक Python लाइब्रेरी भी है:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| समूह | Android | iOS | पहचानता है |
|---|---|---|---|
root | ✓ | रूट फ़ाइलें, लिखने योग्य सिस्टम पार्टिशन, SELinux और बिल्ड प्रॉपर्टीज़ | |
jailbreak | ✓ | जेलब्रेक फ़ाइलें, सैंडबॉक्स एस्केप और प्रोसेस स्पॉनिंग | |
debugger | ✓ | ✓ | ऐप से जुड़ा एक डीबगर |
hooks | ✓ | ✓ | ऐप में इंजेक्ट की गई Frida और अन्य लाइब्रेरीज़ |
integrity | ✓ | रनटाइम का कोड मेमोरी में बदला गया | |
mitm | ✓ | ✓ | VPN टनल, और iOS पर प्रॉक्सी |
identity | ✓ | ✓ | ऐप की पुनः पैकेज की गई प्रति (हमेशा सक्रिय) |
emulator | ✓ | ✓ | एक एमुलेटर या iOS सिम्युलेटर |
virtualizer | ✓ | किसी अन्य ऐप के कंटेनर के अंदर चल रहा ऐप |
--checks (या Python में checks=) के साथ पास करें। identity हमेशा जोड़ा जाता है।--checks के बिना, केवल identity चलता है।प्रत्येक जाँच और उसके द्वारा रिपोर्ट किए जाने वाले संकेतों का वर्णन runtime/README.md में किया गया है।
| संरक्षित Android ऐप | Android 12 (API 31) या बाद का संस्करण। पैकर न्यूनतम SDK को 31 तक बढ़ा देता है। |
| संरक्षित iOS ऐप | iOS 12.0 या बाद का संस्करण |
| पैकर | Python 3.14, uv |
| रनटाइम बिल्ड | CMake 4.4, LLVM 23 से Clang; Android के लिए Android NDK, SDK और एक JDK; iOS के लिए Mac पर Xcode |
packer/README.md: पैकर, उसके विकल्प, बिल्ड आईडी और जाँचें।runtime/README.md: रनटाइम, प्रत्येक जाँच, बिल्डिंग और लॉग।TODO.md: ज्ञात कार्य जो अभी पूरे नहीं हुए हैं।रनटाइम स्वयं बनाना नहीं चाहते, या यह देखना चाहते हैं कि आपके संरक्षित ऐप वास्तविक डिवाइसों पर क्या पाते हैं? Ostorlab प्लेटफ़ॉर्म पर Mobile ADR (Mobile Application Detection & Response) आपके ऐप्स को rasp के साथ सुरक्षित करता है और उनके इवेंट दिखाता है:
Ostorlab प्लेटफ़ॉर्म पर एक खाता बनाएँ और Mobile ADR खोलें।
अपना APK या IPA अपलोड करें, जाँचें चुनें, और संरक्षित ऐप डाउनलोड करें (Protect an app)।
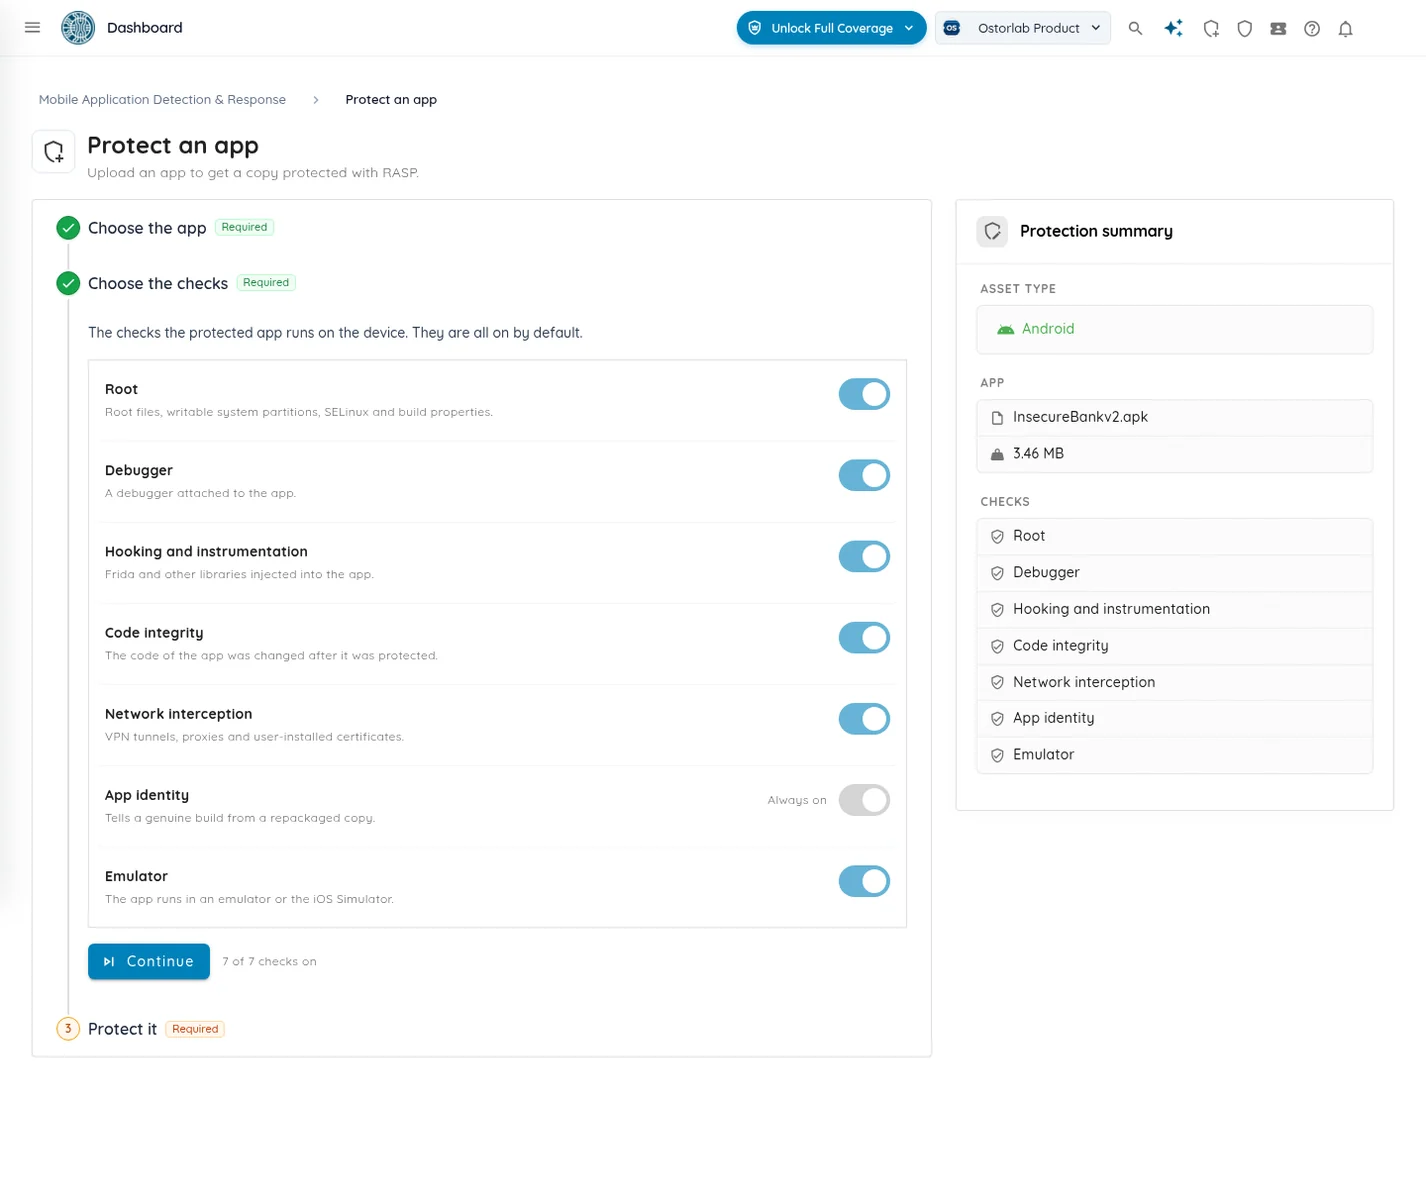
इसे साइन करें और सामान्य रूप से शिप करें।
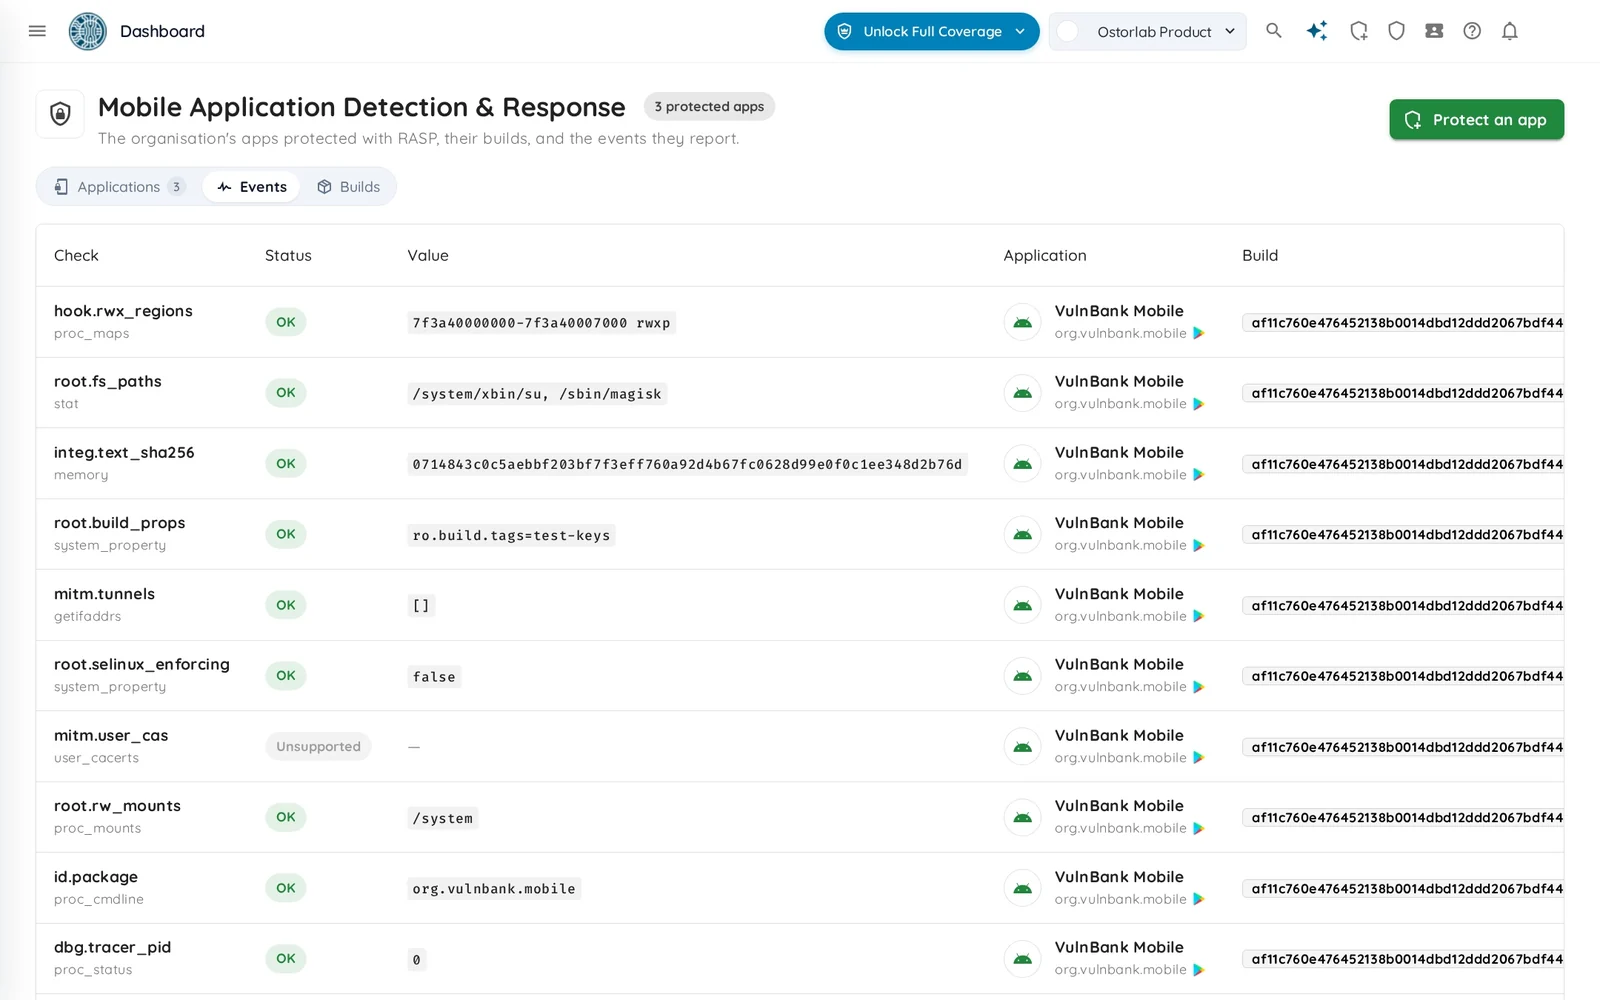
Events टैब में इवेंट देखें: डिवाइस पर चली प्रत्येक जाँच, उसने क्या पाया (रूट फ़ाइलें, Frida, एक VPN टनल…), और क्या जाँच चल सकी (Events)।
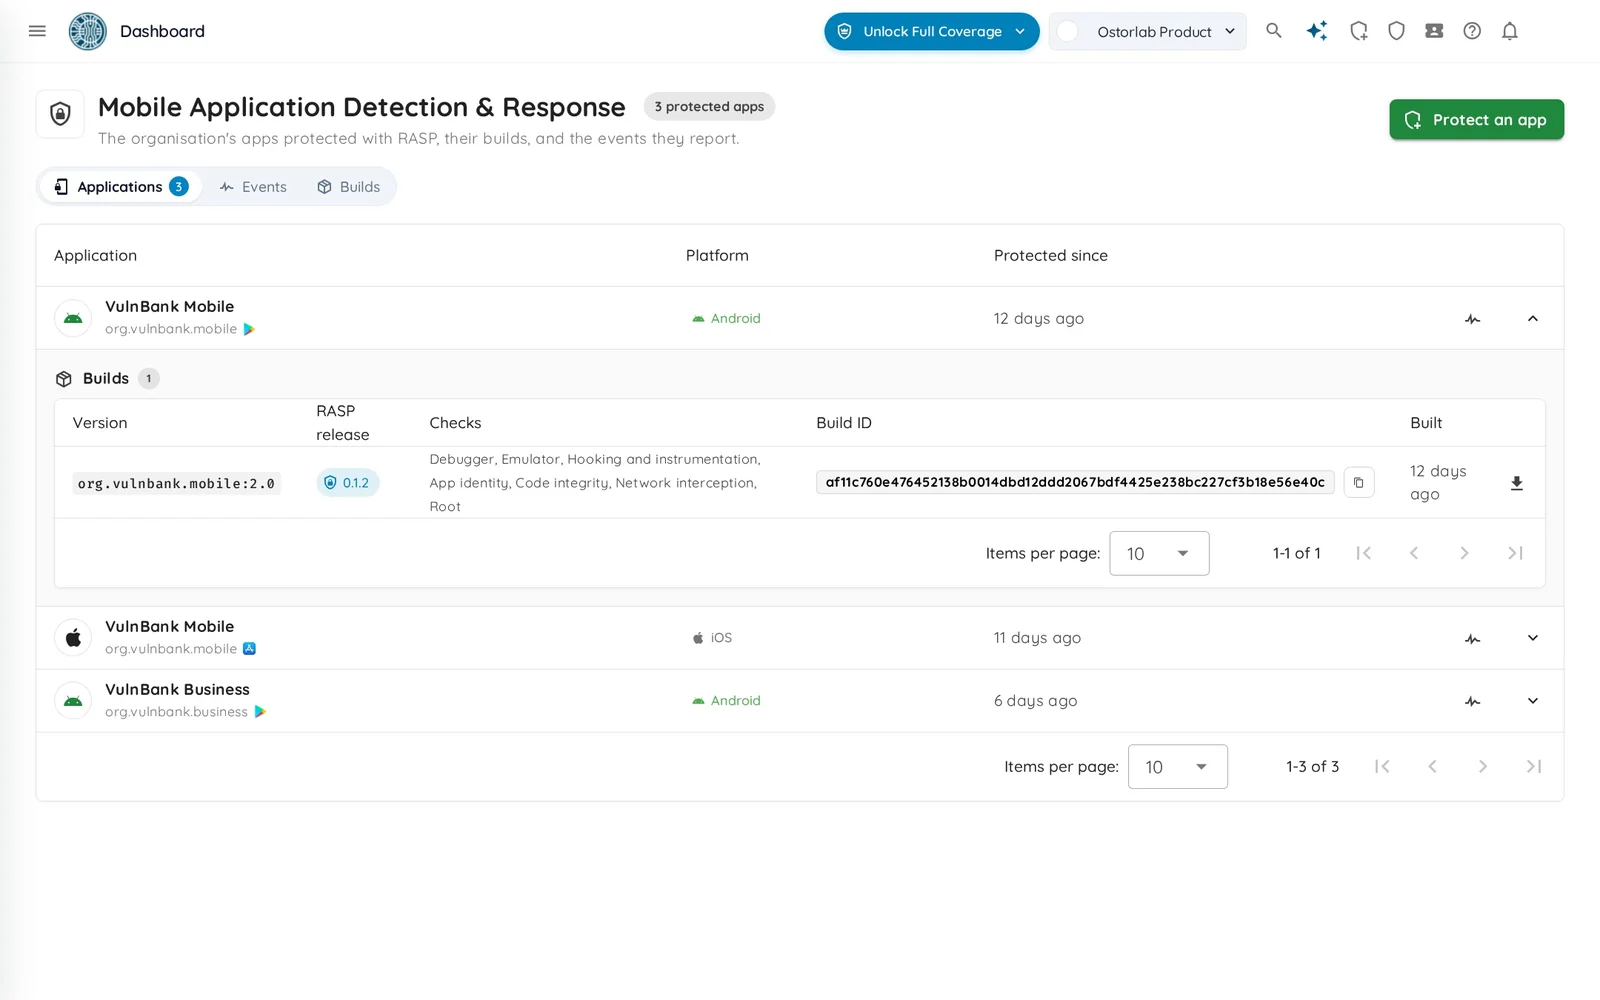
अपने ऐप के प्रत्येक संरक्षित संस्करण को उसकी जाँचों और RASP रिलीज़ के साथ खोजें (Applications and builds)।
योगदान का स्वागत है: एक issue या pull request खोलें। प्रत्येक परिवर्तन pull request के माध्यम से जाता है।
packer/README.md में सूचीबद्ध जाँचें चलाएँ (format, lint, types, tests)।runtime/CONTRIBUTING.md पढ़ें। यह उन नियमों को सूचीबद्ध करता है जिन्हें बिल्ड लागू करता है और
जिन्हें समीक्षक जाँचते हैं।हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
