Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/orensv/characterization-and-detection-of-cross-router-covert-channels
नेटवर्क सुरक्षावायरलेस सुरक्षापेनिट्रेशन टेस्टिंगमशीन लर्निंगघुसपैठ का पता लगानालर्निंग और शिक्षाविसंगति का पता लगाना
GitHub
साझा करें
orensv/characterization-and-detection-of-cross-router-covert-channels

Characterization-and-Detection-of-Cross-Router-Covert-Channels

इस रिपॉजिटरी में "Characterization and Detection of Cross-Router Covert Channels" पेपर में उपयोग किया गया सोर्स कोड शामिल है।

रिपॉजिटरी देखें
31203 साल पहलेअभी तक समीक्षित नहीं

क्रॉस-राउटर गुप्त चैनलों का चरित्रीकरण और पता लगाना

इस रिपॉजिटरी में "Characterization and Detection of Cross-Router Covert Channels" पेपर में उपयोग किया गया स्रोत कोड शामिल है। पेपर तक पहुँचने के लिए, डॉ. ओरेन की प्रयोगशाला की वेबसाइट पर जाएँ: orenlab।

पेपर में उपयोग किया गया पूरा डेटा इस लिंक से सुलभ है।

हमले

यह पेपर दो नेटवर्क टाइमिंग गुप्त चैनल प्रस्तुत करता है जो एक साझा राउटर द्वारा होस्ट किए गए दो नेटवर्कों के बीच तार्किक अलगाव को तोड़ते हैं: CRCC और वाई-फ़ाई माइक्रो-जैमिंग हमले।

इन गुप्त चैनलों का उपयोग करके, हम दो नेटवर्कों के बीच जानकारी लीक करने में सक्षम थे, भले ही प्रकट संचार अवरुद्ध हो।
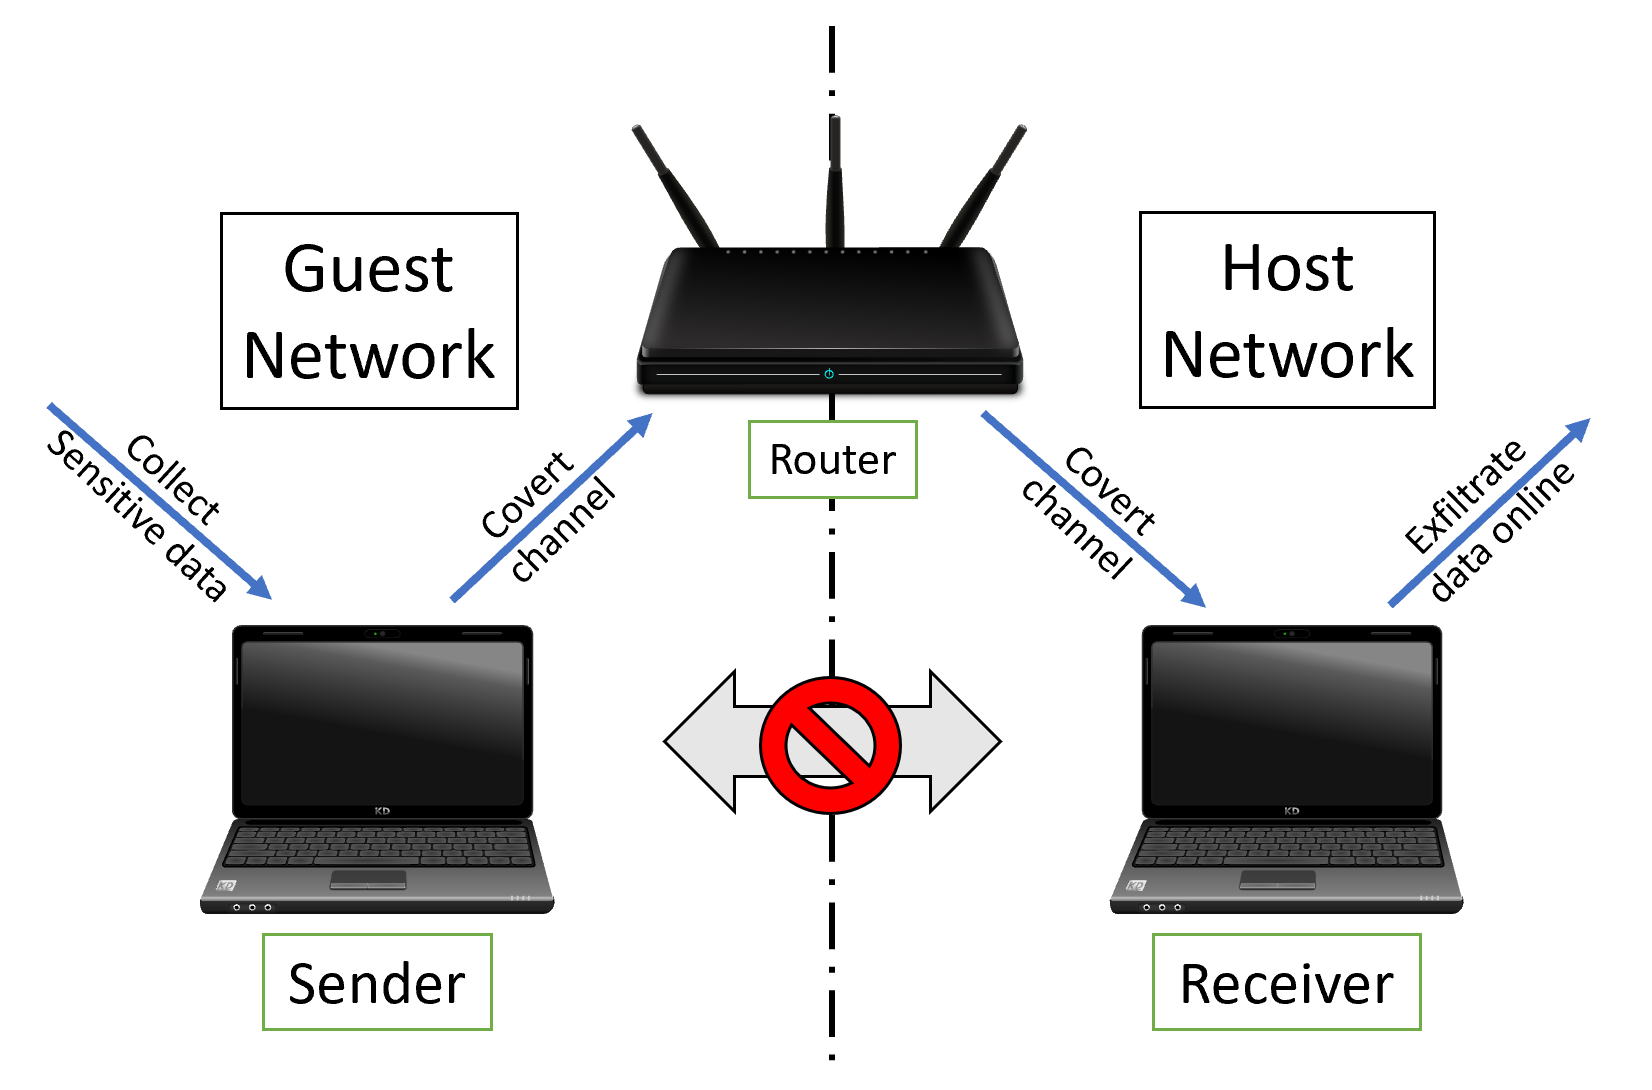
cc

दोनों हमले लीक की गई जानकारी के बिट्स के अनुसार राउटर के भौतिक संसाधनों को जानबूझकर समाप्त करते हैं। ऐसा करके, होस्ट नेटवर्क में एक मशीन गेस्ट नेटवर्क में एक मशीन को जानकारी संकेत कर सकती है जो समय-समय पर राउटर के प्रतिक्रिया समय को मापती है। सामान्य प्रतिक्रिया समय '0' बिट से जुड़े होते हैं, और बड़े प्रतिक्रिया समय '1' बिट से जुड़े होते हैं।
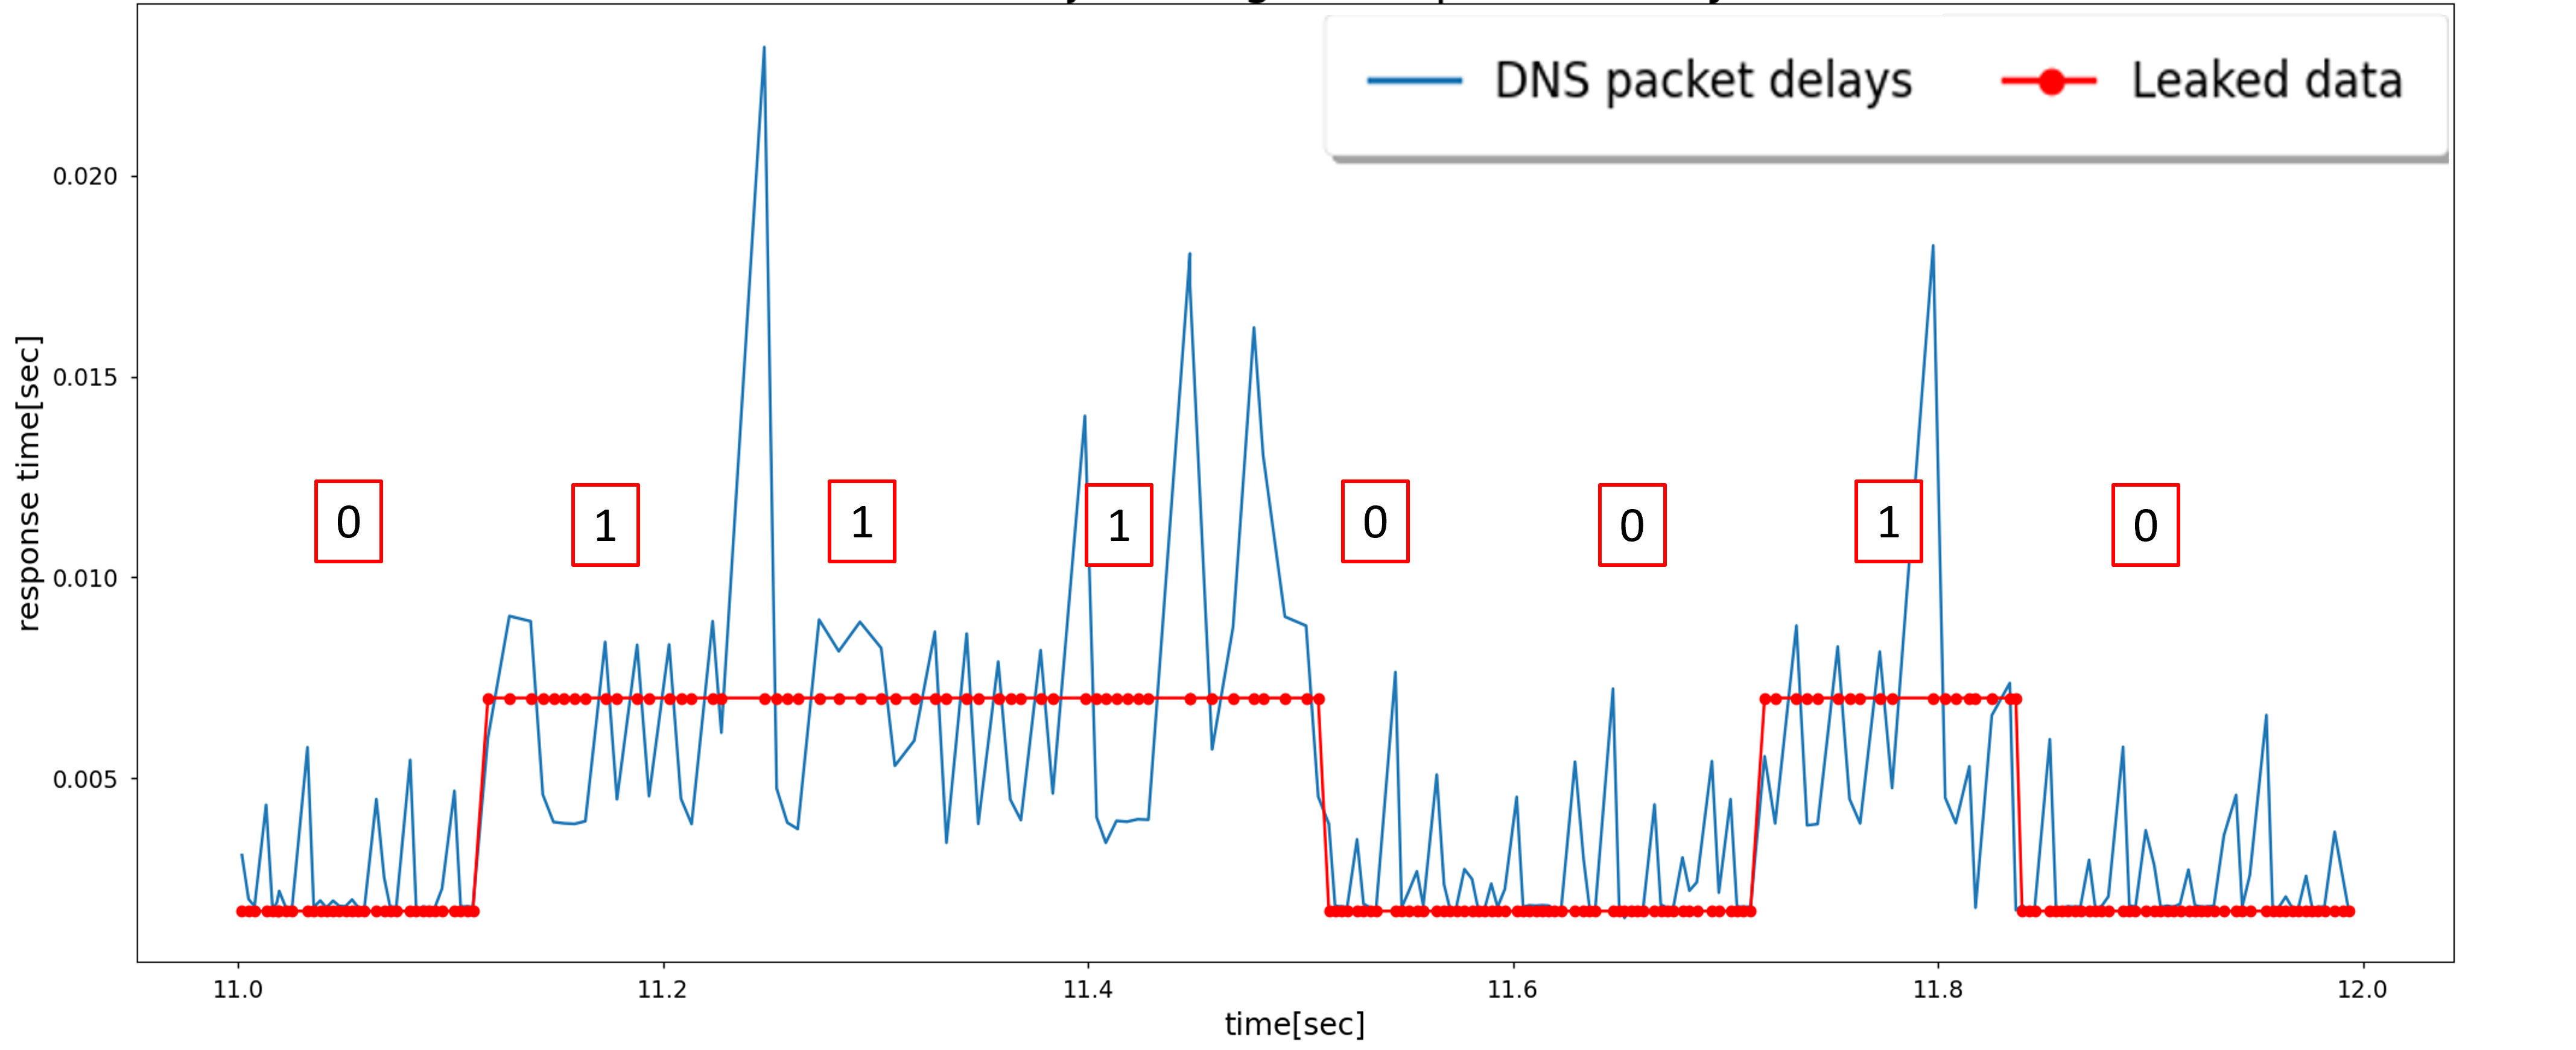
Picture4

बचाव

यह पेपर ML/DL डिटेक्टर का उपयोग करके दोनों हमलों का पता लगाने की एक विधि भी प्रस्तुत करता है। मॉडल नेटवर्क ट्रैफ़िक से व्यवहारिक सुविधाएँ निकालते हैं और इन हमलों के कारण होने वाली विसंगतियों का पता लगा सकते हैं। उपयोग किए गए मॉडल अर्ध-पर्यवेक्षित मॉडल हैं जो नवीनता का पता लगाने का कार्य करते हैं।

हमलों का पता लगाने के लिए हमने उपयोग किया:

  • CRCC पहचान: डीप ऑटोएनकोडर।
  • वाई-फ़ाई माइक्रो-जैमिंग पहचान: लोकल आउटलायर फ़ैक्टर (LOF)।

शुरू करना

रिपॉजिटरी सामग्री

Attacks फ़ोल्डर में दोनों हमलों का स्रोत कोड है, साथ ही उनके सेटअप को इकट्ठा करने में मदद के लिए दस्तावेज़ और चित्र भी हैं।

Defense फ़ोल्डर में ML/DL डिटेक्टर का स्रोत कोड, सुविधा निकालने वाला, और पेपर में उपयोग की गई वास्तविक सुविधाएँ शामिल हैं।

निर्भरताएँ

  • Python 3
  • Scapy
  • tcpdump
  • Wireshark + tshark

सेटअप

  • सेटअप पेपर में वर्णित अनुसार बनाया जाना चाहिए।
  • आप "Attacks" फ़ोल्डर में मैनुअल का भी संदर्भ ले सकते हैं।

लेखक

मुख्य लेखक: ओरेन श्वार्ट्ज़मैन ([email protected])

सह-लेखक: अदार ओवाड्या, क्फ़िर ज़वी, ओमर श्वार्ट्ज़, रोम ओगेन, याकोव मल्लाह, निव गिल्बोआ, और योसी ओरेन

स्वीकृतियाँ

यह कार्य इज़राइल साइंस फाउंडेशन अनुदान 702/16 और 703/16 द्वारा समर्थित था। हम अपने वाई-फ़ाई माइक्रो-जैमिंग शोध को शुरू करने के लिए प्रेरणा और उपकरण प्रदान करने के लिए इयाल रोनेन को धन्यवाद देते हैं। हम अपने क्रॉस-राउटर गुप्त चैनल शोध के लिए प्रेरणा प्रदान करने के लिए क्लेमेंटाइन मौरिस को, और पेपर को बेहतर बनाने में मदद करने के लिए हमारे WOOT शेफर्ड, पॉल पीयर्स को भी धन्यवाद देते हैं। अंत में, हम इस शोध के लिए डेटा एकत्र करने के लिए उपयोग की गई CRCC आक्रमण प्रणाली के बड़े हिस्सों को डिजाइन और कार्यान्वित करने के लिए यागेल नेतानेल को धन्यवाद देना चाहेंगे।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    376
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    326
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    321

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






