 opensourcemalware/vercel-april2026-incident-response
यह एक घटना प्रतिक्रिया प्लेबुक है जो हमने Vercel के अप्रैल 2026 के समझौते के लिए बनाई है।

अंतिम अद्यतन: 20 अप्रैल 2026 @ 12.07 PM AEST/ब्रिसबेन - (v2 — Vercel CEO के 20 अप्रैल के अपडेट को शामिल करता है)
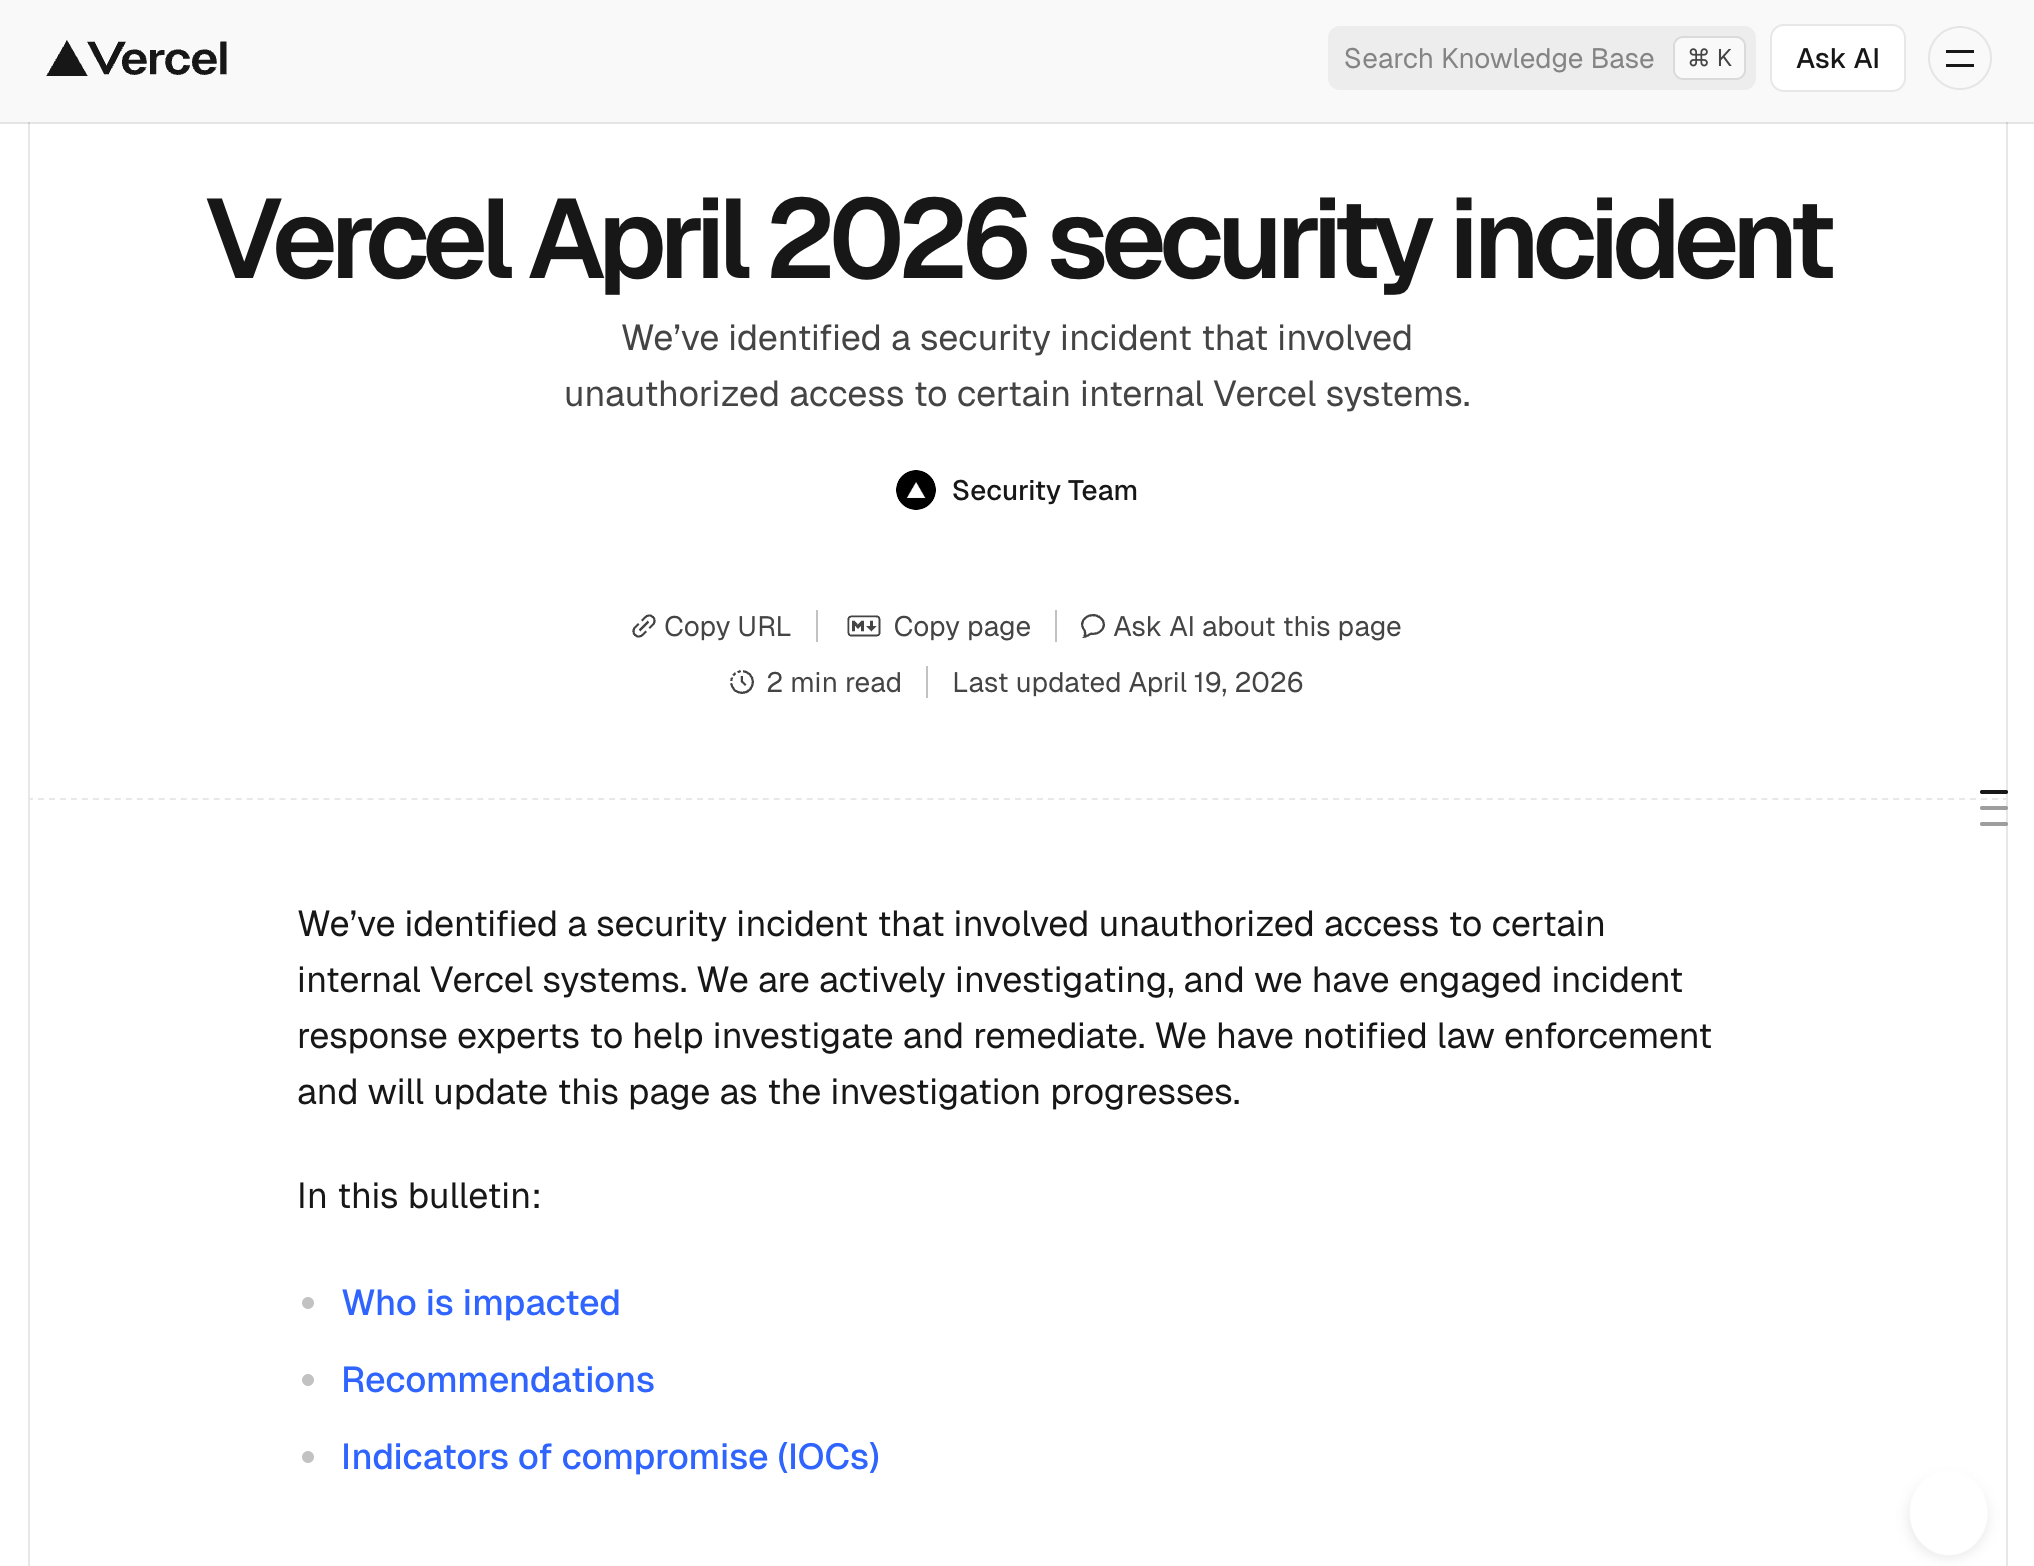
Vercel ने 19 अप्रैल 2026 को खुलासा किया कि एक हमलावर ने आंतरिक प्रणालियों में अनधिकृत पहुंच प्राप्त की। यहाँ आधिकारिक घोषणा है:
20 अप्रैल को, Vercel के CEO गिलर्मो राउच ने एक विस्तृत अपडेट प्रकाशित किया जिसमें प्रारंभिक पहुंच पथ की पुष्टि की गई: एक Vercel कर्मचारी ने Context.ai नामक एक AI प्लेटफॉर्म का उपयोग किया, जो स्वयं भंग हो गया था; वहां से हमलावर कर्मचारी के Google Workspace खाते में घुस गया और Vercel वातावरण में प्रवेश कर गया। पर्यावरण चर आराम से एन्क्रिप्टेड होते हैं, लेकिन हमलावर उन चरों को गिनने में सक्षम था जिन्हें "संवेदनशील" के रूप में चिह्नित नहीं किया गया था। Vercel हमलावर को अत्यधिक परिष्कृत और संभवतः AI-त्वरित बताता है। Google Mandiant प्रतिक्रिया में शामिल है। Vercel का कहना है कि Next.js, Turbopack, और उनकी ओपन सोर्स परियोजनाएँ सुरक्षित बनी हुई हैं।
यहाँ उस सुरक्षा सलाहकार से समझौते के महत्वपूर्ण संकेतक अनुभाग है:
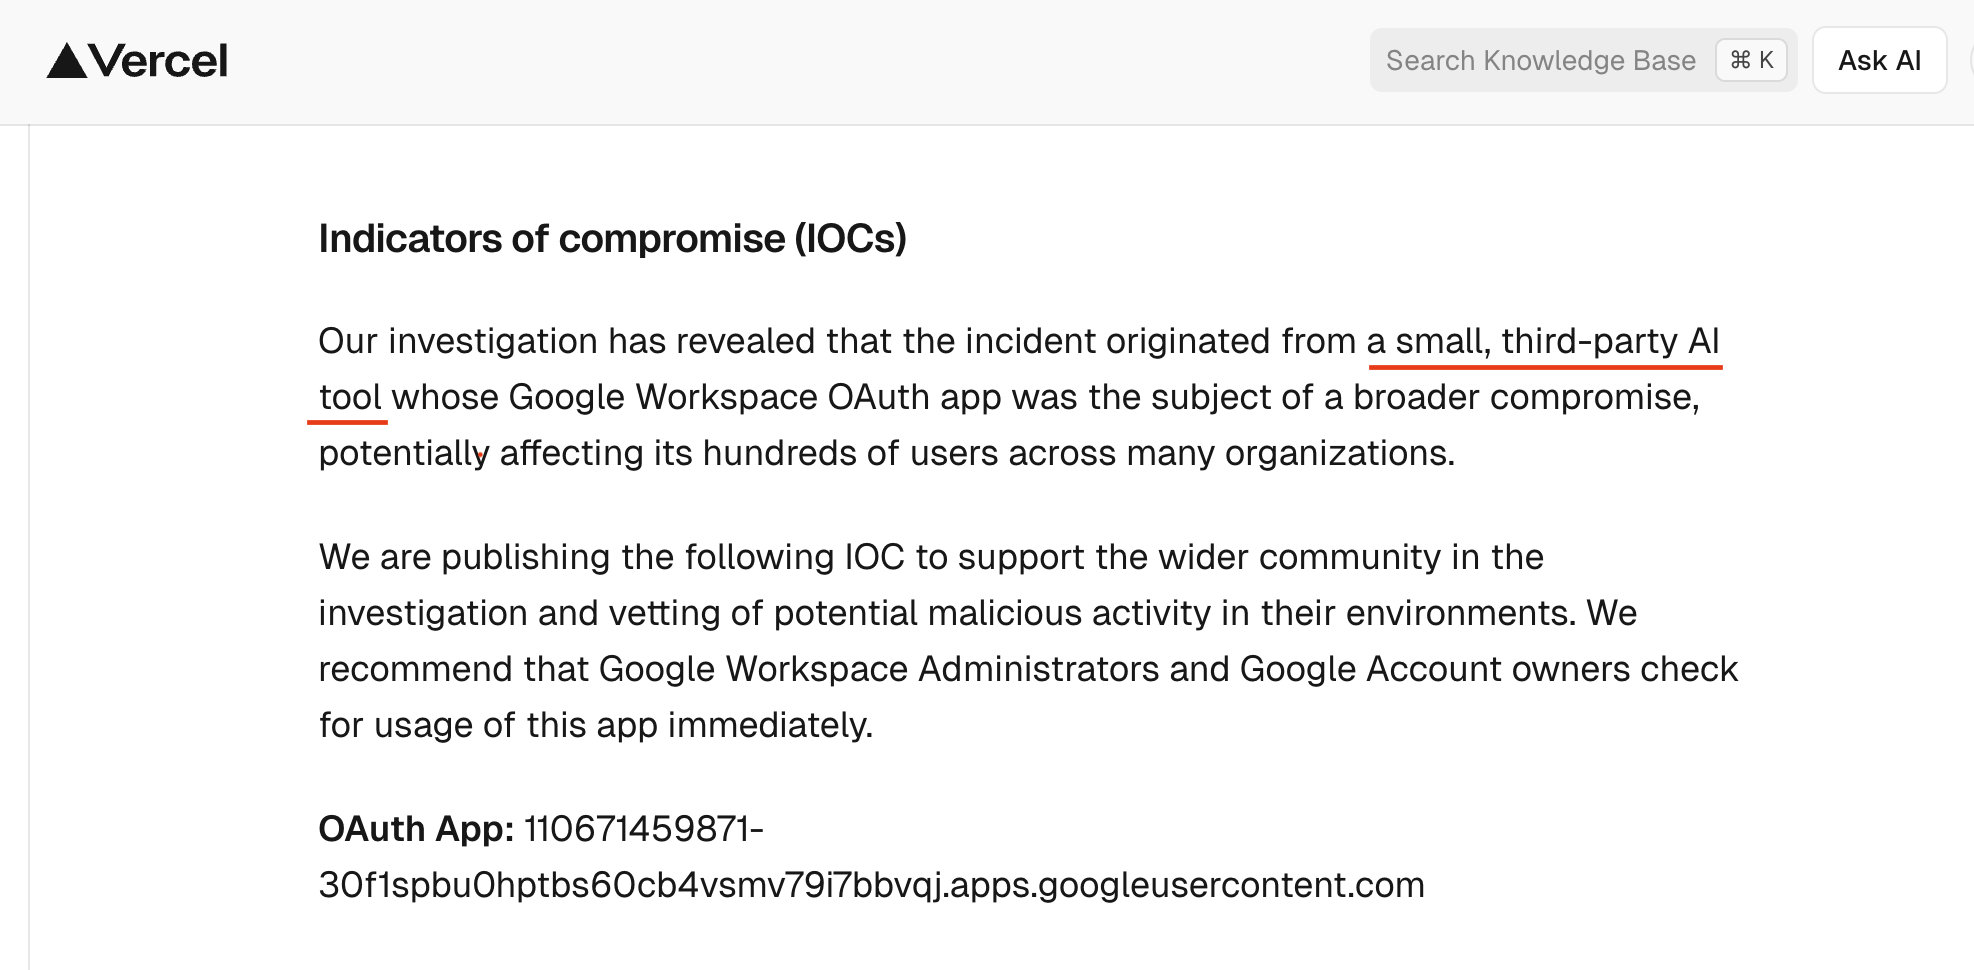
विवरण में काफी कमी है। वे आपको यह भी नहीं बताते कि उस एकमात्र Google IOC की जाँच कहाँ करनी है। एक Vercel ग्राहक के रूप में, मैं विवरण के इस स्तर से काफी निराश हूँ। मुझे यह समझने में मदद करें कि क्या देखना है! मुझे बताएं कि कहाँ जाकर पता लगाऊं कि मैं समझौता हुआ हूँ या नहीं!
यदि आप Vercel पर वर्कलोड चलाते हैं, तो जब तक अन्यथा साबित न हो, निम्नलिखित मान लें:
vercel env CLI के माध्यम से Vercel पर पुश किया गया है और रोटेट नहीं किया गया है, वह एक स्थायी देयता है।यह अंतर कार्यकारी संचार के लिए और अति-प्रतिक्रिया (या कम-प्रतिक्रिया) से बचने के लिए मायने रखता है।
अपनी स्वयं की ट्राइएज के लिए अप्रमाणित रिपोर्टिंग को प्रशंसनीय और कार्रवाई योग्य मानें, लेकिन इसे ग्राहक या नियामक संचार में तथ्य के रूप में उद्धृत न करें जब तक कि Vercel इसकी पुष्टि न करे या आपके पास स्वतंत्र साक्ष्य न हों। "गिनने योग्य env var" (राउच द्वारा पुष्टि) और "BreachForums पर बिक्री के लिए npm + GitHub टोकन" (हमलावर का दावा) के बीच का अंतर ही आपूर्ति श्रृंखला जोखिम के लिए सबसे अधिक मायने रखता है — रोटेशन उद्देश्यों के लिए सबसे खराब मान लें, संचार के लिए पुष्टि किए गए संस्करण पर टिके रहें।
उच्चतम तात्कालिकता — आपको Vercel से सीधी पहुंच प्राप्त हुई, या निम्नलिखित में से कोई भी लागू होता है:
मानक तात्कालिकता — सक्रिय Vercel प्रोजेक्ट वाली कोई भी टीम, यहां तक कि मार्केटिंग साइटें भी। मार्केटिंग साइटों में अक्सर CMS API कुंजियाँ, एनालिटिक्स टोकन, और फॉर्म-हैंडलर वेबहुक होते हैं जो अधिक संवेदनशील प्रणालियों में प्रवेश कर जाते हैं।
फिर भी करें — भले ही आपके प्रोजेक्ट घटना से पहले हटा दिए गए हों। सवाल यह है कि क्या रहस्य कभी Vercel में पढ़ने योग्य रूप में मौजूद थे, न कि यह कि प्रोजेक्ट अभी भी वहां है या नहीं।
20 अप्रैल का अपडेट Context.ai को भंग हुए अपस्ट्रीम विक्रेता के रूप में नामित करता है। यदि आपके संगठन में कोई भी Vercel घटना से स्वतंत्र रूप से Context.ai का उपयोग करता है — मीटिंग इंटेलिजेंस, ज्ञान प्रबंधन, CRM संवर्धन, या किसी अन्य वर्कफ़्लो के लिए — तो आपके पास Vercel घटना से अलग अपनी स्वयं की एक्सपोज़र विंडो हो सकती है।
इन जाँचों को समानांतर में चलाएँ:
context.ai या संबंधित ऐप आईडी खोजें।यदि आपको अपने वातावरण में Context.ai का उपयोग मिलता है, तो OAuth अनुदान रद्द करें, उन क्रेडेंशियल्स को रोटेट करें जो Context.ai वर्कफ़्लो से गुज़रे हैं, और प्रभावित उपयोगकर्ताओं के Google Workspace खातों की निगरानी उन्हीं समझौता संकेतकों के लिए करें जो Vercel ने अपने कर्मचारी के खाते पर देखे थे। अपने स्वयं के घटना विवरण के लिए सीधे Context.ai से संपर्क करें; Vercel ने सार्वजनिक रूप से कहा है कि वे अन्य प्रभावित संगठनों की मदद करने के लिए Context के साथ समन्वय कर रहे हैं।
दो लक्ष्य: नई क्षति को रोकें, साक्ष्य संरक्षित करें।
