हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!
kubeclarity — KubeClarity कंटेनर इमेज और फाइलसिस्टम की सॉफ्टवेयर बिल ऑफ मैटेरियल्स (SBOM) और कमजोरियों का पता लगाने और प्रबंधन करने के लिए एक उपकरण है। | Kitploit
यह प्रोजेक्ट अपडेट प्राप्त नहीं करता है। हम आपको माइग्रेट करने के लिए प्रोत्साहित करते हैं।
KubeClarity एक उपकरण है जो कंटेनर छवियों और फ़ाइल सिस्टम के सॉफ़्टवेयर बिल ऑफ़ मटेरियल्स (SBOM) और भेद्यताओं का पता लगाने और प्रबंधन करने के लिए है। यह बेहतर सॉफ़्टवेयर सप्लाई चेन सुरक्षा के लिए रनटाइम K8s क्लस्टर और CI/CD पाइपलाइन दोनों को स्कैन करता है।
प्रभावी भेद्यता स्कैनिंग के लिए सटीक सॉफ़्टवेयर सामग्री सूची (SBOM) का पता लगाना आवश्यक है:
विभिन्न प्रोग्रामिंग भाषाएँ और पैकेज प्रबंधक
विभिन्न OS वितरण
पैकेज निर्भरता की जानकारी आमतौर पर बिल्ड के दौरान हटा दी जाती है
सबसे अच्छा स्कैनर/SBOM विश्लेषक कौन सा है?
हमें क्या स्कैन करना चाहिए: Git रिपॉजिटरी, बिल्ड, कंटेनर इमेज या रनटाइम?
प्रत्येक स्कैनर/विश्लेषक का अपना प्रारूप होता है - परिणामों की तुलना कैसे करें?
खोजे गए SBOM और भेद्यताओं का प्रबंधन कैसे करें?
नई खोजी गई भेद्यता से मेरे एप्लिकेशन कैसे प्रभावित होते हैं?
समाधान
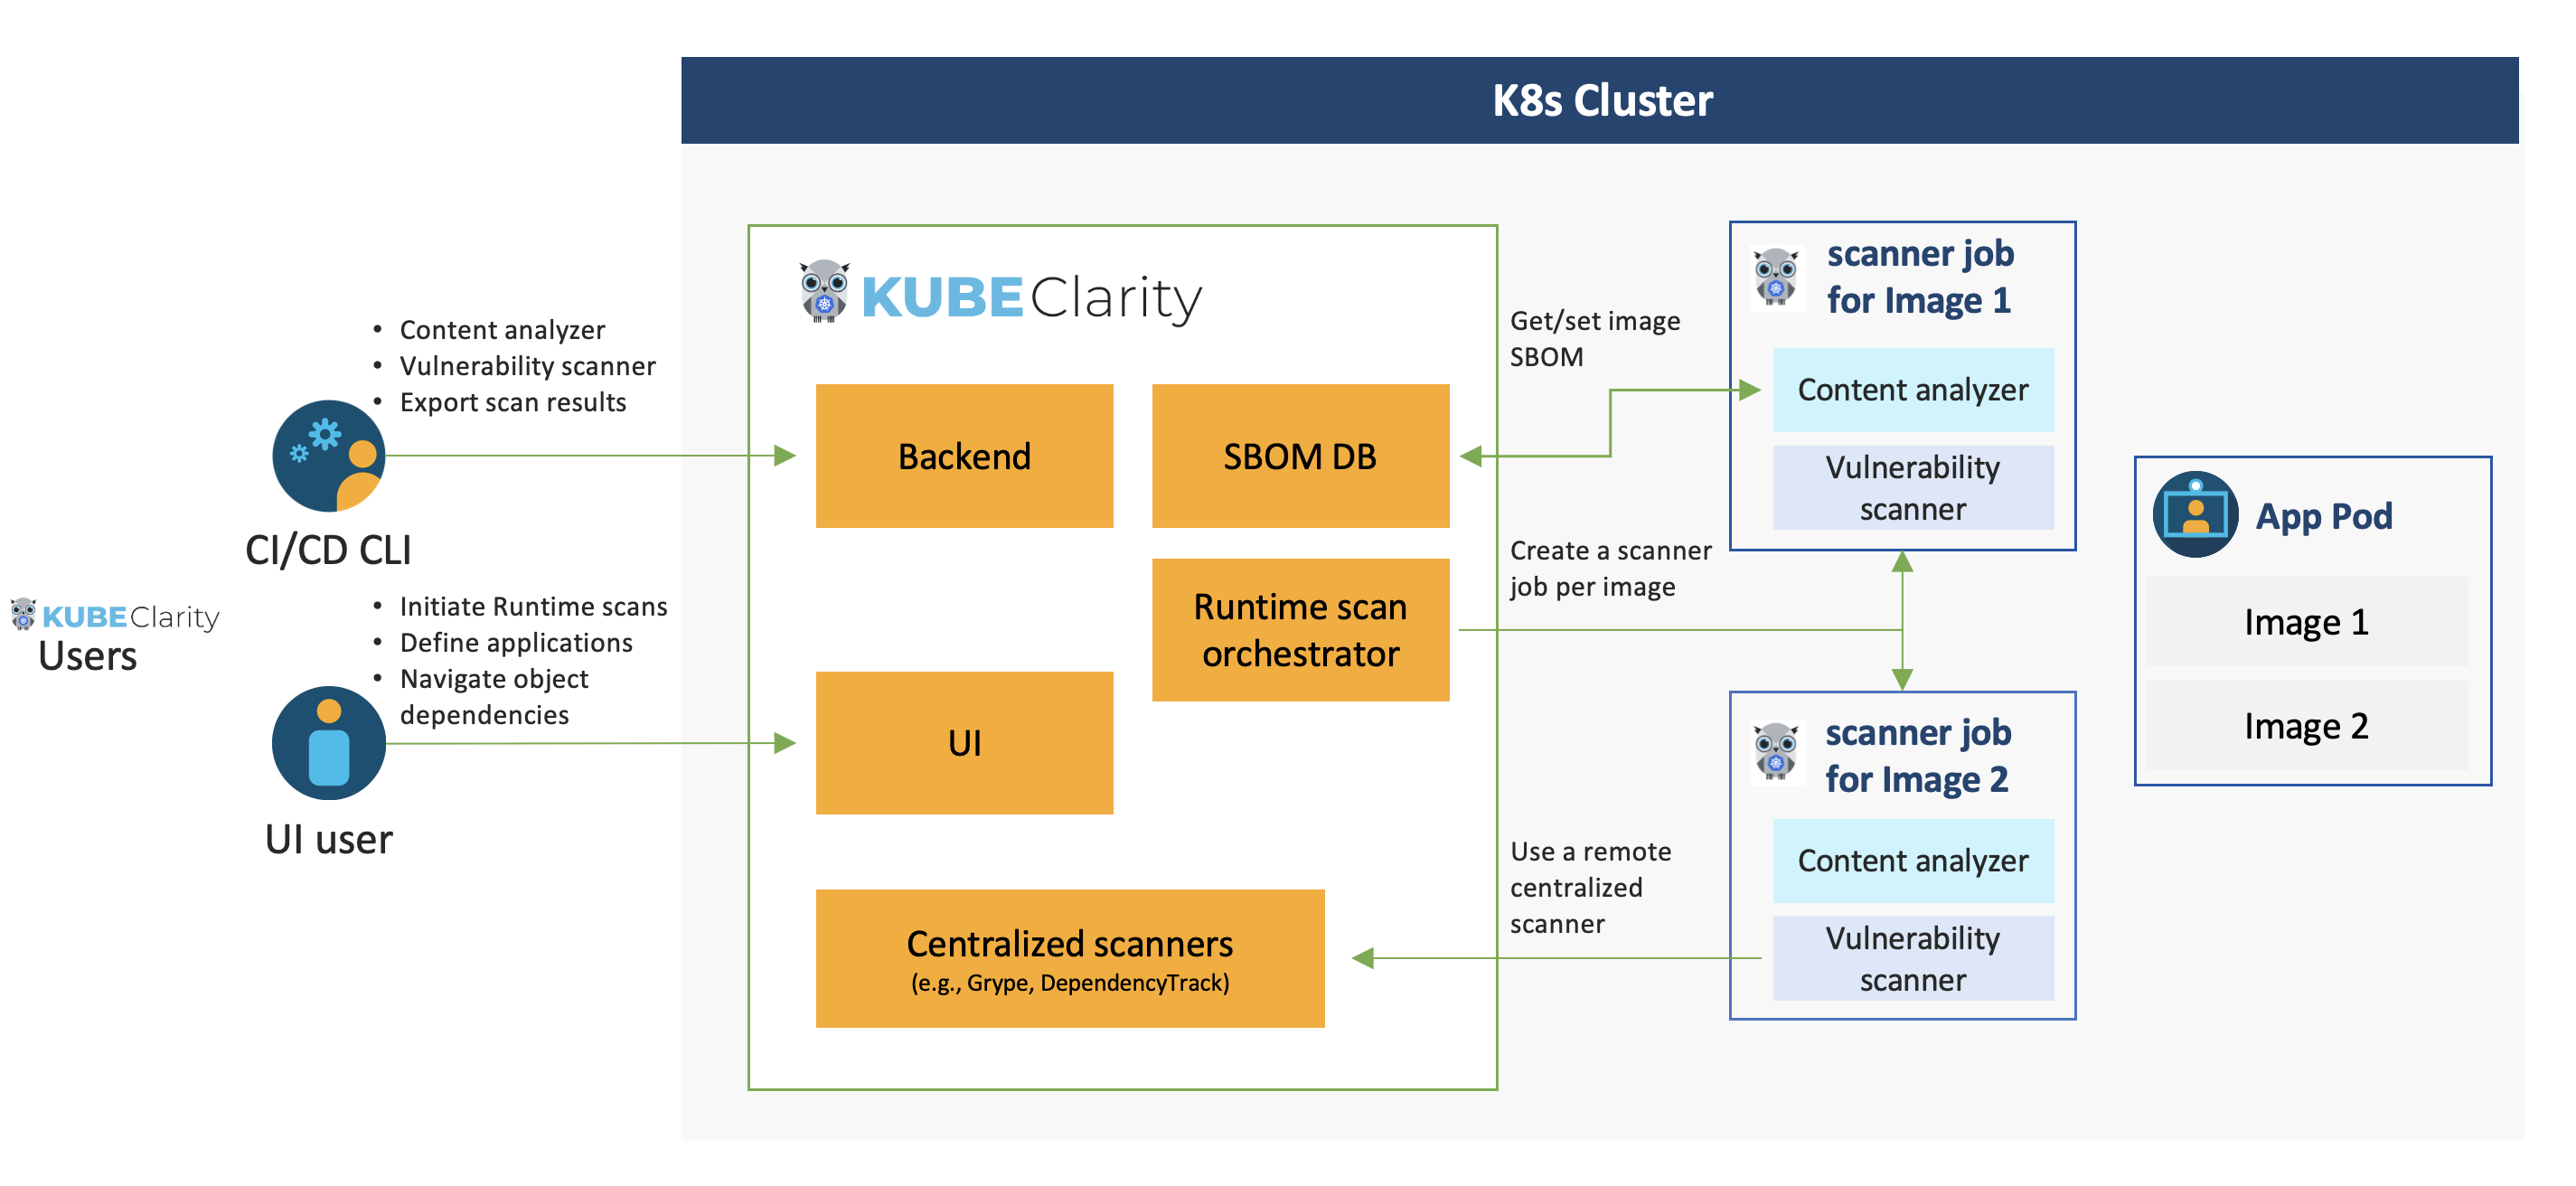
भेद्यता स्कैनिंग को 2 चरणों में अलग करें:
SBOM उत्पन्न करने के लिए सामग्री विश्लेषण
भेद्यताओं के लिए SBOM को स्कैन करें
एक प्लग करने योग्य बुनियादी ढांचा बनाएं:
एक साथ कई सामग्री विश्लेषक चलाएँ
एक साथ कई भेद्यता स्कैनर चलाएँ
KubeClarity CLI का उपयोग करके विभिन्न CI चरणों के बीच परिणामों को स्कैन और मर्ज करें
परिनियोजन के बाद खोजी गई भेद्यताओं का पता लगाने के लिए रनटाइम K8s स्कैन
ऑब्जेक्ट ट्री निर्भरताओं (एप्लिकेशन, संसाधन, पैकेज, भेद्यताएँ) को नेविगेट करने के लिए परिभाषित एप्लिकेशन के तहत स्कैन किए गए संसाधनों (इमेज/डायरेक्टरी) को समूहित करें
विशेषताएँ
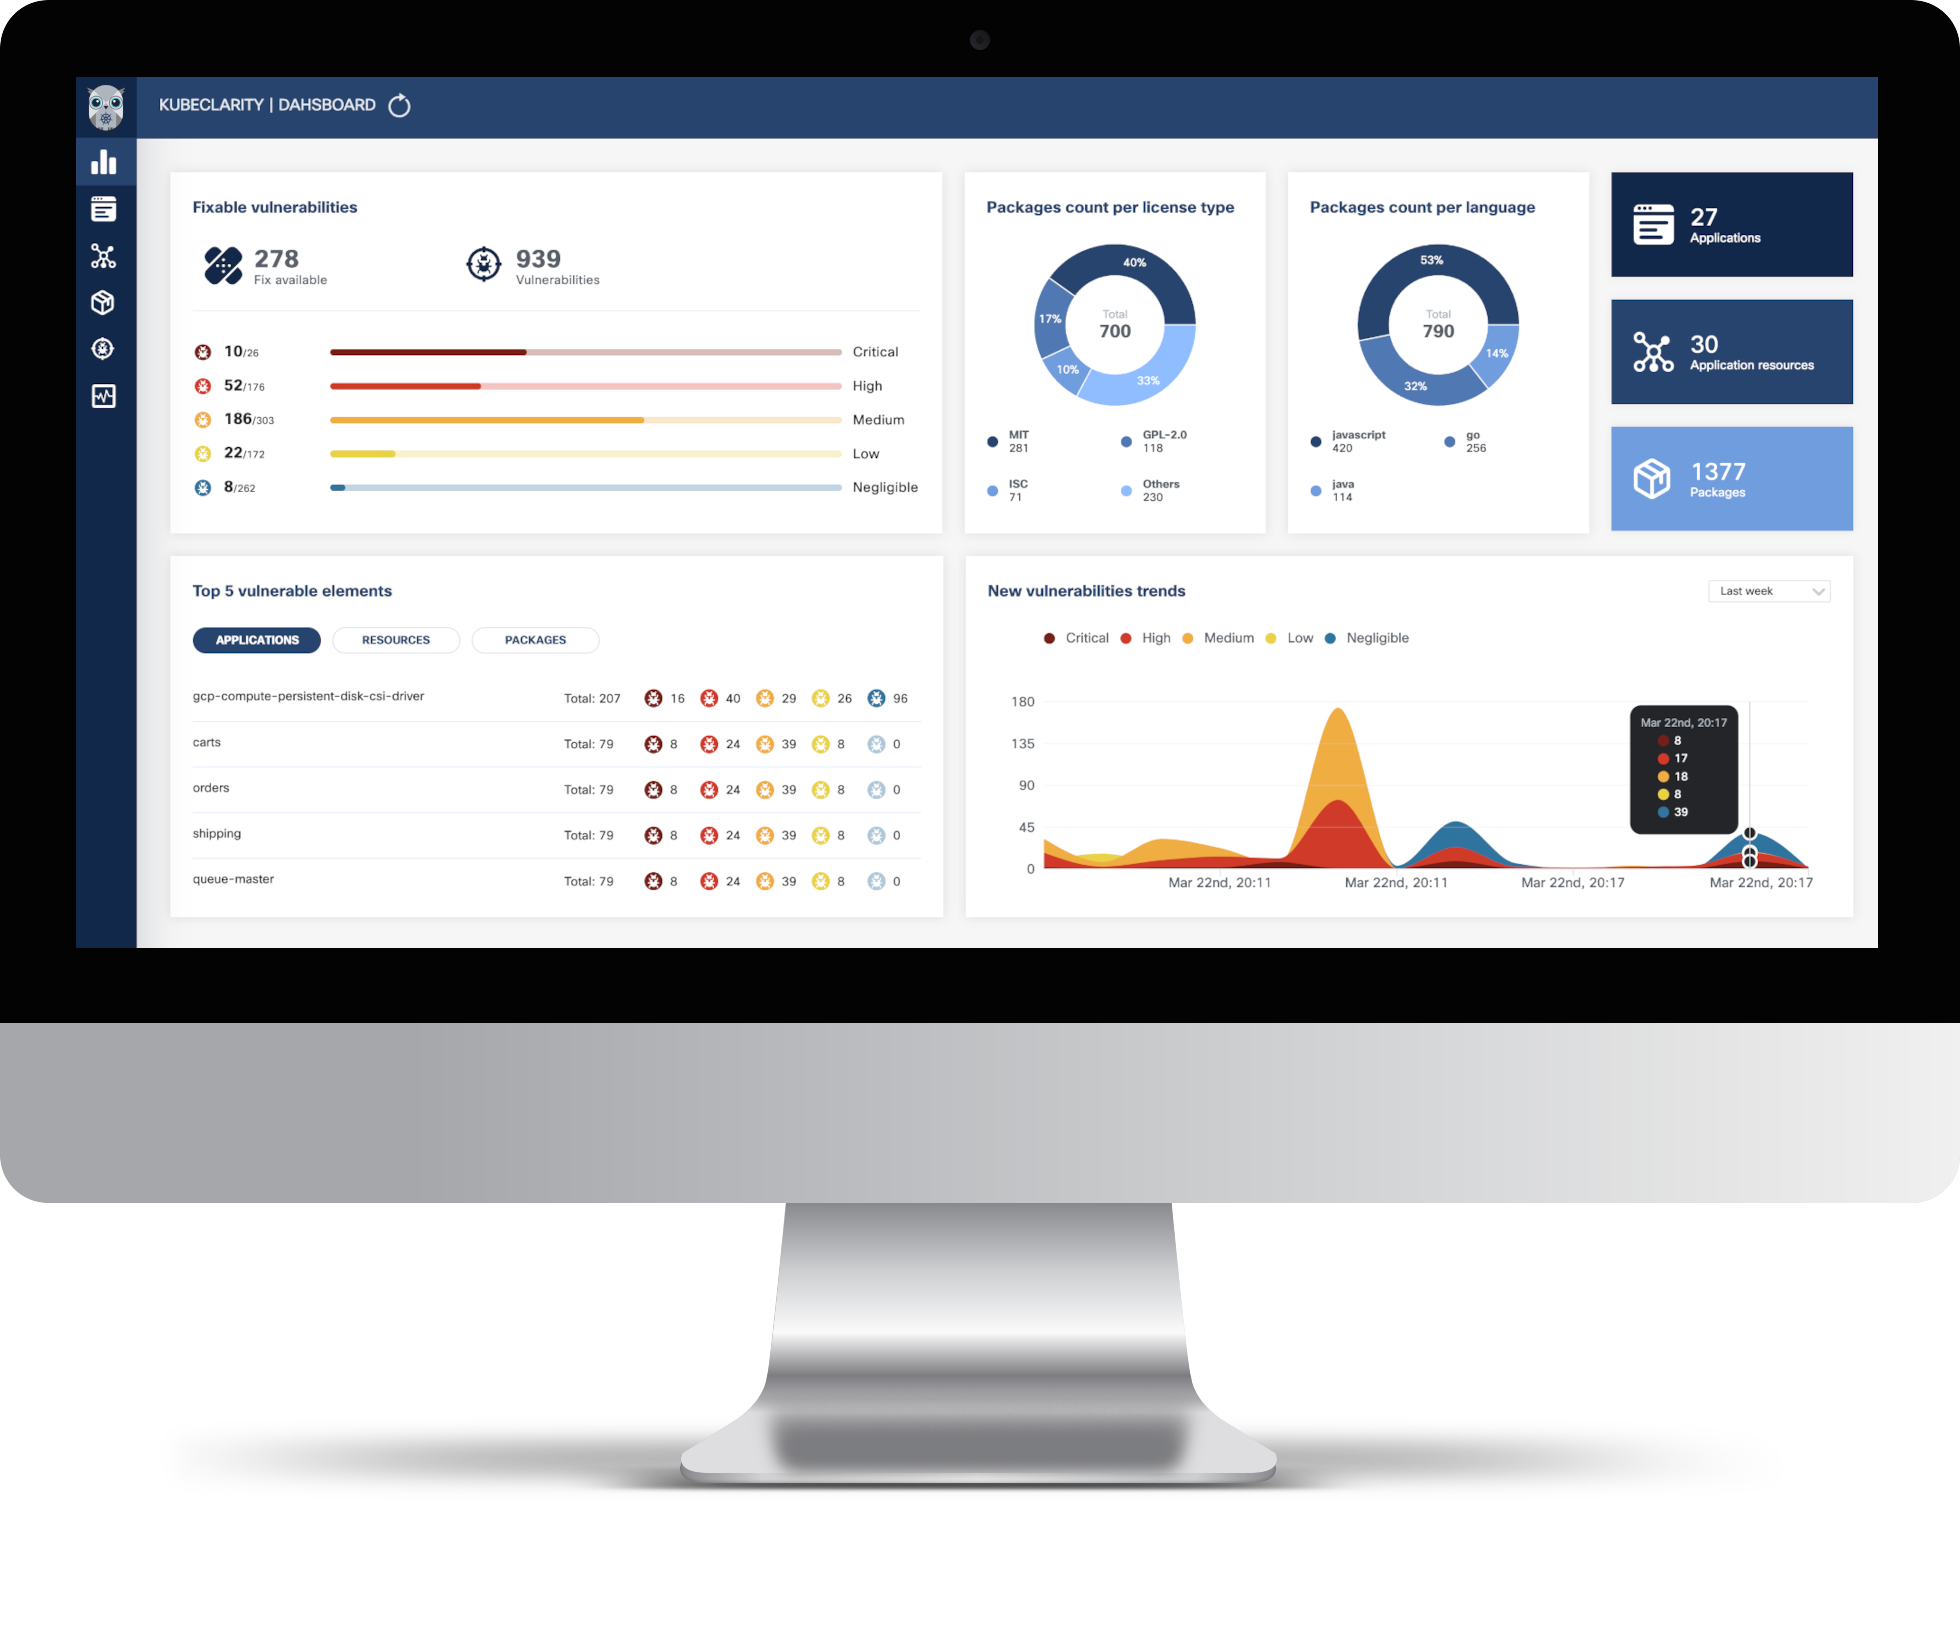
डैशबोर्ड
प्रति गंभीरता के अनुसार सुधार योग्य भेद्यताएँ
शीर्ष 5 सबसे कमजोर तत्व (एप्लिकेशन, संसाधन, पैकेज)
नई भेद्यताओं के रुझान
लाइसेंस प्रकार के अनुसार पैकेज गणना
प्रोग्रामिंग भाषा के अनुसार पैकेज गणना
सामान्य काउंटर
एप्लिकेशन
K8s रनटाइम में स्वचालित एप्लिकेशन पहचान
एप्लिकेशन बनाएं/संपादित करें/हटाएं
प्रति एप्लिकेशन, संबंधित पर नेविगेट करें:
संसाधन (इमेज/डायरेक्टरी)
पैकेज
भेद्यताएँ
संसाधनों द्वारा उपयोग किए जाने वाले लाइसेंस
एप्लिकेशन संसाधन (इमेज/डायरेक्टरी)
प्रति संसाधन, संबंधित पर नेविगेट करें:
एप्लिकेशन
पैकेज
भेद्यताएँ
पैकेज
प्रति पैकेज, संबंधित पर नेविगेट करें:
एप्लिकेशन
संसाधनों और पता लगाने वाले SBOM विश्लेषकों की लिंक करने योग्य सूची
भेद्यताएँ
भेद्यताएँ
प्रति भेद्यता, संबंधित पर नेविगेट करें:
एप्लिकेशन
संसाधन
पता लगाने वाले स्कैनरों की सूची
K8s रनटाइम स्कैन
मांग पर या निर्धारित स्कैनिंग
लक्ष्य नेमस्पेस का स्वचालित पता लगाना
प्रभावित तत्वों (एप्लिकेशन, संसाधन, पैकेज, भेद्यताएँ) के अनुसार स्कैन प्रगति और परिणाम नेविगेशन
CIS Docker बेंचमार्क
CLI (CI/CD)
कई एकीकृत सामग्री विश्लेषकों (Syft, cyclonedx-gomod) का उपयोग करके SBOM उत्पादन
कई एकीकृत स्कैनरों (Grype, Dependency-track) का उपयोग करके SBOM/इमेज/डायरेक्टरी भेद्यता स्कैनिंग
helm show values kubeclarity/kubeclarity > values.yaml
values.yaml में कॉन्फ़िगरेशन जांचें और आवश्यकता होने पर आवश्यक मान अपडेट करें। समर्थित SBOM जनरेटर और भेद्यता स्कैनर को सक्षम और कॉन्फ़िगर करने के लिए, कृपया Helm मानों में "vulnerability-scanner" अनुभाग के अंतर्गत "analyzer" और "scanner" कॉन्फ़िगरेशन देखें।
Helm के साथ KubeClarity तैनात करें ```shell
helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity
या OpenShift Restricted SCC संगत स्थापना के लिए: ```shell
helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity --set global.openShiftRestricted=true
--set kubeclarity-postgresql.securityContext.enabled=false --set kubeclarity-postgresql.containerSecurityContext.enabled=false
--set kubeclarity-postgresql.volumePermissions.enabled=true --set kubeclarity-postgresql.volumePermissions.securityContext.runAsUser="auto"
--set kubeclarity-postgresql.shmVolume.chmod.enabled=false
3. KubeClarity UI पर Port forward करें:   ```shell
kubectl port-forward -n kubeclarity svc/kubeclarity-kubeclarity 9999:8080
 openclarity/kubeclarity