 octoberfest7/enumprotections_bof
सिस्टम प्रोसेस, उनके सुरक्षा स्तर और अधिक की सूची बनाने के लिए एक BOF

यह BOF सिस्टम प्रोसेसेज़ को सूचीबद्ध करने और प्रत्येक की सुरक्षा स्तर की पहचान करने के लिए उपयोग किया जा सकता है। अतिरिक्त जानकारी, जैसे सेवा संबंध, उपयोगकर्ता, सत्र, और पथ, भी लौटाई जाती है। इस जानकारी का संयोजन SYSTEM स्तर के DLL हाईजैक के लिए अच्छे उम्मीदवारों की पहचान करने के लिए किया जा सकता है। आदर्श प्रोसेस निम्न होंगी:

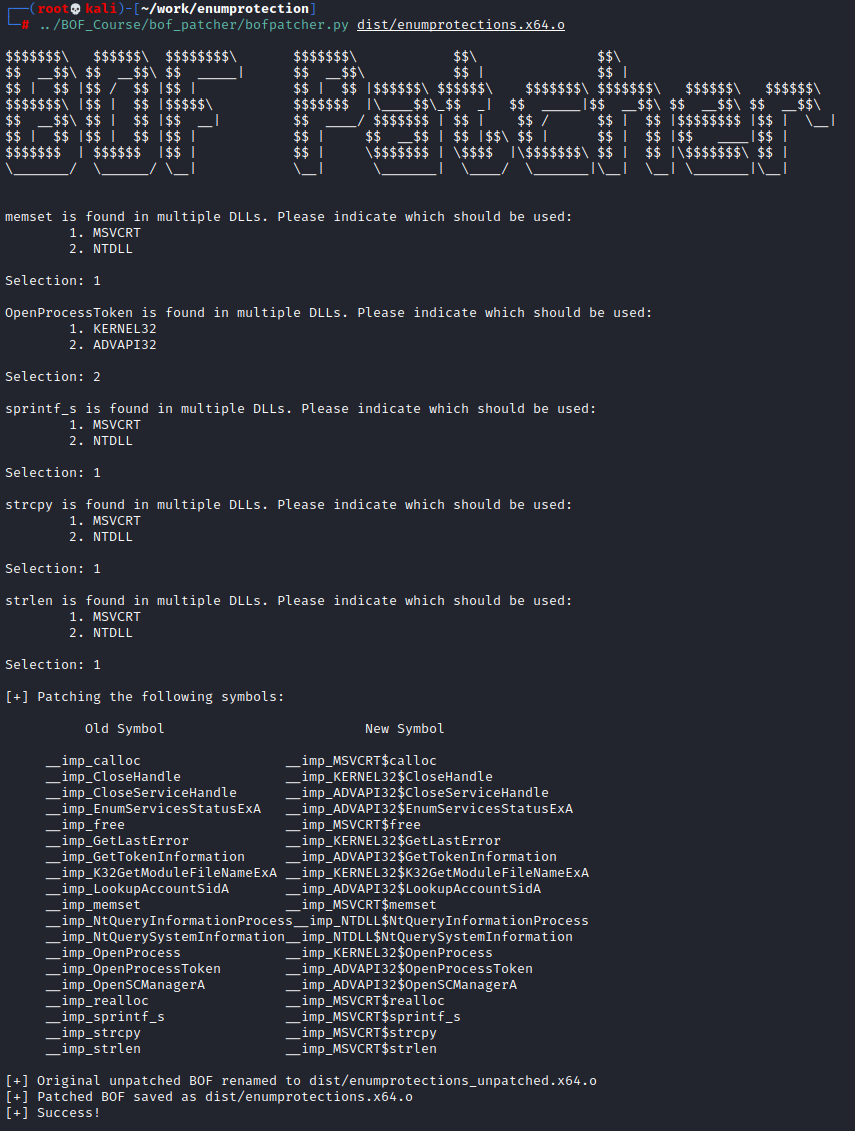
यह टूल सामान्य BOF API घोषणाओं (जैसे bofdefs.h फ़ाइल) के उपयोग के बिना लिखा गया था। जैसा कि Matt Ehrnschwender द्वारा इस ब्लॉग पोस्ट में बताया गया है, objcopy का उपयोग करके DLL$API प्रारूप के सही प्रतीकों को BOF में संकलन के बाद पैच करना संभव है। इस टूल का Makefile objcopy को कॉल करता है, जो उचित प्रतीक प्रतिस्थापनों वाली imports_enumprotectionsXX.txt फ़ाइल को टूल में पास करता है, जिससे BOF उपयोग योग्य बन जाता है।
मैंने BOFPatcher नामक एक टूल लिखा है जो इस प्रक्रिया को स्वचालित करता है। यह उपयोगकर्ताओं को सामान्य C के रूप में BOF लिखने की अनुमति देता है, बिना बोझिल API घोषणाओं की चिंता किए:
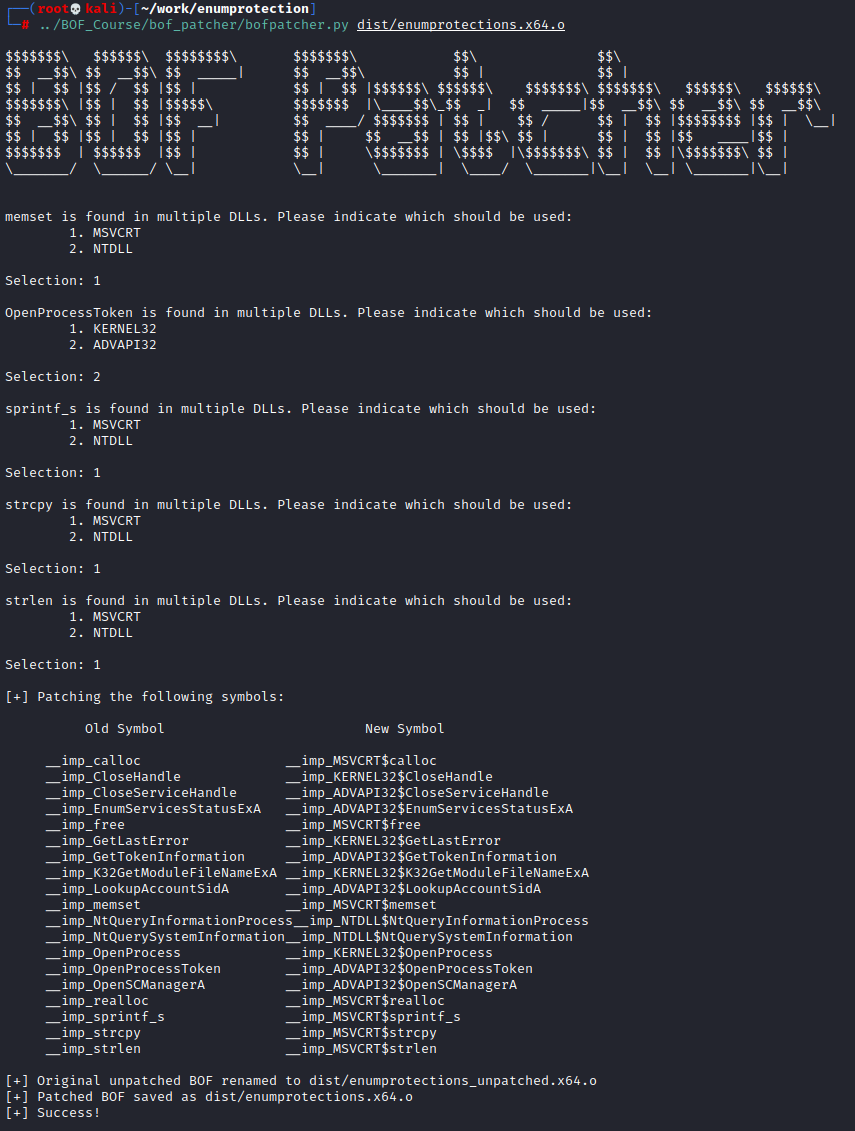
यह टूल उन लोगों के लिए उपलब्ध है जो मेरा BOF Development and Tradecraft पाठ्यक्रम खरीदते हैं।
धन्यवाद hasherezade को इस स्निपेट के लिए, साथ ही Gabriel Landau को NoFault के लिए।
साथ ही कई प्रतिभाशाली व्यक्तियों को शाउटआउट, जिनके काम को ChatGPT द्वारा स्क्रैप किया गया और मेरे द्वारा उपयोग किया गया।
