CVE-2024-2997 स्कैनर


अवलोकन
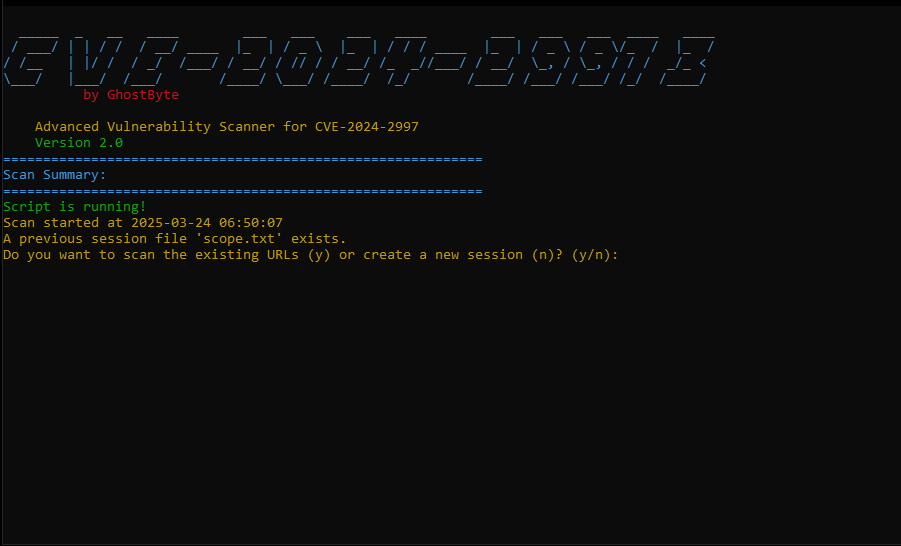
CVE-2024-2997 स्कैनर एक उन्नत भेद्यता स्कैनर है जिसे वेब अनुप्रयोगों में कमांड इंजेक्शन भेद्यता का पता लगाने के लिए डिज़ाइन किया गया है। यह टूल सुरक्षा पेशेवरों को उनके अनुप्रयोगों में संभावित सुरक्षा जोखिमों की पहचान करने में मदद करता है।
अस्वीकरण
यह टूल केवल शैक्षिक उद्देश्यों के लिए है। इसका उपयोग केवल उन अनुप्रयोगों पर करें जिनके आप स्वामी हैं या जिनके परीक्षण की अनुमति आपके पास है। लेखक इस टूल के किसी भी दुरुपयोग या इससे होने वाली क्षति के लिए जिम्मेदार नहीं है।
विशेषताएँ
- उच्च-प्रदर्शन स्कैनिंग: तेज़ स्कैनिंग के लिए मल्टी-थ्रेडिंग (20 थ्रेड तक) का उपयोग करता है
- व्यापक URL निर्माण: संभावित भेद्य URLs की एक विस्तृत श्रृंखला उत्पन्न करता है
- रीयल-टाइम प्रगति ट्रैकिंग: डायनामिक प्रोग्रेस बार के साथ स्कैन प्रगति दिखाता है
- विस्तृत रिपोर्टिंग: स्कैन परिणामों की टेक्स्ट और HTML दोनों रिपोर्ट उत्पन्न करता है
- भेद्यता वर्गीकरण: निष्कर्षों को विश्वास स्तर (निम्न, मध्यम, उच्च, गंभीर) के आधार पर वर्गीकृत करता है
- स्मार्ट डिटेक्शन: CVE-2024-2997 और समान भेद्यताओं दोनों की पहचान करता है
- बैच प्रोसेसिंग: सिस्टम ओवरलोड को रोकने के लिए URLs को बैचों में संसाधित करता है
- अनुकूलन योग्य सेटिंग्स: समायोज्य थ्रेड, टाइमआउट, देरी और बैच आकार
- डार्क-थीम वाली HTML रिपोर्ट: विस्तृत भेद्यता जानकारी के साथ पेशेवर, आधुनिक रिपोर्ट
- सत्र प्रबंधन: स्कैनिंग सत्रों को सहेजने और फिर से शुरू करने की क्षमता
स्थापना
- रिपॉजिटरी को क्लोन करें:
git clone https://github.com/lfillaz/CVE-2024-2997.git
cd CVE-2024-2997
- कमांड-लाइन विकल्पों के साथ स्क्रिप्ट चलाएँ:
python CVE-2024-2997.py -u http://example.com -v
- या इंटरैक्टिव रूप से चलाएँ और ऑन-स्क्रीन निर्देशों का पालन करें:
python CVE-2024-2997.py
कमांड-लाइन विकल्प
स्कैनर निम्नलिखित कमांड-लाइन विकल्पों का समर्थन करता है:
| विकल्प | विवरण |
|---|
-u, --url | स्कैन करने के लिए आधार URL |
-p, --proxy | प्रॉक्सी URL (जैसे, http://127.0.0.1:8080) |
-v, --verbose | वर्बोज़ मोड सक्षम करें |
-o, --output | भेद्य URLs के लिए आउटपुट फ़ाइल (डिफ़ॉल्ट: sus.txt) |
-d, --details | भेद्यता विवरण के लिए आउटपुट फ़ाइल (डिफ़ॉल्ट: vulnerable_details.txt) |
-s, --scan-delay | सेकंड में स्कैन देरी (डिफ़ॉल्ट: 0.1) |
-t, --threads | उपयोग करने के लिए थ्रेड की संख्या (डिफ़ॉल्ट: 20) |
-r, --resume | मौजूदा scope.txt से स्कैन फिर से शुरू करें |
--timeout | सेकंड में अनुरोध टाइमआउट (डिफ़ॉल्ट: 5) |
--user-agent | कस्टम User-Agent स्ट्रिंग |
--batch-size | प्रत्येक बैच में स्कैन करने के लिए URLs की संख्या (डिफ़ॉल्ट: 50) |
यह कैसे काम करता है
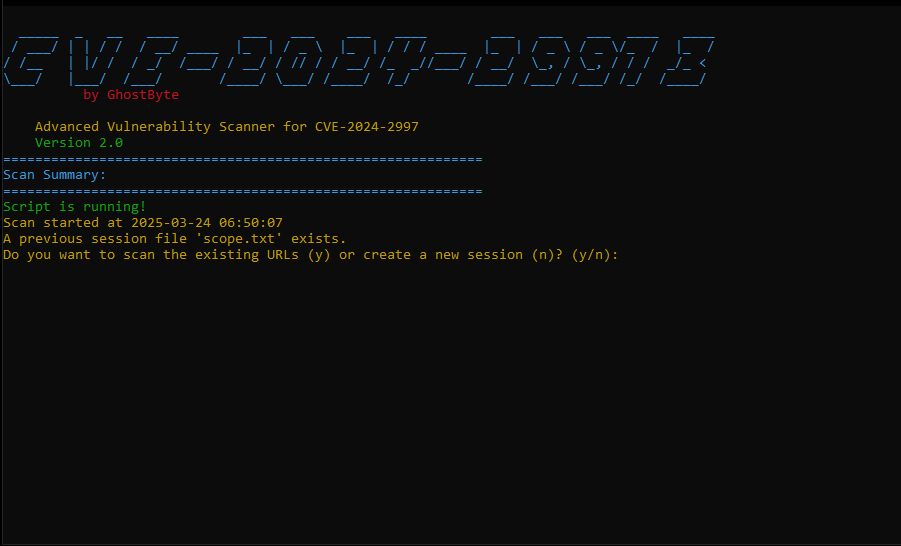
- स्क्रिप्ट एक ASCII आर्ट बैनर प्रिंट करती है और स्कैनिंग प्रक्रिया शुरू करती है।
- यह जाँचती है कि क्या पिछला सत्र फ़ाइल
scope.txt मौजूद है:
- यदि यह मौजूद है, तो उपयोगकर्ता पिछले सत्र के URLs को स्कैन करना जारी रखना या नया सत्र शुरू करना चुन सकता है।
- यदि यह मौजूद नहीं है, तो एक नया सत्र शुरू किया जाता है।
- उपयोगकर्ता आधार URL दर्ज करता है (या इसे कमांड-लाइन के माध्यम से प्रदान करता है)।
- स्क्रिप्ट आधार URL के आधार पर URLs की एक विस्तृत श्रृंखला उत्पन्न करती है, जिसमें शामिल हैं:
- एडमिन पथ
- API एंडपॉइंट
- प्रमाणीकरण पथ
- सामग्री प्रबंधन पथ
- सामान्य CMS पथ
- ज्ञात भेद्य पथ
- स्कैन एक रीयल-टाइम प्रोग्रेस बार के साथ शुरू होता है जो पूर्णता स्थिति दिखाता है।
- स्क्रिप्ट प्रत्येक URL को कमांड इंजेक्शन भेद्यता के लिए स्कैन करती है, परिणामों को रंग-कोडित प्रारूप में प्रदर्शित करती है:
- भेद्य URLs लाल रंग में विश्वास स्तर के साथ प्रदर्शित किए जाते हैं।
- सुरक्षित URLs हरे रंग में प्रदर्शित किए जाते हैं (जब वर्बोज़ मोड सक्षम हो)।
- स्कैनिंग के बाद, एक व्यापक HTML रिपोर्ट उत्पन्न की जाती है जिसमें:
- स्कैन सारांश आँकड़े
- विश्वास स्तरों के साथ भेद्यता विवरण
- भेद्यता गंभीरता के दृश्य संकेतक
- रिस्पॉन्सिव डार्क-थीम डिज़ाइन
परिणामों को समझना
स्कैनर भेद्यताओं को विश्वास स्तर के आधार पर वर्गीकृत करता है:
- गंभीर: कई पेलोड के साथ भेद्यता की पुष्टि हुई
- उच्च: भेद्यता के मजबूत संकेत मिले
- मध्यम: संभावित भेद्यता या समान समस्या का पता चला
- निम्न: कमजोर संकेत जिनकी आगे जाँच की आवश्यकता है
आउटपुट फ़ाइलें
- sus.txt: भेद्य URLs की सूची शामिल है
- vulnerable_details.txt: प्रत्येक भेद्यता के बारे में विस्तृत जानकारी शामिल है
- report.html: व्यापक स्कैन परिणामों के साथ इंटरैक्टिव HTML रिपोर्ट
- scope.txt: वर्तमान/पिछले सत्र के लिए सभी उत्पन्न URLs शामिल हैं
- response_*.txt: भेद्य एंडपॉइंट्स से कच्चे प्रतिसाद शामिल हैं (पुष्टि की गई भेद्यताओं के लिए)
समुदाय
अपडेट, सहायता और चर्चाओं के लिए हमारे Discord समुदाय से जुड़ें:
लाइसेंस
यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।
 o9-9/cve-2024-2997

