
 nxenon/h2spacex
HTTP/2 अंतिम फ़्रेम सिंक्रोनाइज़ेशन (जिसे सिंगल पैकेट अटैक भी कहा जाता है) Scapy + एक्सप्लॉइट टाइमिंग अटैक्स पर आधारित लो लेवल लाइब्रेरी / टूल

 H2SpaceX


Scapy पर आधारित HTTP/2 लो-लेवल लाइब्रेरी जिसका उपयोग Single Packet Attack (H2 पर Race Condition) के लिए किया जा सकता है
मैंने एक लेख लिखा और उसे InfoSec Write-ups पर प्रकाशित किया:
1.2.2
pyproject.toml and removed setup.py
[options] sections so package discovery is defined correctlydev extra (twine) that the old setup.py typo had droppedcheck_headers_lowercase=False (consistent with other request methods)tests/ (unit tests for header utilities) and CONTRIBUTING.md (build & release guide)1.2.1
निम्नलिखित में से कुछ कथन केवल विचार हैं और परीक्षण या कार्यान्वित नहीं किए गए हैं।
H2SpaceX Python 3 के साथ काम करता है (पसंदीदा: >=3.8.8)
pip install h2spacex
यदि आपको scapy की त्रुटियाँ मिलती हैं:
pip install --upgrade scapy
आप HTTP/2 TLS Connection को इम्पोर्ट कर सकते हैं और कनेक्शन सेट कर सकते हैं। कनेक्शन सेट करने के बाद, आप अन्य कार्य कर सकते हैं:
from h2spacex import H2OnTlsConnection

h2_conn = H2OnTlsConnection(
    hostname='http2.github.io',
    port_number=443,
    ssl_log_file_path="PATH_TO_SSL_KEYS.log"  # optional (if you want to log ssl keys to read the http/2 traffic in wireshark)
)

h2_conn.setup_connection()
...
अधिक उदाहरण Wiki Page में देखें
ऐसे उदाहरण देखें जिनमें कुछ Portswigger race condition उदाहरण शामिल हैं।
James Kettle ने टाइमिंग अटैक के लिए Black Hat 2024 में Single Packet Attack का एक उन्नत संस्करण प्रस्तुत किया:
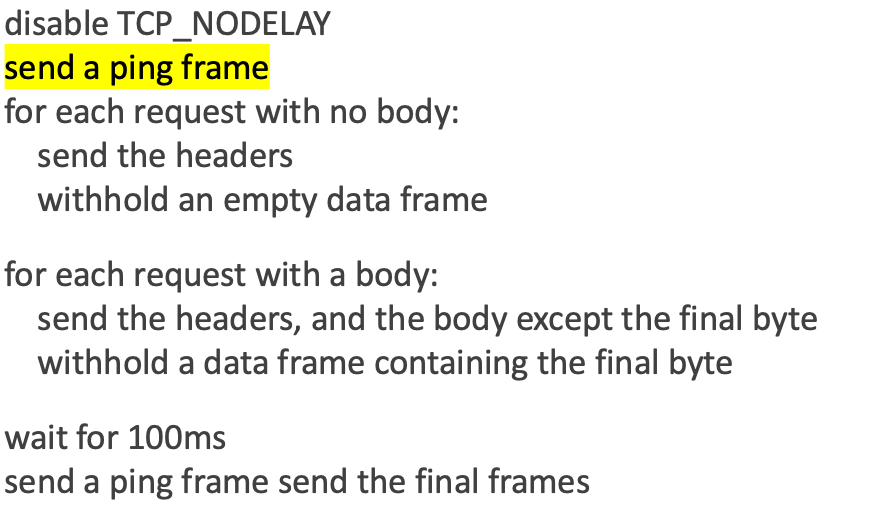
आप send_ping_frame() विधि का उपयोग करके इस विधि को आसानी से लागू कर सकते हैं।
यह Wiki और Parse Response (Threaded) + Response Times for Timing Attacks भाग देखें:
Improved Version of SPA Sample Exploit
मुझे पहले विकसित की गई एक लाइब्रेरी h2tinker से भी कुछ विचार मिले।
अंत में, सीधे मदद करने और कुछ अन्य तकनीकों की ओर इशारा करने के लिए James Kettle को फिर से धन्यवाद।
