

स्वायत्त AI एजेंट्स के लिए सैंडबॉक्स्ड रनटाइम, जिसमें फाइलसिस्टम, नेटवर्क और प्रोसेस बाधाओं को लागू करने वाली डिक्लेरेटिव YAML नीतियाँ, साथ ही एंडपॉइंट-बाउंड क्रेडेंशियल इंजेक्शन शामिल है।


OpenShell स्वायत्त AI एजेंट्स के लिए सुरक्षित, निजी रनटाइम है। यह सैंडबॉक्स्ड निष्पादन वातावरण प्रदान करता है जो आपके डेटा, क्रेडेंशियल्स और इन्फ्रास्ट्रक्चर की सुरक्षा करता है — घोषणात्मक YAML नीतियों द्वारा शासित जो अनधिकृत फ़ाइल एक्सेस, डेटा एक्सफ़िल्ट्रेशन और अनियंत्रित नेटवर्क गतिविधि को रोकती हैं।
OpenShell एजेंट-फर्स्ट के आधार पर बनाया गया है। यह OpenShell के उपयोग और संचालन के लिए सार्वजनिक एजेंट स्किल्स के साथ आता है, साथ ही योगदानकर्ताओं और मेंटेनर्स के लिए अलग रिपॉज़िटरी-अवेयर वर्कफ़्लो भी प्रदान करता है।
बाइनरी (अनुशंसित):```bash curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
इंस्टॉलर डिफ़ॉल्ट रूप से नवीनतम स्थिर रिलीज़ इंस्टॉल करता है। किसी विशिष्ट संस्करण को इंस्टॉल करने के लिए, `OPENSHELL_VERSION` सेट करें। एक [`dev` रिलीज़](https://github.com/NVIDIA/OpenShell/releases/tag/dev) भी उपलब्ध है जो `main` पर नवीनतम कमिट को ट्रैक करती है।

PyPI पर `openshell` पैकेज केवल Python SDK प्रदान करता है। यह `openshell` CLI को इंस्टॉल नहीं करता है। [uv](https://docs.astral.sh/uv/) के साथ किसी Python प्रोजेक्ट में SDK जोड़ें:```bash
uv add openshell
Helm chart:
प्रायोगिक — Kubernetes परिनियोजन पथ सक्रिय विकास के अधीन है। अपरिष्कृत किनारों और ब्रेकिंग परिवर्तनों की अपेक्षा करें।
GHCR पर प्रकाशित OCI चार्ट से OpenShell गेटवे को Kubernetes क्लस्टर में परिनियोजित करें:```bash helm install openshell oci://ghcr.io/nvidia/openshell/helm-chart
विकल्पों, dev टैग परंपराओं और कॉन्फ़िगरेशन के लिए [`deploy/helm/openshell/README.md`](https://github.com/nvidia/openshell/blob/main/deploy/helm/openshell/README.md) देखें।

OpenShift पर OpenShell को डिप्लॉय करने के लिए, [`deploy/helm/openshell/README.md#install-on-openshift`](https://github.com/nvidia/openshell/blob/main/deploy/helm/openshell/README.md#install-on-openshift) देखें।

### एक सैंडबॉक्स बनाएँ```bash
openshell sandbox create -- claude  # or opencode, codex, copilot
सैंडबॉक्स कंटेनर में डिफ़ॉल्ट रूप से निम्नलिखित टूल्स शामिल होते हैं:
अधिक जानकारी के लिए देखें https://github.com/NVIDIA/OpenShell-Community/tree/main/sandboxes/base.
प्रत्येक सैंडबॉक्स न्यूनतम आउटबाउंड एक्सेस के साथ शुरू होता है। आप एक संक्षिप्त YAML नीति के साथ अतिरिक्त एक्सेस खोलते हैं जिसे प्रॉक्सी HTTP मेथड और पाथ स्तर पर लागू करता है, बिना कुछ भी रीस्टार्ट किए।```bash
openshell sandbox create
sandbox$ curl -sS https://api.github.com/zen curl: (56) Received HTTP code 403 from proxy after CONNECT
sandbox$ exit openshell policy set demo --policy examples/sandbox-policy-quickstart/policy.yaml --wait
openshell sandbox connect demo sandbox$ curl -sS https://api.github.com/zen Anything added dilutes everything else.
sandbox$ curl -sS -X POST https://api.github.com/repos/octocat/hello-world/issues -d '{"title":"oops"}' {"error":"policy_denied","detail":"POST /repos/octocat/hello-world/issues not permitted by policy"}
पूरा walkthrough [यहाँ देखें](https://github.com/nvidia/openshell/blob/main/examples/sandbox-policy-quickstart) या स्वचालित demo चलाएँ:```bash
bash examples/sandbox-policy-quickstart/demo.sh
OpenShell प्रत्येक सैंडबॉक्स को नीति-प्रवर्तित एग्रेस रूटिंग के साथ उसके स्वयं के कंटेनर में अलग करता है। एक हल्का गेटवे सैंडबॉक्स जीवनचक्र का समन्वय करता है, और प्रत्येक आउटबाउंड कनेक्शन को नीति इंजन द्वारा इंटरसेप्ट किया जाता है, जो तीन में से एक कार्य करता है:
| घटक | भूमिका |
|---|---|
OpenShell एक गेटवे कंट्रोल प्लेन चलाता है जो कॉन्फ़िगर किए गए कंप्यूट ड्राइवर के माध्यम से सैंडबॉक्स जीवनचक्र का प्रबंधन करता है। समर्थित कंप्यूट प्लेटफ़ॉर्म में Docker, Podman, MicroVM, और Kubernetes शामिल हैं।
OpenShell चार नीति डोमेनों में गहराई से रक्षा लागू करता है:
नीतियाँ डिक्लेरेटिव YAML फ़ाइलें हैं। स्थिर अनुभाग (फाइलसिस्टम, प्रक्रिया) निर्माण पर लॉक होते हैं; नेटवर्क नीति और प्रदाता अटैचमेंट चल रहे सैंडबॉक्स पर अपडेट किए जा सकते हैं।
एजेंट्स को क्रेडेंशियल्स की आवश्यकता होती है — API कुंजियाँ, टोकन, सेवा खाते। OpenShell इन्हें प्रदाताओं के रूप में प्रबंधित करता है: नामित क्रेडेंशियल बंडल जो निर्माण के समय सैंडबॉक्स में इंजेक्ट किए जाते हैं। CLI मान्यता प्राप्त एजेंट्स (Claude, Codex, OpenCode, Copilot) के लिए आपके शेल वातावरण से क्रेडेंशियल्स को स्वतः खोज लेता है, या आप openshell provider create के साथ स्पष्ट रूप से प्रदाता बना सकते हैं। क्रेडेंशियल्स कभी भी सैंडबॉक्स फाइलसिस्टम में लीक नहीं होते; वे रनटाइम पर पर्यावरण चर के रूप में इंजेक्ट किए जाते हैं।
इन्फरेंस एक्सेस उसी प्रदाता वर्कफ़्लो का उपयोग करता है। एक इन्फरेंस-सक्षम प्रदाता को सैंडबॉक्स से अटैच करें, प्रदाता के मूल एंडपॉइंट को कॉल करें, और क्लाइंट में मॉडल चुनें। प्रदाता प्रोफ़ाइल एंडपॉइंट नीति में योगदान करते हैं और क्रेडेंशियल प्लेसहोल्डर्स को अधिकृत गंतव्य से बांधते हैं।
प्रायोगिक — GPU पासथ्रू समर्थित होस्ट्स पर काम करता है लेकिन सक्रिय विकास के अधीन है। खुरदुरे किनारों और ब्रेकिंग परिवर्तनों की अपेक्षा करें।
OpenShell स्थानीय इन्फरेंस, फाइन-ट्यूनिंग, या किसी भी GPU वर्कलोड के लिए होस्ट GPUs को सैंडबॉक्स में पास कर सकता है। सैंडबॉक्स बनाते समय --gpu जोड़ें:```bash
openshell sandbox create --gpu --from [gpu-enabled-sandbox] -- claude
Docker-समर्थित GPU सैंडबॉक्स उपलब्ध होने पर स्वतः CDI चुनते हैं और अन्यथा Docker के NVIDIA GPU अनुरोध पथ (`--gpus all`) पर वापस आ जाते हैं।

**आवश्यकताएँ:** होस्ट पर NVIDIA ड्राइवर और [NVIDIA Container Toolkit](https://docs.nvidia.com/datacenter/cloud-native/container-toolkit/latest/install-guide.html) स्थापित होने चाहिए। सैंडबॉक्स इमेज में स्वयं आपके वर्कलोड के लिए उपयुक्त GPU ड्राइवर और लाइब्रेरी शामिल होनी चाहिए — डिफ़ॉल्ट `base` इमेज में ये शामिल नहीं हैं। GPU समर्थन के साथ कस्टम सैंडबॉक्स इमेज बनाने के लिए [BYOC उदाहरण](https://github.com/NVIDIA/OpenShell/tree/main/examples/bring-your-own-container) देखें।

## समर्थित एजेंट

| एजेंट                                                         | स्रोत                                                                           | नोट्स                                                                         |
| ------------------------------------------------------------- | -------------------------------------------------------------------------------- | ----------------------------------------------------------------------------- |
| [Claude Code](https://docs.anthropic.com/en/docs/claude-code) | [`base`](https://github.com/NVIDIA/OpenShell-Community/tree/main/sandboxes/base) | बिना किसी सेटअप के काम करता है। प्रोवाइडर `ANTHROPIC_API_KEY` का उपयोग करता है।                      |
| [OpenCode](https://opencode.ai/)                              | [`base`](https://github.com/NVIDIA/OpenShell-Community/tree/main/sandboxes/base) | बिना किसी सेटअप के काम करता है। प्रोवाइडर `OPENAI_API_KEY` या `OPENROUTER_API_KEY` का उपयोग करता है। |
| [Codex](https://developers.openai.com/codex)                  | [`base`](https://github.com/NVIDIA/OpenShell-Community/tree/main/sandboxes/base) | बिना किसी सेटअप के काम करता है। प्रोवाइडर `OPENAI_API_KEY` का उपयोग करता है।                         |
| [GitHub Copilot CLI](https://docs.github.com/en/copilot/github-copilot-in-the-cli) | [`base`](https://github.com/NVIDIA/OpenShell-Community/tree/main/sandboxes/base) | बिना किसी सेटअप के काम करता है। प्रोवाइडर `GITHUB_TOKEN` या `COPILOT_GITHUB_TOKEN` का उपयोग करता है। |
| [OpenClaw](https://openclaw.ai/)                 | [NemoClaw](https://github.com/NVIDIA/NemoClaw)                                   | NemoClaw ब्लूप्रिंट के साथ NVIDIA OpenShell के अंदर OpenClaw को अधिक सुरक्षित रूप से चलाएँ।       |
| [Hermes Agent](https://github.com/NousResearch/hermes-agent)   | [NemoClaw](https://github.com/NVIDIA/NemoClaw)                                   | NemoClaw ब्लूप्रिंट के साथ NVIDIA OpenShell के अंदर Hermes Agent को अधिक सुरक्षित रूप से चलाएँ।   |
| [Ollama](https://ollama.com/)                                 | [Community](https://github.com/NVIDIA/OpenShell-Community)                       | `openshell sandbox create --from ollama` के साथ लॉन्च करें।                         |
| [Pi](https://pi.dev/)                                 | [Community](https://github.com/NVIDIA/OpenShell-Community)                       | `openshell sandbox create --from pi` के साथ लॉन्च करें।                         |

## मुख्य कमांड

| कमांड                                                    | विवरण                                     |
| ---------------------------------------------------------- | ----------------------------------------------- |
| `openshell sandbox create -- <agent>`                      | एक सैंडबॉक्स बनाएँ और एक एजेंट लॉन्च करें।           |
| `openshell sandbox connect [name]`                         | चल रहे सैंडबॉक्स में SSH करें।                     |
| `openshell sandbox list`                                   | सभी सैंडबॉक्स की सूची बनाएँ।                             |
| `openshell provider create --type [type] --from-existing`  | env वेरिएबल्स से एक क्रेडेंशियल प्रोवाइडर बनाएँ।     |
| `openshell sandbox provider attach <sandbox> <provider>`   | चल रहे सैंडबॉक्स में एक प्रोवाइडर संलग्न करें।         |
| `openshell policy set <name> --policy file.yaml`           | चल रहे सैंडबॉक्स पर एक नीति लागू या अपडेट करें।  |
| `openshell policy get <name>`                              | सक्रिय नीति दिखाएँ।                         |
| `openshell logs [name] --tail`                             | सैंडबॉक्स लॉग स्ट्रीम करें।                            |
| `openshell term`                                           | डिबगिंग के लिए रीयल-टाइम टर्मिनल UI लॉन्च करें। |

कमांड गाइड, ट्यूटोरियल और संदर्भ सामग्री के लिए [पूर्ण दस्तावेज़ीकरण](https://docs.nvidia.com/openshell/latest) देखें।

## टर्मिनल UI

OpenShell में गेटवे, सैंडबॉक्स और प्रोवाइडर की निगरानी के लिए एक रीयल-टाइम टर्मिनल डैशबोर्ड शामिल है — जो [k9s](https://k9scli.io/) से प्रेरित है।```bash
openshell term
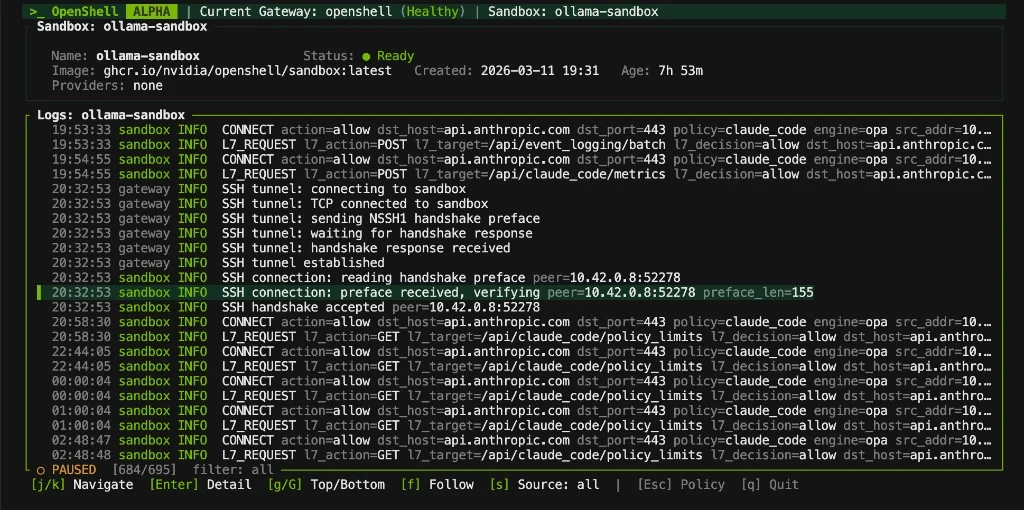
TUI आपको अपने गेटवे और सैंडबॉक्स का लाइव, कीबोर्ड-संचालित दृश्य प्रदान करता है। पैनल बदलने के लिए Tab से नेविगेट करें, सूचियों में आगे बढ़ने के लिए j/k, चयन करने के लिए Enter, और कमांड मोड के लिए : का उपयोग करें। गेटवे स्वास्थ्य और सैंडबॉक्स स्थिति हर दो सेकंड में स्वतः रीफ़्रेश होती है।
OpenShell Community कैटलॉग या किसी कंटेनर इमेज से सैंडबॉक्स बनाने के लिए --from का उपयोग करें:```bash
openshell sandbox create --from gemini # community catalog
docker build -t my-sandbox:latest ./my-sandbox-dir # Docker gateway
openshell sandbox create --from my-sandbox:latest # Docker built image
podman build -t localhost/my-sandbox:latest ./my-sandbox-dir # Podman gateway
openshell sandbox create --from localhost/my-sandbox:latest # Podman built image
openshell sandbox create --from registry.io/img:v1 # container image
जिस कंटेनर इंजन का उपयोग आपका स्थानीय गेटवे करता है, उसी से बिल्ड करें। रिमोट गेटवे के लिए, इमेज को ऐसी रजिस्ट्री में पुश करें जहाँ से गेटवे उसे पुल कर सके।

विवरण के लिए [OpenShell Community](https://github.com/NVIDIA/OpenShell-Community) कैटलॉग और [BYOC उदाहरण](https://github.com/NVIDIA/OpenShell/tree/main/examples/bring-your-own-container) देखें।

## अपने एजेंट के साथ OpenShell का उपयोग करें

OpenShell उपयोगकर्ताओं और ऑपरेटरों के लिए चार पोर्टेबल स्किल्स प्रदान करता है: CLI वर्कफ़्लो (`openshell-cli`), गेटवे समस्या-निवारण (`debug-openshell-cluster`), इन्फ़रेंस समस्या-निवारण (`debug-inference`), और पॉलिसी जनरेशन (`generate-sandbox-policy`)। इन्हें Agent Skills CLI से इंस्टॉल करें:```bash
npx skills add NVIDIA/OpenShell
ये सार्वजनिक, इंस्टॉल-योग्य skills skills/ में रहते हैं और इंस्टॉल किए गए CLI help तथा प्रकाशित दस्तावेज़ीकरण को अपने सत्य के स्रोत के रूप में उपयोग करते हैं। इन्हें OpenShell source checkout की आवश्यकता नहीं होती।
OpenShell का विकास उन्हीं एजेंट-संचालित workflows का उपयोग करके किया जाता है जिन्हें यह सक्षम बनाता है। Contributor और maintainer skills अलग से .agents/skills/ में रहते हैं; वे OpenShell repository पर काम को स्वचालित करते हैं और जब उपयोगकर्ता सार्वजनिक skills इंस्टॉल करते हैं तो शामिल नहीं होते:
create-spike के साथ किसी समस्या की जाँच करें; कोई मानव इसे state:accepted या roadmap placement के साथ स्वीकार करता है, या अस्वीकार करता है। स्वीकृत कार्य मानव-स्वामित्व वाला रह सकता है या वैकल्पिक, मानव-नियंत्रित agent:* planning और implementation workflow में प्रवेश कर सकता है।triage-issue के साथ किया जाता है। एजेंट्स तकनीकी वैधता और प्रभाव स्थापित करते हैं; मानव तय करते हैं कि परियोजना को कार्रवाई करनी चाहिए या नहीं और कार्य roadmap पर कहाँ स्थित है।review-security-issue एक severity assessment और remediation plan तैयार करता है। fix-security-issue इसे लागू करता है।sync-agent-infra, update-docs-from-commits, और अन्य आंतरिक workflows कोड, दस्तावेज़ीकरण, और agent infrastructure को सुसंगत रखते हैं।Agent implementation मानव-निर्देशित है: कोई उपयोगकर्ता सीधे किसी phase का अनुरोध कर सकता है, या maintainers planning और implementation को queue और approve करने के लिए वैकल्पिक agent:* workflow का उपयोग कर सकते हैं। पूर्ण workflow chain दस्तावेज़ीकरण के लिए AGENTS.md देखें।
npx skills add NVIDIA/OpenShell के साथ सार्वजनिक OpenShell skills इंस्टॉल करेंrfc label के साथ ट्रैक किए गए RFC proposalsOpenShell agent-first तरीके से बनाया गया है। Issues में एक user story, problem statement, impact, और acceptance criteria शामिल होना चाहिए। Impact को वर्तमान व्यवहार के परिणामों और यह समझाना चाहिए कि मौजूदा workarounds अपर्याप्त क्यों हैं। Feature requests के लिए workflow-level proposed design और alternatives भी आवश्यक हैं; bug reports में reproduction steps, environment details, और relevant logs जोड़े जाते हैं। एक बार जब कार्य परियोजना workflow या सीधे अनुरोध के माध्यम से अधिकृत हो जाता है, तो contributors को वर्तमान कोड और व्यवहार की जाँच करने, परिवर्तन लागू करने, और उसका सत्यापन करने के लिए .agents/skills/ में skills का उपयोग करना चाहिए। यदि किसी issue में पहले के diagnostics शामिल हैं, तो उन पर भरोसा करने के बजाय उन्हें सत्यापित करें। पूर्ण agent skills table, contribution workflow, और development setup के लिए CONTRIBUTING.md देखें।
OpenShell developers के लिए परियोजना को बेहतर बनाने में मदद करने के लिए anonymous telemetry एकत्र करता है। इस डेटा का उपयोग व्यक्तिगत उपयोगकर्ता व्यवहार को ट्रैक करने के लिए नहीं किया जाता। यह हमें sandbox, provider, और policy workflows के aggregate उपयोग को समझने में मदद करता है ताकि हम product improvements को प्राथमिकता दे सकें और community के साथ usage trends साझा कर सकें।
Gateway deployment पर OPENSHELL_TELEMETRY_ENABLED=false सेट करके runtime पर telemetry अक्षम करें। Helm installs के लिए, server.telemetryEnabled=false सेट करें। OpenShell इस deployment setting को sandbox supervisor environments में propagate करता है ताकि sandbox-side telemetry collection भी अक्षम हो जाए।
आप telemetry को पूरी तरह से compile out भी कर सकते हैं। Telemetry support एक default-on telemetry Cargo feature है, और इसे रखने वाला प्रत्येक crate एक defaults-without-telemetry alias भी परिभाषित करता है जो अन्य सभी default features को कवर करता है। --no-default-features --features defaults-without-telemetry के साथ telemetry-free artifacts build करें:```shell
cargo build --release -p openshell-gateway --no-default-features --features defaults-without-telemetry
cargo build --release -p openshell-sandbox --no-default-features --features defaults-without-telemetry
cargo build --release -p openshell-driver-vm --no-default-features --features defaults-without-telemetry
परिणामी बाइनरी में कोई टेलीमेट्री एंडपॉइंट, कोई टेलीमेट्री HTTP क्लाइंट, और कोई एमिशन कोड नहीं होता है। टेलीमेट्री के कंपाइल से बाहर होने पर, गेटवे कुछ भी एमिट नहीं करता है और अपने द्वारा लॉन्च किए गए सैंडबॉक्स को टेलीमेट्री अक्षम होने की सूचना देता है। Cargo के पास किसी एक डिफ़ॉल्ट फ़ीचर को घटाने का कोई तरीका नहीं है, इसलिए `defaults-without-telemetry` को `--no-default-features` के साथ जोड़ा जाना चाहिए; इसे अकेले पास करने पर डिफ़ॉल्ट यथावत रहते हैं और बिल्ड विफल हो जाता है, बजाय ऐसी बाइनरी बनाने के जो अभी भी एमिट करती हो।

गेटवे अपने अंतर्निहित कंप्यूट ड्राइवरों के लिए अलग-अलग Cargo फ़ीचर भी उजागर करता है: `compute-driver-kubernetes`, `compute-driver-docker`, `compute-driver-podman`, `compute-driver-vm`, और `compute-driver-mxc`। डिफ़ॉल्ट फ़ीचर सेट को अक्षम करें, फिर केवल लक्ष्य बाइनरी द्वारा आवश्यक ड्राइवर और टेलीमेट्री मोड सक्षम करें। उदाहरण के लिए:```shell
# Docker only, with telemetry support.
cargo build --release -p openshell-gateway --no-default-features --features telemetry,compute-driver-docker

# Docker and VM only, with telemetry compiled out.
cargo build --release -p openshell-gateway --no-default-features --features compute-driver-docker,compute-driver-vm

# Windows MXC only, with telemetry support and bundled Z3.
cargo build --release -p openshell-gateway --no-default-features --features telemetry,compute-driver-mxc,bundled-z3
नियमित बिल्ड अपने प्लेटफ़ॉर्म ड्राइवर सेट को डिफ़ॉल्ट in-tree-compute-drivers संगतता सुविधा के माध्यम से बनाए रखते हैं। Windows पर, compute-driver-mxc MXC का चयन करता है; अन्य चार सुविधाएँ असमर्थित-ड्राइवर स्टब्स इंस्टॉल करती हैं। अन्य प्लेटफ़ॉर्म पर, MXC को बाहर रखा गया है।
टेलीमेट्री इवेंट्स केवल अनाम परिचालन श्रेणियों और गणनाओं तक सीमित हैं, जैसे सैंडबॉक्स जीवनचक्र परिणाम, प्रदाता प्रोफ़ाइल बकेट, नीति निर्णय गणनाएँ, और समग्र नेटवर्क गतिविधि अस्वीकृति श्रेणियाँ। OpenShell टेलीमेट्री सैंडबॉक्स नाम या ID, होस्टनाम, फ़ाइल पथ, बाइनरी पथ, प्रॉम्प्ट, क्रेडेंशियल, प्रदाता नाम, मॉडल नाम, या उपयोगकर्ता सामग्री एकत्र नहीं करती है।
ऑप्ट-आउट केवल OpenShell द्वारा उत्सर्जित टेलीमेट्री पर लागू होता है। तृतीय-पक्ष सेवाएँ, मॉडल प्रदाता, इन्फ़रेंस एंडपॉइंट, एजेंट, या उपकरण जिन्हें आप OpenShell के साथ कॉन्फ़िगर और उपयोग करते हैं, उनकी अपनी शर्तें और गोपनीयता प्रथाएँ हो सकती हैं।
हम इस टेलीमेट्री से समग्र उपयोग रुझान हर दो सप्ताह में प्रकाशित करते हैं। नवीनतम सारांश के लिए समुदाय टेलीमेट्री रिपोर्ट देखें।
यह सॉफ़्टवेयर स्वचालित रूप से बाहरी सामग्री को पुनःप्राप्त, एक्सेस या इंटरैक्ट करता है। वे पुनःप्राप्त सामग्री इस सॉफ़्टवेयर के साथ वितरित नहीं की जाती है और पूर्णतः अलग शर्तों, नियमों और लाइसेंसों द्वारा शासित होती है। सभी लागू शर्तों, नियमों और लाइसेंसों को खोजना, समीक्षा करना और उनका पालन करना, तथा आपके विशिष्ट उपयोग केस के लिए किसी भी पुनःप्राप्त सामग्री की सुरक्षा, अखंडता और उपयुक्तता की पुष्टि करना पूर्णतः आपकी ज़िम्मेदारी है। यह सॉफ़्टवेयर "जैसा है" प्रदान किया गया है, किसी भी प्रकार की वारंटी के बिना। लेखक किसी भी पुनःप्राप्त सामग्री के संबंध में कोई प्रतिनिधित्व या वारंटी नहीं देता है, और इस सॉफ़्टवेयर या किसी भी पुनःप्राप्त सामग्री के आपके उपयोग या उपयोग करने में असमर्थता से होने वाली किसी भी हानि, क्षति, दायित्व या कानूनी परिणामों के लिए कोई दायित्व नहीं मानता है। इस सॉफ़्टवेयर और पुनःप्राप्त सामग्री का उपयोग अपने जोखिम पर करें।
यह प्रोजेक्ट Apache License 2.0 के अंतर्गत लाइसेंस प्राप्त है।
| श्रेणी | टूल्स |
|---|
| एजेंट | claude, opencode, codex, copilot |
| भाषा | python (3.14), node (22) |
| डेवलपर | gh, git, vim, nano |
| नेटवर्किंग | ping, dig, nslookup, nc, traceroute, netstat |
| गेटवे |
| कंट्रोल-प्लेन API जो सैंडबॉक्स जीवनचक्र का समन्वय करता है और प्रमाणीकरण सीमा के रूप में कार्य करता है। |
| सैंडबॉक्स | कंटेनर पर्यवेक्षण और नीति-प्रवर्तित एग्रेस रूटिंग के साथ पृथक रनटाइम। |
| नीति इंजन | एप्लिकेशन परत से लेकर कर्नेल तक फाइलसिस्टम, नेटवर्क, और प्रक्रिया बाधाओं को लागू करता है। |
| प्रदाता पहुँच | मॉडल API और अन्य सेवाओं के लिए प्रोफ़ाइल-परिभाषित एंडपॉइंट्स, बाइनरी नीति, और एंडपॉइंट-बद्ध क्रेडेंशियल इंजेक्शन। |
| परत | यह क्या सुरक्षित करती है | यह कब लागू होती है |
|---|
| फाइलसिस्टम | अनुमत पथों के बाहर पढ़ने/लिखने से रोकता है। | सैंडबॉक्स निर्माण पर लॉक। |
| नेटवर्क | अनधिकृत आउटबाउंड कनेक्शनों को ब्लॉक करता है। | रनटाइम पर हॉट-रीलोडेबल। |
| प्रक्रिया | विशेषाधिकार वृद्धि और खतरनाक सिसकॉल्स को ब्लॉक करता है। | सैंडबॉक्स निर्माण पर लॉक। |
| प्रदाता | एंडपॉइंट-बद्ध क्रेडेंशियल्स और नेटवर्क पहुँच प्रदान करता है। | रनटाइम पर हॉट-रीलोडेबल। |


