 nsm-barii/cve-2025-15474
AuntyFey BLE स्मार्ट ताले में एक denial-of-service भेद्यता अनधिकृत कनेक्शन बाढ़ के माध्यम से वैध उपयोगकर्ताओं को लॉक आउट करने की अनुमति देती है। CVE-2025-15474

एक बिना प्रमाणीकरण वाला ब्लूटूथ लो एनर्जी (BLE) कनेक्शन फ्लड, कीपैड इनपुट को बाधित करके और बार-बार लॉकआउट स्थितियों को मजबूर करके वैध उपयोगकर्ताओं को डिवाइस अनलॉक करने से विश्वसनीय रूप से रोक सकता है।
यह रिपॉजिटरी एक व्यावसायिक BLE स्मार्ट पैडलॉक
(अमेज़न उत्पाद) को प्रभावित करने वाली डिनायल-ऑफ़-सर्विस (DoS) भेद्यता का दस्तावेजीकरण करती है।
डिवाइस एक स्थिर BLE MAC पता (कोई RPA नहीं) प्रदर्शित करता है और बिना प्रमाणीकरण के कनेक्शन प्रयासों को स्वीकार करता है।
लूप में बार-बार BLE कनेक्शन शुरू करके, एक हमलावर लॉक के कीपैड प्रमाणीकरण प्रवाह में हस्तक्षेप कर सकता है, जिससे उपयोगकर्ता PIN प्रविष्टि पूरी नहीं कर पाते।
यह व्यवहार गलत पासवर्ड प्रयासों के कारण नहीं होता — डिवाइस द्वारा जबरन लॉकआउट स्थिति में प्रवेश करने से पहले उपयोगकर्ता को PIN दर्ज करने के लिए पर्याप्त समय नहीं दिया जाता।
जब तक हमला जारी रहता है, डिवाइस प्रभावी रूप से अनुपयोगी बनी रहती है।
bleak Python लाइब्रेरीpython3 -m venv venv
source venv/bin/activate
pip install bleak
python3 poc.py -m <target_mac>
यह लूप में बिना प्रमाणीकरण के BLE कनेक्शन प्रयास शुरू करता है।
लॉक अनुपयोगी हो जाता है, उपयोगकर्ता इनपुट को लगातार बाधित करता है और लॉकआउट व्यवहार को मजबूर करता है।
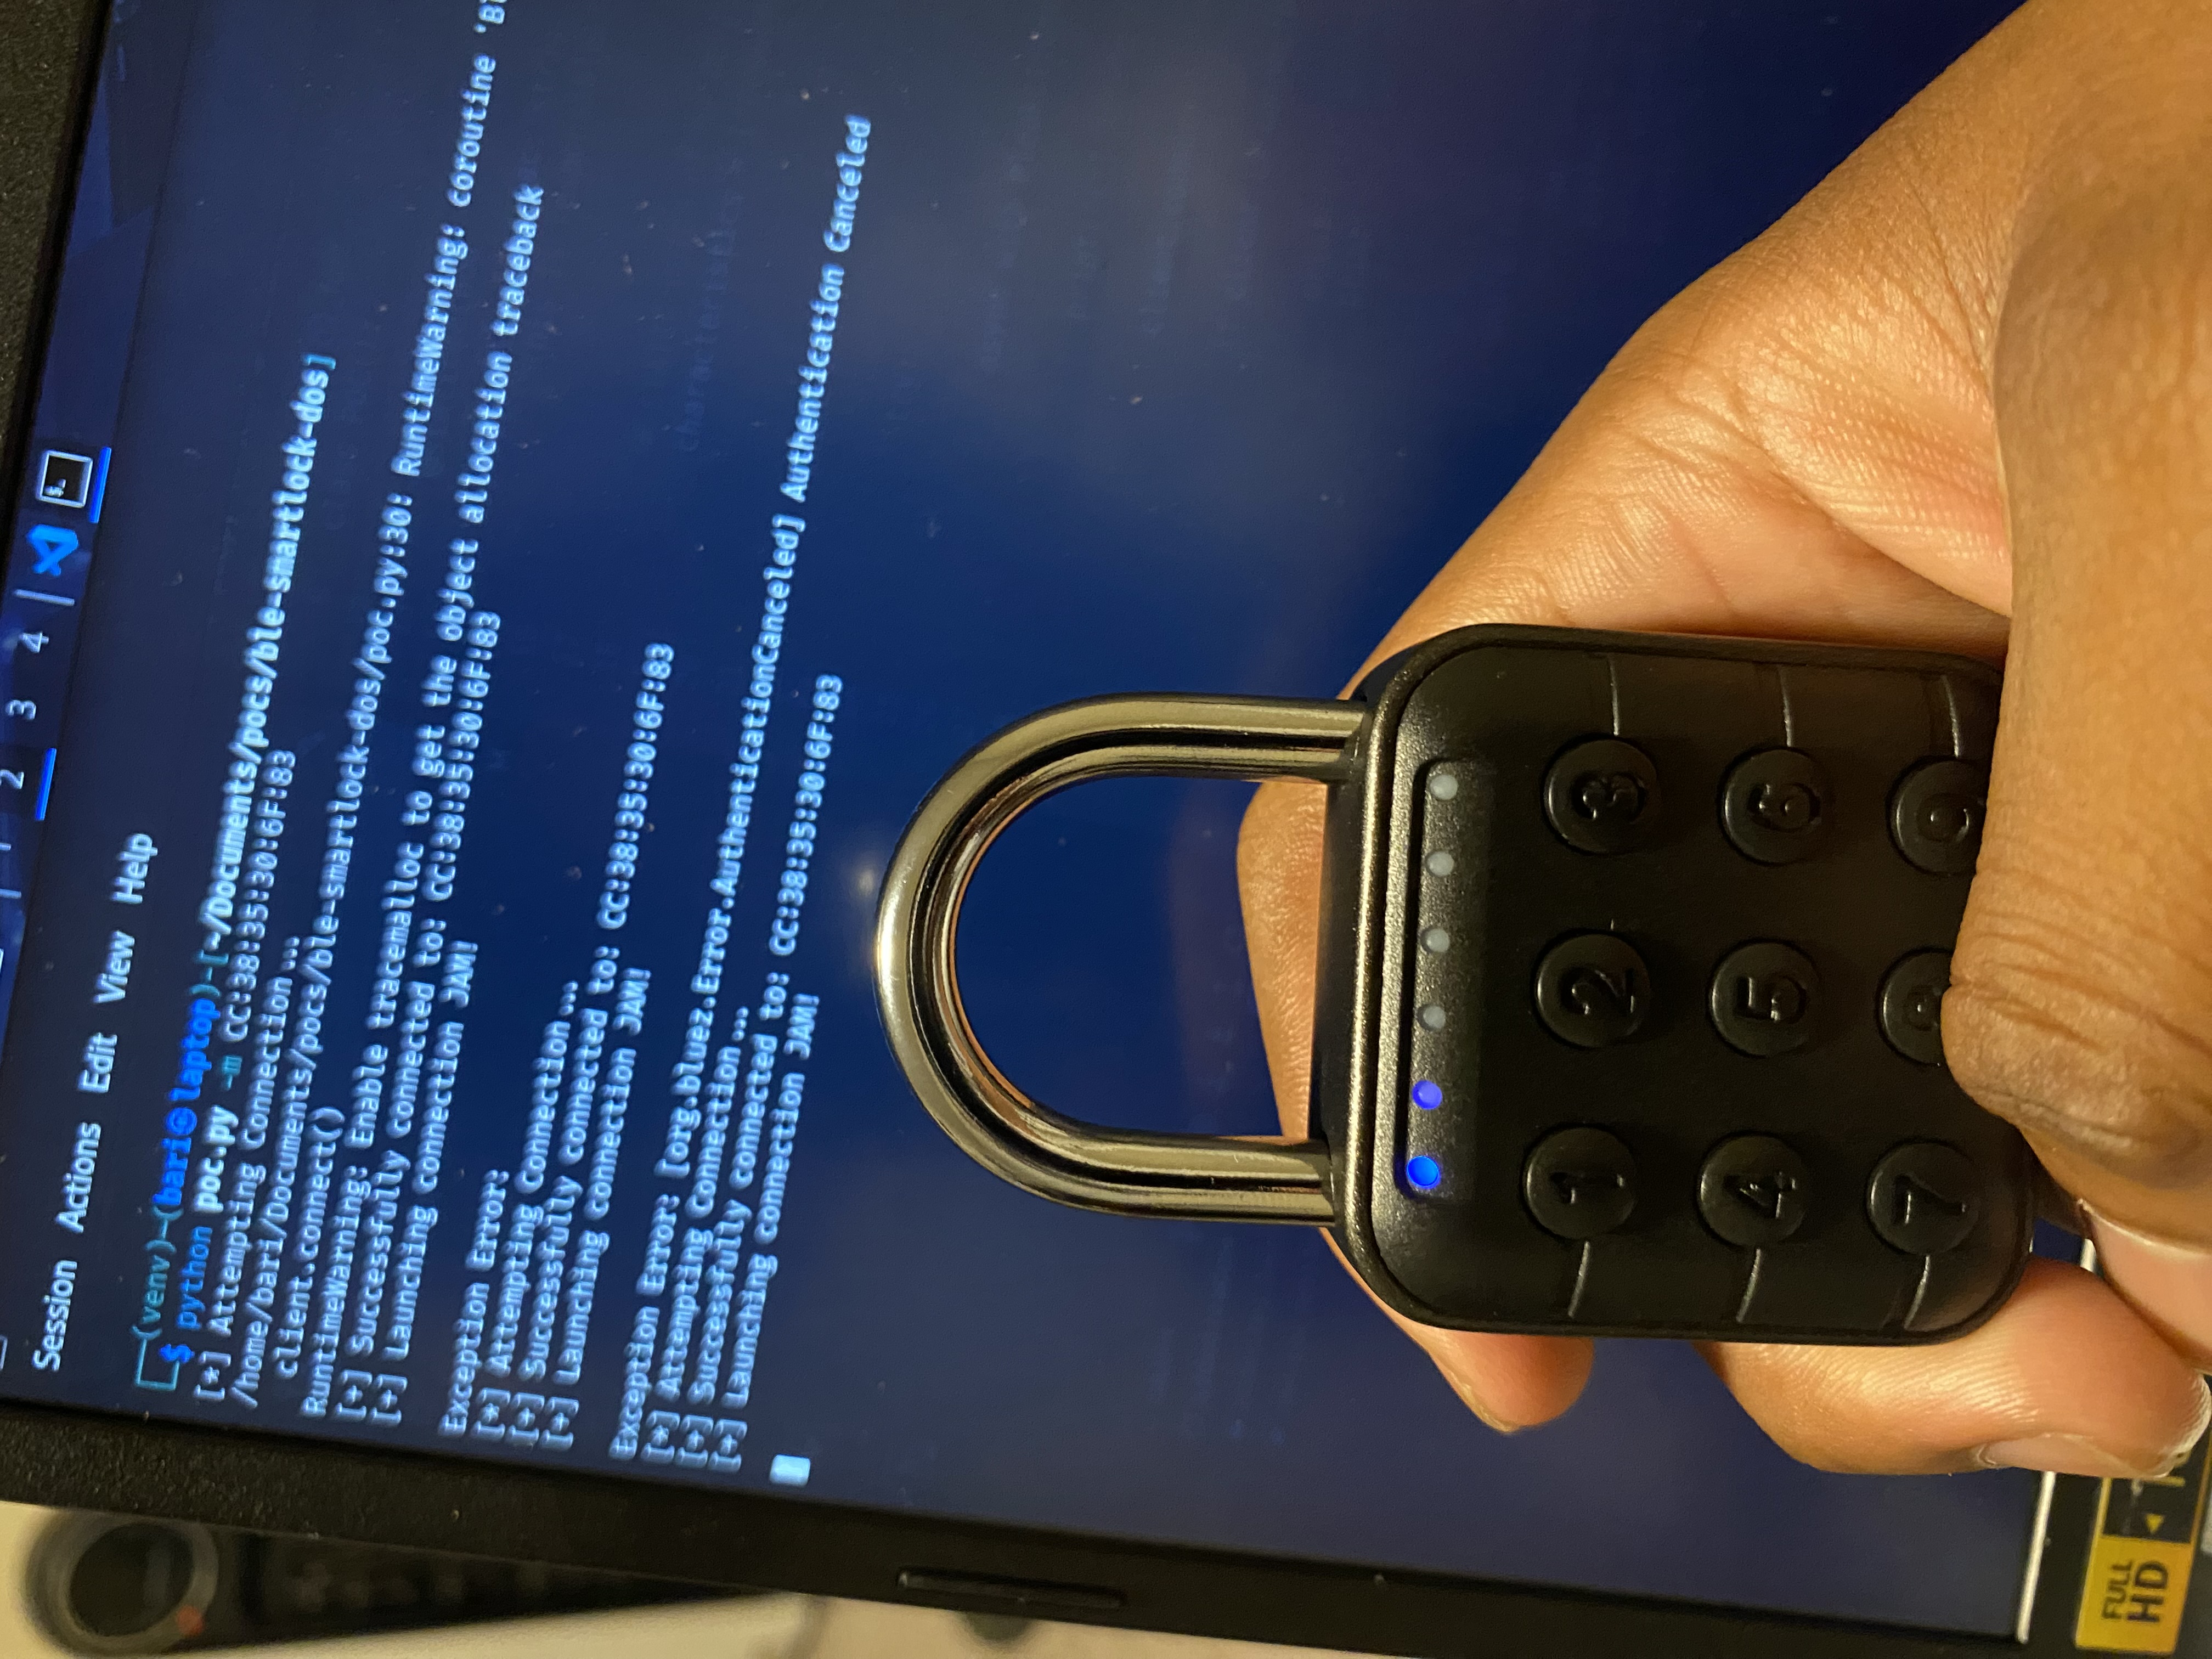
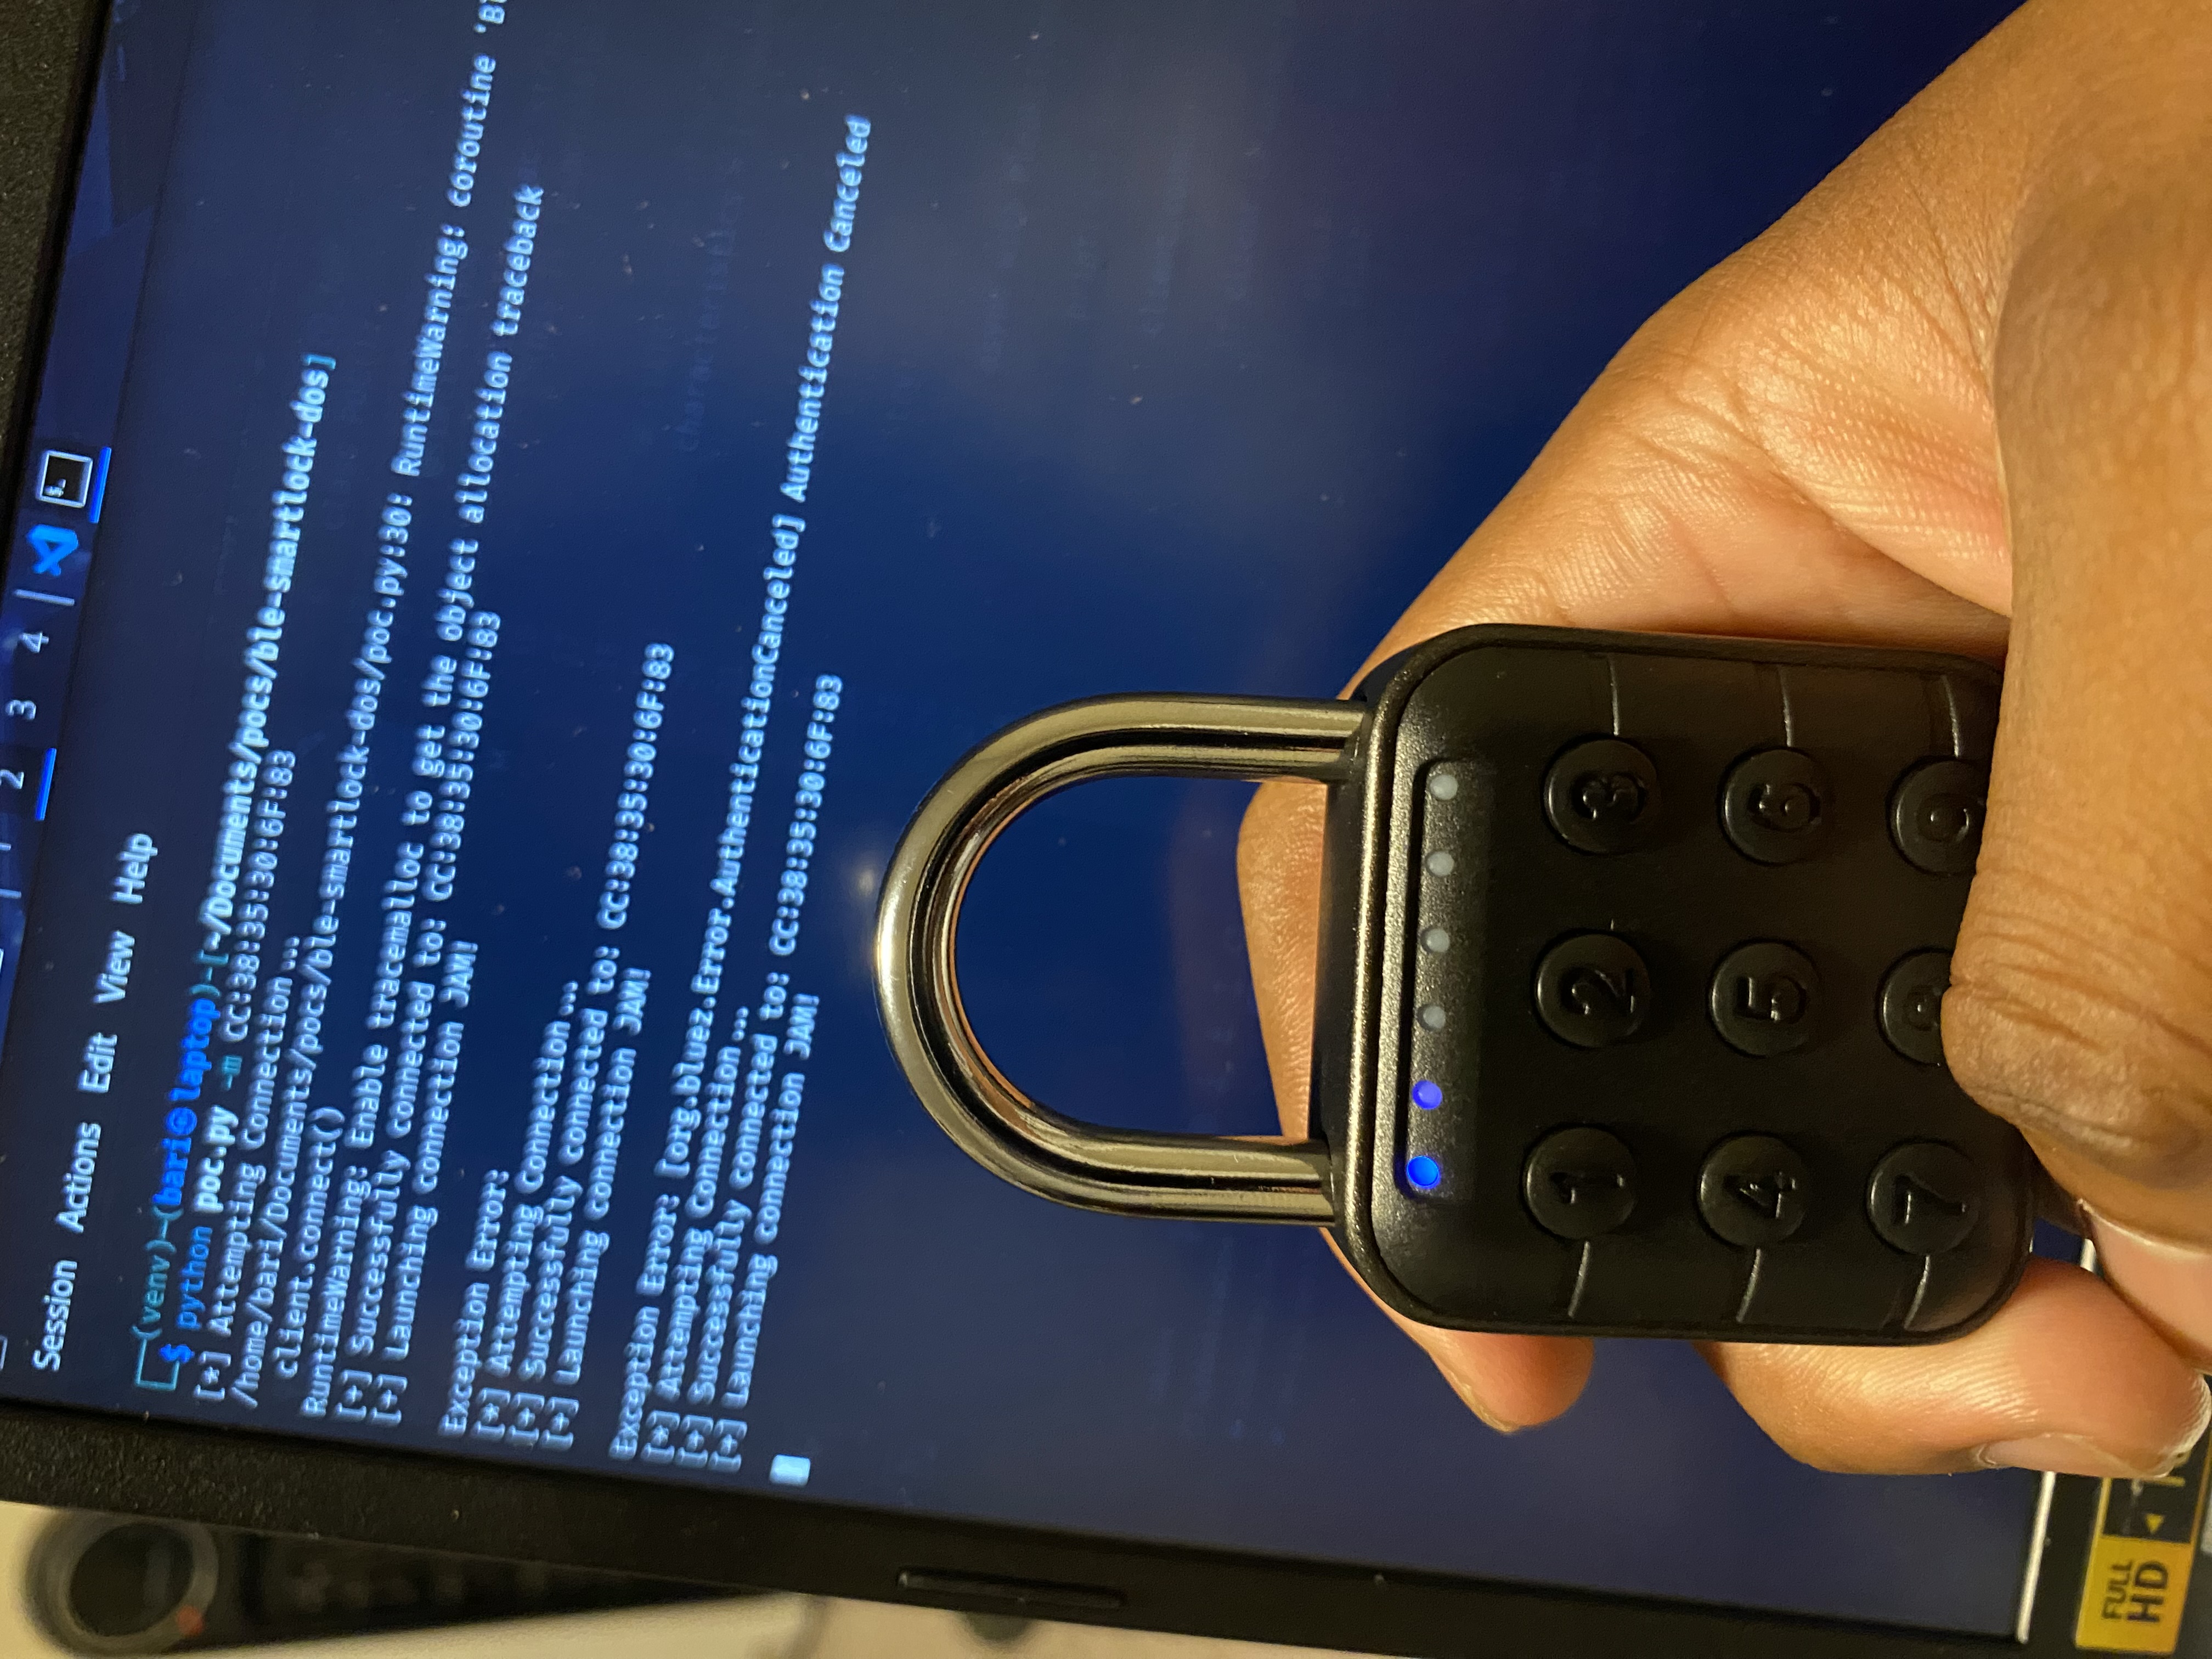
नीचे एक लाइव हमले सत्र से लिया गया स्थिर चित्र है जहाँ डिवाइस का कीपैड अकार्यशील कर दिया गया था:
यह प्रूफ़-ऑफ़-कॉन्सेप्ट केवल शैक्षिक और जिम्मेदार प्रकटीकरण उद्देश्यों के लिए प्रदान किया गया है।
यह भेद्यता विक्रेता और संबंधित CVE प्राधिकरणों को जिम्मेदारी से रिपोर्ट की जा रही है।
