 notsosecure/android_application_analyzer
यह उपकरण एंड्रॉइड एप्लिकेशन की स्थानीय स्टोरेज में सामग्री का विश्लेषण करने के लिए उपयोग किया जाता है।

यह उपकरण स्थानीय स्टोरेज में एंड्रॉइड एप्लिकेशन की सामग्री का विश्लेषण करने के लिए उपयोग किया जाता है।
निर्भरता को स्थापित करने के लिए निम्नलिखित कमांड का उपयोग करें
chmod +x setup.sh./setup.shPython3 का उपयोग करके उपकरण चलाने के लिए निम्नलिखित कमांड का उपयोग करें
python -m venv android_application_analyzerandroid_application_analyzer\Scripts\activatepip install -r requirements.txtpython main.py"Fridump" और "Frida universal ssl unpinning" स्क्रिप्ट चलाने के लिए, बेस मशीन पर Frida क्लाइंट स्थापित होना चाहिए
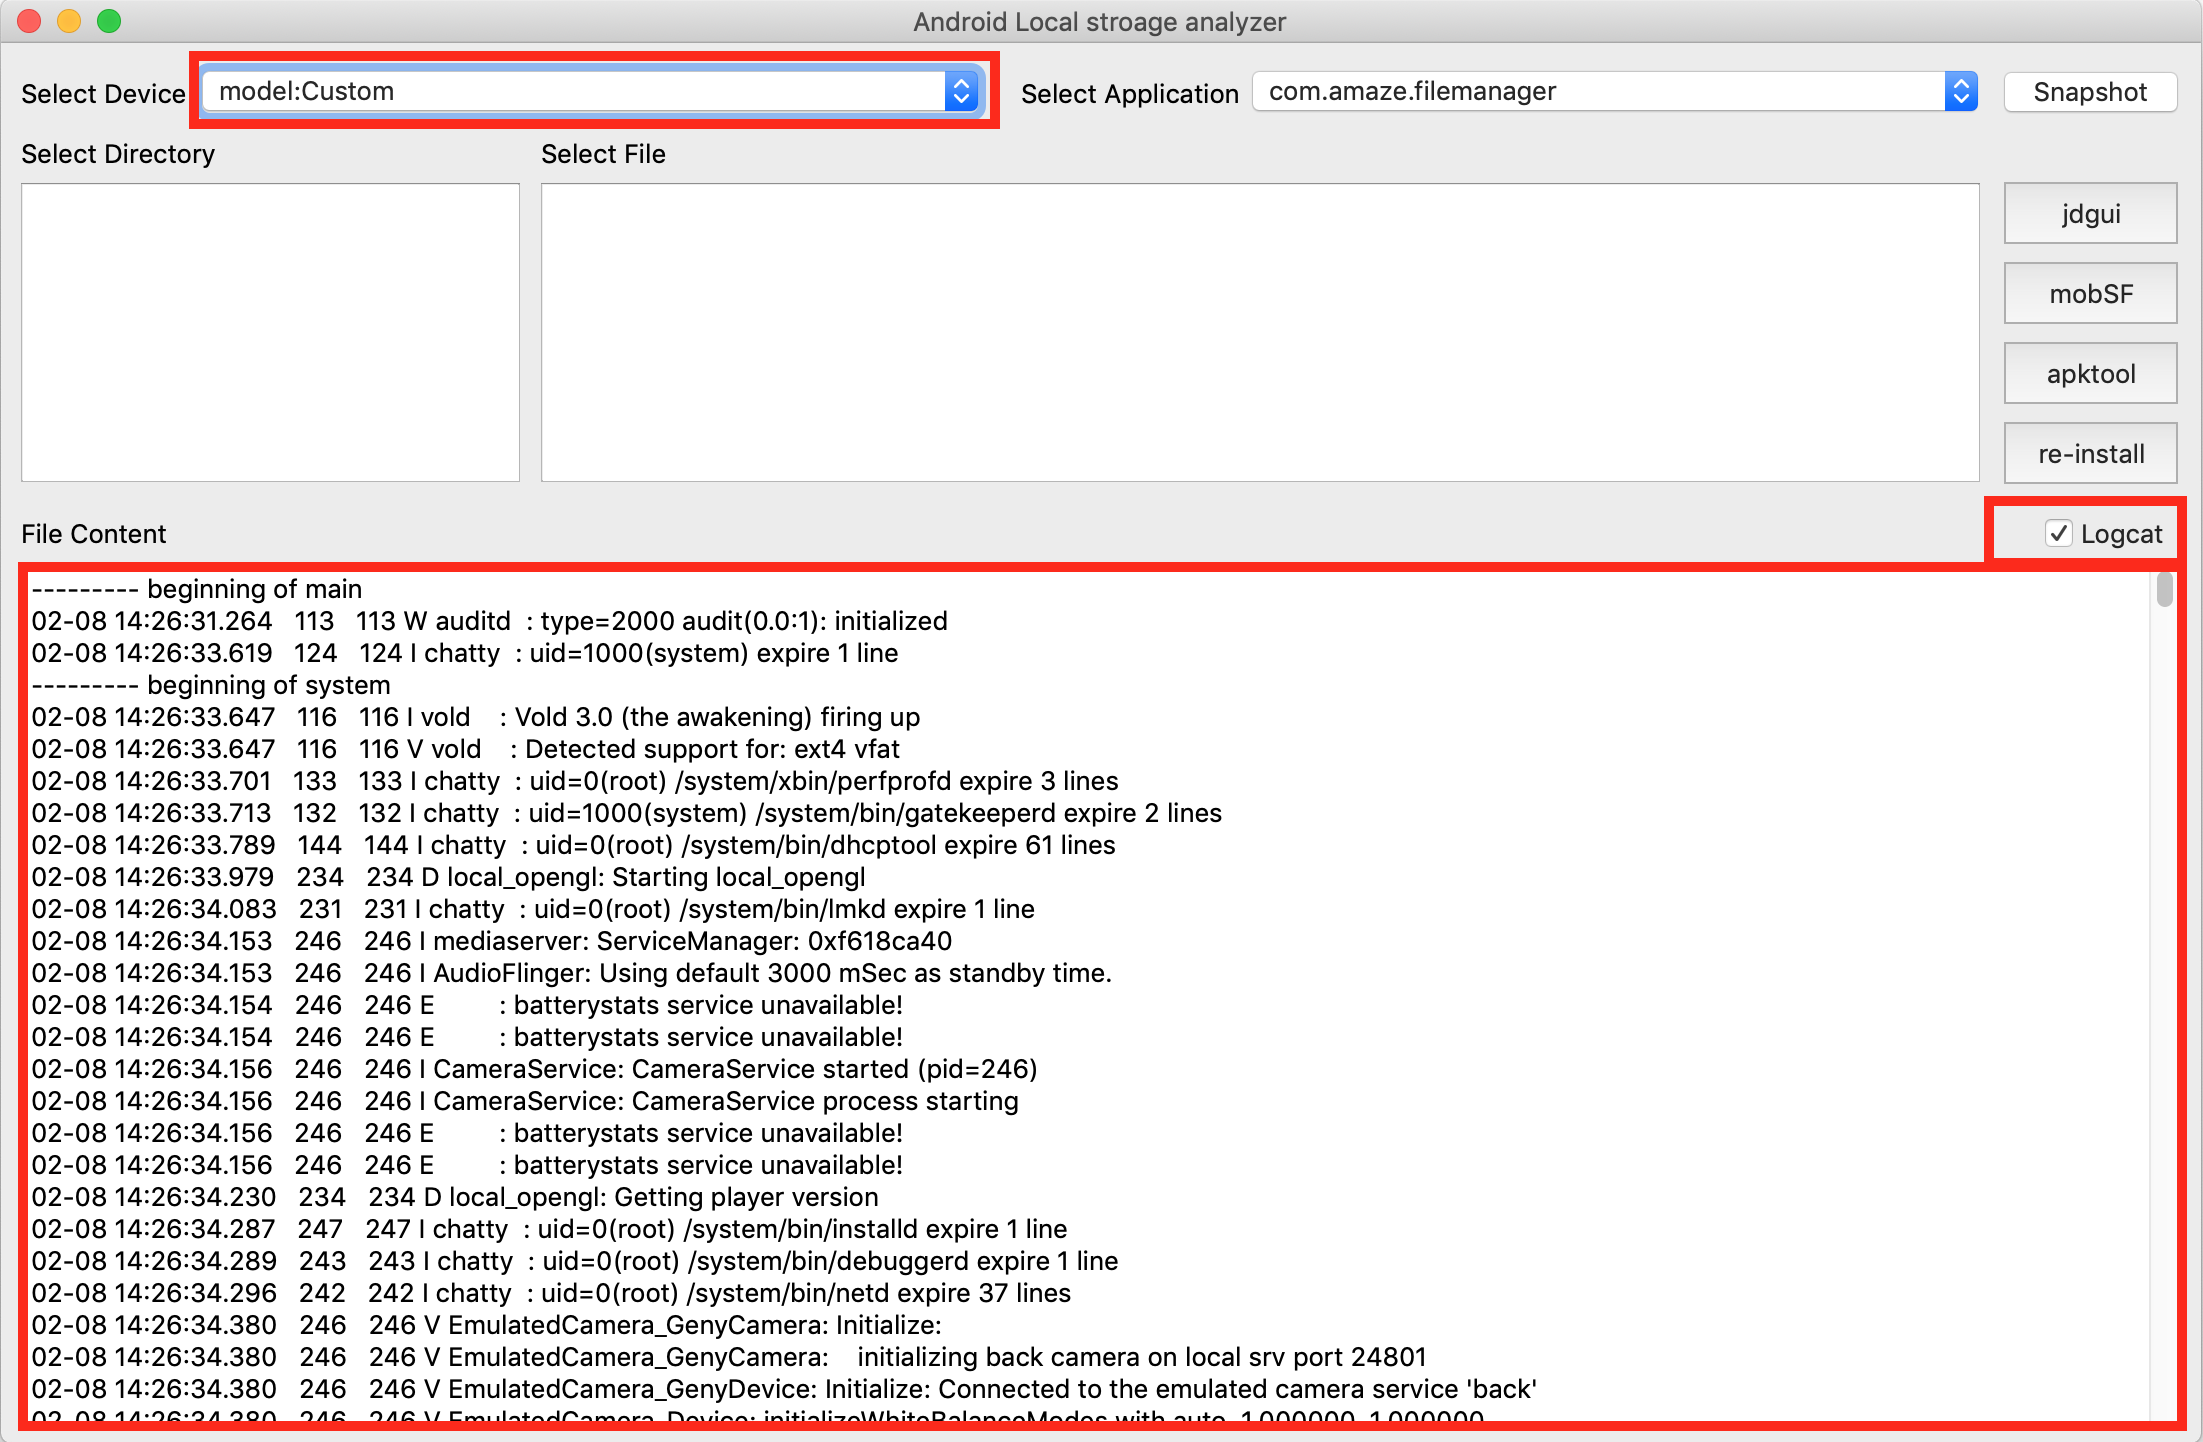
यह उपकरण से जुड़े सभी उपकरणों को सूचीबद्ध करेगा जैसा कि चित्र में दिखाया गया है:

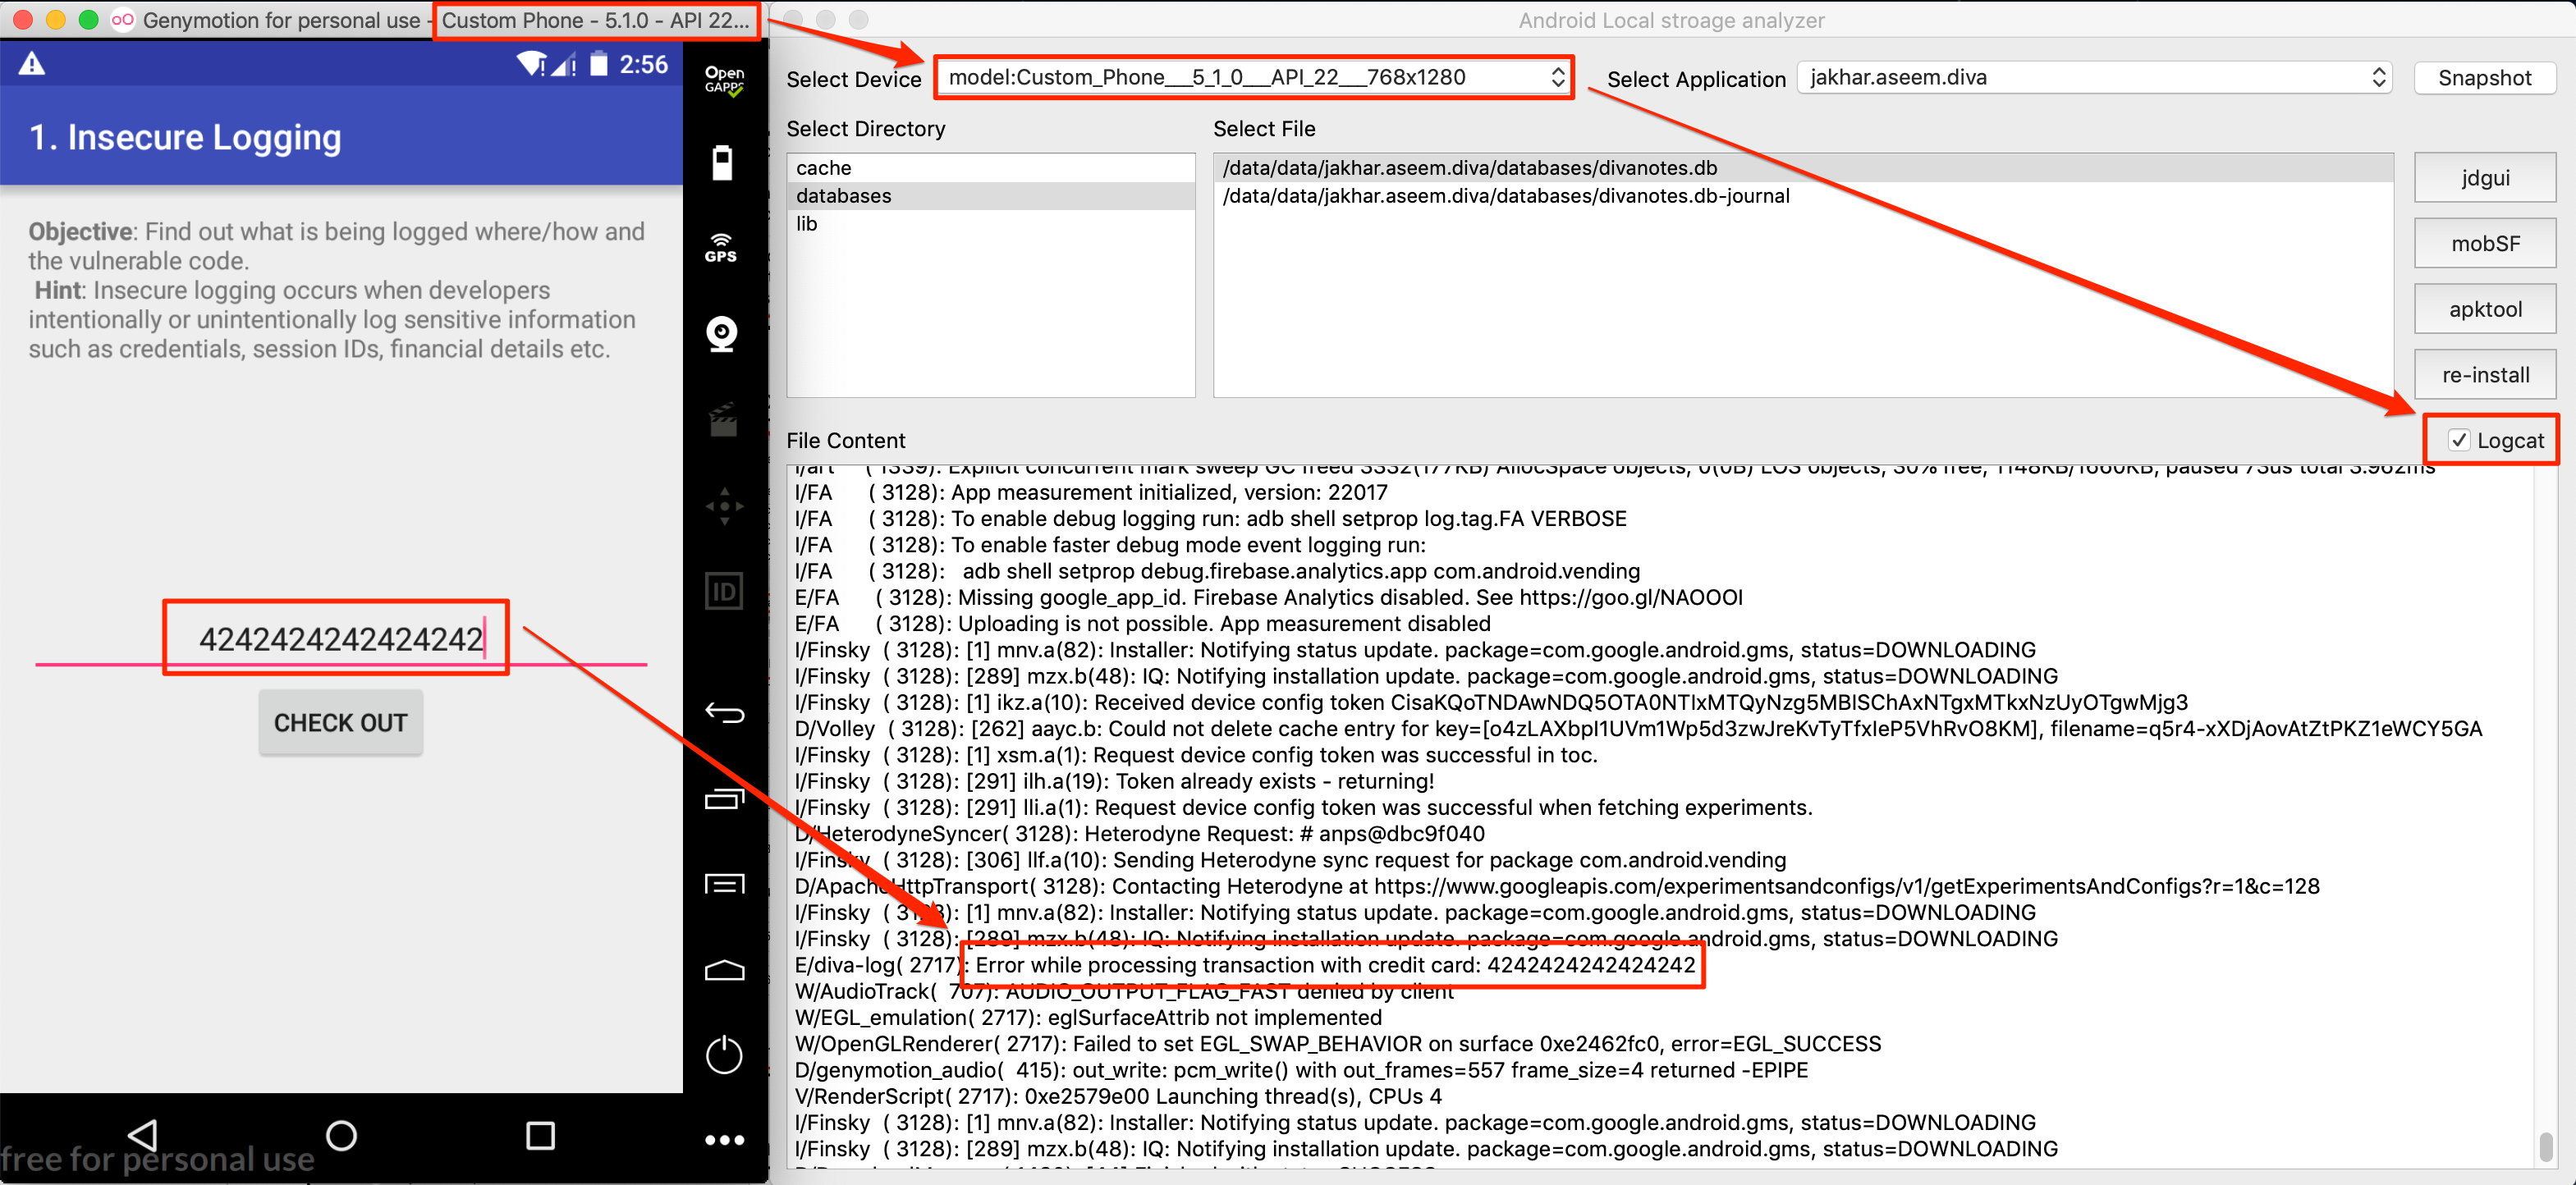
यह चयनित उपकरण के लिए logcat लॉग प्राप्त करना शुरू करेगा जैसा कि चित्र में दिखाया गया है:
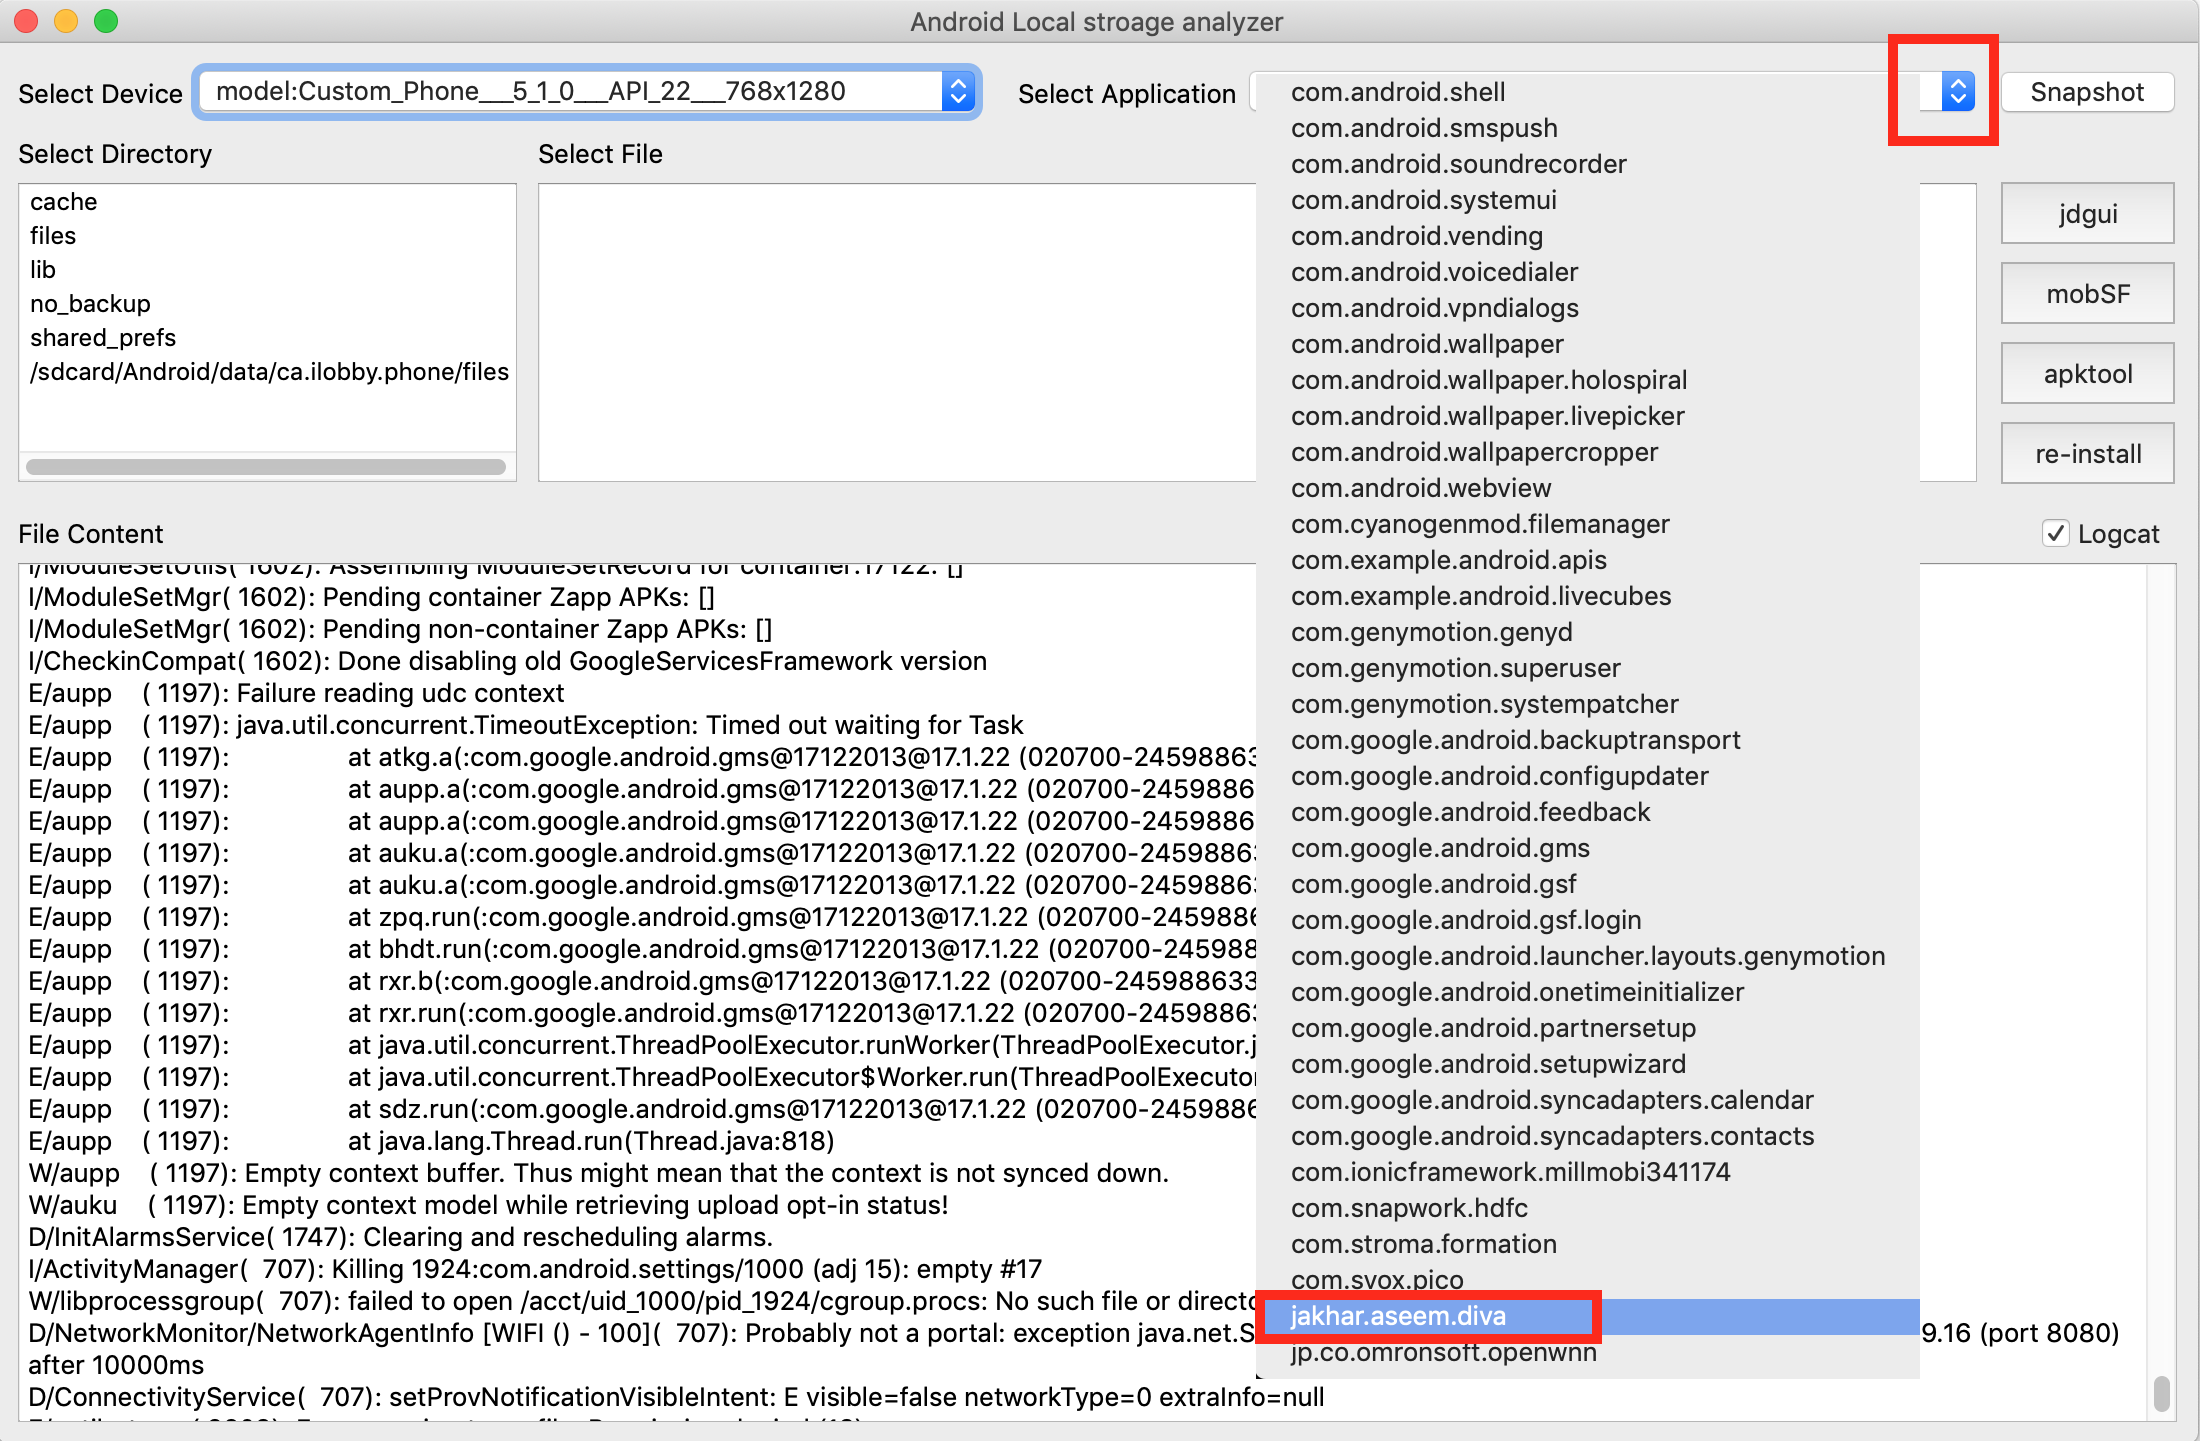
एप्लिकेशन का विश्लेषण करने के लिए, इसे ड्रॉपडाउन सूची से चुनें जैसा कि चित्र में दिखाया गया है:
एप्लिकेशन की फ़ाइल सामग्री का विश्लेषण करने के लिए, फ़ाइल चुनें जैसा कि चित्र में दिखाया गया है:
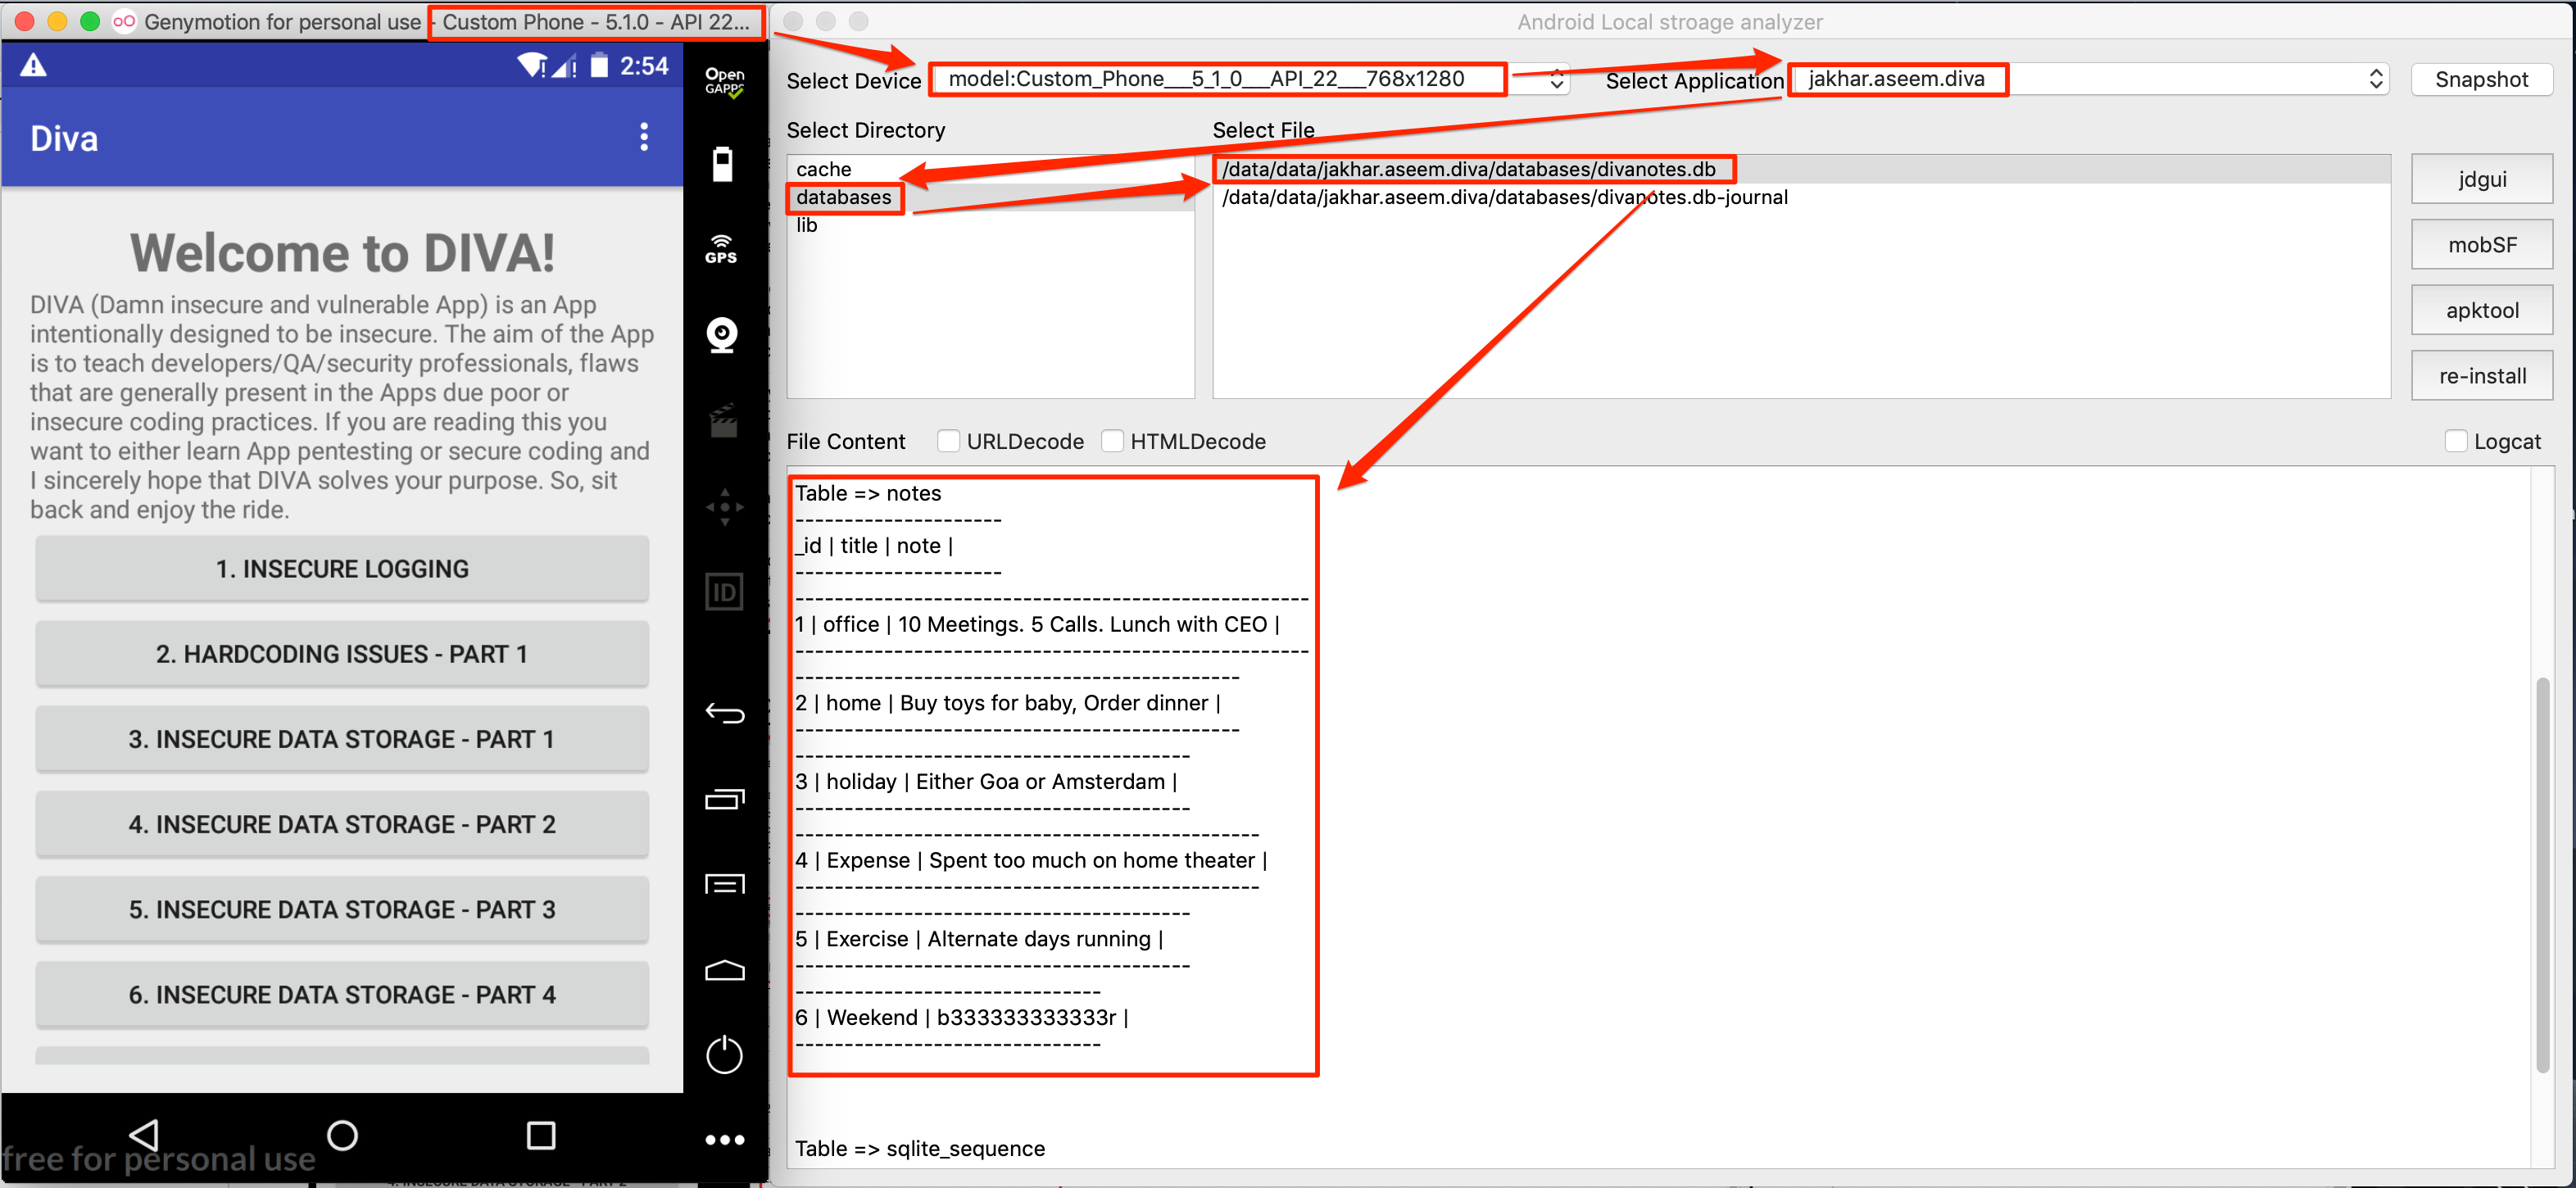
संवेदनशील जानकारी के logcat लॉग का विश्लेषण करें जैसा कि चित्र में दिखाया गया है:
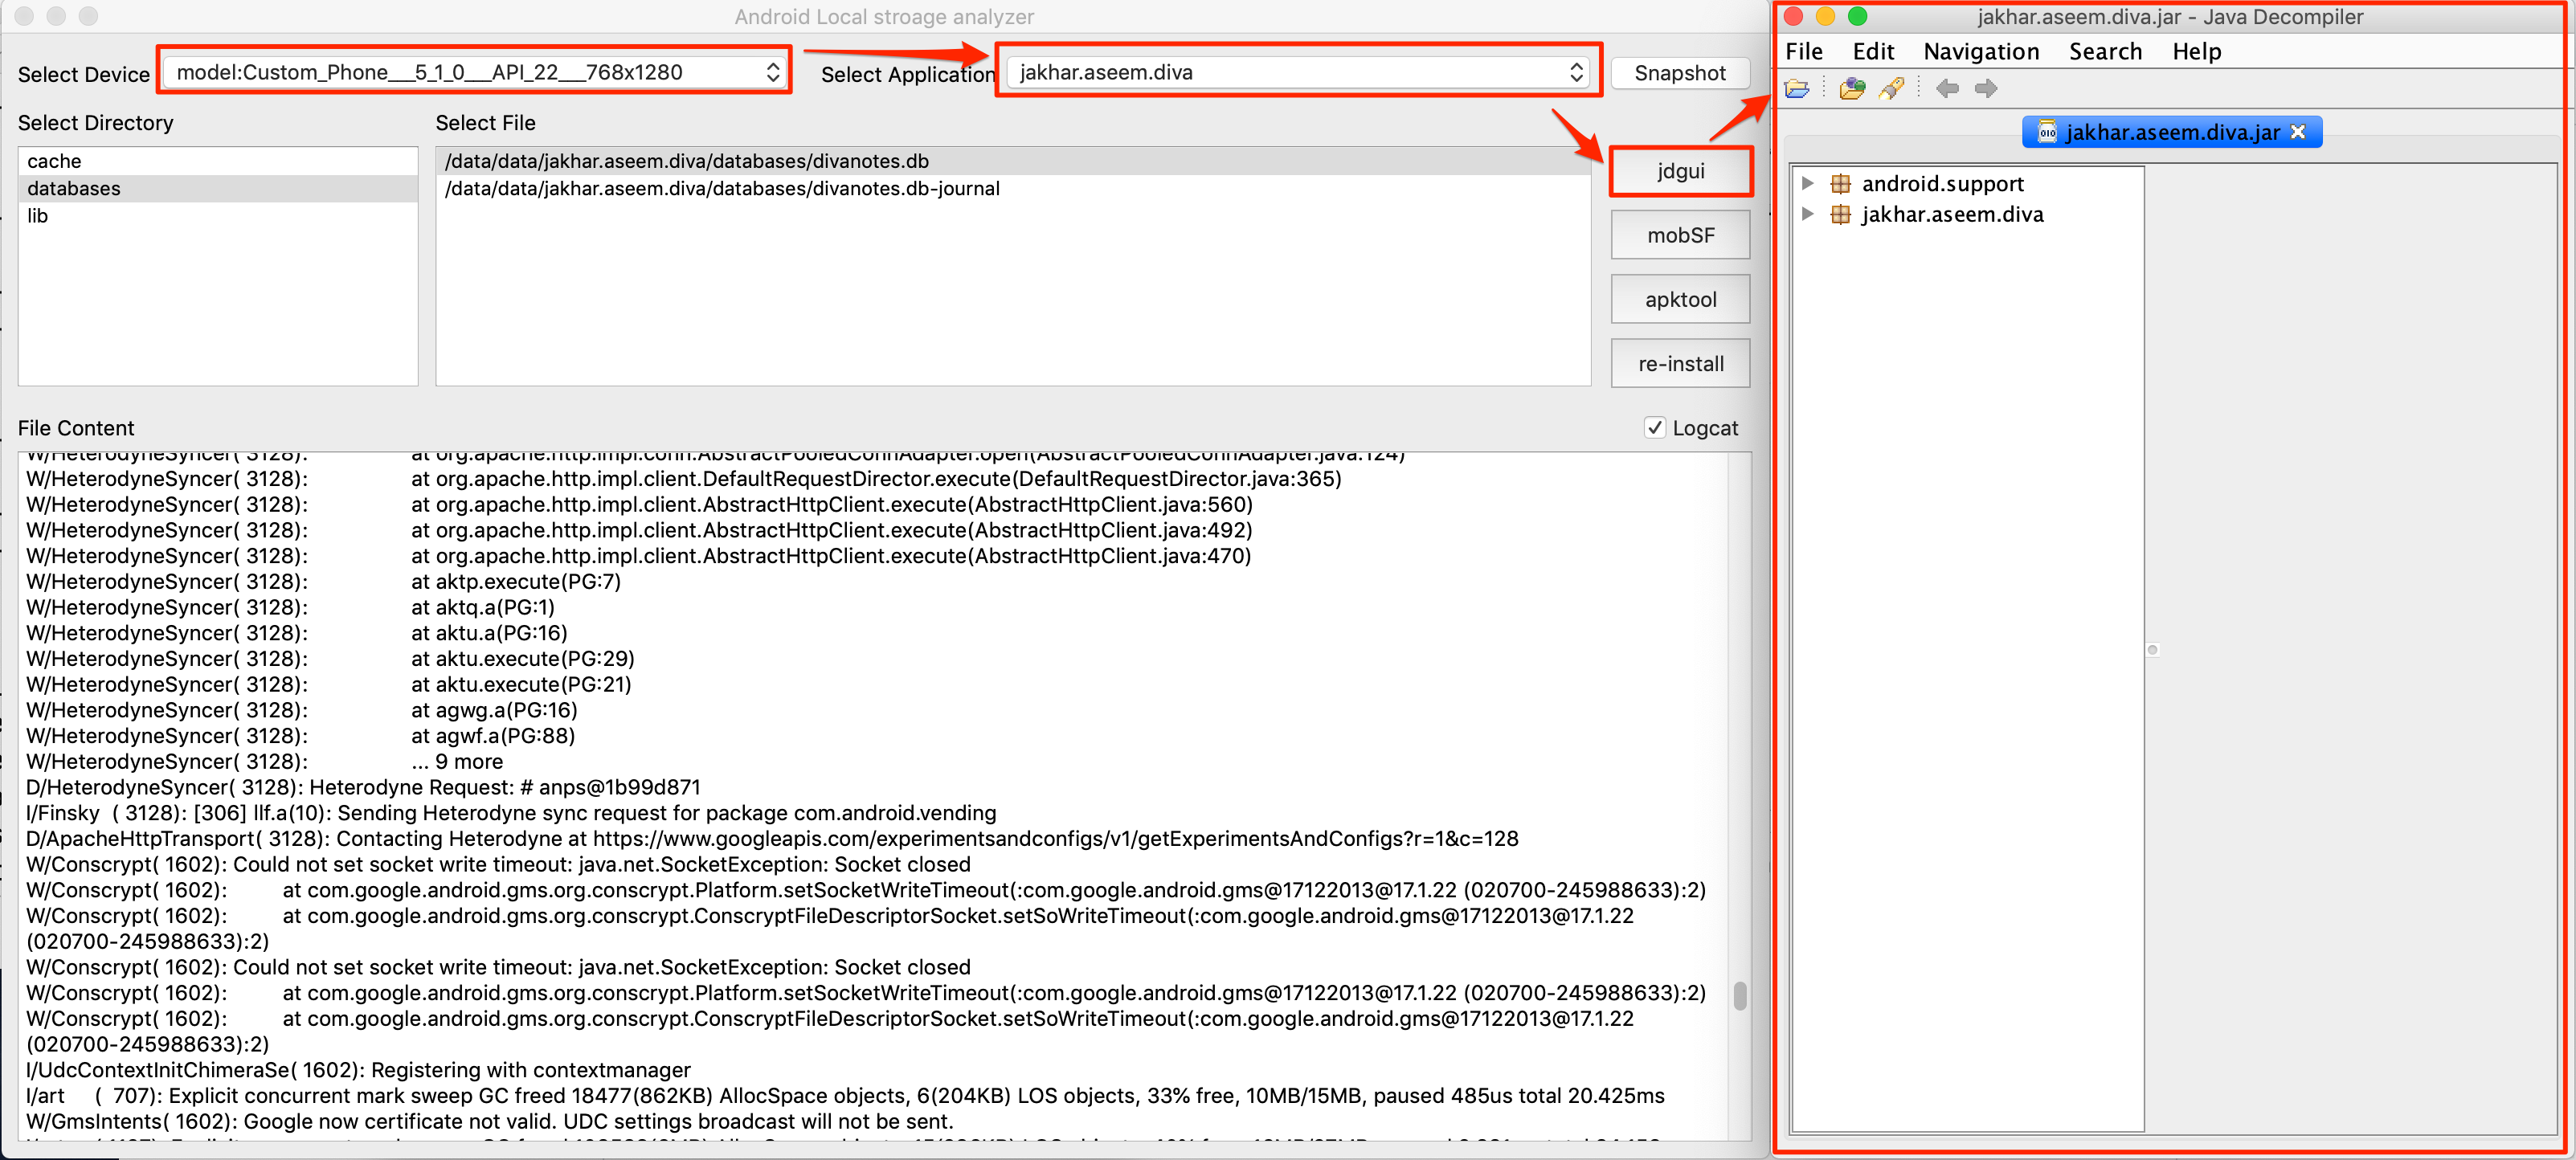
JD-GUI में एप्लिकेशन स्रोत देखने के लिए, "jdgui" बटन पर क्लिक करें जैसा कि चित्र में दिखाया गया है:
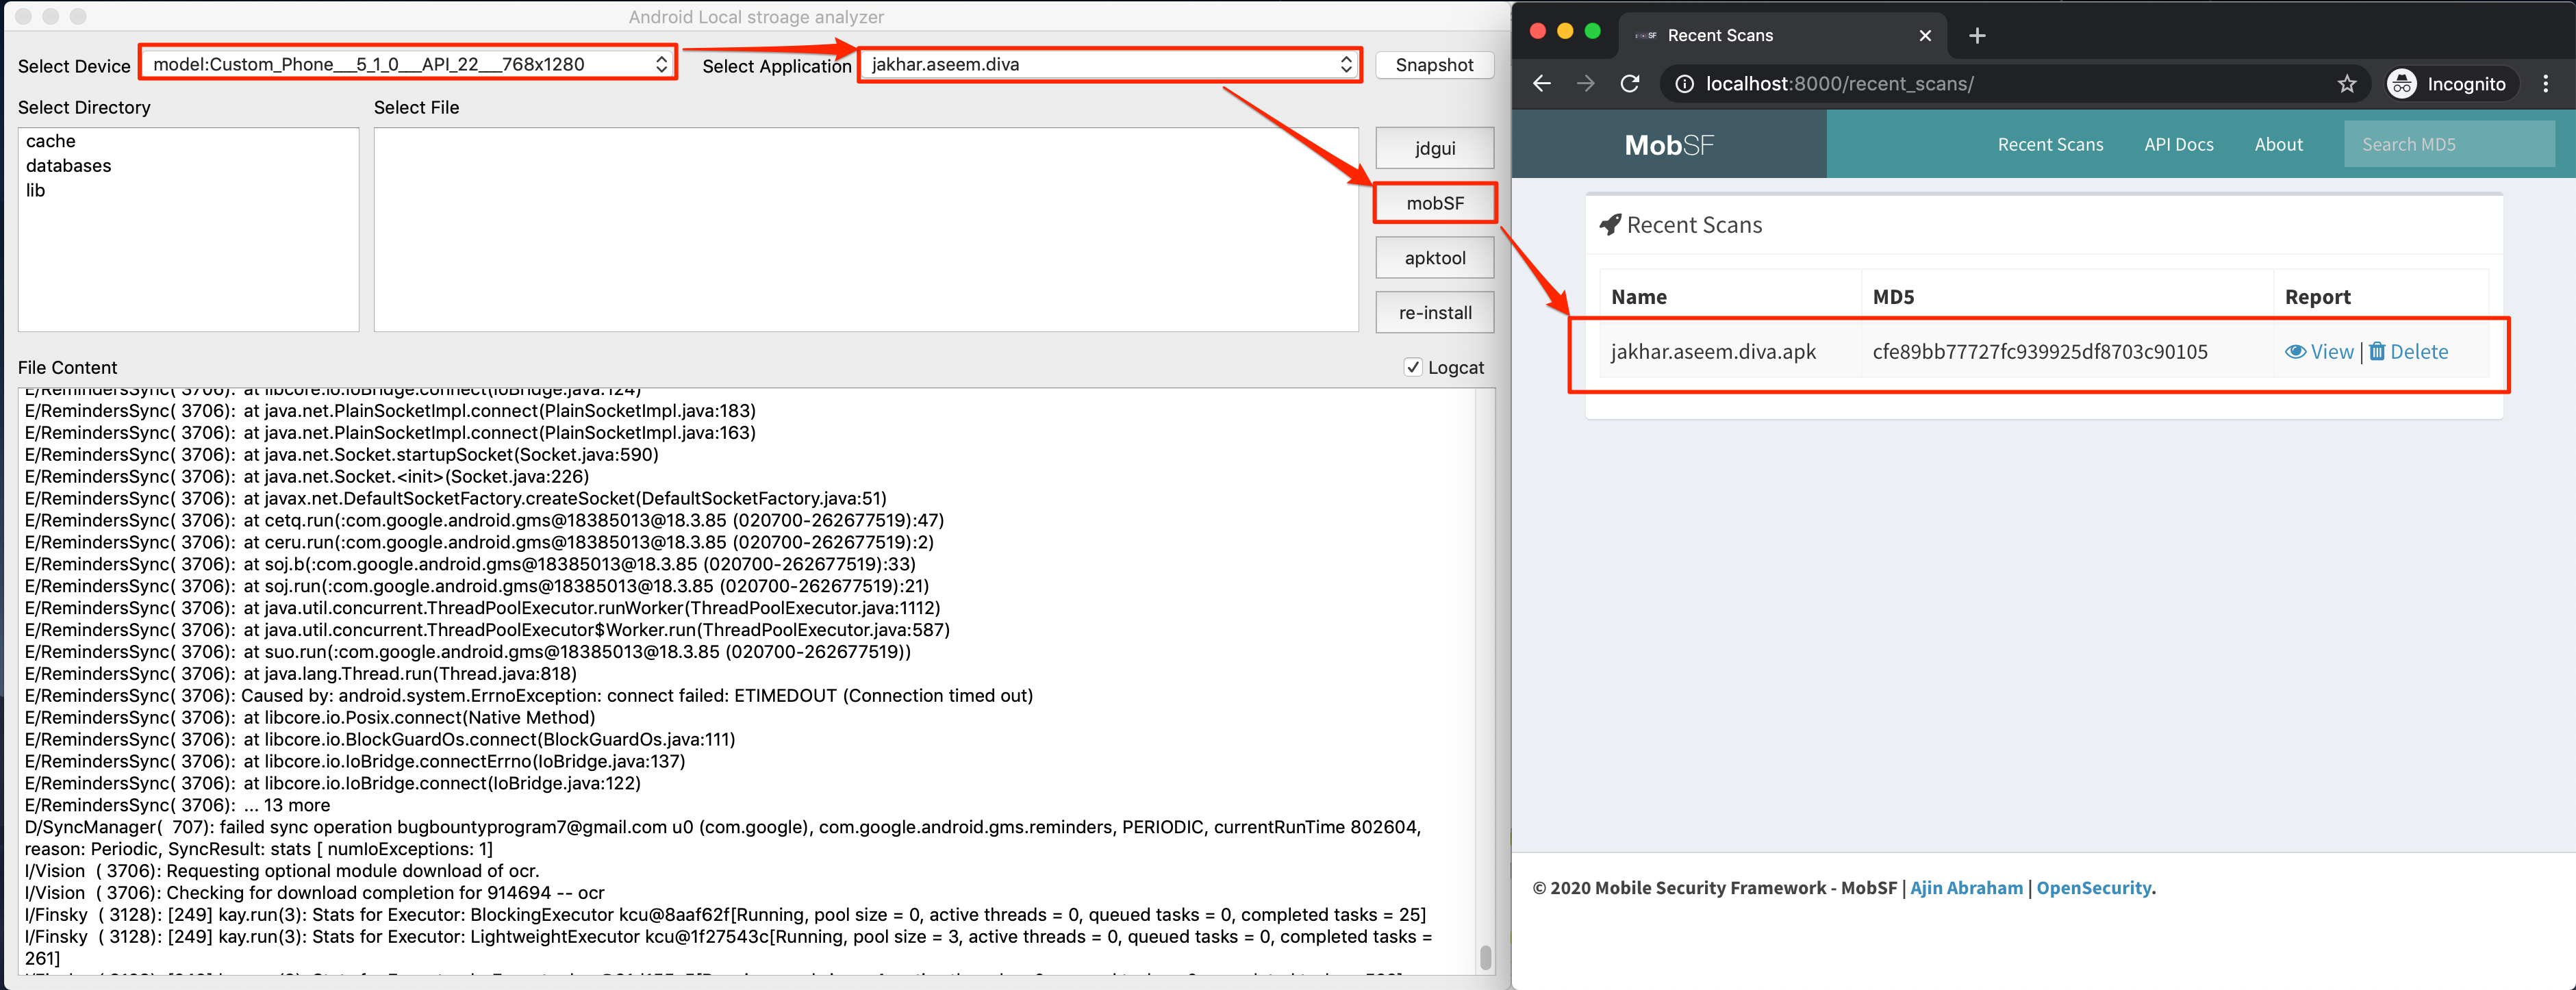
यदि सिस्टम में mobSF कॉन्फ़िगर किया गया है और MobSF के साथ एप्लिकेशन खोलने के लिए, "mobSF" बटन पर क्लिक करें जैसा कि चित्र में दिखाया गया है:
apktool का उपयोग करके एप्लिकेशन को डीकंपाइल करने के लिए, "apktool" बटन पर क्लिक करें जैसा कि चित्र में दिखाया गया है:
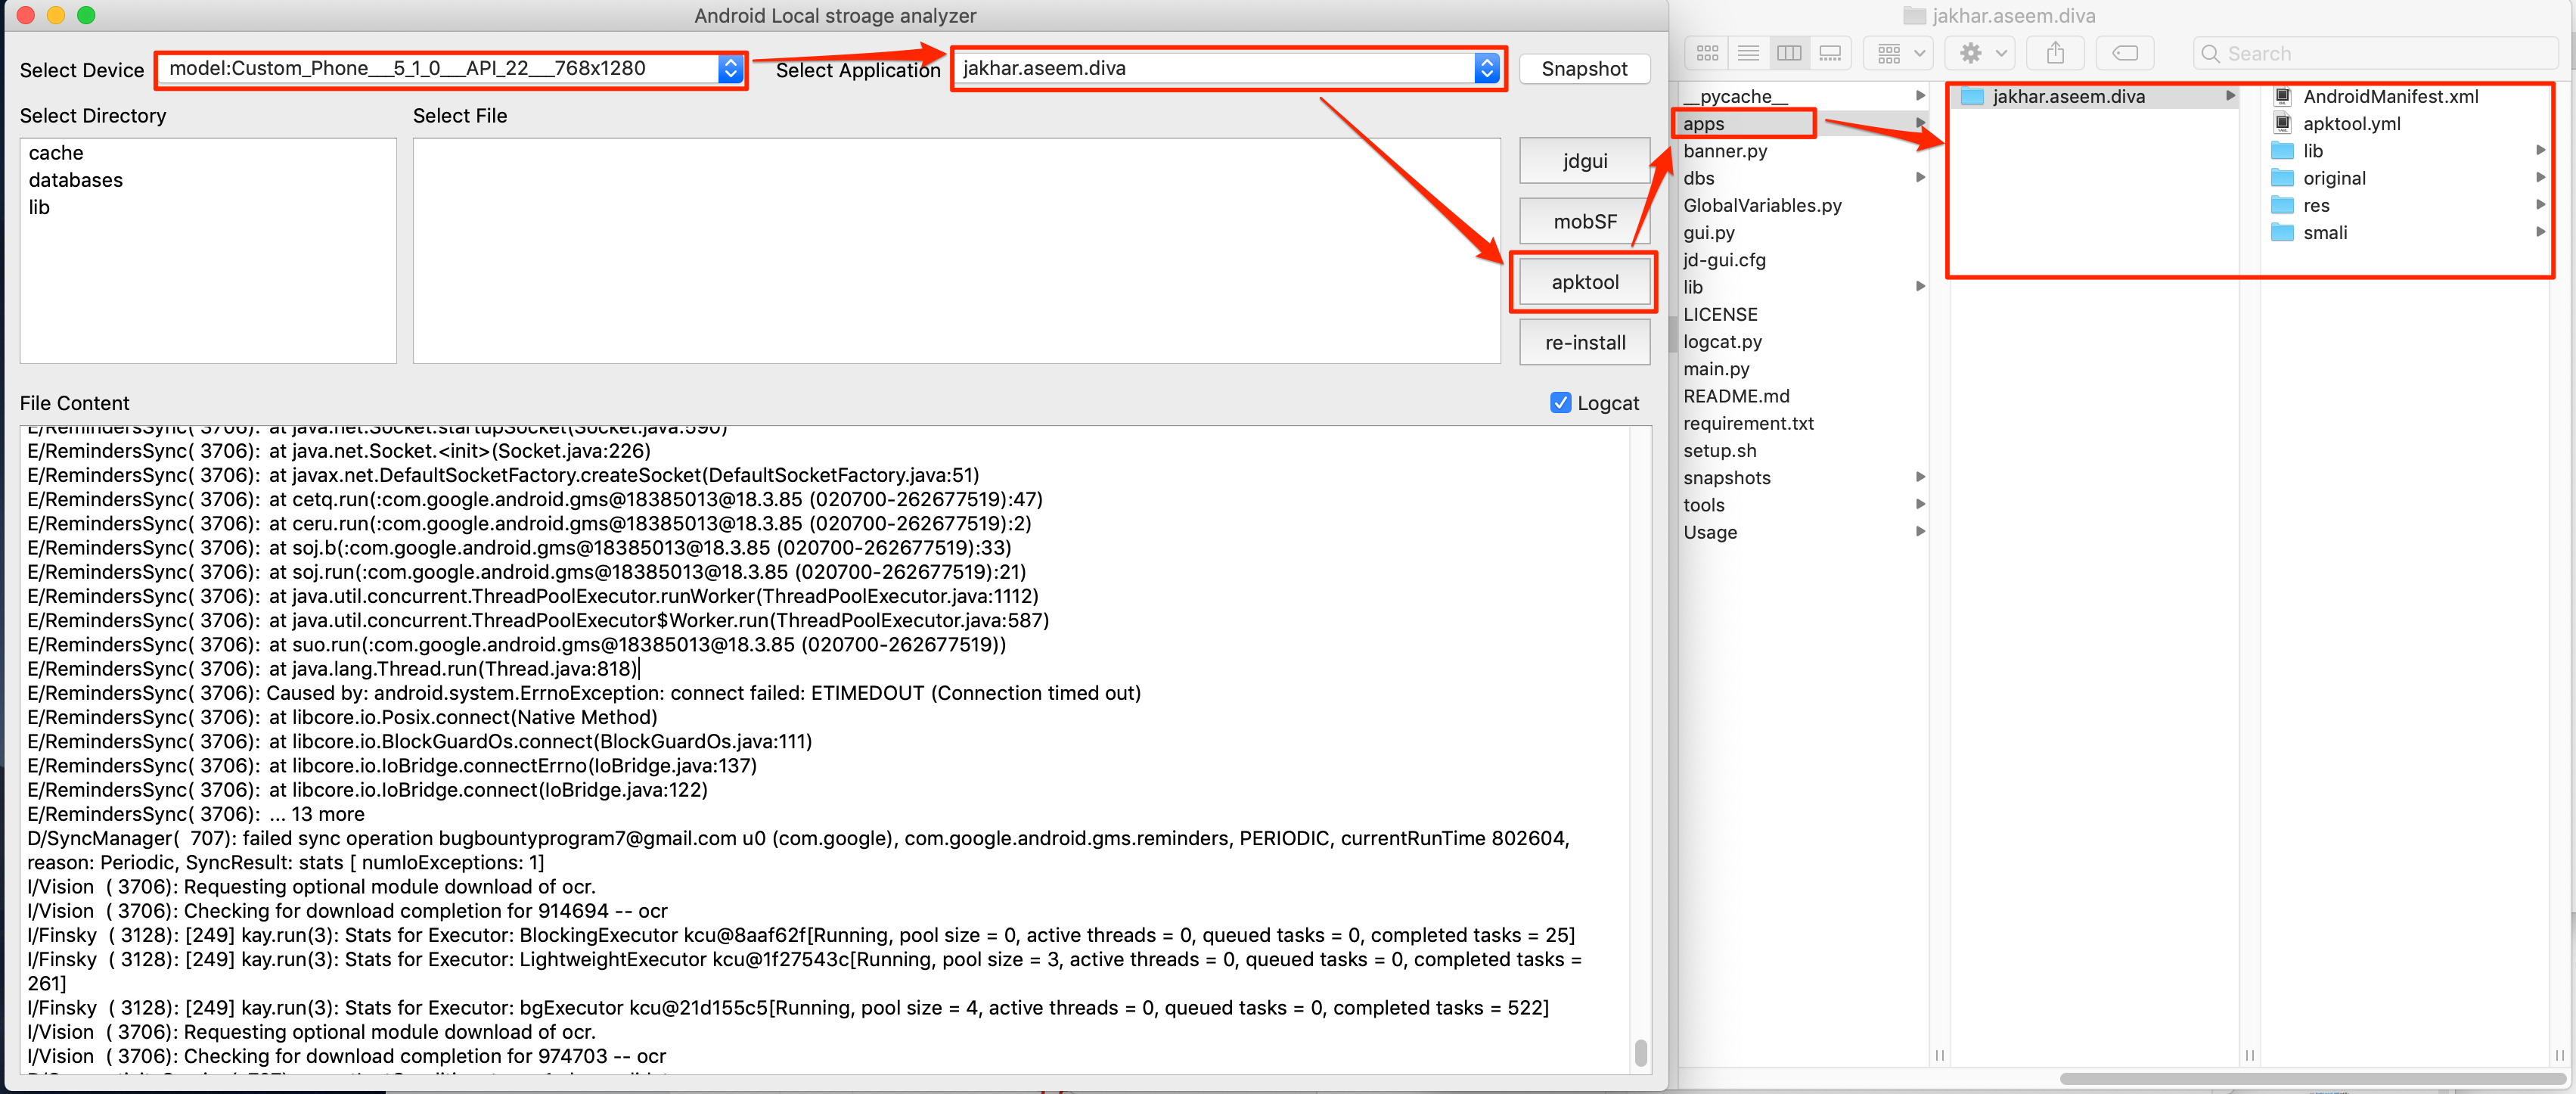
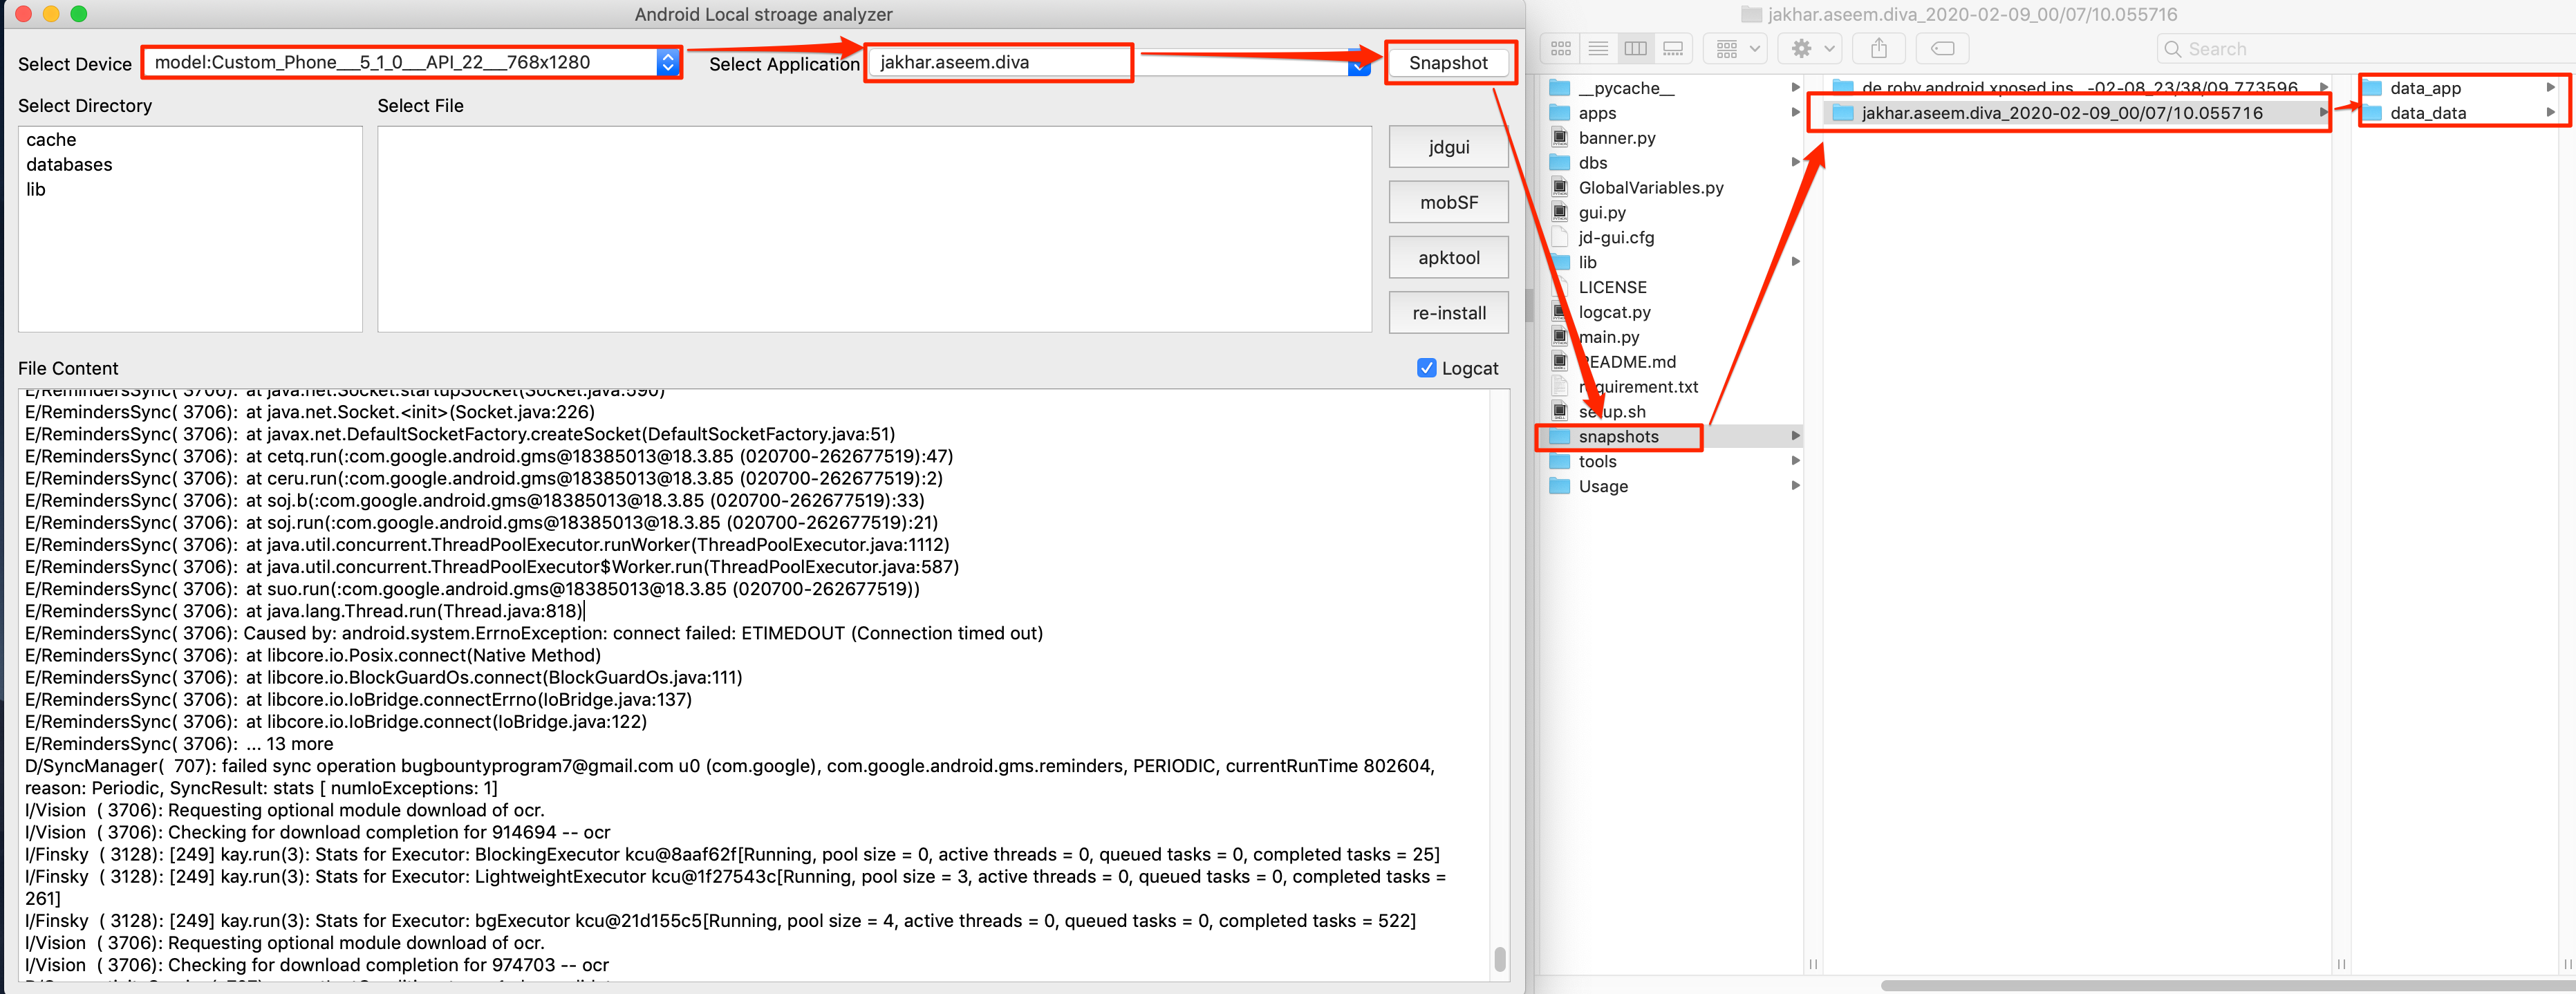
भविष्य के संदर्भ के लिए एप्लिकेशन सैंडबॉक्स बैकअप लेने के लिए, "snapshot" बटन पर क्लिक करें जैसा कि चित्र में दिखाया गया है:
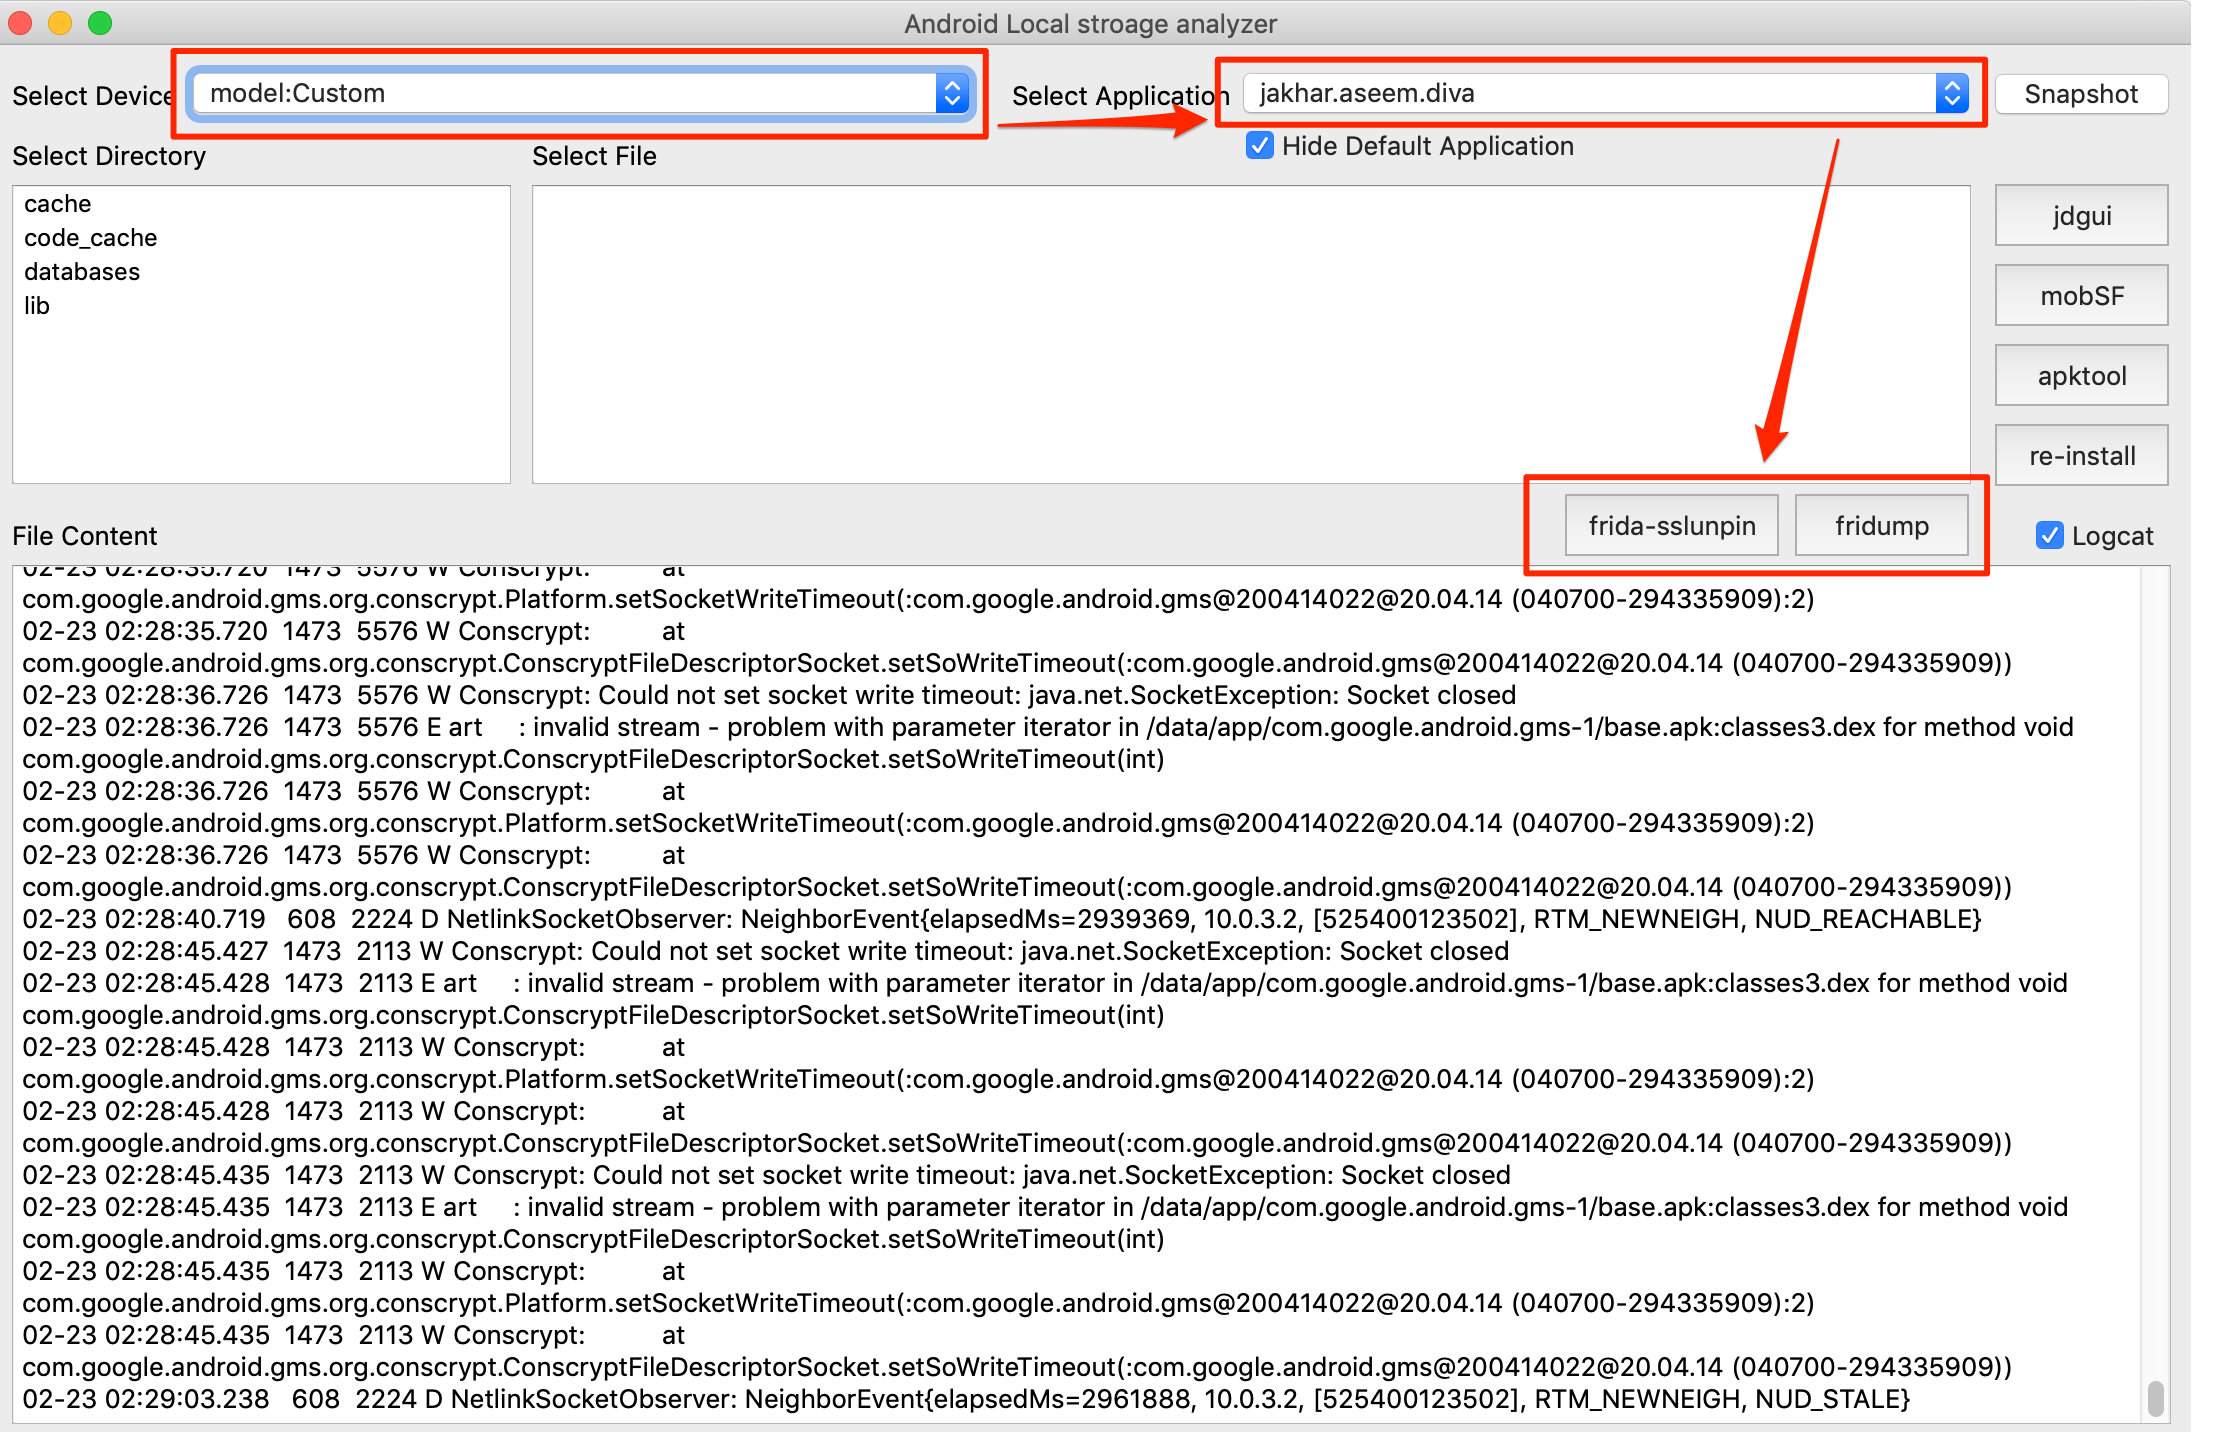
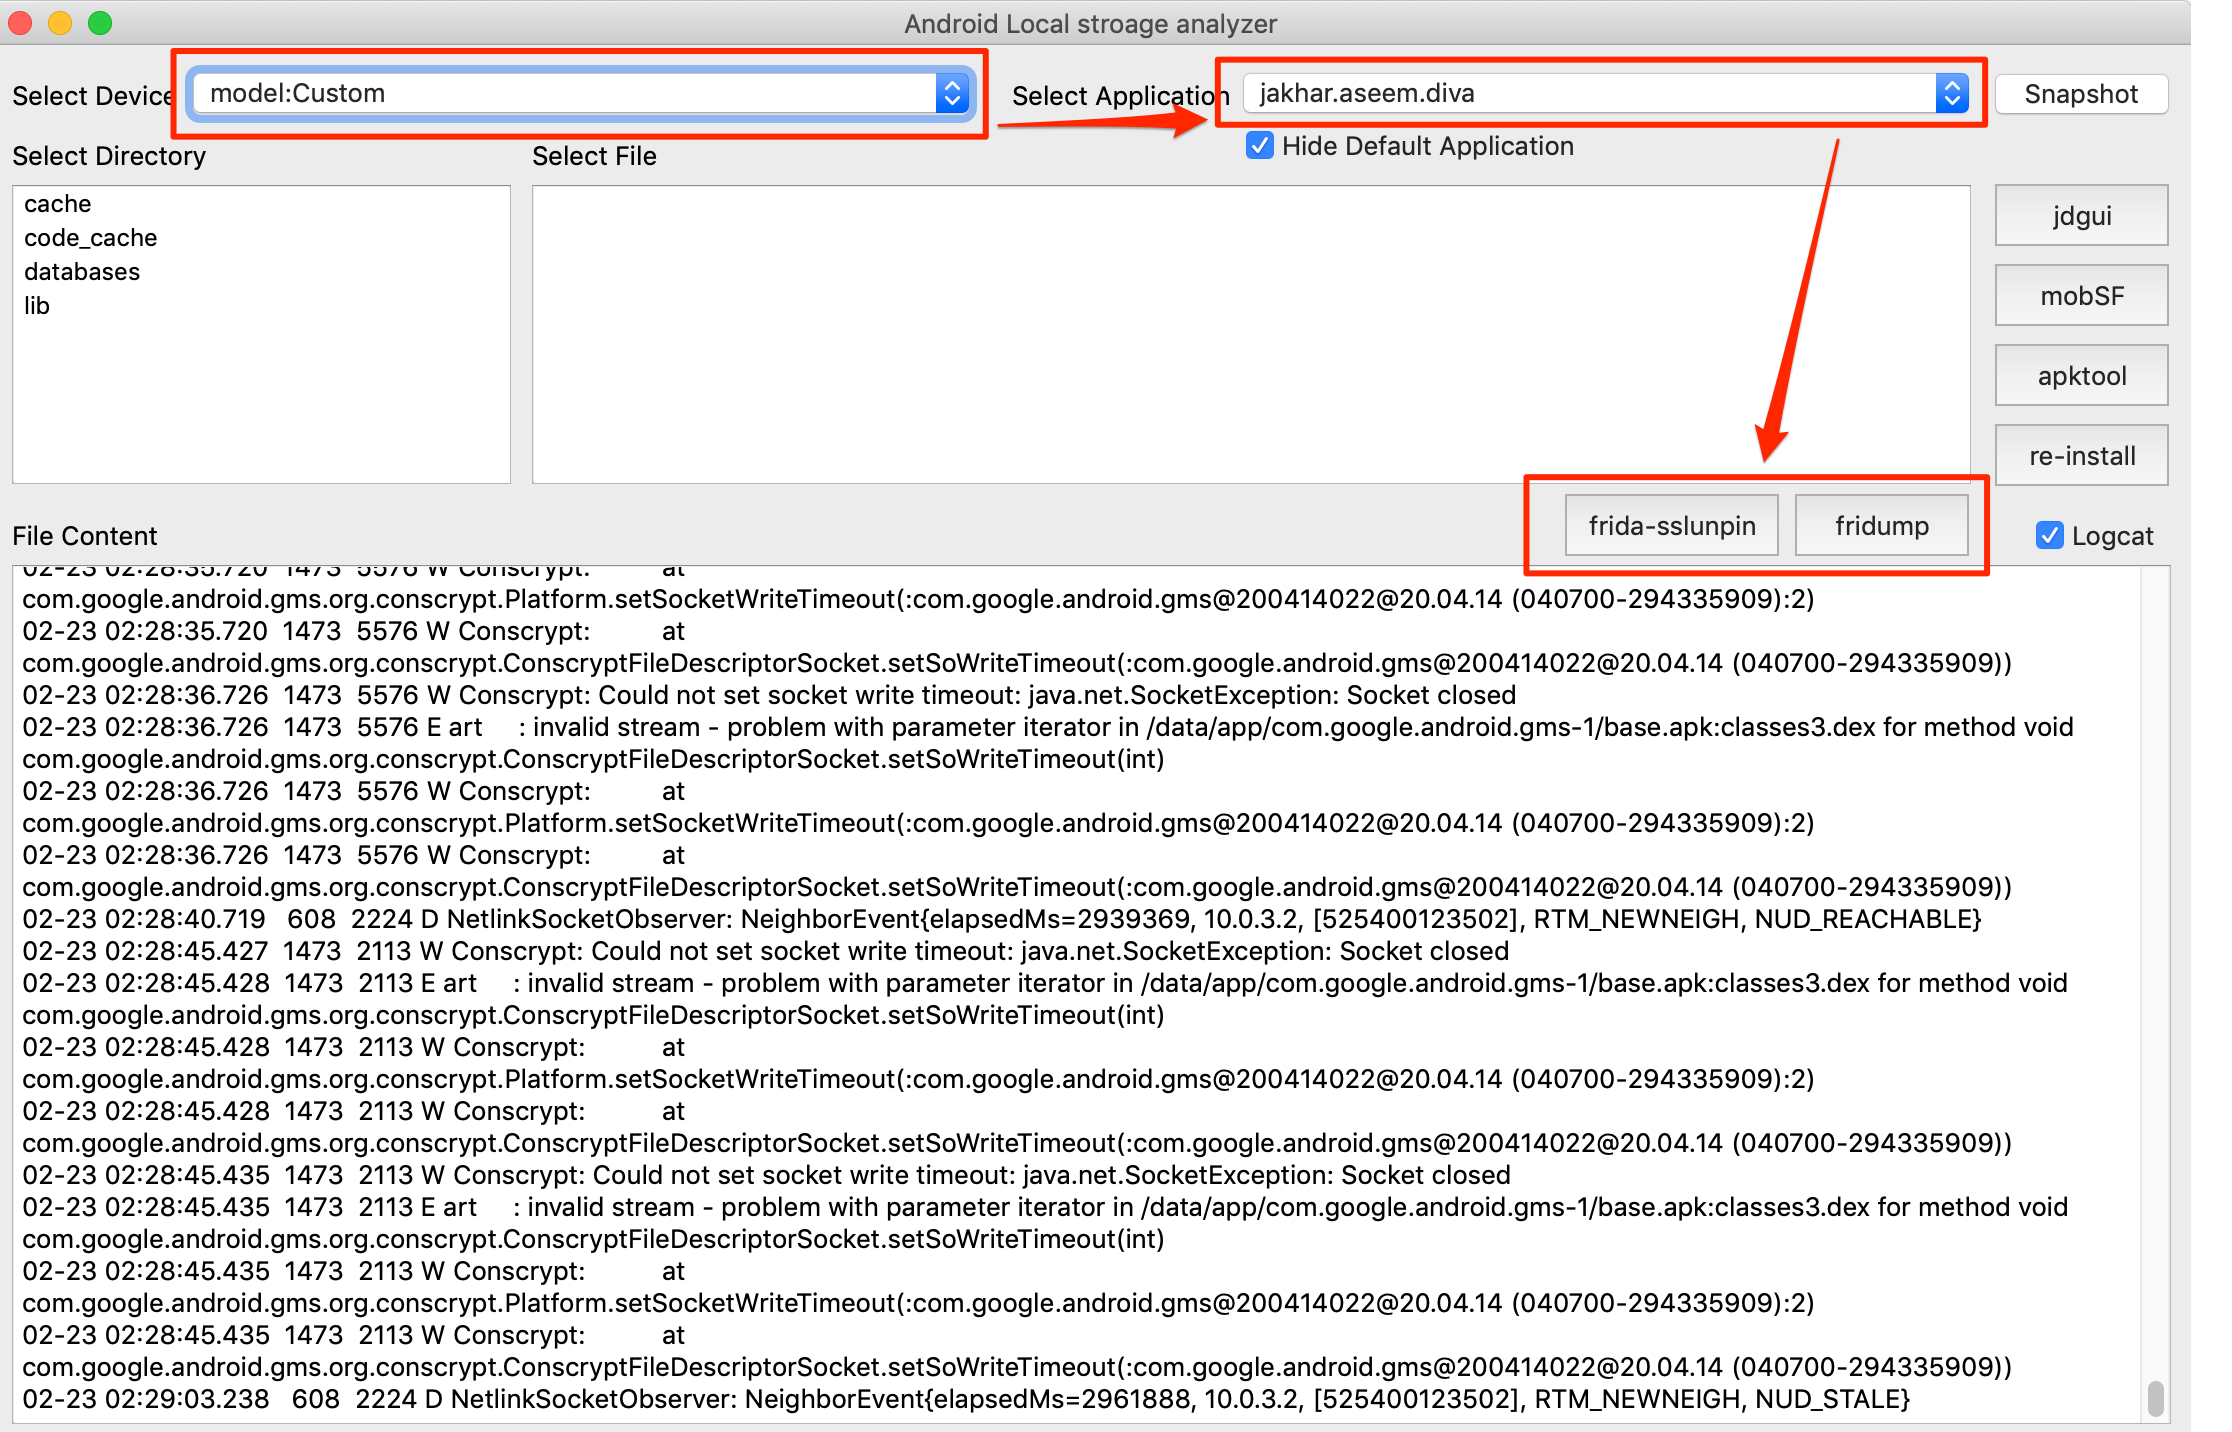
Frida यूनिवर्सल SSL अनपिनिंग और फ्रिडंप समर्थन जैसा कि चित्र में दिखाया गया है: