


एक ओपन-सोर्स, अगली पीढ़ी का "runc" जो रूटलेस कंटेनरों को Systemd, Docker, Kubernetes जैसे वर्कलोड को बिल्कुल VMs की तरह चलाने में सक्षम बनाता है।


Sysbox एक ओपन-सोर्स और मुफ्त कंटेनर रनटाइम (एक विशेषीकृत "runc") है, जिसे मूल रूप से Nestybox द्वारा विकसित किया गया था (05/2022 में [Docker द्वारा अधिग्रहित][docker-acquisition]), जो कंटेनरों को दो प्रमुख तरीकों से बेहतर बनाता है:
कंटेनर आइसोलेशन में सुधार करता है:
सभी कंटेनरों पर लिनक्स यूज़र-नेमस्पेस (यानी, कंटेनर में रूट यूज़र के पास होस्ट पर शून्य विशेषाधिकार होते हैं)।
कंटेनर के अंदर procfs और sysfs के कुछ हिस्सों को वर्चुअलाइज़ करता है।
कंटेनर के अंदर होस्ट की जानकारी छिपाता है।
कंटेनर के प्रारंभिक माउंट्स को लॉक करता है, और बहुत कुछ।
कंटेनरों को VMs के समान वर्कलोड चलाने में सक्षम बनाता है:
Sysbox के साथ, कंटेनर systemd, Docker, Kubernetes, K3s, buildx (मल्टी-आर्क बिल्ड सहित), लिगेसी ऐप्स, मल्टी-आर्क ऐप्स, और बहुत कुछ सिस्टम-स्तरीय सॉफ्टवेयर को सहज और सुरक्षित रूप से चला सकते हैं।
यह सॉफ्टवेयर Sysbox कंटेनरों के अंदर बिना किसी संशोधन के और सॉफ्टवेयर के विशेष संस्करणों (जैसे, रूटलेस वेरिएंट) के बिना चल सकता है।
कोई विशेषाधिकार प्राप्त कंटेनर नहीं, कोई जटिल इमेज नहीं, कोई मुश्किल एंट्रीपॉइंट नहीं, कोई विशेष वॉल्यूम माउंट नहीं, आदि।
इसे एक "कंटेनर सुपरचार्जर" के रूप में सोचें: यह आपके मौजूदा कंटेनर प्रबंधकों / ऑर्केस्ट्रेटरों (जैसे, Docker, Kubernetes, आदि) को ऐसे कंटेनर तैनात करने में सक्षम बनाता है जिनमें कठोर आइसोलेशन होता है और जो लगभग किसी भी वर्कलोड को चला सकते हैं जो VMs में चलते हैं।
Sysbox उन्नत OS वर्चुअलाइज़ेशन तकनीकों का उपयोग करके कंटेनर को यथासंभव VM-जैसे वातावरण जैसा बनाकर ऐसा करता है।
Kata और KubeVirt जैसे वैकल्पिक रनटाइम के विपरीत, यह VMs का उपयोग नहीं करता है। यह इसे उपयोग करना आसान बनाता है (विशेष रूप से क्लाउड वातावरण में नेस्टेड वर्चुअलाइज़ेशन से बचकर), हालाँकि यह आइसोलेशन का वह स्तर प्रदान नहीं करता है जो VM-आधारित रनटाइम प्रदान करते हैं। तुलना के लिए यहाँ देखें।
Sysbox का लाभ उठाने के लिए नए टूल सीखने या अपनी मौजूदा कंटेनर इमेज या वर्कफ़्लो को संशोधित करने की आवश्यकता नहीं है। बस इसे इंस्टॉल करें और बेहतर कंटेनर तैनात करने के लिए अपने कंटेनर प्रबंधक / ऑर्केस्ट्रेटर को इसकी ओर इंगित करें।
Sysbox उसी होस्ट पर अन्य कंटेनर रनटाइम (जैसे, डिफ़ॉल्ट OCI runc, Kata, आदि) के साथ साथ-साथ रह सकता है। आप अपनी आवश्यकताओं के आधार पर आसानी से चुन सकते हैं कि कौन से कंटेनर या पॉड को किसके साथ चलाना है।
Sysbox मुफ्त और ओपन-सोर्स है, जो Apache License, संस्करण 2.0 के तहत लाइसेंस प्राप्त है। विवरण के लिए LICENSE फ़ाइल देखें।
Sysbox मूल रूप से Nestybox द्वारा विकसित किया गया था। चूंकि [Nestybox अब Docker का हिस्सा है][docker-acquisition], Docker Sysbox परियोजना का मुख्य प्रायोजक है।
ऐसा कहने के बाद, Sysbox एक सामुदायिक ओपन-सोर्स परियोजना है और यह Docker द्वारा आधिकारिक रूप से समर्थित नहीं है (यानी, Docker सब्सक्रिप्शन में Sysbox समर्थन शामिल नहीं है)। समर्थन इस Github रेपो या [Sysbox Slack Workspace][slack] के माध्यम से सर्वोत्तम प्रयास के आधार पर प्रदान किया जाता है।
हम Sysbox को विकसित करने और बेहतर बनाने में मदद करने के लिए समुदाय से भागीदारी को प्रोत्साहित करते हैं, जिसका लक्ष्य इसके उपयोग के मामलों और लाभों को बढ़ाना है। बाहरी अनुरक्षकों और योगदानकर्ताओं का स्वागत है।
Sysbox निम्नलिखित समस्याओं का समाधान करता है:
कंटेनरीकृत माइक्रोसर्विसेज के आइसोलेशन को बढ़ाना (कंटेनर में रूट होस्ट पर एक अन-विशेषाधिकार प्राप्त यूज़र से मैप होता है)।
होस्ट सुरक्षा से समझौता किए बिना कंटेनर के अंदर एक अत्यधिक सक्षम रूट यूज़र को सक्षम करना।
असुरक्षित विशेषाधिकार प्राप्त कंटेनरों या होस्ट Docker सॉकेट माउंट के बिना Docker-in-Docker (DinD) या Kubernetes-in-Docker (KinD) को सक्षम करके CI/CD पाइपलाइनों को सुरक्षित करना।
विकास, स्थानीय परीक्षण, सीखने आदि के लिए कंटेनरों को "VM-जैसे" वातावरण के रूप में उपयोग करने में सक्षम बनाना, मजबूत आइसोलेशन और कंटेनर के अंदर systemd, Docker, IDEs और अधिक चलाने की क्षमता के साथ।
कंटेनरों के अंदर लिगेसी ऐप्स चलाना (कम कुशल VMs के बजाय)।
VMs को एक आसान, तेज़, अधिक कुशल और अधिक पोर्टेबल कंटेनर-आधारित विकल्प के साथ बदलना, जिसे क्लाउड वातावरण में आसानी से तैनात किया जा सके।
बेयर-मेटल होस्ट को VMs के 2X घनत्व के साथ कई पृथक कंप्यूट वातावरणों में विभाजित करना (यानी, समान हार्डवेयर पर समान प्रदर्शन पर VMs के रूप में दोगुने VM-जैसे कंटेनर तैनात करना)।
महंगे नेस्टेड वर्चुअलाइज़ेशन का सहारा लिए बिना क्लाउड इंस्टेंसेस (जैसे, EC2, GCP, आदि) को कई पृथक कंप्यूट वातावरणों में विभाजित करना।
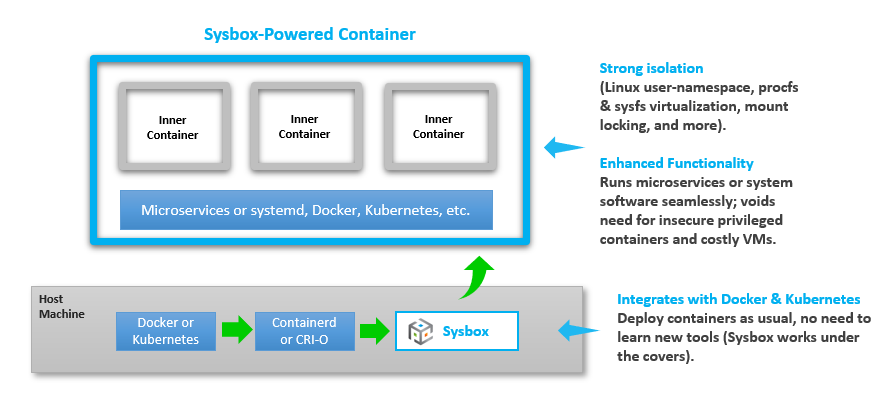
Sysbox लिनक्स होस्ट (बेयर-मेटल, VM, ऑन-प्रिम, क्लाउड, आदि) पर आसानी से इंस्टॉल हो जाता है। यह सभी प्रमुख क्लाउड-आधारित IaaS और Kubernetes सेवाओं (जैसे, EC2, GCP, GKE, EKS, AKS, Rancher, आदि) पर काम करता है।
एक बार इंस्टॉल हो जाने के बाद, Sysbox पर्दे के पीछे काम करता है: आप इसके साथ कंटेनर तैनात करने के लिए Docker, Kubernetes आदि का उपयोग करते हैं।
उदाहरण के लिए, यह सरल Docker कमांड Sysbox के साथ एक कंटेनर बनाता है:
$ docker run --runtime=sysbox-runc -it any_image
आपको एक अच्छी तरह से आइसोलेटेड कंटेनर मिलता है जो माइक्रोसर्विसेज के साथ-साथ सिस्टम-स्तरीय सॉफ्टवेयर (जैसे, systemd, Docker, Kubernetes, आदि) को सहज रूप से चलाने में सक्षम है, जो सामान्य रूप से VMs पर चलते हैं।
Sysbox का उपयोग कैसे करें, इसके बारे में अधिक जानकारी यहाँ।
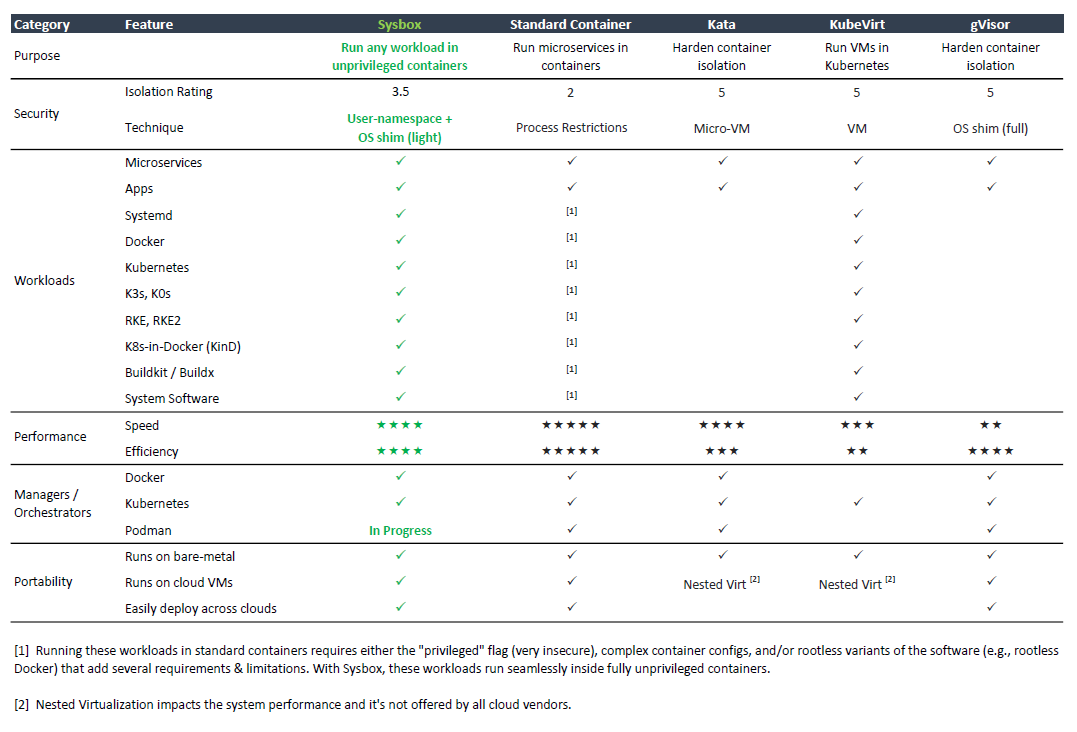
जैसा कि दिखाया गया है, Sysbox अन-विशेषाधिकार प्राप्त कंटेनरों को systemd, Docker, Kubernetes आदि जैसे सिस्टम-स्तरीय वर्कलोड को सहज रूप से चलाने में सक्षम बनाता है, साथ ही आपको कंटेनर आइसोलेशन, प्रदर्शन, दक्षता और पोर्टेबिलिटी के बीच एक संतुलित दृष्टिकोण प्रदान करता है।
