
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Raccine — एक सरल रैंसमवेयर वैक्सीन | Kitploit
उपकरण/GitHubGitHub/neo23x0/raccine
रक्षात्मक उपकरणखतरा खुफियाघुसपैठ का पता लगानाघटना प्रतिक्रियाविसंगति का पता लगानालॉग विश्लेषण
GitHubneo23x0/raccine

Raccine

एक सरल रैंसमवेयर वैक्सीन

रिपॉजिटरी देखें
982126162 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Inactively Maintained

Raccine

Raccine

एक सरल रैनसमवेयर सुरक्षा

क्यों

हम अक्सर देखते हैं कि रैनसमवेयर vssadmin का उपयोग करके सभी शैडो कॉपी (shadow copies) को हटा देते हैं। क्या हो अगर हम उस अनुरोध को रोक सकें और उसे आमंत्रित करने वाली प्रक्रिया को समाप्त कर दें? आइए एक सरल वैक्सीन बनाने का प्रयास करें।
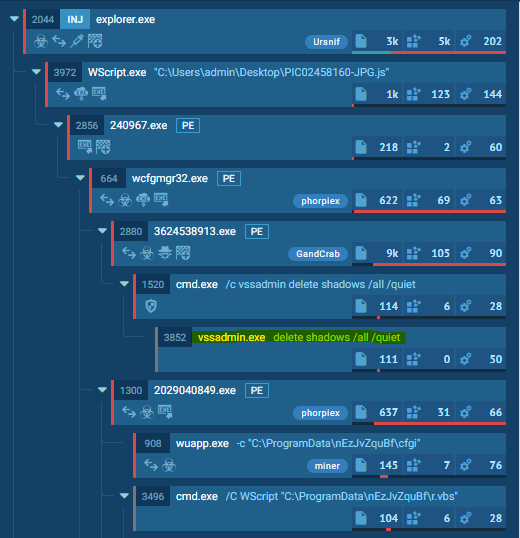
रैनसमवेयर प्रक्रिया ट्री

यह कैसे काम करता है

हम vssadmin.exe (और wmic.exe) के लिए एक डीबगर पंजीकृत करते हैं, जो हमारा संकलित raccine.exe है। Raccine एक बाइनरी है, जो पहले सभी पैरेंट प्रक्रियाओं के PID एकत्र करता है और फिर सभी पैरेंट प्रक्रियाओं को समाप्त करने का प्रयास करता है।

लाभ:

  • यह विधि काफी सामान्य (generic) है
  • हमें किसी सिस्टम फ़ाइल (vssadmin.exe या wmic.exe) को बदलने की आवश्यकता नहीं है, जिससे अखंडता (integrity) संबंधी समस्याएँ उत्पन्न हो सकती हैं और हर पैच दिवस पर हमारा रैक्सीनेशन (raccination) टूट सकता है
  • दुर्भावनापूर्ण गतिविधि के लिए कमांड लाइन पैरामीटरों की लचीली YARA नियम स्कैनिंग
  • परिवर्तनों को पूर्ववत करना आसान है
  • Windows 7 / Windows 2008 R2 या उच्चतर पर चलता है
  • किसी चालू निष्पादन योग्य या अतिरिक्त सेवा की आवश्यकता नहीं (एजेंट-रहित)

नुकसान / ब्लाइंड स्पॉट:

  • vssadmin.exe delete shadows (या किसी अन्य ब्लैकलिस्टेड संयोजन) का वैध उपयोग अब संभव नहीं है
  • यह उन प्रक्रियाओं को भी समाप्त कर देता है जिन्होंने vssadmin.exe delete shadows को आमंत्रित करने का प्रयास किया था, जो एक बैकअप प्रक्रिया हो सकती है
  • यह उन तरीकों को नहीं पकड़ पाएगा जिनमें दुर्भावनापूर्ण प्रक्रिया उस ट्री की प्रक्रियाओं में से एक नहीं है जिसने vssadmin.exe को आमंत्रित किया है (जैसे schtasks के माध्यम से)

प्रक्रिया

  1. vssadmin.exe (और wmic.exe) का आमंत्रण रोक लिया जाता है और डीबगर के रूप में raccine.exe को भेज दिया जाता है (vssadmin.exe delete shadows बन जाता है raccine.exe vssadmin.exe delete shadows)
  2. फिर हम कमांड लाइन तर्कों को संसाधित करते हैं और Yara नियमों का उपयोग करके दुर्भावनापूर्ण संयोजनों की तलाश करते हैं।
  3. यदि कोई दुर्भावनापूर्ण संयोजन नहीं मिलता है, तो हम मूल कमांड लाइन पैरामीटरों के साथ एक नई प्रक्रिया बनाते हैं।
  4. यदि कोई दुर्भावनापूर्ण संयोजन पाया जाता है, तो हम सभी पैरेंट प्रक्रियाओं के PID एकत्र करते हैं और उन्हें समाप्त करना शुरू कर देते हैं (यह ऊपर दिखाए गए स्क्रीनशॉट के अनुसार मैलवेयर प्रक्रियाएँ होनी चाहिए)। Raccine समाप्त किए गए PID के साथ 5 सेकंड के लिए एक कमांड लाइन विंडो दिखाता है, इसे Windows इवेंटलॉग में लॉग करता है और फिर स्वयं बाहर निकल जाता है।

दुर्भावनापूर्ण संयोजन:

  • delete और shadows (vssadmin, diskshadow)
  • resize और shadowstorage (vssadmin)
  • delete और shadowstorage (vssadmin)
  • delete और shadowcopy (wmic)
  • delete और catalog और -quiet (wbadmin)
  • win32_shadowcopy या एन्कोडेड कमांडों की सूची में से एक तत्व (powershell)
  • recoveryenabled (bcedit)
  • ignoreallfailures (bcedit)

^ पुरानी सूची: संबंधित YARA नियम देखें

Powershell एन्कोडेड कमांडों की सूची: JAB, SQBFAF, SQBuAH, SUVYI, cwBhA, aWV4I, aQBlAHgA और कई अन्य

उदाहरण

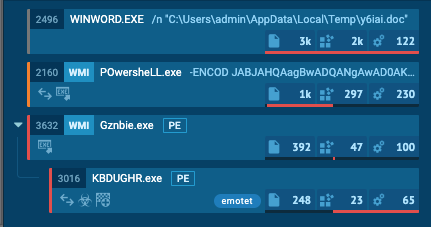
Emotet बिना Raccine के - लिंक

Emotet बिना Raccine के

Emotet Raccine के साथ - लिंक (Raccine स्थापना से संबंधित प्रक्रिया गतिविधि को अनदेखा करें)
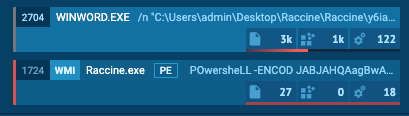
Emotet Raccine के साथ

संक्रमण को कली में ही कुचल दिया जाता है।

चेतावनी !!!

इसे अपने जोखिम पर उपयोग करें!

आप एक रैक्सीनेटेड (raccinated) मशीन पर ब्लैकलिस्टेड कमांडों का उपयोग करने वाले कमांड नहीं चला पाएँगे, जब तक कि आप अनइंस्टॉल पैच raccine-reg-patch-uninstall.reg लागू नहीं करते। यह विभिन्न बैकअप समाधानों को तोड़ सकता है जो अपने कार्य के दौरान उस विशिष्ट कमांड को चलाते हैं। यह न केवल उस अनुरोध को ब्लॉक करेगा बल्कि उस ट्री की सभी प्रक्रियाओं को भी समाप्त कर देगा, जिसमें बैकअप समाधान और इसे आमंत्रित करने वाली प्रक्रिया शामिल है।

यदि आपके पास एक ठोस सुरक्षा निगरानी है जो सभी प्रक्रिया निष्पादनों को लॉग करती है, तो आप अपने लॉग की जाँच कर सकते हैं कि क्या vssadmin.exe delete shadows, vssadmin.exe resize shadowstorage ... या अन्य अवरुद्ध कमांड लाइनें वैध उद्देश्यों के लिए बार-बार या कभी-कभार उपयोग की जाती हैं, ऐसी स्थिति में आपको Raccine का उपयोग करने से बचना चाहिए।

संस्करण इतिहास

  • 0.1.0 - प्रारंभिक संस्करण जिसने सभी vssadmin.exe निष्पादनों को रोका और अवरुद्ध किया
  • 0.2.0 - संस्करण जो केवल उन vssadmin.exe निष्पादनों को ब्लॉक करता है जिनकी कमांड लाइन में delete और shadows होता है और अन्यथा सभी पैरामीटरों को एक नई प्रक्रिया में भेज देता है जो vssadmin को उसके मूल पैरामीटरों के साथ आमंत्रित करती है
  • 0.2.1 - व्हाइटलिस्ट से explorer.exe हटाया गया
  • 0.3.0 - delete shadowcopy कॉल करने वाली wmic विधि का समर्थन करता है, व्हाइटलिस्टेड प्रक्रिया प्रारंभों के लिए कोई आउटपुट नहीं (wmic आउटपुट प्रोसेसिंग के साथ समस्याओं से बचता है)
  • 0.4.0 - प्रत्येक अवरुद्ध प्रयास के लिए Windows इवेंटलॉग में लॉगिंग का समर्थन करता है, अधिक दुर्भावनापूर्ण पैरामीटर संयोजनों की तलाश करता है
  • 0.4.1 - स्टैटिकली लिंक्ड बाइनरीज़
  • 0.4.2 - John Lambert द्वारा प्रदान किए गए बगफिक्स
  • 0.5.0 - इवेंटलॉग लॉगिंग हटाई गई (बुनियादी जानकारी अनावश्यक थी; अधिक जटिलता उत्पन्न करती थी; इसे प्रक्रिया निर्माण लॉगिंग द्वारा भी प्राप्त किया जा सकता है), wbadmin फ़िल्टरिंग के लिए समर्थन
  • 0.5.1 - @JohnLaTwC द्वारा सुधार
  • 0.5.2 - @JohnLaTwC द्वारा delete shadowstorage के लिए अतिरिक्त जाँच, @_hillu द्वारा कोड समीक्षा, एप्लिकेशन आइकन
  • 0.5.3 - बैच इंस्टॉलर
  • 0.6.0 - bcdedit.exe /set {default} bootstatuspolicy ignoreallfailures और bcdedit.exe /set {default} recoveryenabled no के लिए अतिरिक्त जाँच
  • 0.7.0 - powershell.exe और win32_shadowcopy या एन्कोडेड कमांडों की सूची के लिए अतिरिक्त जाँच
  • 0.7.1 - @JohnLaTwC द्वारा सुधार
  • 0.7.2 - रजिस्ट्री पैचों में निरपेक्ष पथों का उपयोग
  • 0.8.0 - सभी रोके गए अनुरोधों और किए गए कार्यों के साथ एक लॉग फ़ाइल C:\ProgramData\Raccine_log.txt बनाता है
  • 0.9.0 - @JohnLaTwC द्वारा Windows इवेंटलॉग में लॉग करता है
  • 0.10.0 - केवल सिमुलेशन मोड
  • 0.10.1 - सिमुलेशन मोड के लिए फिक्स
  • 0.10.2 - diskshadow.exe delete shadows कमांड शामिल करता है
  • 0.10.3-5 - मामूली सुधार और परिवर्धन
  • 1.0 BETA - GUI तत्व और कमांड लाइन पैरामीटरों की YARA नियम स्कैनिंग
  • 1.1 BETA - बाहरी चरों के साथ YARA नियम मिलान, समस्या निवारण कार्य
  • 1.2 BETA - सिग्नेचर अपडेटर
  • 1.3 BETA - आमंत्रित करने वाली पैरेंट प्रक्रिया की इन-मेमोरी YARA स्कैनिंग
  • 1.4 BETA - पूर्ण x86 समर्थन, AV डिटेक्शन से बचने के लिए स्टैटिक स्ट्रिंग्स को YARA नियमों में स्थानांतरित किया गया, स्वीकृत निष्पादनों का लॉग, इंस्टॉलर में .NET Framework सेटअप
  • 1.4.2 BETA - एग्ज़िट कोड फिक्स (रोके गए प्रोग्राम द्वारा लौटाए गए एग्ज़िट कोड का पास-थ्रू), taskkill.exe को रोकना

स्थापना

आवश्यकताएँ

  • YARA स्कैनिंग के लिए VC++ रंटाइम (इंस्टॉलर में https://aka.ms/vs/16/release/VC_redist.x64.exe से सेटअप पैकेज शामिल है)
  • .NET Framework 4.5
  • YARA नियम अपडेट के लिए इंटरनेट एक्सेस
  • Windows 7 / Windows 2008 R2 या उच्चतर

Visual C++ Redistributable पैकेज और .NET Framework दोनों install-raccine.bat चलाने पर स्वचालित रूप से स्थापित हो जाएँगे।

स्वचालित स्थापना

  1. Release अनुभाग से Raccine.zip डाउनलोड करें
  2. इसे एक्सट्रैक्ट करें
  3. raccine-installer.bat को व्यवस्थापक के रूप में चलाएँ
टूल डाउनलोड करें