 ncsc-fi/tiuku
Tiuku विभिन्न प्रकार के सिस्टम और वातावरणों को सुरक्षा से संबंधित जानकारी के लिए स्कैन करने और ब्राउज़र-आधारित यूज़र इंटरफ़ेस में परिणाम प्रदर्शित करने का एक उपकरण है।

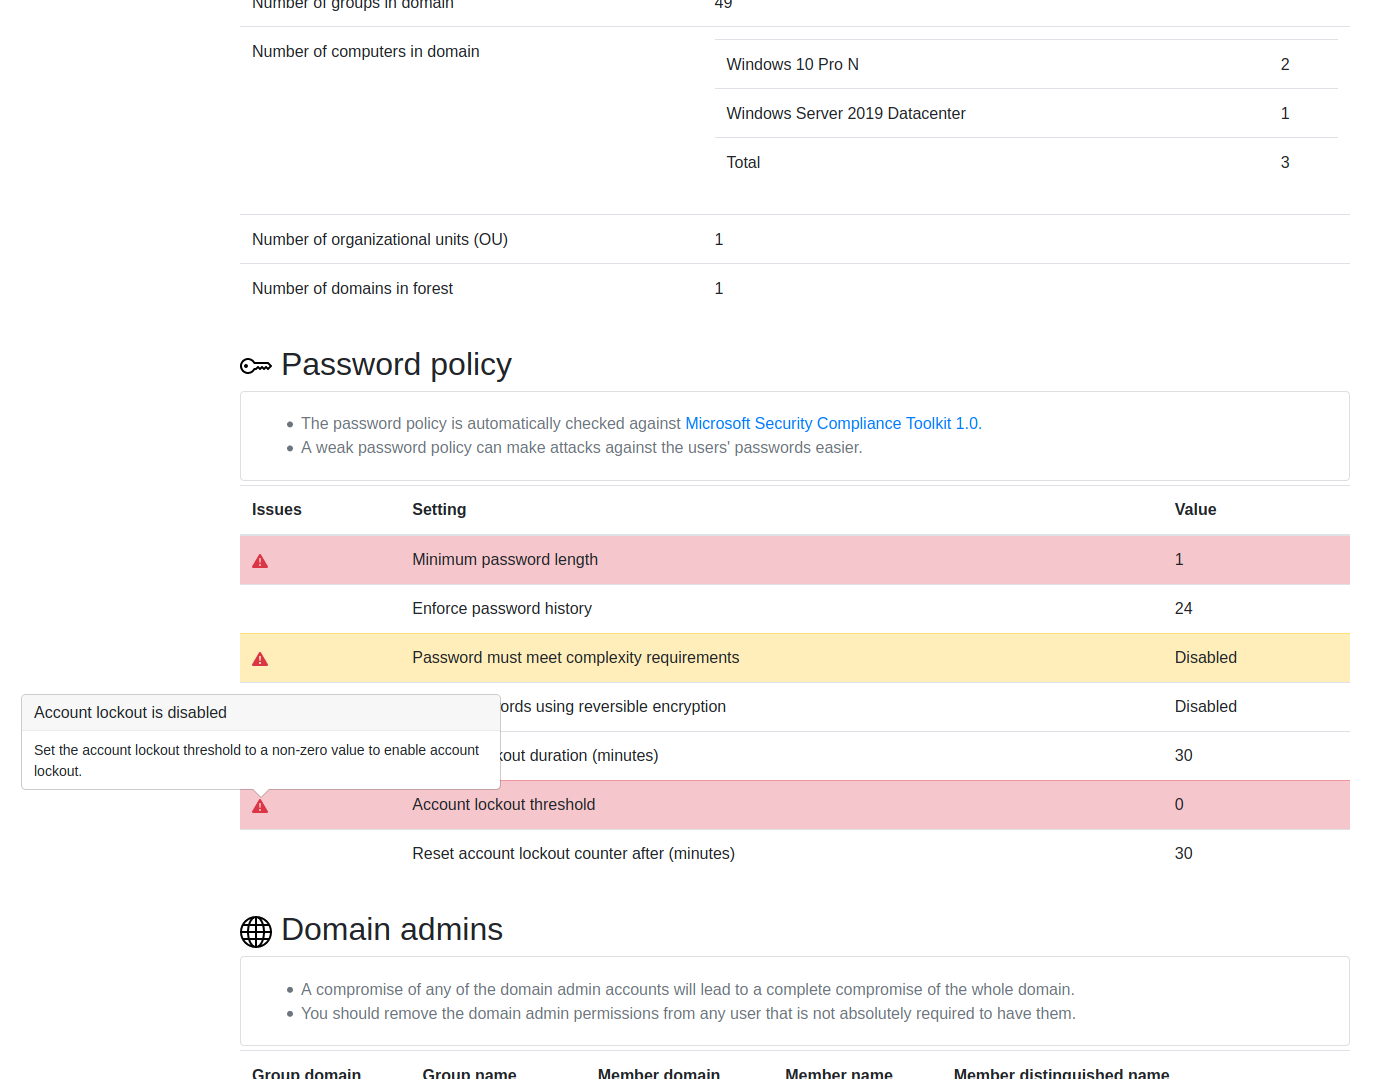
Tiuku एक उपकरण है जो विभिन्न प्रकार के सिस्टम और वातावरणों को सुरक्षा संबंधी जानकारी के लिए स्कैन करता है और परिणामों को ब्राउज़र-आधारित उपयोगकर्ता इंटरफ़ेस में प्रदर्शित करता है। यह कुछ समस्याओं को स्वचालित रूप से पहचान और हाइलाइट भी कर सकता है। डेटा संग्रह स्क्रिप्ट और उपयोगकर्ता इंटरफ़ेस दोनों को डाउनलोड और पूरी तरह से ऑफ़लाइन चलाया जा सकता है, इसलिए वे एयर-गैप्ड वातावरण में भी काम करते हैं।
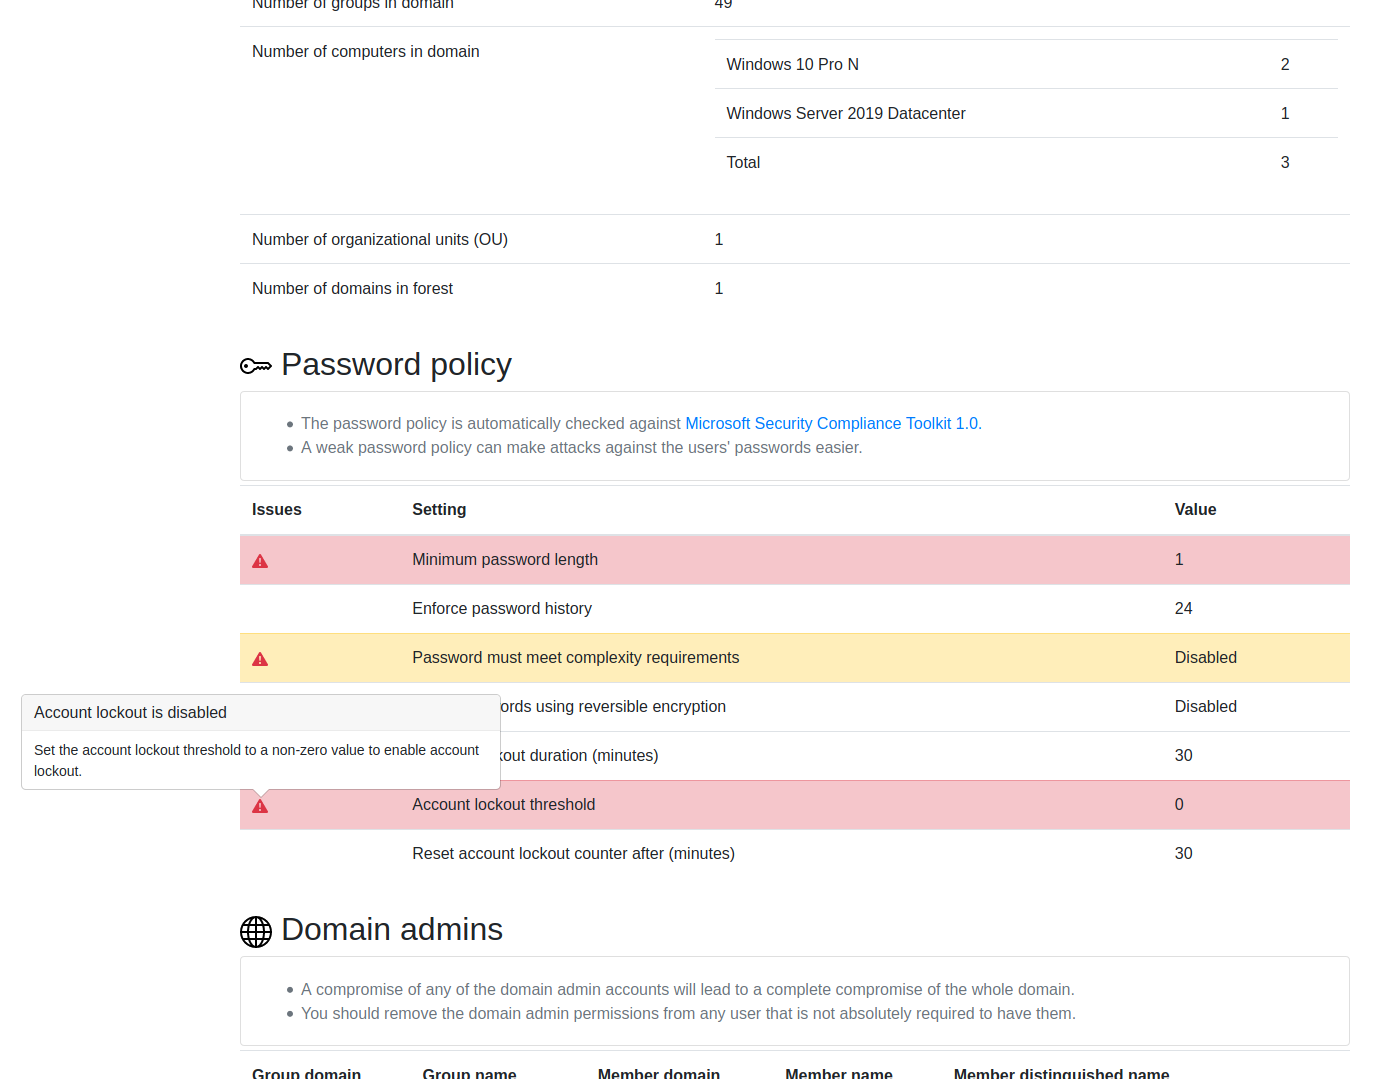
Tiuku अन्य सुरक्षा स्कैनिंग उपकरणों से निम्नलिखित तरीकों से भिन्न है:
यह कई प्लेटफार्मों का समर्थन करता है और सभी पर एक समान उपयोगकर्ता अनुभव प्रदान करता है। चाहे आप M365 जैसे SaaS प्लेटफॉर्म, एक Active Directory डोमेन, या एकल Linux सर्वर का मूल्यांकन कर रहे हों, उपकरण उसी तरह काम करता है और समान ग्राफिकल उपयोगकर्ता इंटरफ़ेस प्रदान करता है।
यह चलाने में सरल है। उपकरण की कोई निर्भरता नहीं है जो आधुनिक ऑपरेटिंग सिस्टम द्वारा प्रदान की गई चीज़ों से परे हो, और चिंता करने के लिए कोई कॉन्फ़िगरेशन फ़ाइल या कमांड लाइन पैरामीटर नहीं हैं।
इसे उपयोगकर्ता को परेशान न करने के लिए डिज़ाइन किया गया है। केवल वही जानकारी प्रदर्शित की जाती है जो अधिकांश उपयोगकर्ताओं और वातावरणों के लिए प्रासंगिक मानी जाती है।
कुल मिलाकर, यह उन विभिन्न प्लेटफार्मों पर सुरक्षा अवलोकन प्राप्त करने का एक त्वरित और आसान तरीका प्रदान करता है जिनका एक कंपनी उपयोग कर सकती है। सिस्टम प्रशासकों के लिए, यह प्लेटफ़ॉर्म-विशिष्ट सुरक्षा स्कैनर का एक सरल विकल्प है जो सभी अलग-अलग तरीकों से काम करते हैं। सुरक्षा विशेषज्ञों के लिए, यह अधिक विशिष्ट उपकरणों का उपयोग करके गहन अन्वेषण से पहले क्षेत्र का नक्शा प्राप्त करने के लिए मूल्यांकन में पहला कदम हो सकता है।

नवीनतम रिलीज़ के लिए ZIP फ़ाइल डाउनलोड करें (जिसका नाम tiuku-release-<version>.zip है)।
आपको फ़ाइल डाउनलोड करने के लिए अपने एंटीवायरस प्रोग्राम को अक्षम करना पड़ सकता है। हालांकि यह दुर्भावनापूर्ण नहीं है, यह आपके वातावरण से सुरक्षा संबंधी डेटा इस तरह से एकत्र करता है जिसे एंटीवायरस संदिग्ध मान सकता है।
ZIP फ़ाइल निकालें।
उपयोगकर्ता इंटरफ़ेस खोलने के लिए index.html पर डबल-क्लिक करें
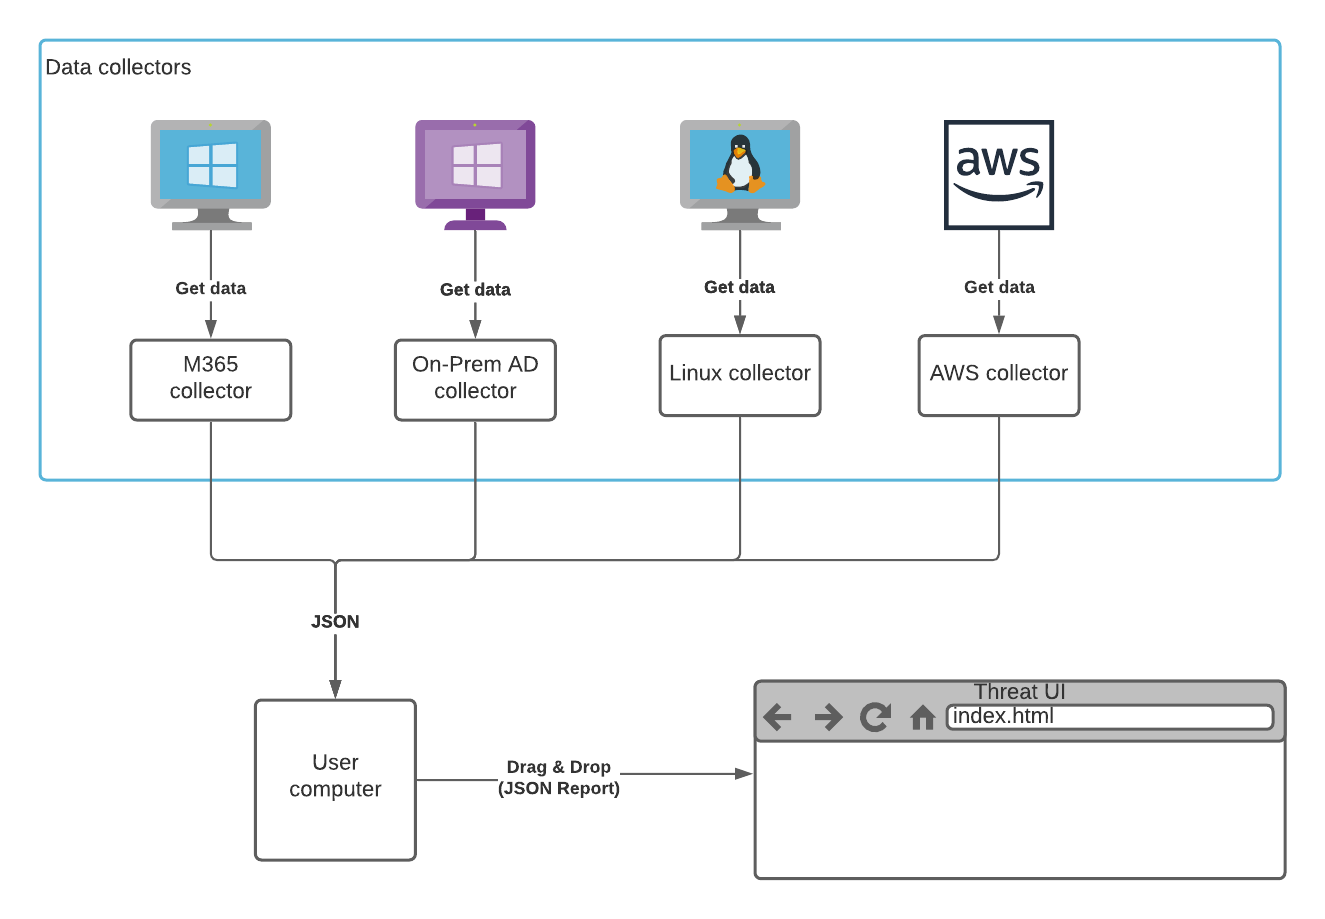
collectors निर्देशिका से एक कलेक्टर चुनें और इसे चलाने के लिए उसके README.md में दिए गए निर्देशों का पालन करें।
कलेक्टर द्वारा बनाई गई .json फ़ाइल को उपयोगकर्ता इंटरफ़ेस पर खींचें और छोड़ें।
जांचें कि क्या आपकी समस्या पहले से रिपोर्ट की गई है, मौजूदा मुद्दों को देखें।
यदि समस्या के लिए कोई मौजूदा मुद्दा नहीं है, तो कृपया एक नया मुद्दा बनाएं जिसमें वर्णन करें:
आपने क्या किया, इतने विस्तार से कि कोई और समस्या को पुन: उत्पन्न करने के चरणों का पालन कर सके।
आपने क्या होने की उम्मीद की।
वास्तव में क्या हुआ। सभी त्रुटि संदेश पूर्ण रूप से शामिल करें।
आपके वातावरण के बारे में कोई भी विवरण (ऑपरेटिंग सिस्टम, PowerShell या Python संस्करण, आदि) जो समस्या को पुन: उत्पन्न करने के लिए प्रासंगिक हो सकते हैं।






