 nccgroup/httpsignatures
एक Burp Suite एक्सटेंशन जो Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 ड्राफ्ट को लागू करता है।

HTTPSignatures Burp Suite एक्सटेंशनHTTPSignatures एक Burp Suite एक्सटेंशन है जो Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 विनिर्देश मसौदा दस्तावेज़ को लागू करता है।
यह Burp Suite उपयोगकर्ताओं को HTTP Signatures की आवश्यकता वाले अनुप्रयोगों का निर्बाध रूप से परीक्षण करने की अनुमति देता है।
rsa-sha256 एल्गोरिथ्म का समर्थन करता है (RSASSA-PKCS1-v1_5 [RFC8017] का उपयोग करके SHA-256 [RFC6234]) और digest हेडर के लिए SHA-256।नवीनतम JAR रिलीज़ फ़ाइल डाउनलोड करें और इसे Burp Suite में Extender Tab / Extensions / Add के माध्यम से जोड़ें।
Header Name, keyId, और Private key file name and path को कॉन्फ़िगर करना आवश्यक है। विस्तृत विवरण के लिए नीचे देखें।Header Name शामिल है।HTTPSignatures को सही ढंग से कॉन्फ़िगर करने के बाद, Burp Suite एक्सटेंशन Header Name सेटिंग (जैसे Signature) में कॉन्फ़िगर किए गए HTTP हेडर मान को Burp Proxy, Repeater, Intruder और Scanner के माध्यम से भेजे गए प्रत्येक HTTP अनुरोध के लिए एक नए सिग्नेचर से बदल देगा।
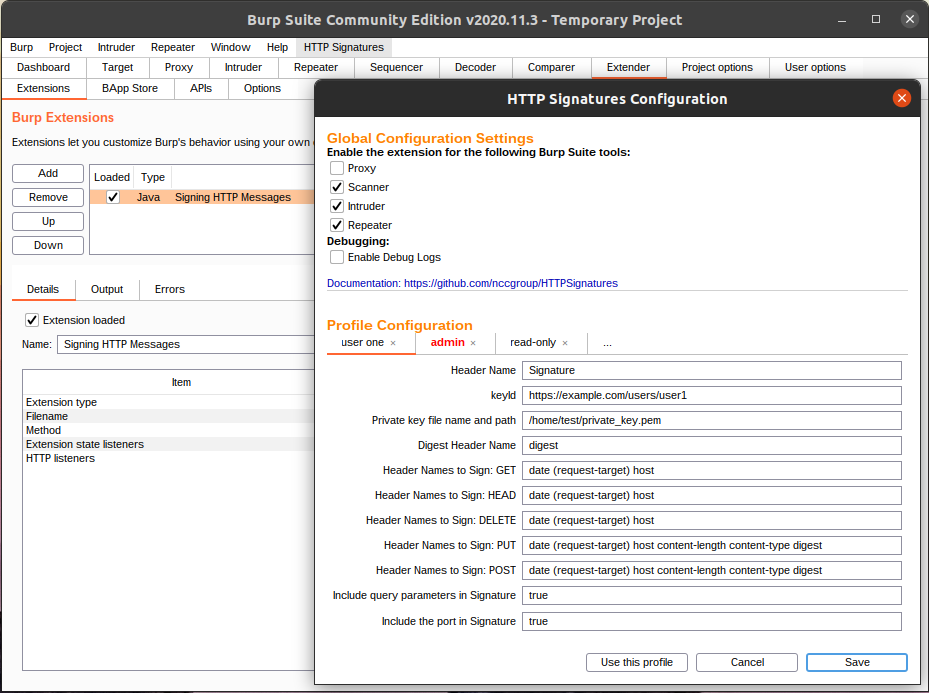
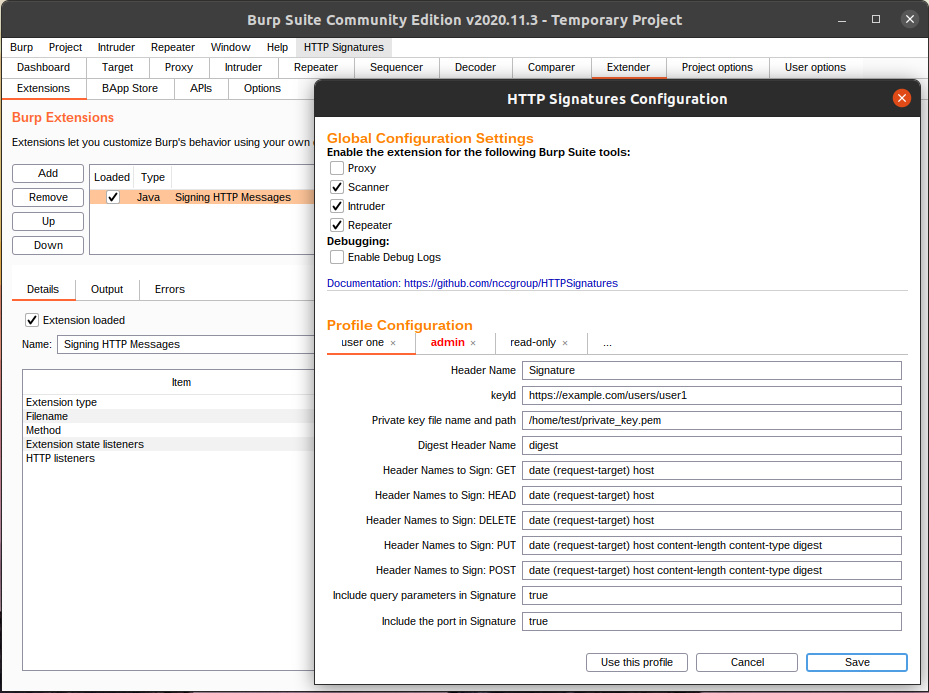
Burp Suite एक्सटेंशन का उपयोग करने से पहले इसे कॉन्फ़िगर किया जाना चाहिए।
HTTPSignatures कॉन्फ़िगरेशन लोड होने के बाद Burp मेनू में पाया जा सकता है (आमतौर पर Help मेनू के दाईं ओर)।
एक्सटेंशन के काम करने के लिए Header Name, keyId, और Private key file name and path को सही ढंग से कॉन्फ़िगर किया जाना चाहिए।
शेष सेटिंग्स को वैकल्पिक रूप से समायोजित किया जा सकता है।
हेडर नाम: (नमूना मान: Authorization, Signature): HTTP अनुरोध हेडर का नाम जिसमें सिग्नेचर शामिल होता है।
IETF मसौदा Signature हेडर नाम का उपयोग करता है। Oracle Cloud (OCI) Authorization हेडर नाम का उपयोग करता है।
keyId: keyId पैरामीटर एक US-ASCII स्ट्रिंग है जिसका उपयोग सत्यापनकर्ता द्वारा सिग्नेचर की सत्यापन कुंजी की पहचान करने और/या प्राप्त करने के लिए किया जाता है।
नमूना मान https://mastodon.example.com/users/myUser (ActivityPub के लिए) या OCI के लिए ocid1.tenancy.oc1.../ocid1.user.oc1.../{fingerprint} जैसे दिख सकते हैं।
निजी कुंजी फ़ाइल नाम और पथ: निजी कुंजी वाला पूर्ण पथ और फ़ाइल नाम (जैसे /home/${USER}/private_key.pem)।
Digest हेडर नाम: digest वाले हेडर का नाम। यह x-content-sha256 (OCI के लिए) या अधिकांश अन्य कार्यान्वयनों के लिए digest होना चाहिए।
हस्ताक्षर करने के लिए हेडर नाम: GET: GET अनुरोधों में शामिल करने के लिए हेडर नाम (जैसे date (request-target) host)।
(request-target) मान एक विशेष पहचानकर्ता है जिसमें अनुरोध विधि और अनुरोध URI का पथ और क्वेरी शामिल होती है (जैसे get /foo?param=value)।
हस्ताक्षर करने के लिए हेडर नाम: HEAD: HEAD अनुरोधों में शामिल करने के लिए हेडर नाम (जैसे date (request-target) host)।
हस्ताक्षर करने के लिए हेडर नाम: DELETE: DELETE अनुरोधों में शामिल करने के लिए हेडर नाम (जैसे date (request-target) host)।
हस्ताक्षर करने के लिए हेडर नाम: PUT: PUT अनुरोधों में शामिल करने के लिए हेडर नाम (जैसे date (request-target) host content-length content-type digest)।
हस्ताक्षर करने के लिए हेडर नाम: POST: POST अनुरोधों में शामिल करने के लिए हेडर नाम (जैसे date (request-target) host content-length content-type digest)।
Signature में क्वेरी पैरामीटर शामिल करें: यह बूलियन मान निर्दिष्ट करता है कि क्वेरी पैरामीटर (जैसे ?param=value) को सिग्नेचर में शामिल किया जाना चाहिए या नहीं।
जबकि मसौदा मानक निर्दिष्ट करता है कि क्वेरी पैरामीटर (request-target) पहचानकर्ता का हिस्सा हैं, सभी कार्यान्वयन क्वेरी पैरामीटर शामिल नहीं करते हैं।
डिफ़ॉल्ट मान true है।
Signature में पोर्ट शामिल करें: कुछ कार्यान्वयन होस्ट हेडर में पोर्ट शामिल नहीं करते हैं (जैसे localhost:8080)।
यह सेटिंग false पर सेट होने पर होस्ट हेडर मान से पोर्ट हटाने की अनुमति देती है।
डिफ़ॉल्ट मान true है।
HTTPSignatures कॉन्फ़िगरेशन टैब में कई प्रोफ़ाइल कॉन्फ़िगर करने की अनुमति देता है।
... टैब पर क्लिक करके एक नया टैब बनाएं।
टैब पर डबल क्लिक करके आप टैब का नाम रख सकते हैं।
टैब को सहेजने के लिए "Save" बटन पर क्लिक करें।
टैब को सक्रिय प्रोफ़ाइल के रूप में चिह्नित करने के लिए "Use this profile" बटन पर क्लिक करें।
सक्रिय टैब (प्रोफ़ाइल) लाल फ़ॉन्ट और बॉर्डर के साथ चिह्नित है।
वैश्विक कॉन्फ़िगरेशन अनुभाग में ऐसी सेटिंग्स शामिल हैं जो सभी प्रोफ़ाइलों पर लागू होती हैं।
निम्नलिखित Burp Suite टूल्स के लिए एक्सटेंशन सक्षम करें: एक्सटेंशन को निम्नलिखित Burp Suite टूल्स के लिए सक्षम या अक्षम किया जा सकता है:
प्रॉक्सी डिफ़ॉल्ट रूप से अक्षम है। अन्य टूल्स डिफ़ॉल्ट रूप से सक्षम हैं। प्रॉक्सी टूल को आमतौर पर केवल इंटरसेप्ट सुविधा का उपयोग करते समय सक्षम किया जाना चाहिए। अक्षम होने पर एक्सटेंशन सिग्नेचर को अपडेट नहीं करेगा।
डीबग लॉग सक्षम करें: इस चेकबॉक्स को सक्षम करने पर मानक आउटपुट पर डीबग लॉग प्रिंट होंगे। आउटपुट को Burp Suite में Extender -> Extensions के अंतर्गत कॉन्फ़िगर किया जा सकता है, फिर Signing HTTP Messages एक्सटेंशन चुनें। Output टैब में आप चुन सकते हैं कि मानक आउटपुट कहाँ दिखाया जाएगा। डिफ़ॉल्ट Shown in UI है जहाँ आउटपुट Burp Suite के भीतर प्रदर्शित किया जाएगा।
ActivityPub HTTP Signatures का उपयोग सर्वर-से-सर्वर प्रमाणीकरण और प्राधिकरण के लिए करता है।
Signaturehttps://mastodon.online/users/viktor.
आप कुंजी प्राप्त करने के लिए curl का उपयोग कर सकते हैं: curl https://mastodon.online/users/viktor -H 'Accept: application/activity+json'|jq/home/user/private_key.pemdigestdate (request-target) hostdate (request-target) hostdate (request-target) hostdate (request-target) host content-length content-type digestdate (request-target) host content-length content-type digesttruetrueसभी Oracle Cloud Infrastructure (OCI) API अनुरोधों को HTTP Signatures की आवश्यकता होती है। कार्यान्वयन कुछ संशोधनों के साथ मसौदा विनिर्देश पर आधारित है।
